文章目录
- 宝塔面板部署 OpenClaw(Clawdbot)实战指南:从零到云端 AI 助理
-
- 一、前期准备
-
- 1. 服务器选择
- 2. 工具准备
- 二、OpenClaw 安装步骤
-
- 1. 安装 Node.js
- 2. 获取 OpenClaw 安装包
- 3. 安装 OpenClaw
- 4. 初始化配置
- 5. 安装服务并启动
- 三、反向代理配置(公网访问)
-
- 1. 创建站点
- 2. 配置反向代理
- 3. 替换 Token 地址
- 四、增加访问安全(Basic Auth)
- 五、实践优化经验
- 六、总结
宝塔面板部署 OpenClaw(Clawdbot)实战指南:从零到云端 AI 助理
2026 年最新实战教程 | 适合宝塔老手与新手
随着 AI 助理需求的快速增长,越来越多开发者和站长开始尝试将 OpenClaw(原 Clawdbot、Moltbot)部署在云服务器上,实现 24 小时在线、自主可控的数字助手。相比本地运行,云端部署不仅稳定,而且可以彻底解决环境冲突、断线和性能瓶颈问题。
本文结合宝塔面板实战经验,为你提供一套完整、保姆级的部署方案,同时增加安全与访问优化策略,保证新手也能快速上手。
一、前期准备
1. 服务器选择
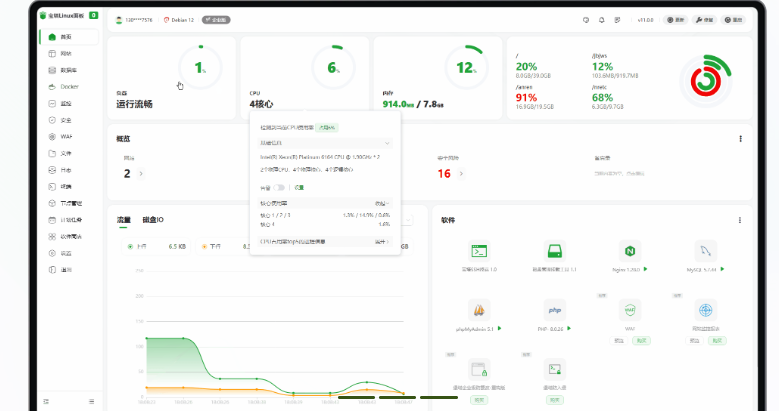
- 推荐配置:2 核 CPU + 2–4 GB 内存
- 操作系统:Debian、Ubuntu、CentOS 或国产云系统(如 OpenCloudOS/Alibaba Cloud Linux)
- 网络位置:海外机房节点访问国际大模型更顺畅
- 面板要求:宝塔面板需安装并可管理 Node.js 与 Nginx
⚠️ 提示:如果是新手,没有服务器可选择阿里云轻量应用服务器,直接安装 Moltbot 应用镜像,省去环境配置步骤。
2. 工具准备
- SSH 客户端(如 MobaXterm、Termius)
- 浏览器访问宝塔面板
- OpenSSL(生成 Basic Auth 密码用)
二、OpenClaw 安装步骤
1. 安装 Node.js
部分国产操作系统默认 Node 版本过低,需要手动升级到 v24.x 稳定版。 在宝塔面板:
2. 获取 OpenClaw 安装包
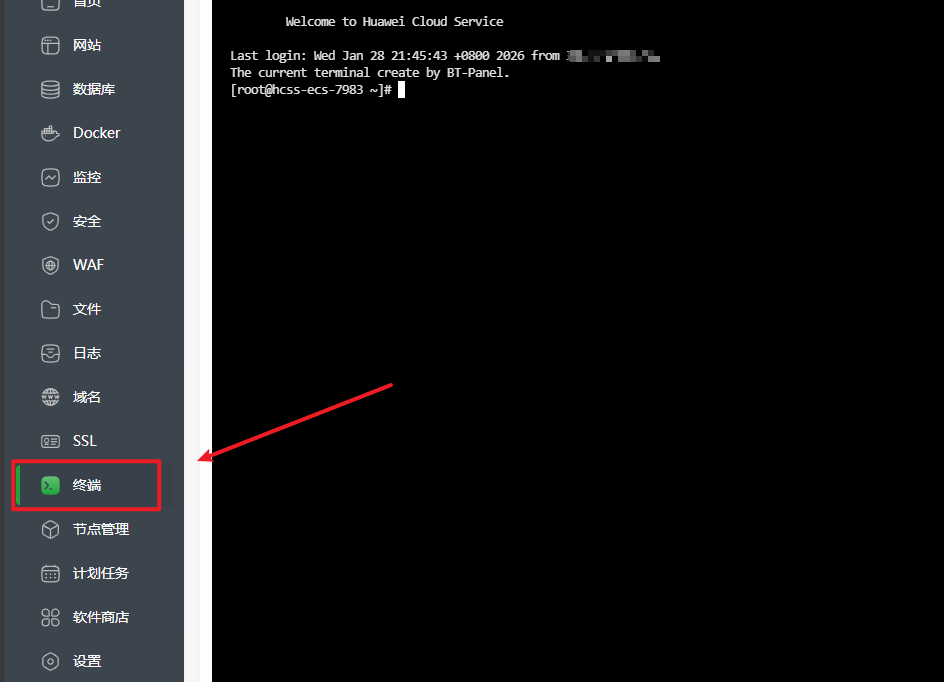
打开 SSH 终端,执行以下命令:
curl -fsSL https://clawd.bot/install.sh | bash
脚本会自动拉取最新代码和依赖,支持快速初始化。

3. 安装 OpenClaw
安装完成 Node.js 后,执行:
npm install -g clawdbot@latest –verbose –registry=https://registry.npmmirror.com
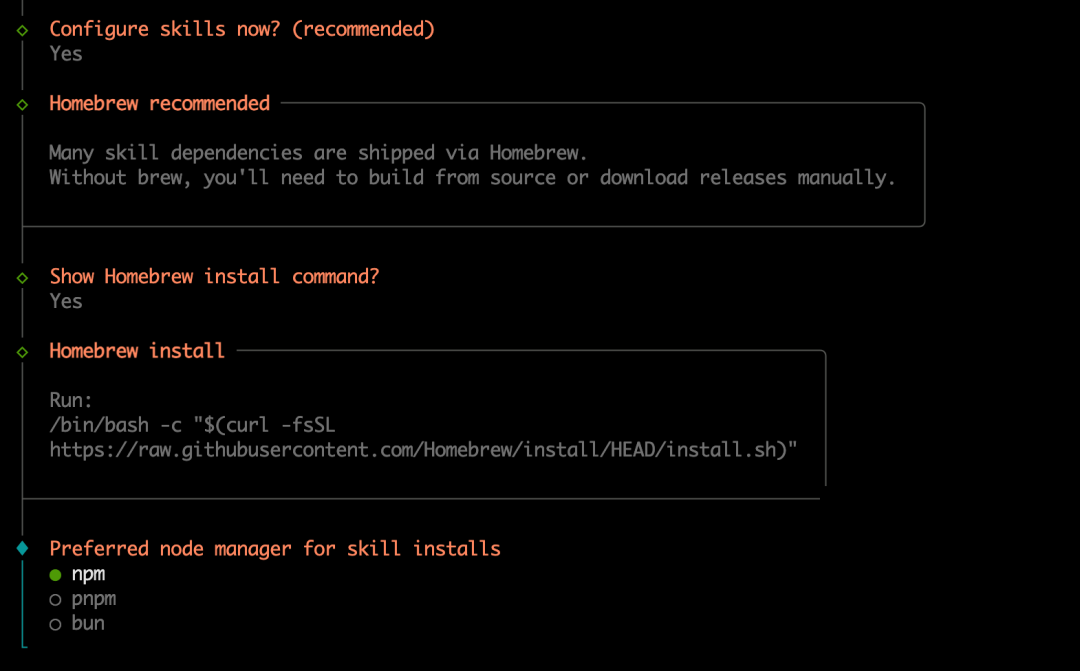
全局安装确保可以直接在任意目录使用 clawdbot 命令。
4. 初始化配置
执行初始化向导:
clawdbot onboard –install-daemon
根据提示完成配置:
- 风险提示:选择 yes 确认
- Onboarding mode:快速开始即可
- 模型/鉴权提供方:可选 Moonshot、Qwen 或自定义
- 选择通道:网页对话或 CLI 对话
- 技能配置:可在此安装常用技能,亦可跳过
初始化完成后,会生成 Token,务必保存,用于后续访问授权。
5. 安装服务并启动
因为面板免密登录无法安装后台服务,需要 SSH 执行:
clawdbot daemon install
clawdbot daemon start


至此,OpenClaw 已经在服务器后台运行,等待访问授权。
三、反向代理配置(公网访问)
OpenClaw 默认监听本地端口,直接暴露公网存在安全风险。通过宝塔面板配置 Nginx 反向代理和 HTTPS,可以安全访问。
1. 创建站点
- 宝塔面板 → 网站 → 添加网站
- 域名填实际域名(可先用 IP 测试)
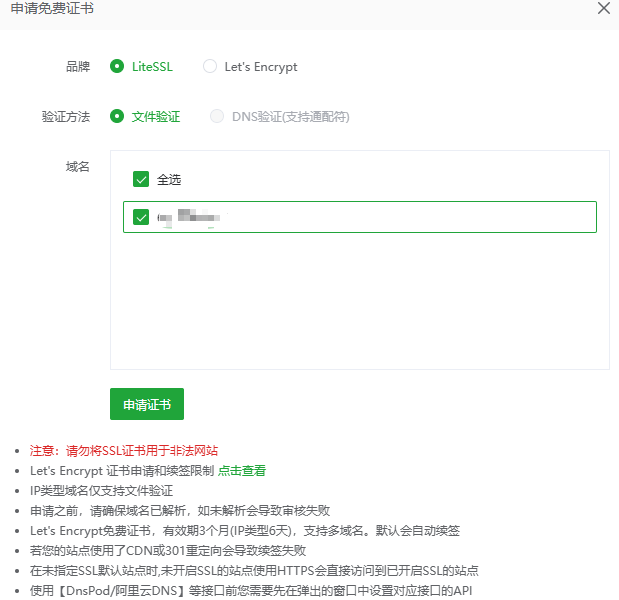
- 绑定 SSL 证书,提高访问安全性

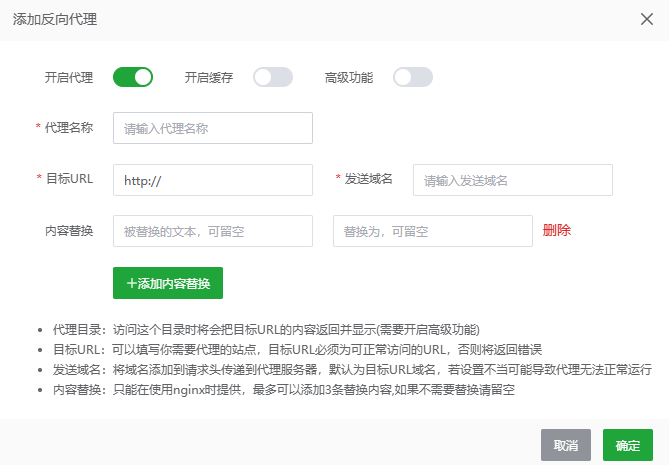
2. 配置反向代理
- 打开 反向代理 → 添加配置
- 填写本地服务地址,如:
目标 URL: http://127.0.0.1:18789
- 保存并应用
3. 替换 Token 地址
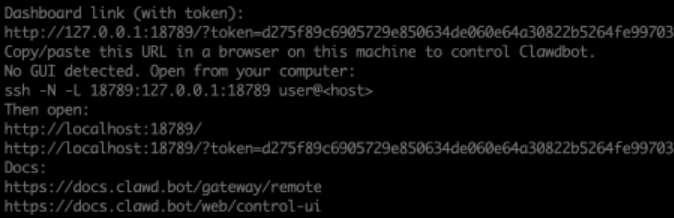
将初始化生成的本地 URL 替换为公网域名:
http://localhost:18789/?token=xxx
–>
https://yourdomain.com/?token=xxx
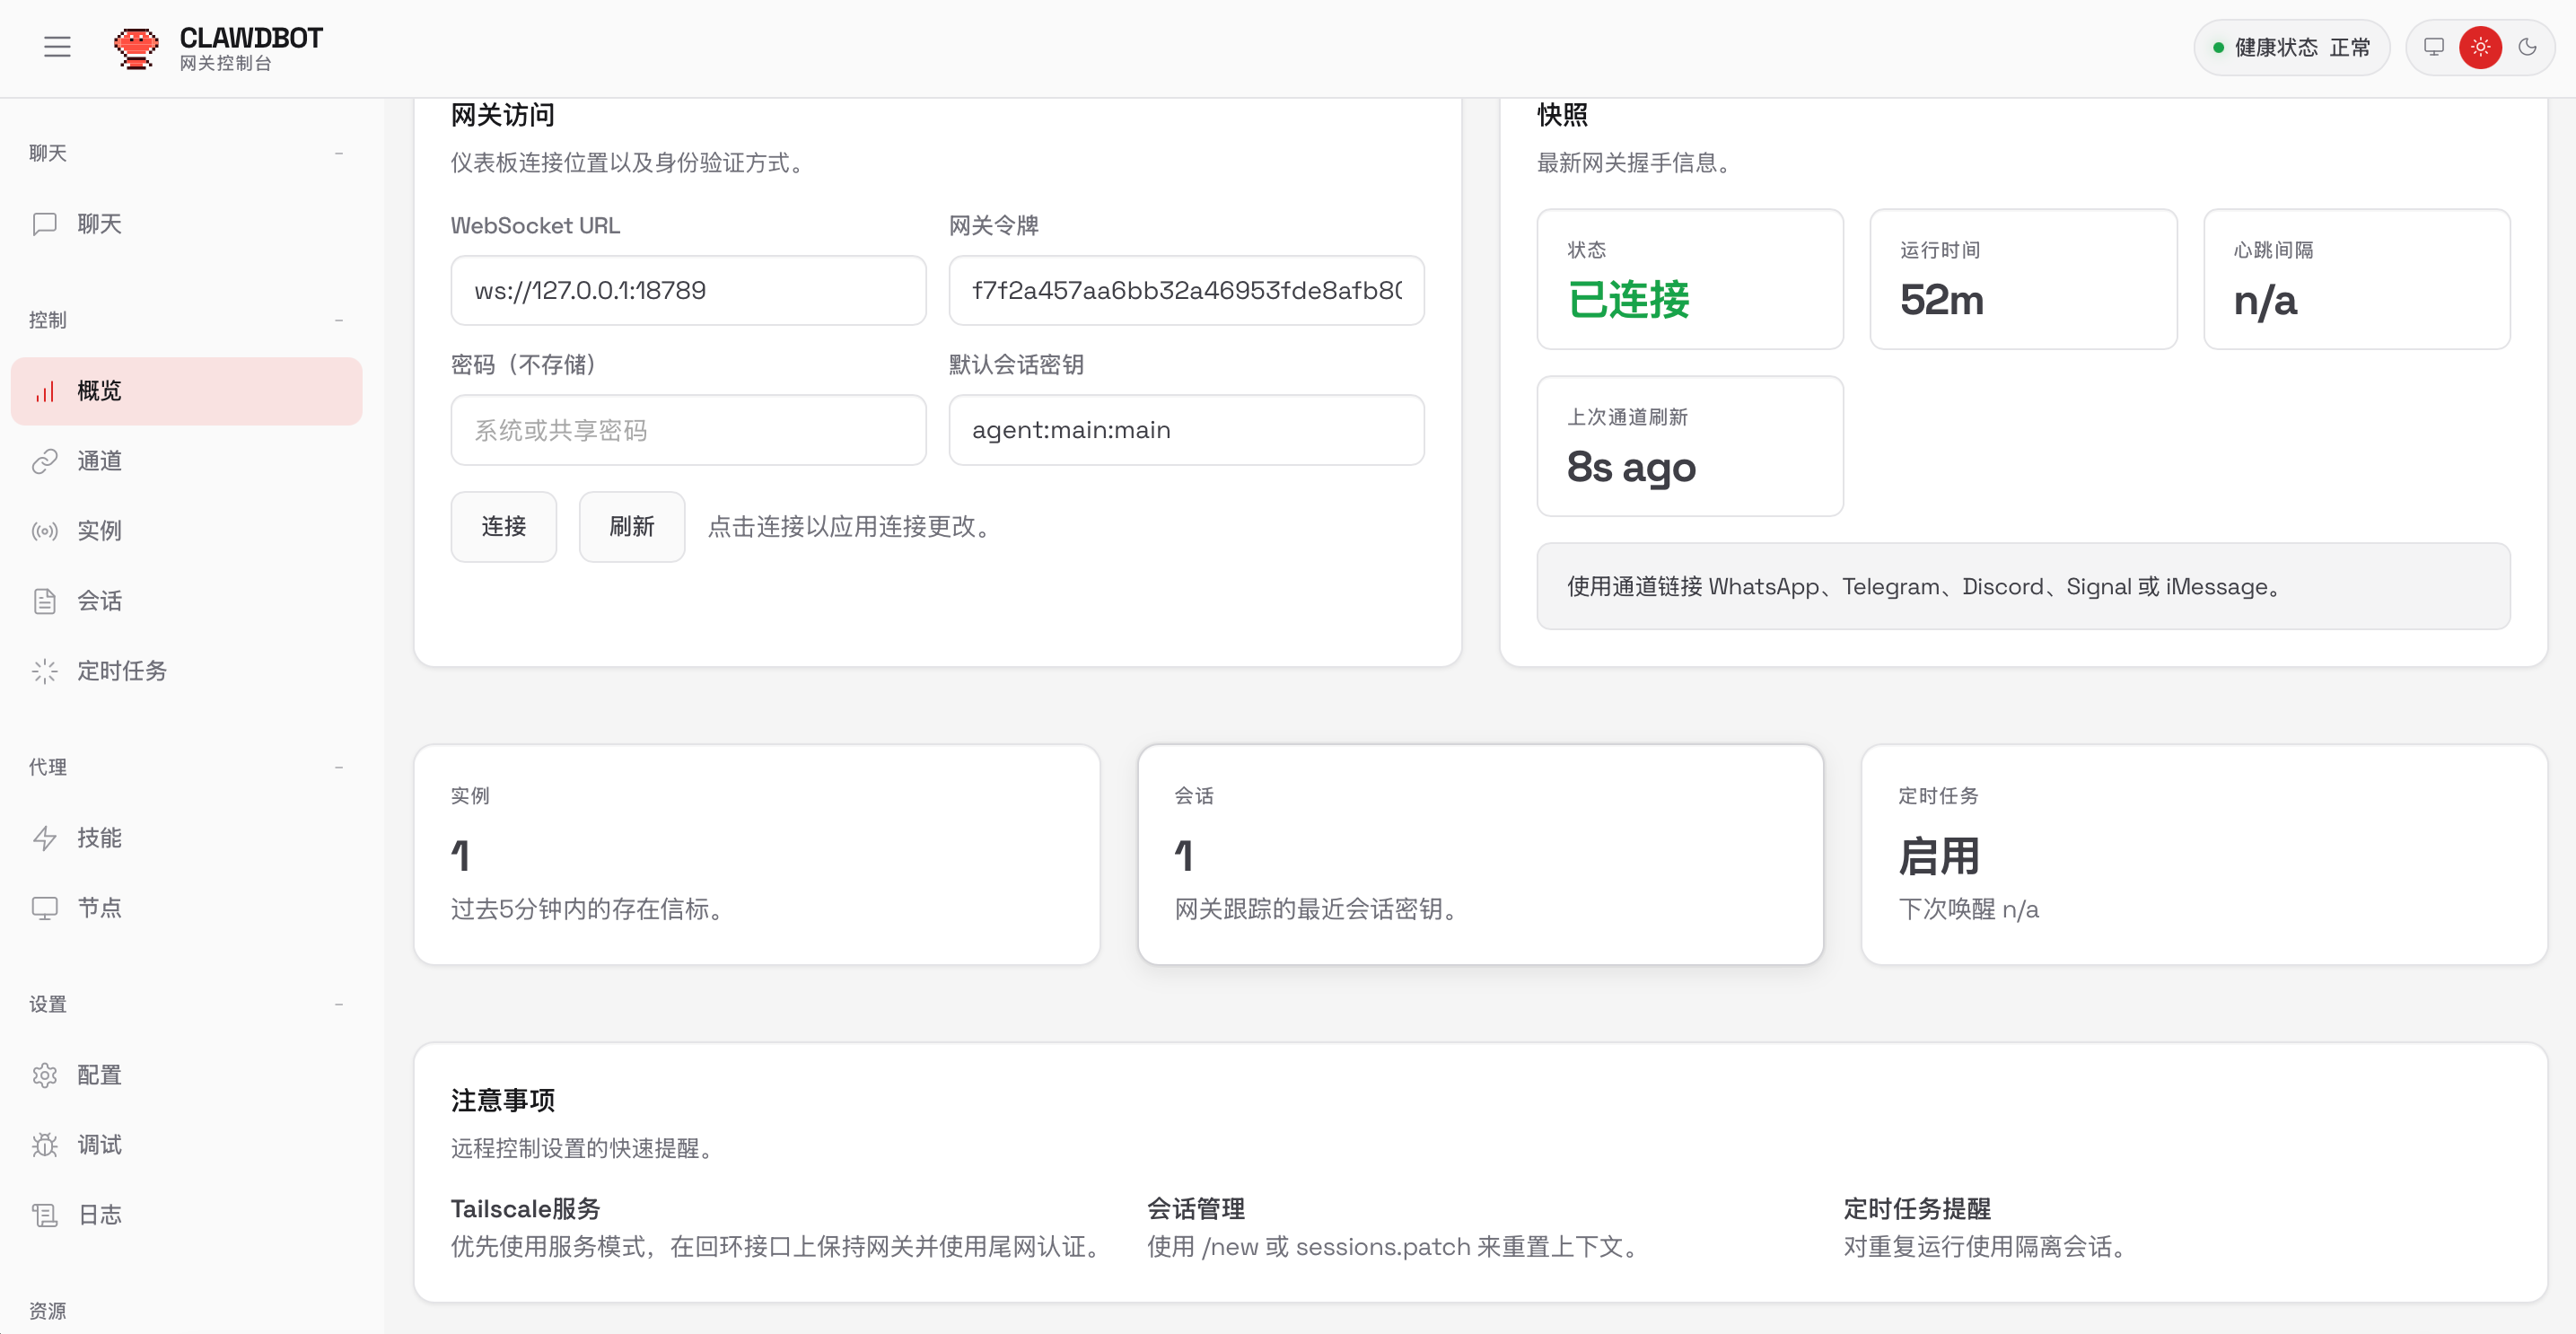
执行:
clawdbot devices list
clawdbot devices approve <request-id>
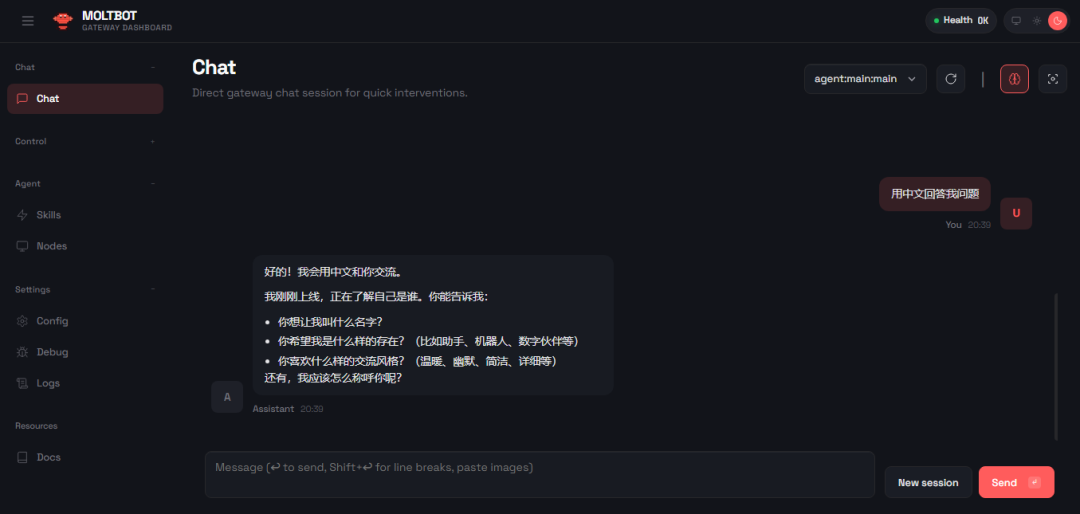
确认访问授权完成后,即可在浏览器中访问并对话。
四、增加访问安全(Basic Auth)
为了防止 Token 泄露,可在 Nginx 反向代理上增加 Basic Auth:
printf "用户名:$(openssl passwd -apr1 密码)\\n" > /www/server/nginx/conf/clawd.pass
chown root:www /www/server/nginx/conf/clawd.pass
chmod 640 /www/server/nginx/conf/clawd.pass
auth_basic "Authorization";
auth_basic_user_file /www/server/nginx/conf/clawd.pass;
✅ 通过 Basic Auth + HTTPS + Token,安全性大幅提升。
五、实践优化经验
六、总结
通过宝塔面板部署 OpenClaw,不仅省去了复杂的 Docker 和依赖配置,也解决了公网访问和安全问题。整个流程可以概括为:
整个部署过程新手也能在 10–15 分钟完成,真正实现云端全天候 AI 助理。
技术的核心价值,就是把复杂问题变得简单。以前需要调环境、查日志、管端口,现在点击几步即可拥有自己的 AI 分身。
总结来看,通过本文的方法,使用宝塔面板部署 OpenClaw(Clawdbot)可以实现从零到云端的完整 AI 助理搭建流程。核心优势在于:
总体而言,这套方案兼顾新手友好与专业运维能力,实现了云端 AI 助理的快速上线与安全访问。无论是个人实验还是企业应用,都能在短时间内搭建起稳定、可控的智能助手服务。