引言:当你的代码/文章被“洗稿”时,谁能证明你是原创?
作为技术内容创作者或独立开发者,最痛心的事情莫过于:上午刚发布的原创文章或开源Demo,下午就被“爬虫党”换个标题发到了其他平台,甚至标上了“原创”。
当你找对方理论,或者试图向平台投诉时,往往会面临一个核心举证难题:“如何证明这个文件是在这个时间点之前,由你创建的?”
截图?PS一张分分钟的事。
文件创建时间(mtime)?touch 命令可以随意修改。
Git提交记录?如果你是自建GitLab或本地仓库,一样可以伪造。
这时候,你需要的是一个法律与技术双重认可的解决方案——可信时间戳(Trusted Timestamping)。
本文将剥离所有商业包装,从技术原理(Hash、PKI)出发,带你理解什么是可信时间戳,以及如何用极低的成本构建你的数字版权护城河。
一、 技术硬核:为什么“截图”在法庭上经常无效?
在计算机科学中,证明“存在性”和“完整性”是两个不同的概念,但它们往往交织在一起。
1. 哈希(Hash):数字世界的指纹
任何文件的“身份ID”都可以通过哈希算法(如 SHA-256)生成。
# 在终端中计算文件的 SHA-256
$ shasum -a 256 my-original-design.psd
8d23cf6c86e034... (一长串字符) my-original-design.psd
技术特性:
- 唯一性(抗碰撞): 修改文件中的任何一个像素或标点符号,生成的Hash值都会发生翻天覆地的变化(雪崩效应)。
- 不可逆: 拿到Hash值无法反推原始文件,这保证了你不需要把原始文件(由其是机密代码或未发布的商业计划书)上传给第三方,只需要上传Hash即可。
2. 时间戳服务机构(TSA):互联网的“公证处”
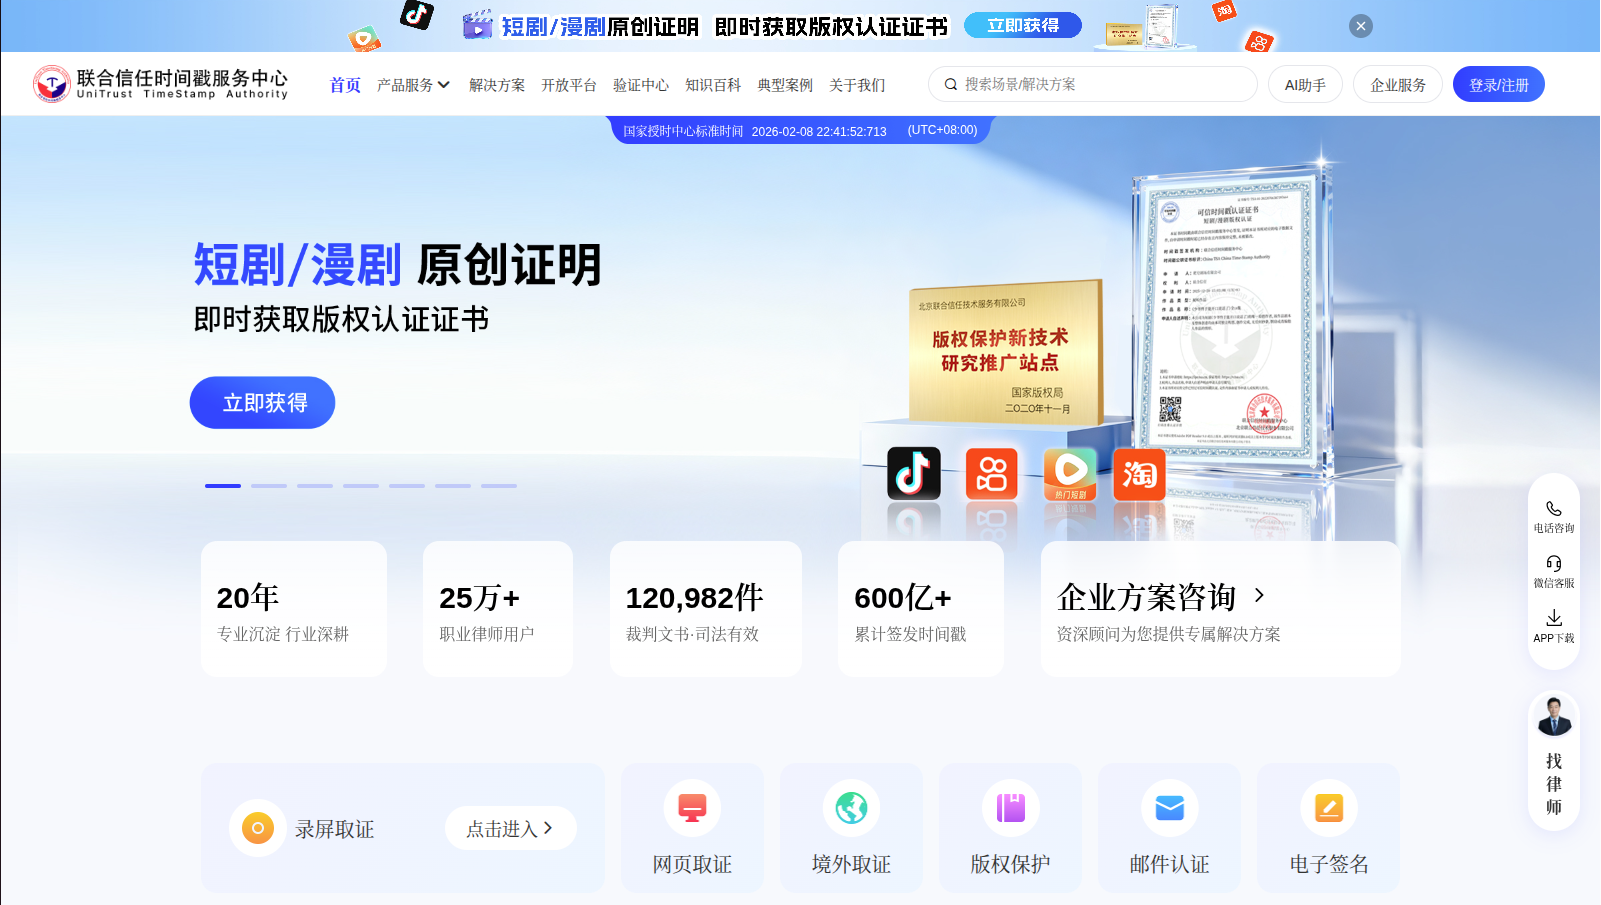
你自己电脑上的时间归你管,但TSA(Time Stamping Authority)的时间是基于国家授时中心(NTSC)的。
RFC 3161 标准定义了时间戳协议的交互过程:
核心逻辑: 只要TSA的私钥不泄露,就没有人能伪造这个时间戳。当你出示TST时,可以通过TSA的公钥验证签名,从而证明:“在T时刻,Hash值为H的文件已经存在,且内容未被篡改。”
二、 实战演示:如何为你的数字资产“加锁”?
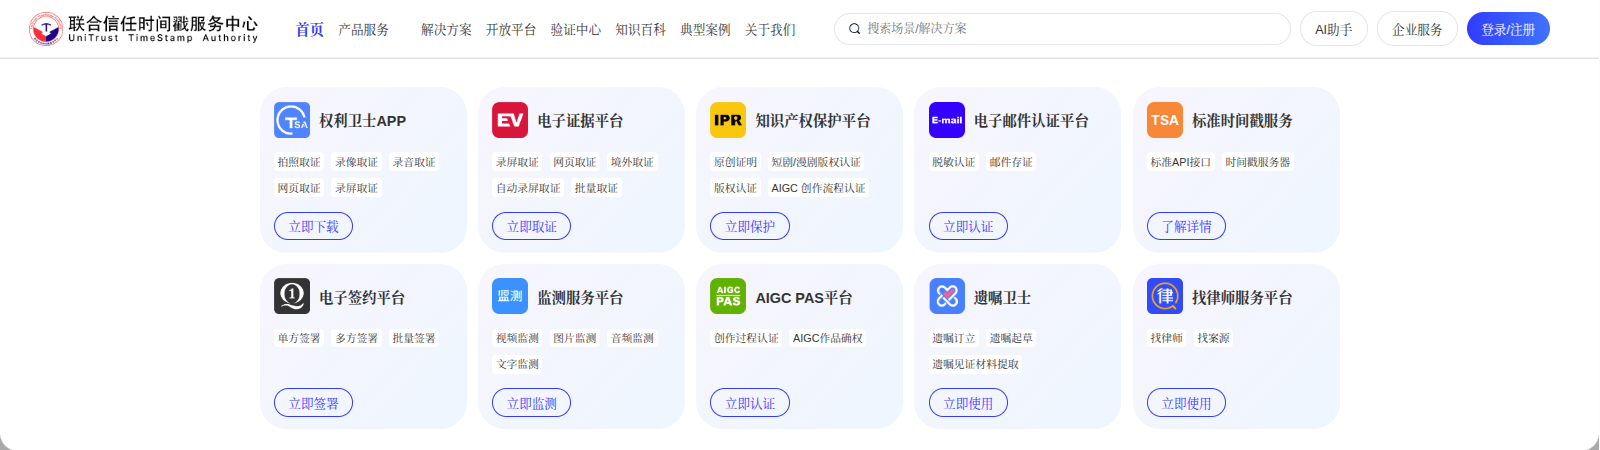
虽然我们可以使用 OpenSSL 等工具手动请求时间戳,但在国内的司法实践中,通常需要使用获得《电子认证服务许可证》的机构提供的服务,以确保证据的法律效力。
以国内主流的 联合信任(UniTrust) 为例,其技术架构大致如下,我们可以将其视为一个封装好的SaaS服务:
场景一:源代码与设计稿确权
对于静态文件(代码包、PSD、文档),不需要上传源文件,只需利用客户端工具进行“哈希计算+申请”。
操作流程抽象:
建议: 养成良好习惯,在项目发布Release版本前,先对构建产物(Zip/Tar.gz)申请一次时间戳。
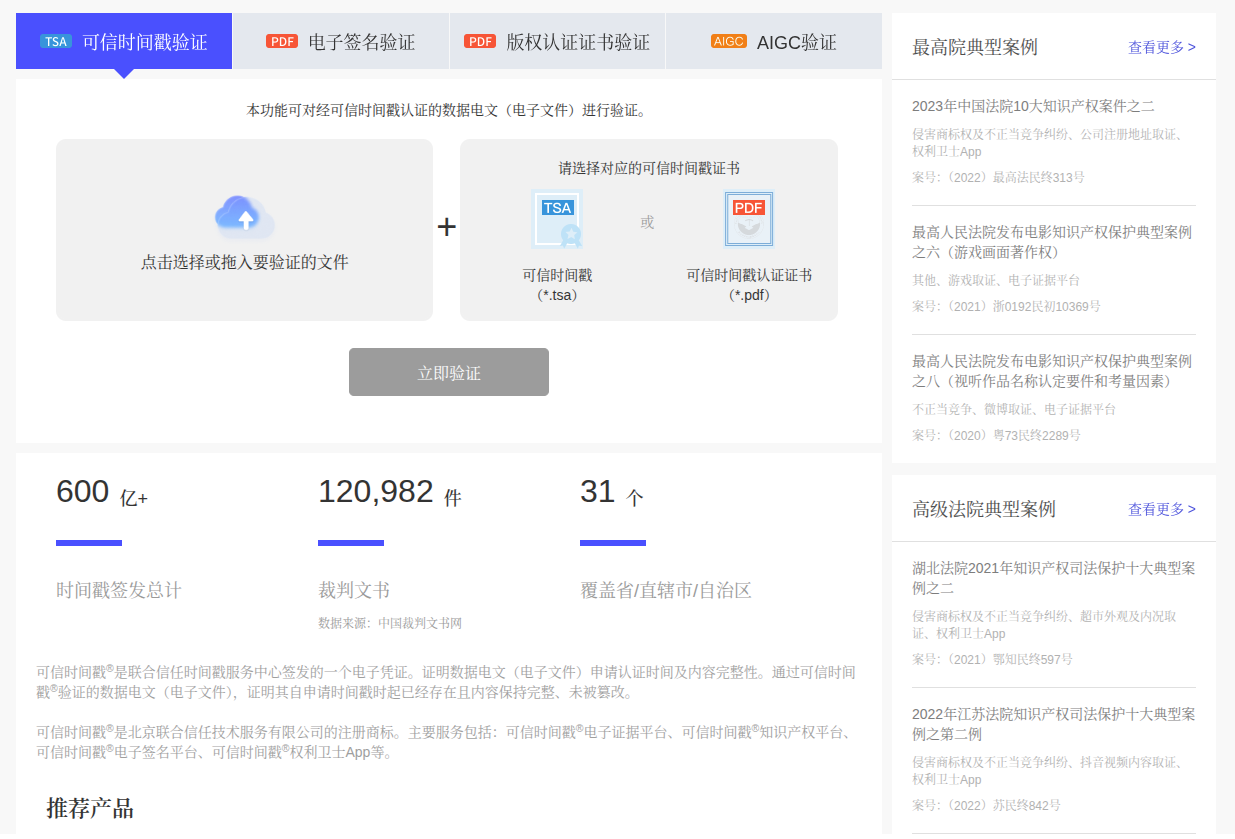
场景二:网页与侵权取证(动态证据)
当发现有人抄袭你的网站时,普通的截图因为容易篡改,证明力较低。这时候需要用到“网页取证”技术。
技术原理:
- 当你输入目标网址时,云端服务器会启动一个清洁的浏览器环境(无缓存、无插件)。
- 服务器自动访问目标页面,并进行录屏和抓包(HAR文件)。
- 对录屏文件和抓包数据立刻进行哈希计算,并加盖时间戳。
这样生成的一整套证据包(录像+日志+时间戳),形成了一个完整的证据链。
三、 避坑指南:选择TSA服务的三个技术指标
市面上有很多“存证平台”,作为开发者,如何从技术角度通过“火眼金睛”辨别真伪?
是否符合 RFC 3161 标准?
- 标准的TSA服务生成的Token应该是通用的,可以在第三方工具(如Adobe Acrobat验证PDF签名)中验证。
- 如果平台只给你一张只有他们自己能看懂的“证书图片”,而没有底层的数字签名数据,请谨慎使用。
哈希算法的安全性
- 确保服务商使用 SHA-256 或更高强度的算法。MD5 和 SHA-1 已经被证实存在碰撞风险,不再适合用于严格的电子存证。
身份认证(CA)
- TSA本身的数字证书必须由受信任的根证书颁发机构(Root CA)签发。在验证时间戳时,会构建一条从TST到Root CA的信任链。
四、 总结
技术不仅是生产力,也是自我保护的武器。
从 Hash算法 保证内容不被篡改,到 PKI体系 保证时间不可伪造,可信时间戳 完美地解决了数字世界的“先来后到”问题。
下次再遇到代码被盗用、文章被洗稿,不要急着在朋友圈吐槽。拿出一份带有国家授时中心时间源认证的《可信时间戳证书》,直接甩出法律函,这才是极客(Geek)维权的正确姿势。
Reference:
- RFC 3161 – Internet X.509 Public Key Infrastructure Time-Stamp Protocol (TSP)
- 《中华人民共和国电子签名法》
- 联合信任时间戳服务中心 (TSA.cn) – 国内主要的第三方时间戳服务机构之一