网络安全转行先学什么?优先掌握的 5 个核心技能
引言
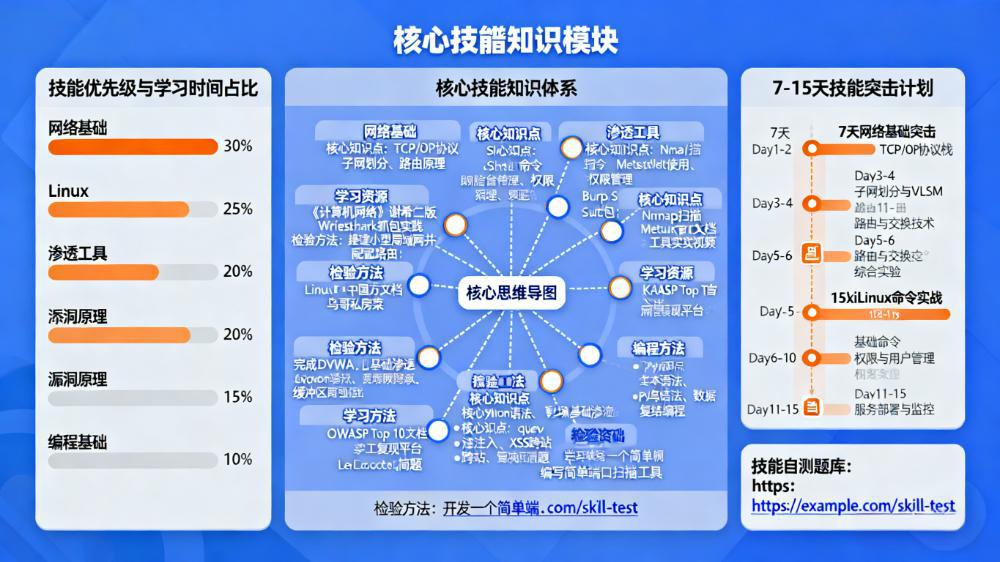
很多转行同学刚接触网络安全,面对 “渗透测试”“逆向工程”“云安全” 等一堆技能,不知道先学哪个。本文总结 5 个 “最优先” 的核心技能 —— 学会这 5 个,能应对 80% 的入门级岗位需求,帮你快速搭建学习框架。
一、核心技能 1:计算机网络基础(所有安全方向的 “地基”)
1. 为什么优先学?
-
所有安全技术都建立在网络基础上:比如渗透测试要懂 HTTP 协议(才能抓包改包),安全运维要懂 TCP/IP(才能分析流量异常)
-
企业入门面试必问:几乎所有安全岗位面试,都会考 “TCP 三次握手”“HTTP 请求方法” 等基础
2. 学什么?(聚焦 “实用”,别学太深)
| TCP/IP 协议栈 | 能画出 “应用层→传输层→网络层→数据链路层” 的结构,知道每层的协议(如应用层 HTTP,传输层 TCP/UDP) | 分析流量异常(如发现大量 SYN 包,判断为 SYN 洪水攻击) |
| HTTP/HTTPS | 懂 HTTP 请求头(如 User-Agent、Cookie)、HTTPS 加密过程(SSL/TLS 握手) | Burp Suite 抓包改包(如修改 Cookie 伪造登录)、分析 HTTPS 漏洞(如 SSL 证书过期) |
| 端口与服务 | 记住常见端口对应的服务(如 80→HTTP,443→HTTPS,22→SSH,3306→MySQL) | Nmap 端口扫描后,能判断目标开放的服务(如扫到 22 端口,知道是 SSH 服务,可尝试暴力破解) |
3. 怎么学?(1 周足够入门)
-
视频:B 站《计算机网络微课堂》(韩立刚,只看 “TCP/IP”“HTTP” 章节,共 5 小时)
-
实战:用 Wireshark 抓包(抓自己浏览网页的 HTTP 请求,分析请求头、响应码)
-
检测标准:能独立回答 “TCP 三次握手的过程”“HTTP 和 HTTPS 的区别”
二、核心技能 2:Linux 操作系统(安全运维 / 渗透测试的 “工具台”)
1. 为什么优先学?
-
90% 的服务器用 Linux 系统:渗透测试的目标服务器、安全工具(如 Nessus、Metasploit)都运行在 Linux 上
-
比 Windows 更重要:入门级岗位几乎不考 Windows 安全,但一定会考 Linux 命令
2. 学什么?(重点练 “安全相关命令”)
| 权限管理 | chmod、chown、sudo | 改安全工具权限(如 chmod +x sqlmap.py)、切换管理员权限(sudo su) |
| 进程 / 端口 | ps、netstat、lsof | 查恶意进程(ps -ef |
| 日志分析 | grep、tail、cat | 分析 SSH 登录日志(grep “Failed password” /var/log/secure,看是否有暴力破解) |
| 文件操作 | find、rm、cp | 找恶意文件(find /-name “*.sh” -mtime -1,找 1 天内新增的 sh 脚本)、备份安全报告(cp report.pdf/home/) |
3. 怎么学?(2 周足够入门)
-
环境:在 VMware 装 CentOS 7(或用阿里云 / 腾讯云免费服务器)
-
练习:每天练 10 条命令,比如 “用 find 找 / 目录下 1 天内修改的 txt 文件”“用 netstat 看 80 端口是否开放”
-
资源:《Linux 就该这么学》(只看前 5 章,免费 PDF 在 CSDN 可下载)
三、核心技能 3:Web 渗透测试基础(入门岗位需求最高)
1. 为什么优先学?
-
岗位多:80% 的入门级安全岗位是 “Web 渗透测试工程师”“Web 安全工程师”
-
门槛低:不需要懂逆向、汇编,掌握 2-3 个常见漏洞就能入门
-
实战性强:能快速在靶场练手,看到效果(如成功注入 SQL 拿到数据)
2. 学什么?(先学 3 个 “高频漏洞”)
| SQL 注入 | 懂 “联合查询注入”“布尔盲注” 原理,能手动注入或用 Sqlmap 自动化注入 | Sqlmap、Burp Suite(抓包改参数) |
| XSS | 懂 “存储型 XSS”“反射型 XSS” 区别,能构造 XSS payload(如 alert(1)) | Burp Suite(插入 payload)、浏览器(验证弹窗) |
| 文件上传漏洞 | 懂 “绕过文件后缀检测”“绕过 MIME 类型检测” 的方法(如改后缀为 php5、改 Content-Type 为 image/jpeg) | Burp Suite(改包)、靶场(如 DVWA 文件上传模块) |
3. 怎么学?(3 周足够入门)
-
视频:B 站 “玄离 2018” 的《SQL 注入实战》《XSS 实战》(共 10 小时)
-
实战:在 DVWA 靶场完成 “SQL 注入”“XSS”“文件上传” 模块练习,每个漏洞写 1 份利用步骤
-
检测标准:能独立用 Sqlmap 从 DVWA 靶场的 “SQL 注入” 模块拿到数据库数据
四、核心技能 4:安全工具使用(提高效率的 “利器”)
1. 为什么优先学?
-
企业工作靠工具:手动渗透效率低,企业都是用工具做批量扫描、自动化测试
-
面试必问:入门级面试会问 “你用过哪些安全工具?怎么用?”
2. 学什么?(先学 4 个 “核心工具”)
| Nmap | 端口扫描、服务探测 | 能写出基础扫描命令(如 nmap -sV -p 1-1000 目标 IP,-sV 看服务版本,-p 指定端口范围) |
| Burp Suite | 抓包改包、漏洞扫描 | 能抓 HTTP/HTTPS 包、用 Intruder 模块做暴力破解(如破解登录密码) |
| Sqlmap | 自动化 SQL 注入 | 能写出基础注入命令(如 sqlmap -u “http://xxx.com/login.php?id=1” -dbs,-dbs 查数据库名) |
| Wireshark | 流量分析 | 能过滤 HTTP 流量(输入 http)、找异常包(如大量重复的 SSH 登录请求) |
3. 怎么学?(2 周足够入门)
-
方法:“工具 + 靶场” 结合,比如用 Nmap 扫描 DVWA 靶场的端口,用 Burp Suite 抓 DVWA 的登录包
-
资源:B 站 “老徐带你学安全” 的工具实战教程(每个工具 1 小时,讲得细)
-
注意:别贪多,先学这 4 个,其他工具(如 Metasploit)等入门后再学
五、核心技能 5:安全文档编写(体现 “专业度” 的关键)
1. 为什么优先学?
-
企业需要 “能落地的成果”:渗透测试要写报告,安全检查要写整改方案,不会写文档 = 白做
-
区分 “新手” 和 “入门”:新手只会用工具,但会写文档的人能把成果转化为企业需要的内容
2. 学什么?(先学 2 种 “常用文档”)
| 渗透测试报告 | 1. 项目背景(测试目标、范围)2. 漏洞详情(漏洞名称、位置、危害等级、利用步骤、修复建议)3. 总结(风险评估、后续建议) | ①用截图 + 文字描述漏洞(如截 Sqlmap 注入成功的图,配步骤)②危害等级分 “高 / 中 / 低”,修复建议要具体(别写 “修复漏洞”,要写 “用预编译语句修复 SQL 注入”) |
| 安全基线检查报告 | 1. 检查范围(服务器、网络设备)2. 检查结果(符合项、不符合项)3. 整改方案(不符合项的修复步骤、责任人、时间) | ①用表格列结果(如 “检查项:SSH 密码复杂度,结果:不符合,修复步骤:修改 /etc/login.defs 文件,设置 PASS_MIN_LEN=8”)②整改方案要可落地(给具体命令、配置文件路径) |
3. 怎么学?(1 周足够入门)
-
模板:在 CSDN 搜 “渗透测试报告模板”“安全基线检查报告模板”,下载 2 份参考
-
实战:完成 DVWA 靶场渗透后,模仿模板写 1 份渗透测试报告(至少包含 3 个漏洞)
-
检测标准:报告能让 “不懂安全的人” 看懂(比如给开发看修复建议,他们能知道怎么改)
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
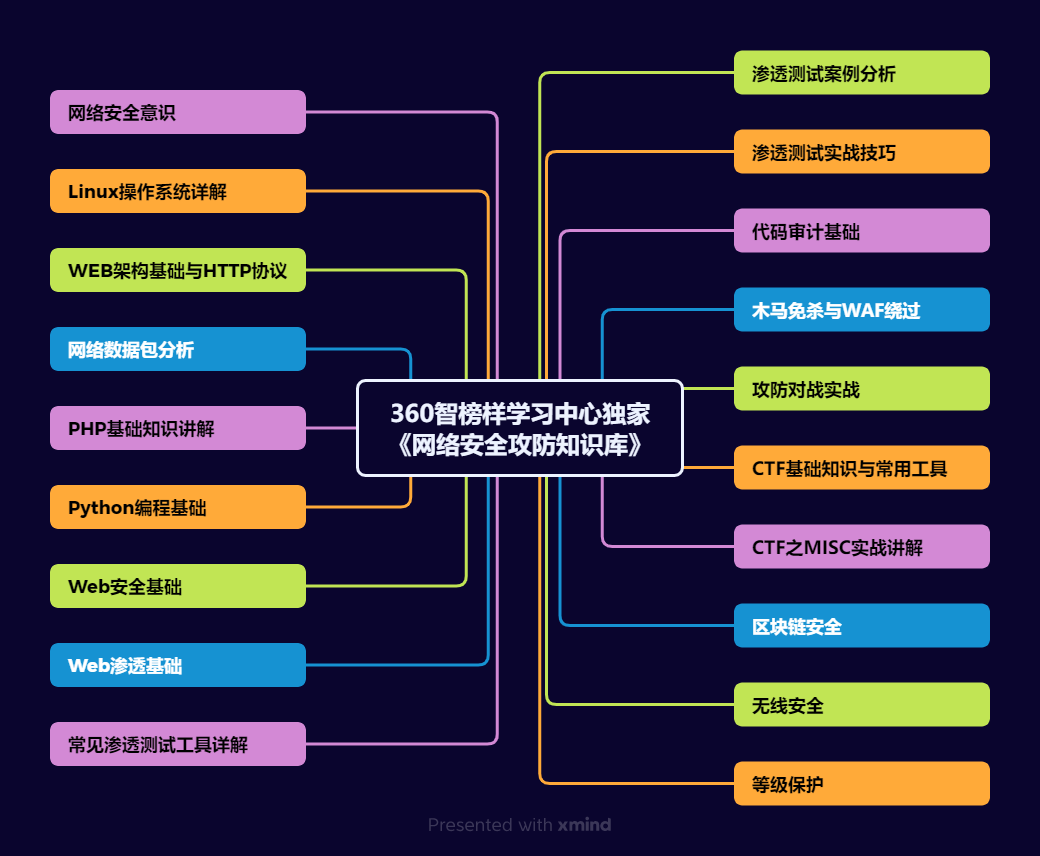
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
1、网络安全意识
2、Linux操作系统
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传CSDN,朋友们如果需要可以在下方CSDN官方认证二维码免费领取【保证100%免费】