Kubernetes API Server 详解
文章目录
- Kubernetes API Server 详解
-
- 1. 什么是 Kubernetes API Server?
- 2. 核心功能
- 3. 架构与组件
- 4. API 访问方式
- 5. API 版本与演进
- 6. 安全机制
- 7. 高可用部署
- 8. 性能优化与扩展性
- 9. 与其他组件的交互
- 10. 总结
Kubernetes API Server 是 Kubernetes 控制平面的核心组件,充当集群管理的总入口和所有组件交互的中枢。它对外提供 RESTful API,用于查询和修改 Kubernetes 资源的声明式状态,并负责将数据持久化到后端存储(etcd)中。本文将系统介绍 API Server 的功能、架构、工作原理、安全机制及高可用部署等方面。
1. 什么是 Kubernetes API Server?
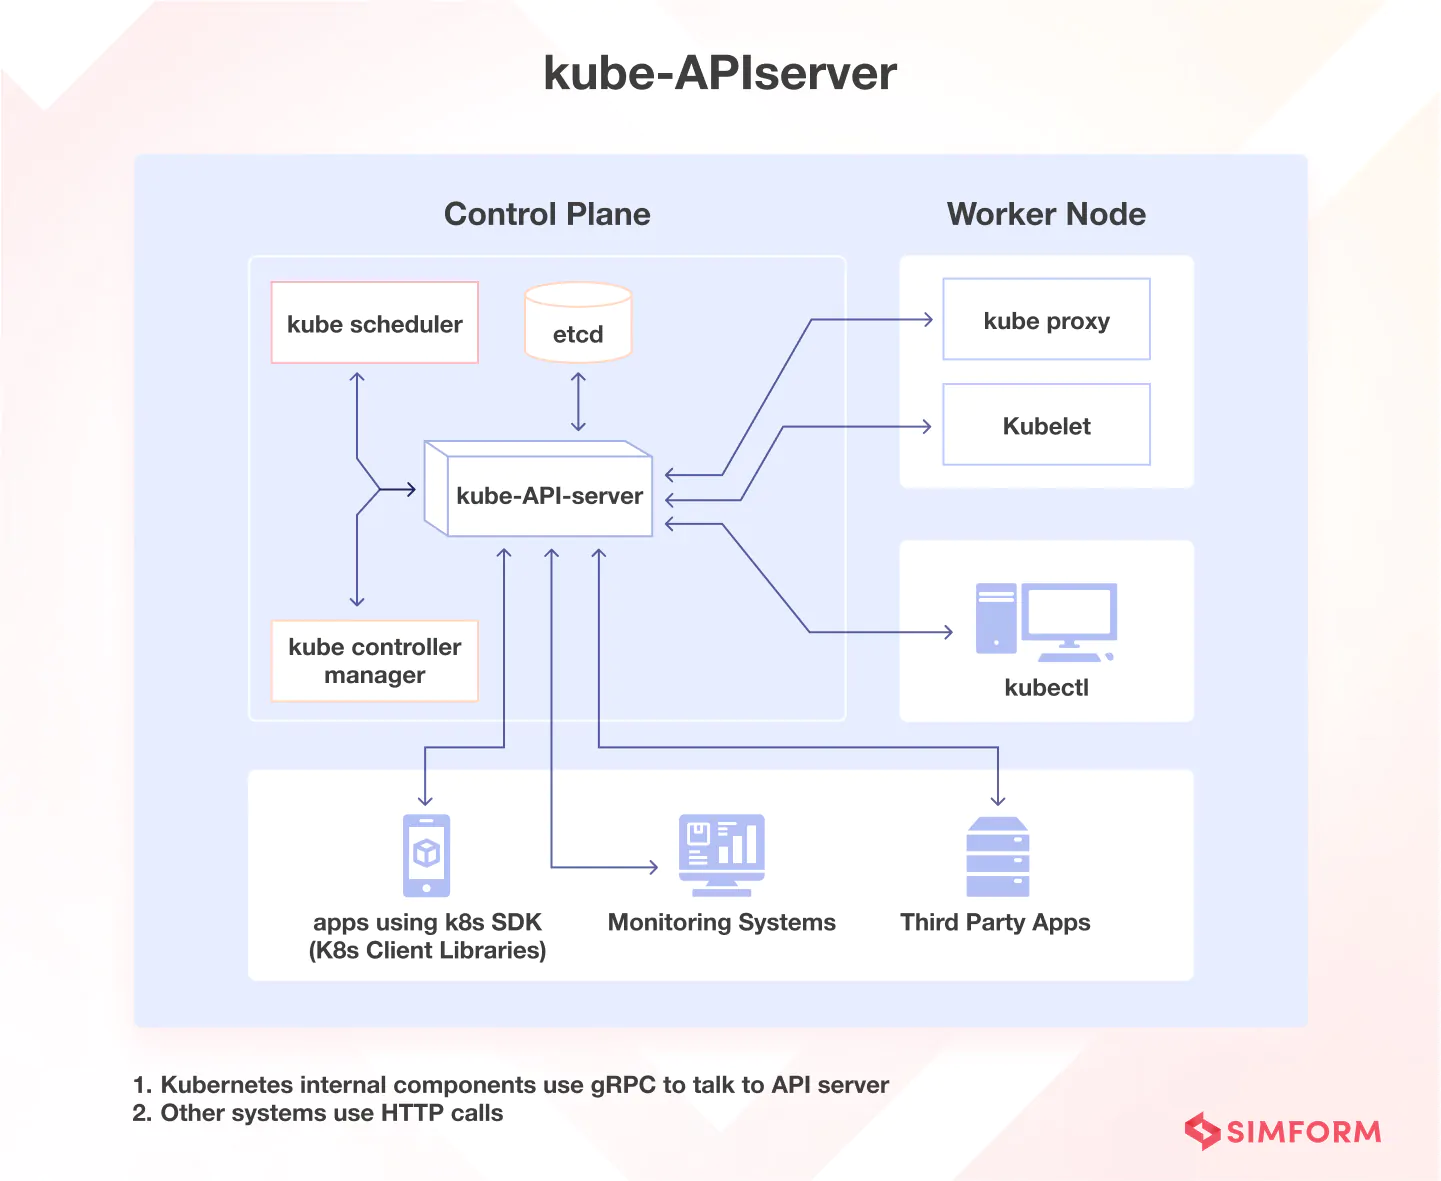
API Server 是 Kubernetes 控制平面的前端,负责处理所有内部和外部对集群的请求。它提供了 HTTP API,允许用户、命令行工具(如 kubectl)、控制器管理器(kube controller manager)、调度器(kube scheduler)以及其他组件对集群资源(如 Pod、Service、Deployment 等)进行增删改查操作。API Server 是整个集群中唯一与 etcd 直接交互的组件,确保数据的一致性和安全性。
2. 核心功能
- 提供 RESTful API:暴露 Kubernetes 资源的标准 HTTP 接口,支持 JSON 和 Protobuf 等格式。
- 请求处理与验证:接收 API 请求,进行身份验证、授权、准入控制,并验证资源的合法性。
- 状态持久化:将最终的资源状态存储到 etcd 中,并监听 etcd 的变化以更新缓存。
- 内置 API 聚合层:支持扩展 API,允许用户自定义资源(CRD)和 API 服务。
- 提供 Watch 机制:允许客户端监听资源的变化,实现事件驱动的自动化(如控制器模式)。
- 集群统一入口:所有组件(如 kubelet、控制器、调度器)都通过 API Server 进行通信,避免直接访问 etcd。
3. 架构与组件
API Server 是一个无状态服务,主要包含以下模块:
- API 层(HTTP 处理):接收并解析 HTTP 请求,路由到对应的处理器。
- 认证(Authentication):验证请求发起方的身份,支持多种策略(如客户端证书、Bearer Token、Webhook 等)。
- 授权(Authorization):检查已认证的用户是否有权限执行请求的操作,支持 RBAC、ABAC、Webhook 等模式。
- 准入控制(Admission Control):在对象持久化之前,通过一系列插件修改或验证请求,确保策略合规(如资源配额、安全上下文、PodSecurityPolicy 等)。
- etcd 存储层:封装对 etcd 的访问,提供乐观并发控制(通过资源版本)、缓存和监听机制。
- API 聚合层:允许将第三方 API 服务集成到主 API 中,实现 API 扩展。
下图展示了请求处理流程:
客户端请求 → 认证 → 授权 → 准入控制 → 验证 → 持久化到 etcd → 返回响应
4. API 访问方式
- kubectl:最常用的命令行工具,内部调用 API Server 的 REST 接口。
- 客户端库:官方提供 Go、Python、Java 等语言的客户端库,方便开发自定义控制器或工具。
- 直接 REST 调用:可以使用 curl 等工具直接访问 API Server 的端点(需要处理认证信息)。
- kubeconfig:配置文件包含集群、用户和上下文信息,用于定位 API Server 和提供凭证。
5. API 版本与演进
Kubernetes API 遵循严格的版本策略,每个资源都有对应的 API 组和版本(如 apps/v1)。版本分为:
- Alpha:默认禁用,可能包含缺陷,随时可能更改。
- Beta:默认启用,代码经过测试,功能基本稳定,但可能仍有一些变更。
- Stable:长期支持,保证向后兼容。
API Server 支持多个版本同时存在,客户端可以指定版本访问,内部通过转换器实现版本间的无损转换。
6. 安全机制
API Server 通过多层安全控制保障集群安全:
- 传输层安全:默认使用 TLS 加密通信,客户端需验证服务端证书,服务端也可要求客户端提供证书(双向 TLS)。
- 认证:支持多种认证方式:
- X.509 客户端证书
- 静态 Token、Bootstrap Token
- ServiceAccount(Pod 内使用)
- OpenID Connect(OIDC)
- Webhook 令牌认证
- 授权:基于请求的属性(用户、组、资源、操作等)决定是否允许。常用模式:
- RBAC(基于角色):最常用,通过 Role/ClusterRole 和 RoleBinding/ClusterRoleBinding 控制权限。
- ABAC(基于属性):通过 JSON 策略文件定义,灵活性高但管理复杂。
- Webhook:调用外部服务进行授权决策。
- 准入控制:在对象持久化前执行,可修改或拒绝请求。常见插件:
- NamespaceLifecycle
- LimitRanger
- ResourceQuota
- PodSecurity(替代 PodSecurityPolicy)
- MutatingAdmissionWebhook / ValidatingAdmissionWebhook
7. 高可用部署
API Server 本身无状态,可通过水平扩展实现高可用:
- 多副本部署:运行多个 API Server 实例,前端通过负载均衡器(如 kube-apiserver 自身的负载均衡)分发流量。
- etcd 集群:后端 etcd 以集群方式部署,保证数据一致性和容错。
- 领导者选举:某些控制器(如调度器、控制器管理器)需要领导者选举,但 API Server 自身无需选举,所有实例对等。
- 健康检查:提供 /healthz 端点用于监控实例状态,负载均衡器据此剔除故障实例。
8. 性能优化与扩展性
- 缓存机制:API Server 维护基于 etcd 的缓存(如 watch cache),减少对 etcd 的直接读取压力。
- 分页与限制:List 请求支持分页和资源版本号,避免一次性拉取大量数据。
- 并发控制:通过资源版本(ResourceVersion)实现乐观锁,避免并发写冲突。
- API 优先级和公平性(APF):通过队列和优先级管理请求,防止突发流量导致 API Server 过载。
- API 聚合层:允许将自定义 API 服务器集成到主 API 中,分散负载并支持独立扩展。
9. 与其他组件的交互
- kubelet:每个节点上的 kubelet 通过 API Server 注册节点、上报状态,并监听分配给自己的 Pod 变化。
- 控制器管理器:包含多个控制器(如 Deployment、ReplicaSet 控制器),通过 API Server 监听资源变化并执行调谐操作。
- 调度器:通过 API Server 监听未调度的 Pod,更新其绑定的节点信息。
- etcd:唯一直接与 etcd 交互的组件,负责数据的持久化和监听。
- kube-proxy:通过 API Server 监听 Service 和 Endpoint 变化,更新节点上的 iptables/IPVS 规则。
- 用户/外部系统:通过 API Server 与集群交互,实现 CI/CD、监控、日志收集等。
10. 总结
Kubernetes API Server 是集群的大脑,它集中处理所有请求,确保声明式状态的一致性,并提供丰富的安全、扩展和监控机制。理解 API Server 的工作原理对于深入掌握 Kubernetes 架构、排查问题和设计高可用集群至关重要。随着 Kubernetes 的发展,API Server 不断优化性能,增强扩展能力,持续作为云原生生态系统的基石。