在网络通信中,需要非常多的协议来帮助用户传输信息,如ARP协议、ICMP协议、UDP协议、TCP协议、DNS协议、HTTP协议、HTTPS协议……各种协议发挥着不同的作用,保证了信息传递的准确,安全和完整。
网络模型介绍
在介绍各种协议之前,先介绍两种网络通信模型,一个理论模型,一个实际使用的模型。其中OSI(Open Systems Interconnection)模型(理论模型)是国际标准化组织(ISO)制定的“开放式系统互联参考模型”,是网络通信的理论基础,将网络通信功能分为7个层级,从下到上依次为:物理层、数据链路层、网络层、传输层、会话层、表示层、应用层。另一个是OSI模型的简化版,TCP/IP模型(实际使用模型)是互联网的实际通信标准(由美国国防部研发),将OSI七层模型简化为4个层级,从下到上依次为:网络接口层、网络层、传输层、应用层,此模型更贴合实际工程应用,是目前所有网络设备遵循的核心规范。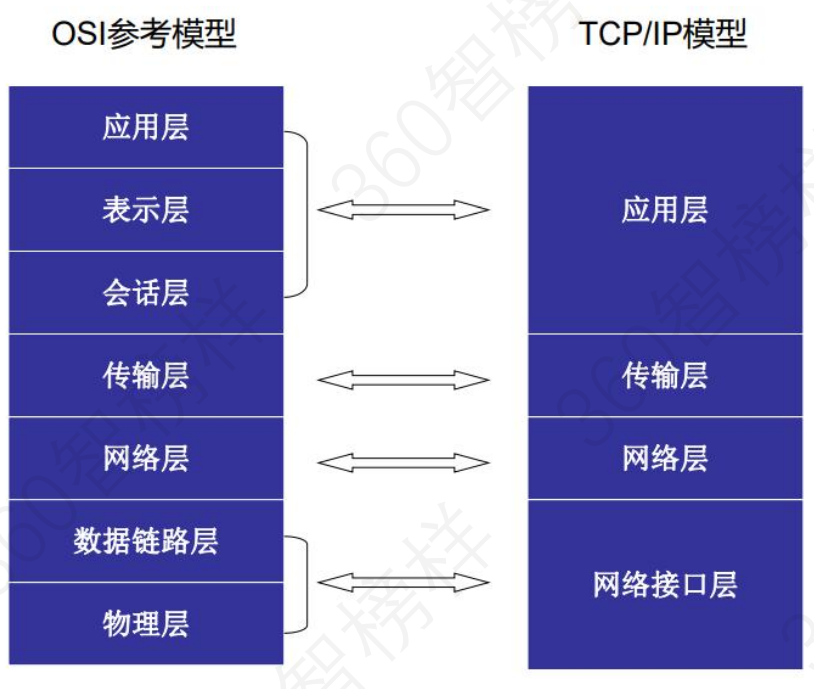
协议介绍
应用层协议
这些协议就在各个层级中发挥着作用,HTTP协议、HTTPS协议、DNS应用于应用层。
HTTP协议
HTTP协议:HTTP(HyperText Transfer Protocol)是基于 TCP/IP 模型应用层的无状态协议,用于在客户端(如浏览器)和服务器之间传输超文本资源(网页、图片、视 频等),是互联网访问的基础协议。
具有以下特点。1.无状态:服务器不记录客户端的历史访问状态(每次请求都是独立的),需通过 Cookie、Session 补充状态管理; 2.基于 TCP 连接:通信前需通过 TCP 三次握手建立连接,传输完成后通过四次挥 手释放连接;3. 明文传输:请求和响应数据均为明文,无加密,存在数据泄露、篡改风险; 4.简单高效:协议头部简洁,请求/响应流程简单,易于实现。
HTTPS协议
HTTPS协议:HTTPS (HyperText Transfer Protocol Secure)是HTTP 的加密版本, 通过在HTTP和TCP之间添加“SSL/TLS加密层”,实现请求/响应数据的加密传输,解决HTTP明文传输的安全隐患。
DNS协议
DNS协议:可以实现域名转化为IP地址的解析(也可以IP地址转化为域名)
传输层协议
UDP协议
UDP协议:快速的无连接协议,适用于网络直播,网络游戏等实时性要求高,对少量数据丢失容忍程度高的场景。
有以下特点。
1.无连接:通信前不需要建立连接,直接发送数据,通信结束后无需释放连接;
2. 不可靠传输:无序列号、无确认应答、无重传机制,数据可能丢失、重复、乱序 到达;
TCP协议
TCP协议:可靠的面向连接协议,在传输信息前需要进行“三次握手”,在结束通信时需要进行“四次挥手”,可以保证信息的准确可靠。
网络层协议
ARP协议
ARP协议:用于将“目标 IP 地址”解析为“目标 MAC 地址”,解决局域网内“知道 IP 但找不到设备”的问题。查看ARP协议:arp -a
ICMP协议
ICMP协议:用于在 IP 主机、路由器之间传递控制消息(如连通性状 态、错误提示),不传输应用数据,是网络故障排查的核心协议。
1.连通性检测:对应命令:ping(如 ping 192.168.1.1); 2. 路由追踪:对应命令:tracert (Windows)/ traceroute(Linux),用于定位网络传输中的故障节点。
欢迎指正