大家读完觉得有帮助记得关注和点赞!!!
摘要
我们对组织内人员(即特别是公司员工)网络安全行为的内在驱动力进行了全面、结构化的综合,并将意识、安全文化和可用性等关键概念整合到一个连贯的理论框架中。随后,我们将此模型与几个本质上代表人类行为驱动因素的相关行为模型进行了比较。此外,我们讨论了这一理论框架如何有助于智能体AI安全领域:我们认为,随着AI系统日益成为组织内的自主智能体并基于自然语言处理进行交互,它们也表现出类似于人类行为风险的脆弱性。因此,我们提出,这个以人为本的模型为针对AI智能体的操纵攻击制定额外的安全策略提供了蓝图。
1. 引言与方法论
尽管技术不断进步且研究活跃,网络安全仍是一项挑战。人类是网络安全的核心因素,当前的发展就说明了这一点,例如利用生成式人工智能来规模化、专业化地进行社会工程攻击,或通过规避组织技术防护措施的渠道(如通过专业社交网络联系)进行的攻击。这揭示了网络安全中人的双重性:一方面,人类是关键的攻击面和最大的攻击向量之一。另一方面,在适当条件下,人的智慧可以成为网络安全策略中最具适应性和韧性的要素(例如被称为“人类防火墙”)。将焦点从指责用户转向构建一个考虑人类认知和组织现实的弹性系统,代表了现代安全战略的一项关键挑战。
与此同时,人工智能系统正以多种方式改变网络安全,也影响着人类的行为方式或应有的行为方式:首先,AI本身可以成为攻击的工具,这也更强调人类在检测此类攻击中的行为;其次,它也可以是防御工具;第三,AI系统自身成为攻击目标;第四,AI使用的增加正在改变整体的IT格局,这将对网络安全以及组织中人的行为角色产生全面影响。
因此,我们的贡献包括对网络安全中,特别是组织内,人类行为因素的实践性、结构化综合,以及与相关现有理论的比较。为了得出与专业环境相关的整体模型,我们采用了以下综合方法。我们首先回顾了已确立的学术行为科学理论,以识别人类行为的基本心理驱动力。这一理论基础随后与科学和应用型网络安全管理文献及定性数据进行了交叉参考。这种方法使我们能够通过实际组织现实的视角过滤抽象的心理概念,确保生成的框架既能捕捉员工的内部认知过程,也能反映工作场所的外部系统性压力。
2. 组织内与网络安全相关的人类行为因素的结构化综合
围绕人在网络安全中作用的跨学科研究领域在过去几十年产生了丰富的见解。我们工作的重点是用户的行为及其在网络安全相关情境下的原因,主要是在组织内,因此部分超出了主要关注用户个体决策的现有模型。
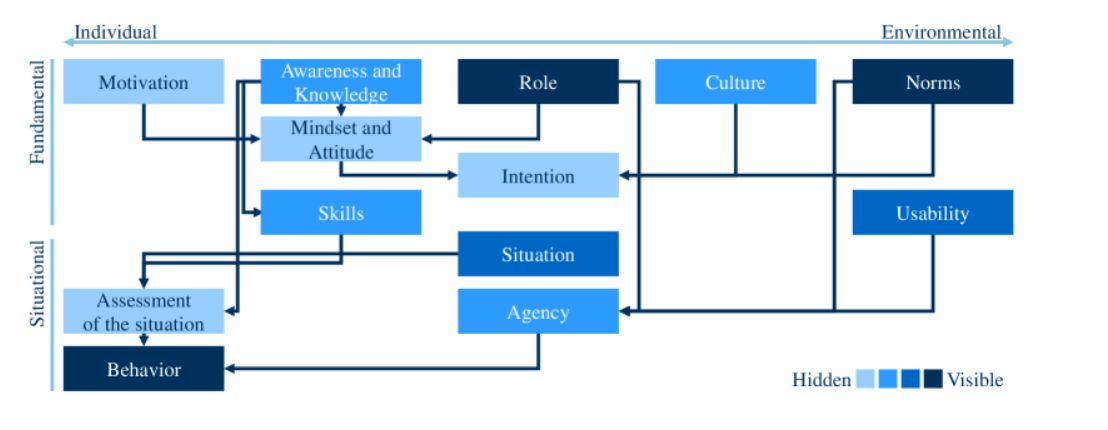
在我们的分析中,我们以图1中的框架构建了研究领域,目的是综合影响因素或驱动因素方面的基本要素,并以实用模型的形式展示它们的相互关系,基于此,我们稍后可以类比AI智能体,然后为AI智能体的安全制定研究议程。我们解构了在每次与安全相关的行动之前并塑造其行为的因素,并将它们排列成一个逻辑的、因果的流程,涵盖了个体的内在世界和其所处的外部环境。主要因素之间的基本关系也已列出;然而,这些关系和逻辑流程必然代表了一种显著的简化。各因素之间存在许多进一步的分级和交叉关系:人类的决策比此处呈现的模型或使用的行为科学模型更为复杂。
我们的模型使用三个维度对主要因素进行分类,其尺度仅为概念性:
-
从根本性因素到情境性因素的逻辑流程
-
个体因素与环境因素的比较
-
隐性因素与显性因素的比较
我们的模型如图1所示,包含以下主要因素及相关因素:
3. 与相关行为科学理论的比较
各种理论,特别是来自行为心理学的理论,为导致安全相关行为的复杂决策过程提供了不同的、互补视角的解释模型。为了验证我们模型的完备性,我们将其与相关的现有模型进行比较。我们借鉴了最相关的既定模型,并将相应理论的要素或因素分配到我们模型的主要因素中。
3.1 认知或理性理论
-
计划行为理论
-
保护动机理论
-
技术接受模型
-
技术接受和使用统一理论
-
双过程理论
-
自我决定理论
3.2 情境、组织或过程理论
-
Fogg行为模型
-
威慑理论
-
OODA循环
-
“变革四大基石”
虽然这些既定理论为解释特定的内部认知过程或技术接受度提供了强有力的机制,但它们主要将个体孤立看待。我们提出的框架通过明确地将这些内部心理驱动力与外部的组织现实以及攻击情境中临时决策相关的动态情境因素整合在一起,从而与众不同。通过捕捉员工的内部状态与其工作场所环境之间的相互作用,我们的模型解决了主要关注个体的行为模型通常无法涵盖的网络安全特有的社会技术复杂性。
4. 关于智能体AI系统网络安全的前瞻与未来工作
对这些驱动因素的系统性模型旨在为两个预期的跨学科研究领域奠定基础。首先,我们认为未来的研究可以将重点从孤立的个体行为转向嵌入组织背景中的行为。其次,我们认为智能体AI系统的安全不再纯粹是技术挑战,而是表现出与网络安全中人类行为方面强烈的相似之处。随着AI系统日益被期望代表用户做出独立决策并执行主动行为,它们逐渐演变为网络安全意义上的独立行动者,并可能表现出自身类别的类人漏洞。对于这类针对技术与语言交叉点的新威胁,传统的技术安全模型显得有限。
因此我们认为,关于网络安全中人类行为的既定研究领域为增强AI智能体的安全提供了一个关键的概念框架。为了使其可操作,我们人类模型中识别的因素可以直接映射到智能体AI架构的功能组件。通过分析这些映射因素,我们可以像预测人类员工的“路径最小阻力”失败一样,预测AI智能体中的此类失败。
5. 结论
在这项工作中,我们提出了一个将人类网络安全行为的复杂驱动因素综合成结构化框架的全面模型。通过将因素分为根本性与情境性、个体与环境性维度,我们提供了一个统一词汇,以理解组织环境如何塑造超越简单决策的人类行为。这种整体观点强调,安全不仅是个人能力的结果,也是个人心理状态与其组织环境相互作用的产物。
此外,我们认为这个框架的价值超越了人类领域;它为增强智能体AI的安全建立了概念基础。随着AI系统日益承担高自主性的类人角色,它们变得容易受到反映社会工程的操纵攻击。通过将此行为模型应用于AI智能体,研究人员和实践者可以更好地预测这些漏洞,朝着不仅保护人类,也保护代表其行事的数字智能体的安全策略迈进。