文章目录
-
- 1 项目介绍
- 2 本地最简部署(个人推荐)
-
- 2.1 安装 Node.js 稳定版
- 2.2 克隆项目并安装依赖
- 2.3 构建生产版本
- 2.4 本地启动(个人专用)
- 3 核心功能与实际用途
-
- 3.1 Payload 速查(核心功能)
- 3.2 渗透工具命令详解
- 3.3 实用增强功能
- 4 使用总结
⚠️本博文所涉安全渗透测试技术、方法及案例,仅用于网络安全技术研究与合规性交流,旨在提升读者的安全防护意识与技术能力。任何个人或组织在使用相关内容前,必须获得目标网络 / 系统所有者的明确且书面授权,严禁用于未经授权的网络探测、漏洞利用、数据获取等非法行为。
1 项目介绍
Payloader 是一款离线可用、中英双语的渗透测试辅助平台,核心提供渗透 Payload 速查与安全工具命令详解,内置完整 WAF 绕过、EDR 免杀方案,支持攻击链可视化、语法高亮、一键复制。
项目地址:https://github.com/3516634930/Payloader
核心覆盖:
- 300+ 条渗透 Payload(Web 安全 + 内网渗透)
- 114 条常用渗透工具命令
- 176 条 Web Payload 自带 WAF/EDR 绕过变体
- 漏洞原理、利用步骤、防御方案一站式说明
日常用来查 Payload、查工具用法极度方便,可本地运行、开箱即用。
2 本地最简部署(个人推荐)
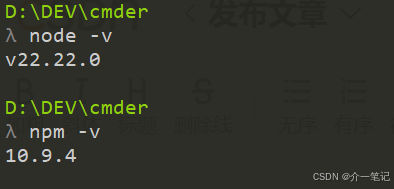
2.1 安装 Node.js 稳定版
node -v
npm -v
2.2 克隆项目并安装依赖
git clone https://github.com/3516634930/Payloader.git
cd Payloader
npm install
2.3 构建生产版本
npm run build
2.4 本地启动(个人专用)
npm run preview
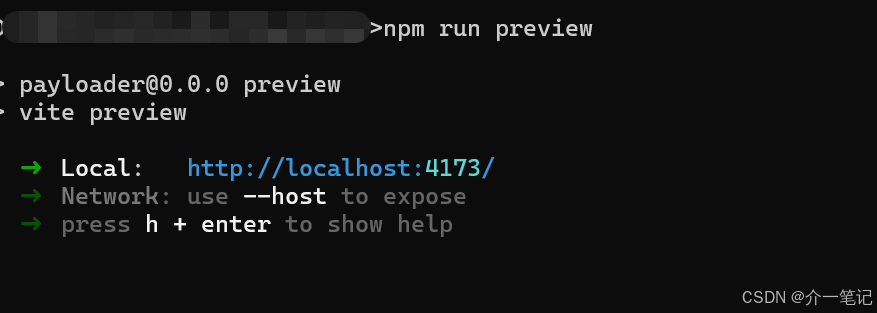
上述命令启动成功后,浏览器访问: http://localhost:4173/ 
3 核心功能与实际用途
3.1 Payload 速查(核心功能)
- 分步可执行命令
- 语法高亮解析
- WAF/EDR 绕过变体
- 攻击链可视化流程图
- 漏洞原理 + 防御方案


3.2 渗透工具命令详解
内置 114 条高频工具命令,带中文说明与语法解析:
- Nmap、SQLMap、Burp Suite
- Metasploit、Hydra、Hashcat
- CrackMapExec、Impacket、Rubeus
- 各类反弹 Shell 命令

3.3 实用增强功能
- 提供WAF 绕过和 EDR 免杀的思路
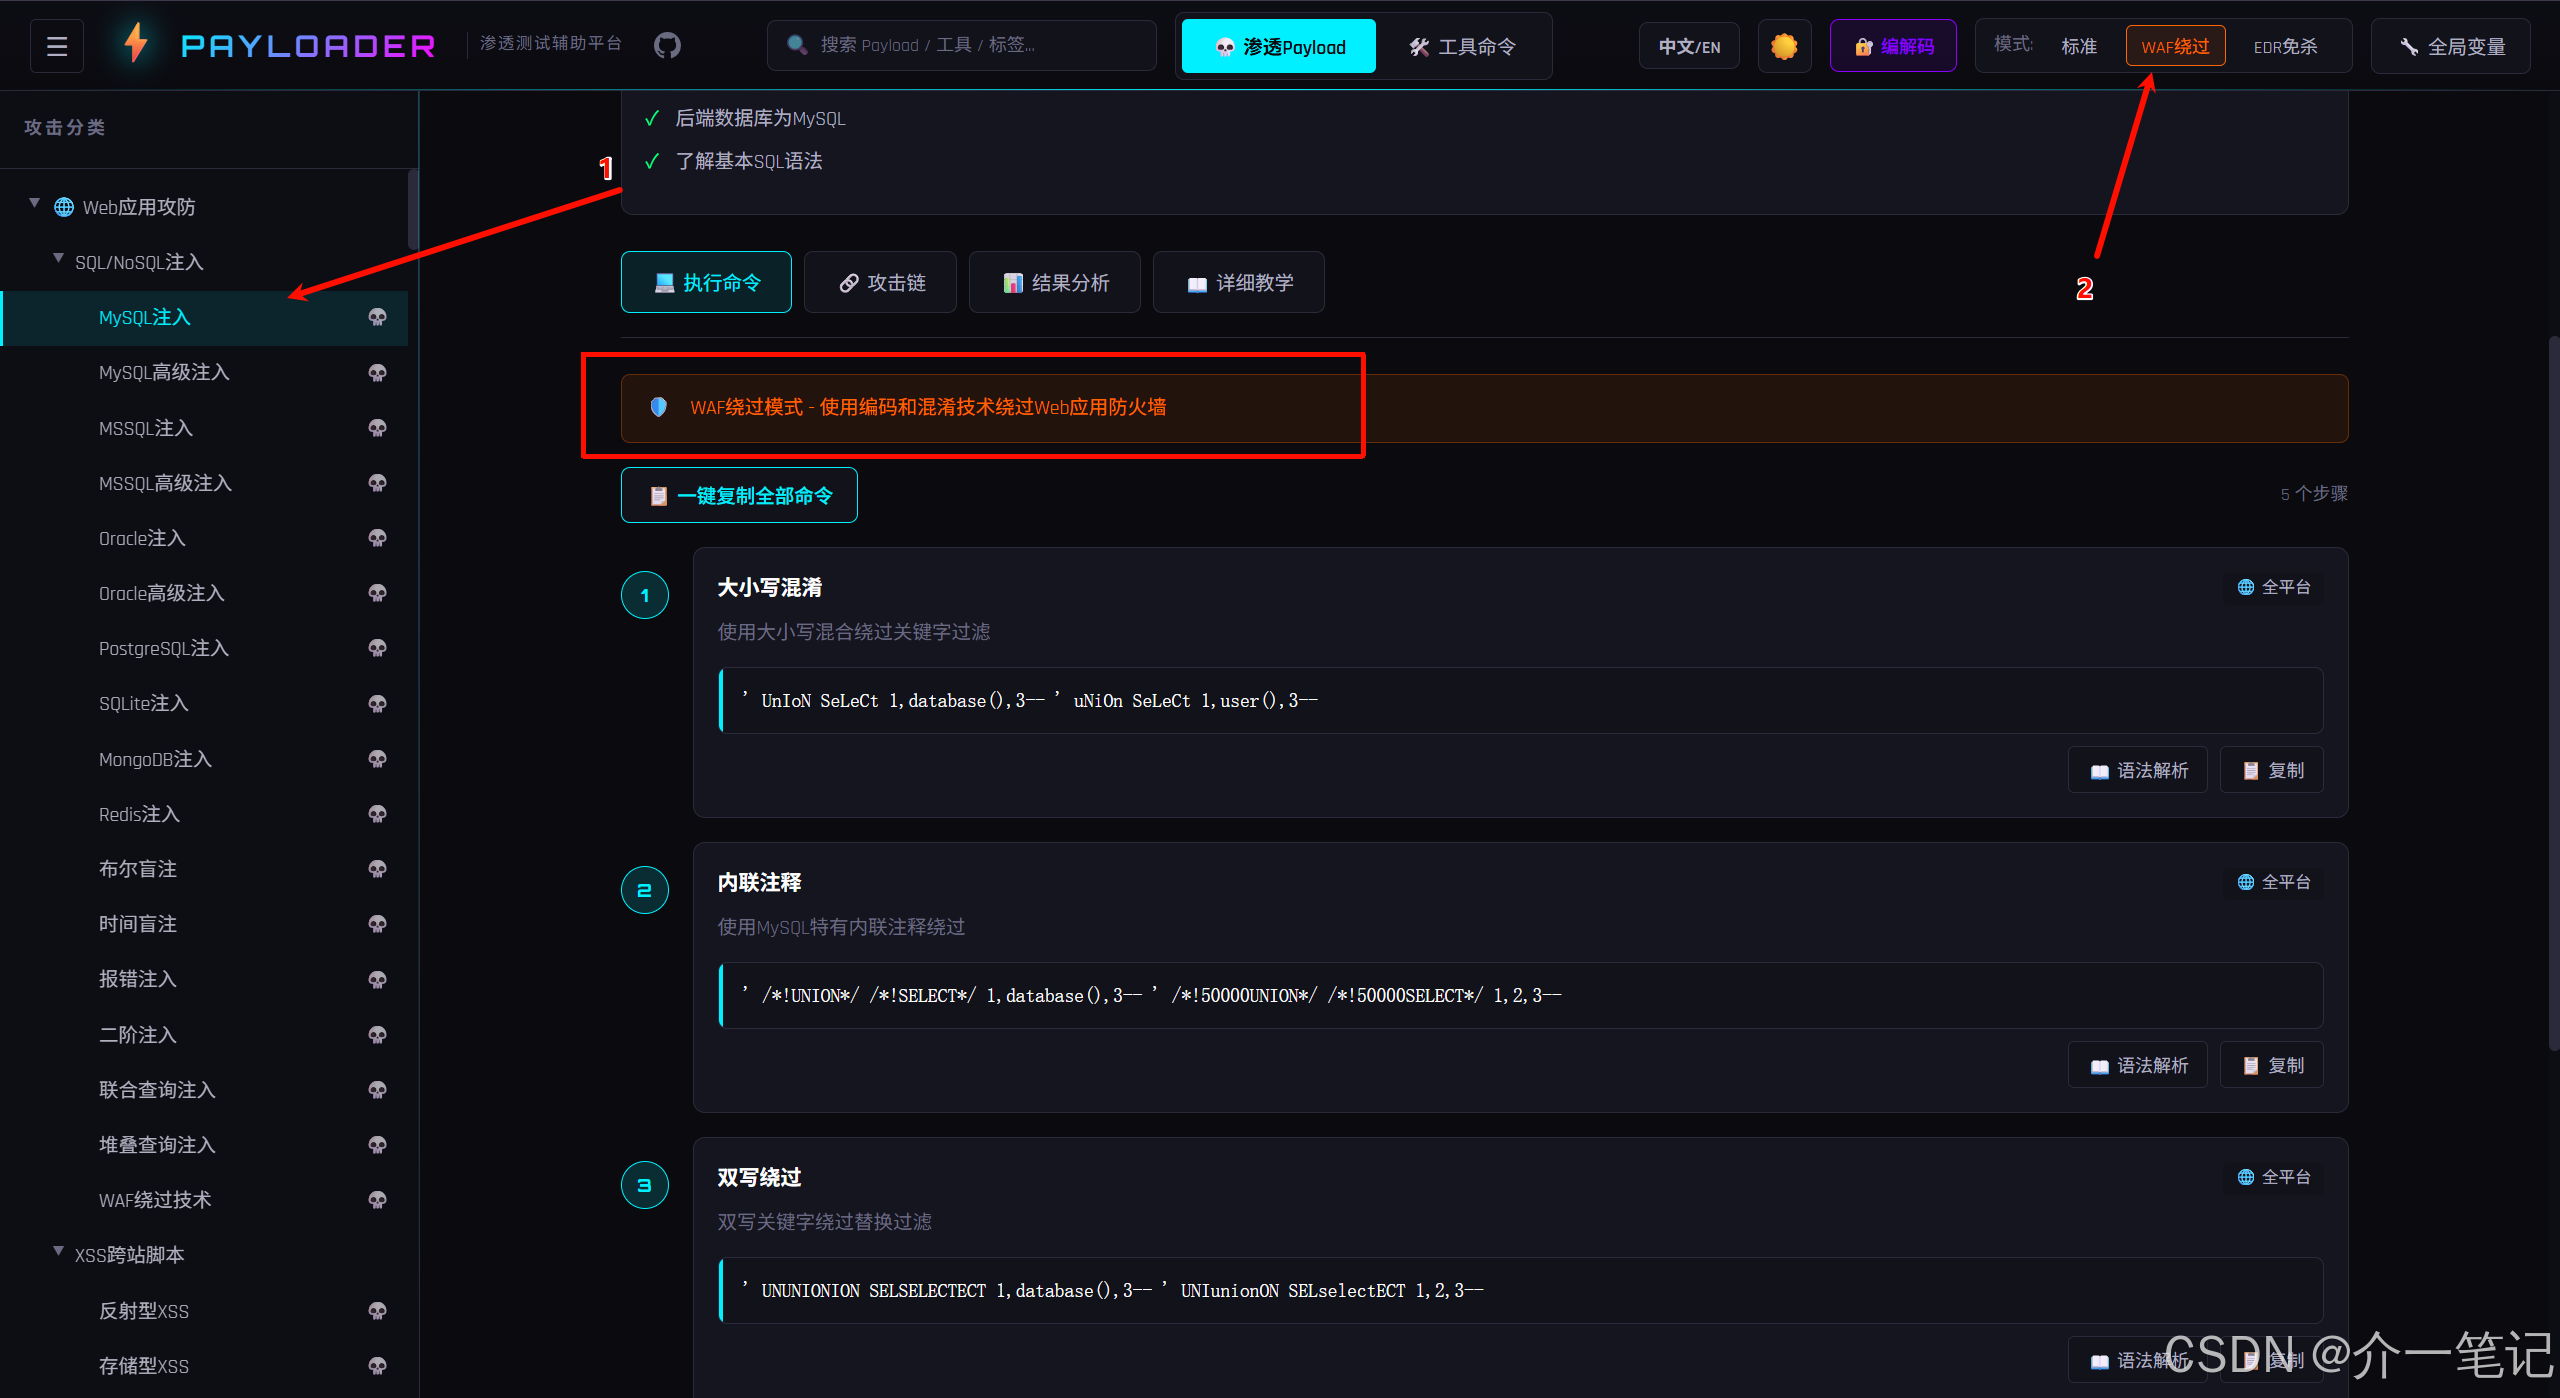
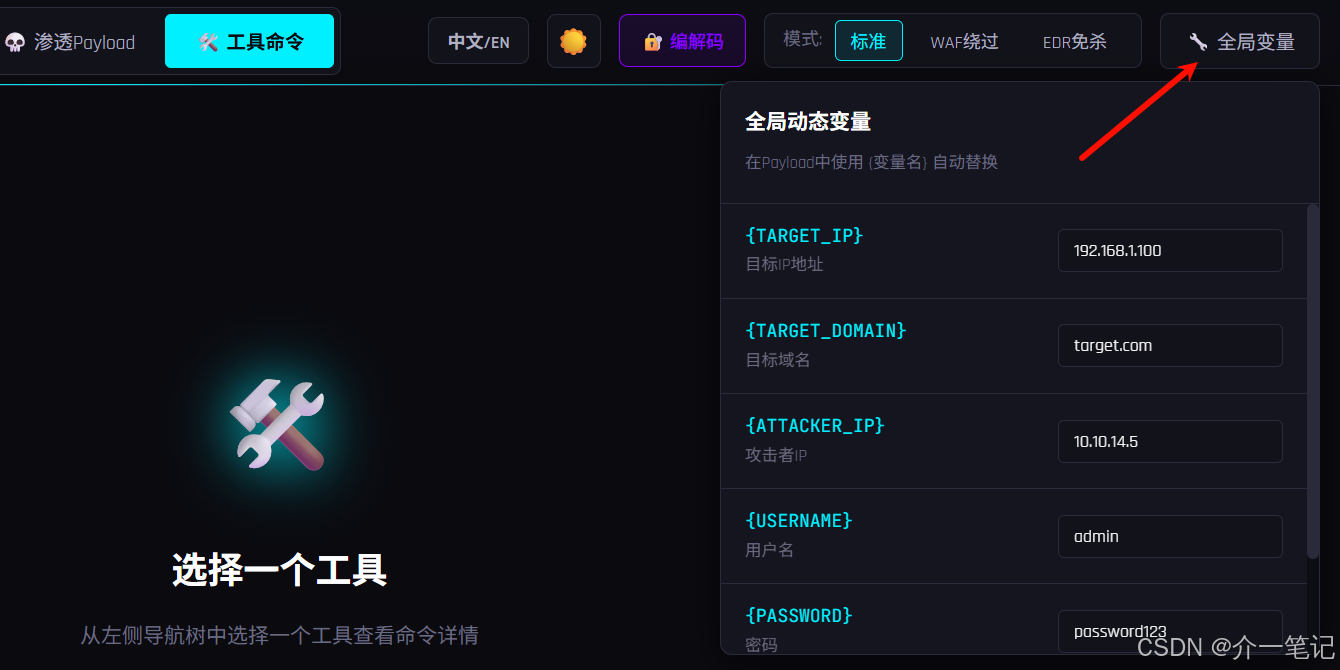
- 全局变量替换:自动替换 IP、端口、域名
4 使用总结
Payloader 是一款轻量化、无后端、纯静态的渗透测试参考平台,查 Payload、查工具命令非常高效,自带 WAF/EDR 绕过与完整教学,适合渗透工程师、CTF 选手、安全学习者日常使用。