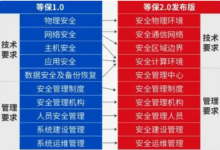
网络安全强监管时代,真的来了。 2026年6月,等保测评迎来史上最严升级。这不是危言耸听,而是《网络安全法》《数据安全法》强制要求的合规底线。AI系统、物联网、边缘计算,这些曾经游离在监管边缘的新兴场景,如今全部被纳入等保测评的射程范围。 处罚上限从原来的百万级别,直接飙升至千万。 这意味着什么?意味着企业以前那种出事再补、得过且过的心态,彻底行不通了。  一、2026年等保测评到底新在哪 先说最直观的变化。 第一,测评范围大幅扩容。以前等保测评主要盯着传统信息系统,现在AI大模型训练平台、物联网设备管理平台、边缘计算节点,一个都跑不了。某制造企业去年部署了2000多个工业物联网传感器,今年测评时全部要纳入定级范围。 第二,数据安全权重飙升。个人信息保护、重要数据识别、跨境传输评估,这些以前只是加分项,现在成了必选项。测评报告里数据安全章节不合格,整体直接不通过。 第三,处罚力度空前。根据2026年新修订的《网络安全法》,拒不整改或整改不到位的,罚款上限从100万提升至1000万。情节严重的,还可以责令暂停相关业务、停业整顿、关闭网站、吊销许可证。 第四,测评周期缩短。三级系统从原来的两年一次,调整为一年一次复测。这意味着企业安全投入不是一锤子买卖,而是持续性的成本支出。
 二、80%企业都踩过的8个大坑 坑一:定级偏低。很多企业为了省事,把本该定三级的系统定为二级。2026年新规明确,涉及用户个人信息超过100万条的系统,原则上必须定三级。某电商平台就是因为这个被退回重新定级,耽误了整整两个月。 坑二:边界不清。系统边界划分模糊,导致测评范围忽大忽小。正确的做法是画出完整的网络拓扑图,明确哪些设备、哪些应用、哪些数据属于被测系统。 坑三:管理制度流于形式。安全管理制度不是写出来放在柜子里看的。测评机构会抽查制度执行情况,要求提供近三个月的运维记录、变更记录、审计日志。没有记录,制度就等于零。 坑四:技术措施不到位。防火墙买了但规则没配好,入侵检测系统部署了但告警没人看,日志服务器搭建了但存储空间不足。这些半吊子工程,在测评现场一查一个准。 坑五:第三方服务管理缺失。云服务商、外包运维、第三方接口,这些外部依赖往往是安全短板。2026年新规要求,所有第三方服务必须签订安全责任书,明确数据归属和安全义务。 坑六:应急预案成摆设。很多企业的应急预案就是一份文档,从来没演练过。测评机构现在要求提供近半年的应急演练记录,包括演练方案、过程记录、改进措施。 坑七:人员意识薄弱。员工点击钓鱼邮件、使用弱密码、私自拷贝数据,这些人为因素导致的安全事件占比超过60%。安全意识培训不是可有可无,而是测评必查项。 坑八:整改敷衍了事。第一次测评不通过,整改后复测还是老问题。测评机构对重复出现的问题会重点标记,情节严重的直接上报监管部门。
 三、实战避坑指南 第一步,早做准备。不要等测评通知下来才开始忙。建议提前三个月启动准备工作,梳理系统资产、完善管理制度、补齐技术短板。 第二步,选对测评机构。不是所有测评机构都一样。要选择有资质、有经验、口碑好的机构。可以向同行打听,或者查看公安部第三研究所发布的测评机构名录。 第三步,内部先自查。正式测评前,组织一次内部自查。按照测评标准逐项检查,发现问题先自己整改。这样正式测评时通过率会高很多。 第四步,重视过程文档。测评不是只看技术,更看重管理。所有的制度、记录、报告、截图,都要完整保存。文档齐全,测评就成功了一半。 第五步,建立长效机制。等保测评不是一锤子买卖。通过测评只是开始,后续还要持续维护。建议设立专门的安全管理岗位,定期巡检、定期演练、定期更新。 四、写在最后 2026年的等保测评,已经不是选择题,而是必答题。 那些还在观望、还在拖延、还在心存侥幸的企业,迟早要付出代价。与其被动挨打,不如主动拥抱合规。毕竟,安全这件事,从来都不是成本,而是投资。 投资的是企业的生命线,投资的是用户的信任,投资的是未来的生存空间。 你准备好了吗?
2026等保测评最严新规落地!企业不合规必被罚,这些坑80%都踩过
未经允许不得转载:171主机测评 » 2026等保测评最严新规落地!企业不合规必被罚,这些坑80%都踩过