本文介绍了16个高质量的网络安全实战演练平台,涵盖攻防两端,适合不同层次技术人员。TryHackMe和Hack The Box适合红队渗透测试;LetsDefend侧重蓝队防御;Root Me等提供CTF挑战;Vuln Machines等模拟真实环境;TCM Security和PortSwigger提供体系化入门。各平台从免费到付费不等,学习者可根据自身水平和需求选择合适的平台进行实战训练,提升网络安全技能。
这份列表提供了 16个高质量的网络安全实战演练平台,涵盖了攻防两端,适合不同层次的安全技术人员。其中,TryHackMe、Hack The Box 等平台以其高质量的靶机和场景化实验而著称,是红队练习渗透测试的理想场所;LetsDefend 侧重蓝队防御技能训练; Root Me、OverTheWire、Certified Secure 提供丰富的 CTF 挑战,锻炼解题能力。Vuln Machines、Try2Hack 等则侧重真实环境模拟。而TCM Security 和 PortSwigger Web Security 则侧重体系化入门和 Web 应用安全学习。这些平台都为安全从业人员提供了丰富的实践机会,是提升实战技能的绝佳资源。
1. HackXpert
HackXpert 的理念是提供免费、实用的网络安全实验环境,其独到之处在于它通常以集成实验室的形式出现,配合其他培训课程,让学员能够边学边练。 价值在于降低了入门门槛,让初学者可以接触真实环境,但整体体验会取决于所整合的课程质量。通常情况下,它的核心labs是免费的,但是可能存在部分高级定制内容需要额外付费。
https://labs.hackxpert.com/
2. TryHackMe

笔者多次在文中提及TryHackMe,TryHackMe设计理念强调“动手实践”,提供结构化的学习路径和靶场,非常适合从初级到中级的网络安全技能提升。其独到之处在于将学习路径与实战靶机紧密结合,并设有排行榜等激励机制,能有效地提高学习者的参与度。免费内容足够入门,但完整学习体验需要订阅付费。
https://tryhackme.com
3. Cybrary

Cybrary 综合了视频课程、实验靶场和练习题,为学员提供系统性的网络安全学习路径。其独到之处在于内容广泛,涵盖了从基础理论到高级攻防的各个方面。Cybrary 的部分内容免费,但高级课程和完整体验需要付费。
https://www.cybrary.it/
4. LetsDefend
LetsDefend 是一个专注于蓝队技能的训练平台,其独到之处在于侧重安全事件的分析、响应和处置,学员可以扮演安全分析师的角色进行学习。部分免费内容,部分内容需要付费订阅。
https://letsdefend.io
5. Root Me

Root Me 提供 400+ 的网络安全挑战,覆盖各种漏洞类型和攻防技术,其独到之处在于题型多样,难度梯度合理,适合进阶练习。 平台绝大部分内容免费,并设有积分和排名系统,激励学习者不断挑战自我。
https://www.root-me.org/
6. RangeForce

RangeForce 提供交互式、高度仿真的实战环境,侧重于团队协作和应急响应。其独到之处在于其强大的自动化平台和场景定制功能,但平台以企业付费为主,免费版体验有限。
https://www.rangeforce.com
7. Certified Secure

Certified Secure 的核心是围绕不同的安全认证考试进行准备,因此,练习类型丰富,但并非完全专注于动手能力,更多侧重于知识点的掌握和运用。通常会有一些免费内容,但是大部分高级和完整内容需要付费。
https://www.certifiedsecure.com/
8.VulnMachines

Vuln Machines 专注于提供各种真实漏洞环境的靶机,其独到之处在于提供了真实的安全漏洞和攻击场景,非常贴近实战。免费资源足够入门学习练习,大部分内容需要付费订阅。
https://www.vulnmachines.com
9. Try2Hack

Try2Hack 以游戏化的形式提供网络安全挑战, 其独到之处在于将真实攻击场景融入游戏中,让学习过程更加有趣,适合初学者。网站为非营利机构运营,提供免费的攻防挑战。
https://try2hack.me/
10. TCM Security
TCM Security 专注于提供入门级的网络安全课程,其独到之处在于侧重基础概念的讲解(前提是英语听力优秀),并且结合实际的渗透测试案例,适合初学者建立系统化的知识框架。该网站提供部分免费资源,多数课程需要付费。
11. EchoCTF
EchoCTF 提供攻防技能双重训练,其独到之处在于其强大的 CTF 平台和多样的挑战模式,鼓励团队协作和技术交流。大部分内容免费,但部分功能可能需要订阅。
https://echoctf.red
12.HackTheBox

Hack The Box 是一个非常流行的网络安全训练平台,提供大量高质量的靶机,其独到之处在于其活跃的社区和不断更新的挑战。 平台部分内容免费,但更多高级靶机需要订阅付费。
https://www.hackthebox.com
13. Vuln Hub
Vuln Hub 提供了大量的漏洞靶机下载,方便用户进行本地实战演练,其独到之处在于其庞大的靶机资源和高度的灵活性。 平台所有资源均为免费,用户可以自行下载虚拟机镜像进行测试。
https://www.vulnhub.com
14.OverTheWire

OverTheWire 通过一系列逐步递进的挑战,帮助学员理解安全概念。 其独到之处在于其挑战性,需要学员运用 Linux 命令和安全知识来逐步解题。平台所有资源均为免费。
http://overthewire.org/wargames/
15. PentesterLab
PentesterLab 专注于 Web 应用安全,提供了大量的漏洞靶机,涵盖各种常见的 Web 漏洞,如 SQL 注入、XSS 等。其独到之处在于其高质量的靶机和详细的解决方案。平台大部分资源为付费订阅。
https://pentesterlab.com
16. PortSwigger Web Security
PortSwigger 提供了大量的 Web 安全学习资源和实战练习,包括理论知识、视频教程和在线实验室。其独到之处在于其专业性和权威性,由 Burp Suite 的开发公司维护。部分内容免费,但高级课程和工具需要付费。经测试,该地址可以访问。
https://portswigger.net/web-security
总结:
以上 16 个平台各有特色,覆盖了从入门到高级、从理论到实战的各种需求。你可以根据自己的兴趣和学习阶段,选择合适的平台进行学习和训练。希望这些信息能帮助你更好地规划网络安全学习之路!
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
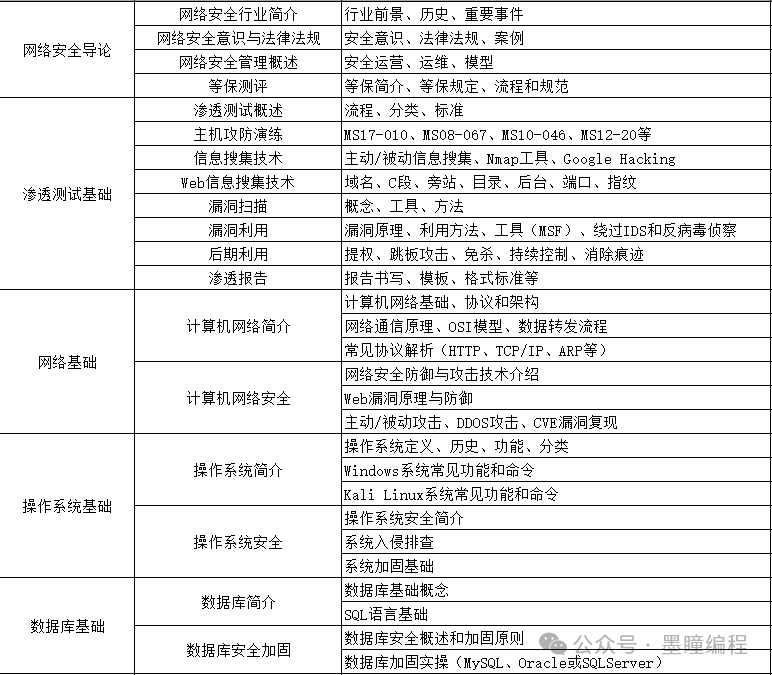
初级黑客 1、网络安全理论知识(2天) ①了解行业相关背景,前景,确定发展方向。 ②学习网络安全相关法律法规。 ③网络安全运营的概念。 ④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周) ①渗透测试的流程、分类、标准 ②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking ③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察 ④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周) ①Windows系统常见功能和命令 ②Kali Linux系统常见功能和命令 ③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周) ①计算机网络基础、协议和架构 ②网络通信原理、OSI模型、数据转发流程 ③常见协议解析(HTTP、TCP/IP、ARP等) ④网络攻击技术与网络安全防御技术 ⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天) ①数据库基础 ②SQL语言基础 ③数据库安全加固
6、Web渗透(1周) ①HTML、CSS和JavaScript简介 ②OWASP Top10 ③Web漏洞扫描工具 ④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)
恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
想要入坑黑客&网络安全的朋友,给大家准备了一份:282G全网最全的网络安全资料包免费领取
网络安全学习路线&学习资源
7、脚本编程(初级/中级/高级) 在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习;搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime;·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完;·用Python编写漏洞的exp,然后写一个简单的网络爬虫;·PHP基本语法学习并书写一个简单的博客系统;熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选);·了解Bootstrap的布局或者CSS。
8、高级黑客 这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。 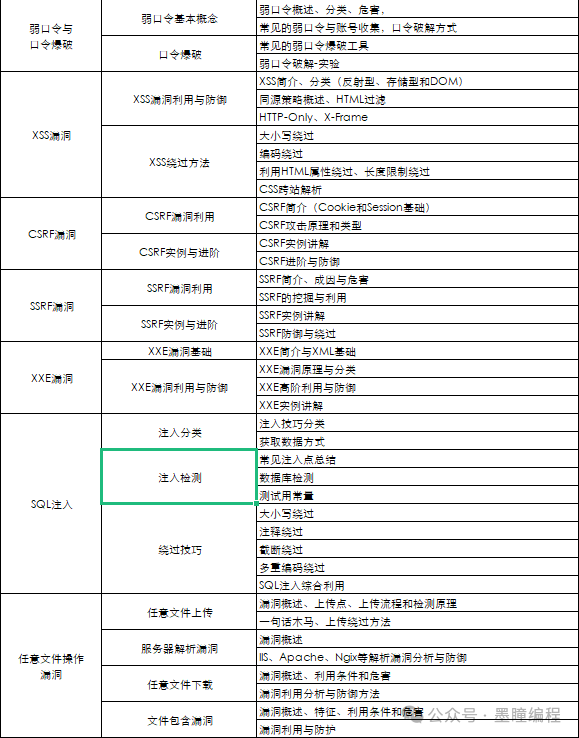
网络安全工程师企业级学习路线
很多小伙伴想要一窥网络安全整个体系,这里我分享一份打磨了4年,已经成功修改到4.0版本的**《平均薪资40w的网络安全工程师学习路线图》**对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。 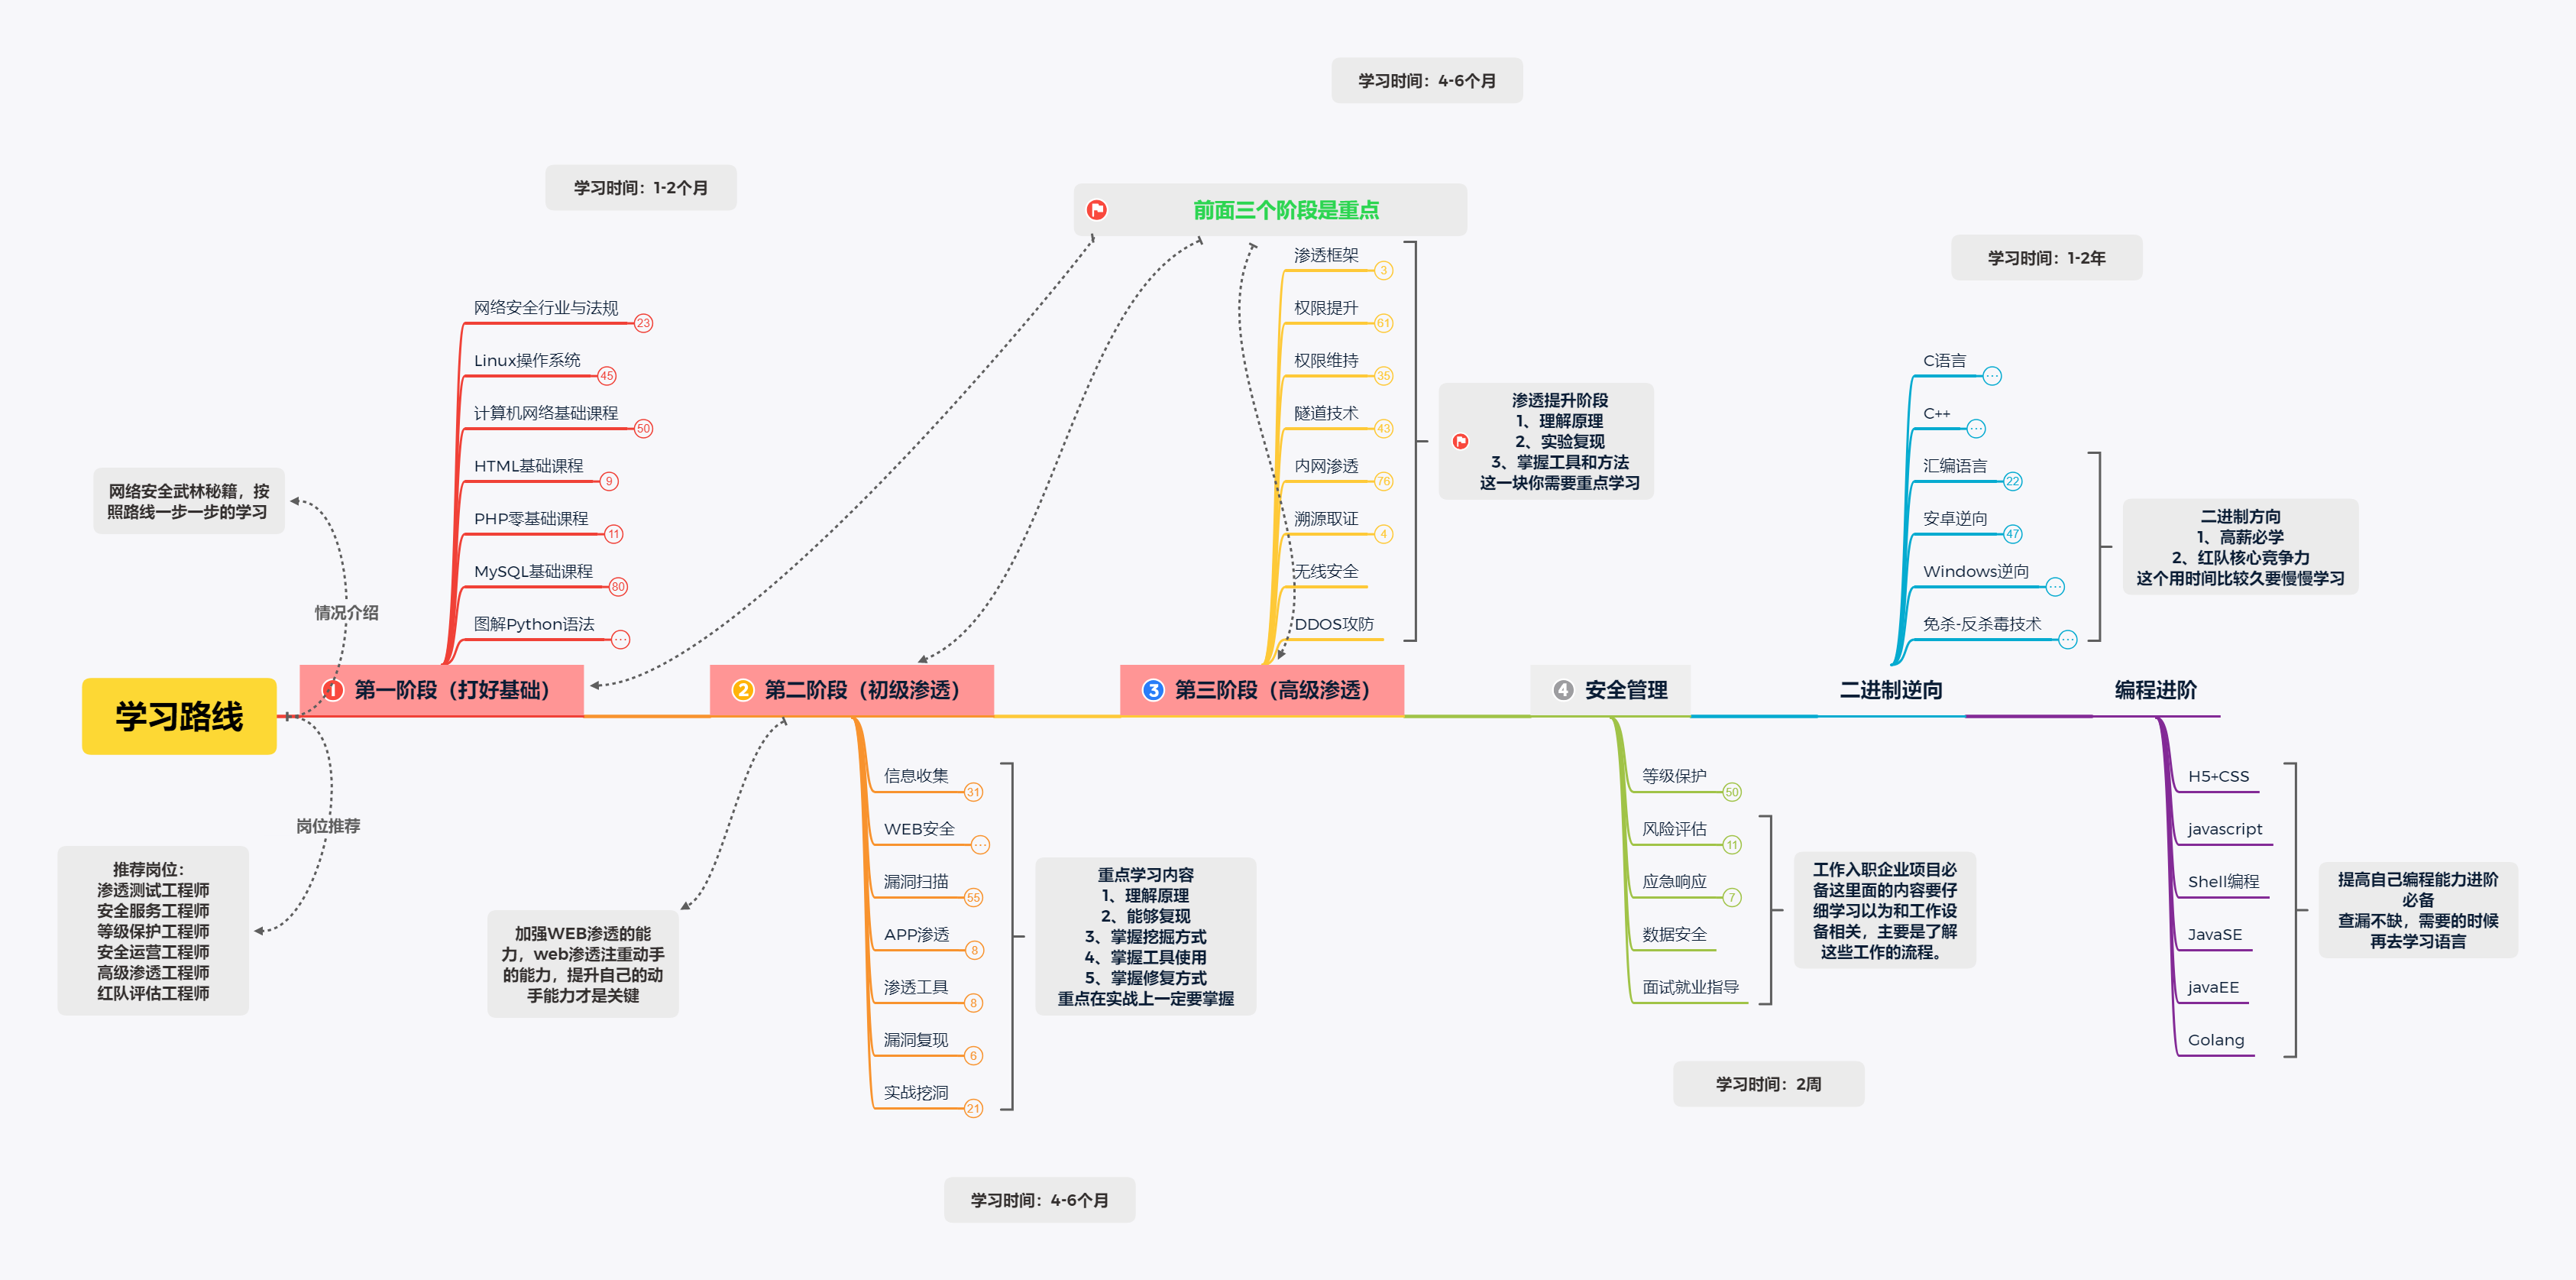
学习资料工具包
压箱底的好资料,全面地介绍网络安全的基础理论,包括逆向、八层网络防御、汇编语言、白帽子web安全、密码学、网络安全协议等,将基础理论和主流工具的应用实践紧密结合,有利于读者理解各种主流工具背后的实现机制。

网络安全源码合集+工具包

视频教程

视频配套资料&国内外网安书籍、文档&工具

好了就写到这了,大家有任何问题也可以随时私信问我!希望大家不要忘记点赞收藏哦!
特别声明:
此教程为纯技术分享!本文的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失。!!!
网络安全学习路线&学习资源
本文转自网络如有侵权,请联系删除。

