前言
HCL AppScan Standard 是一款为安全专家与渗透测试人员设计的动态应用程序安全测试(DAST)工具。它能够通过强大的扫描引擎,自动爬取目标应用并检测漏洞,并以优先级排序的方式输出结果。每个漏洞都会附带清晰、可操作的修复建议,从而帮助用户高效修复问题,降低应用风险,HCL AppScan Standard 10.11.0 中的新增功能。
2026 年 7 月
借助 AppScan Standard,企业可持续性地测试和评估 Web 服务与应用程序的安全性,从而预防潜在的破坏性安全漏洞。
请访问原文链接:最新HCL AppScan_Standard_10.11.0.28408特别版下载查看最新版。原创作品,官方地址:企业级漏扫工具| 最新HCL AppScan_Standard_10.11.0特别版下载转载请保留出处。
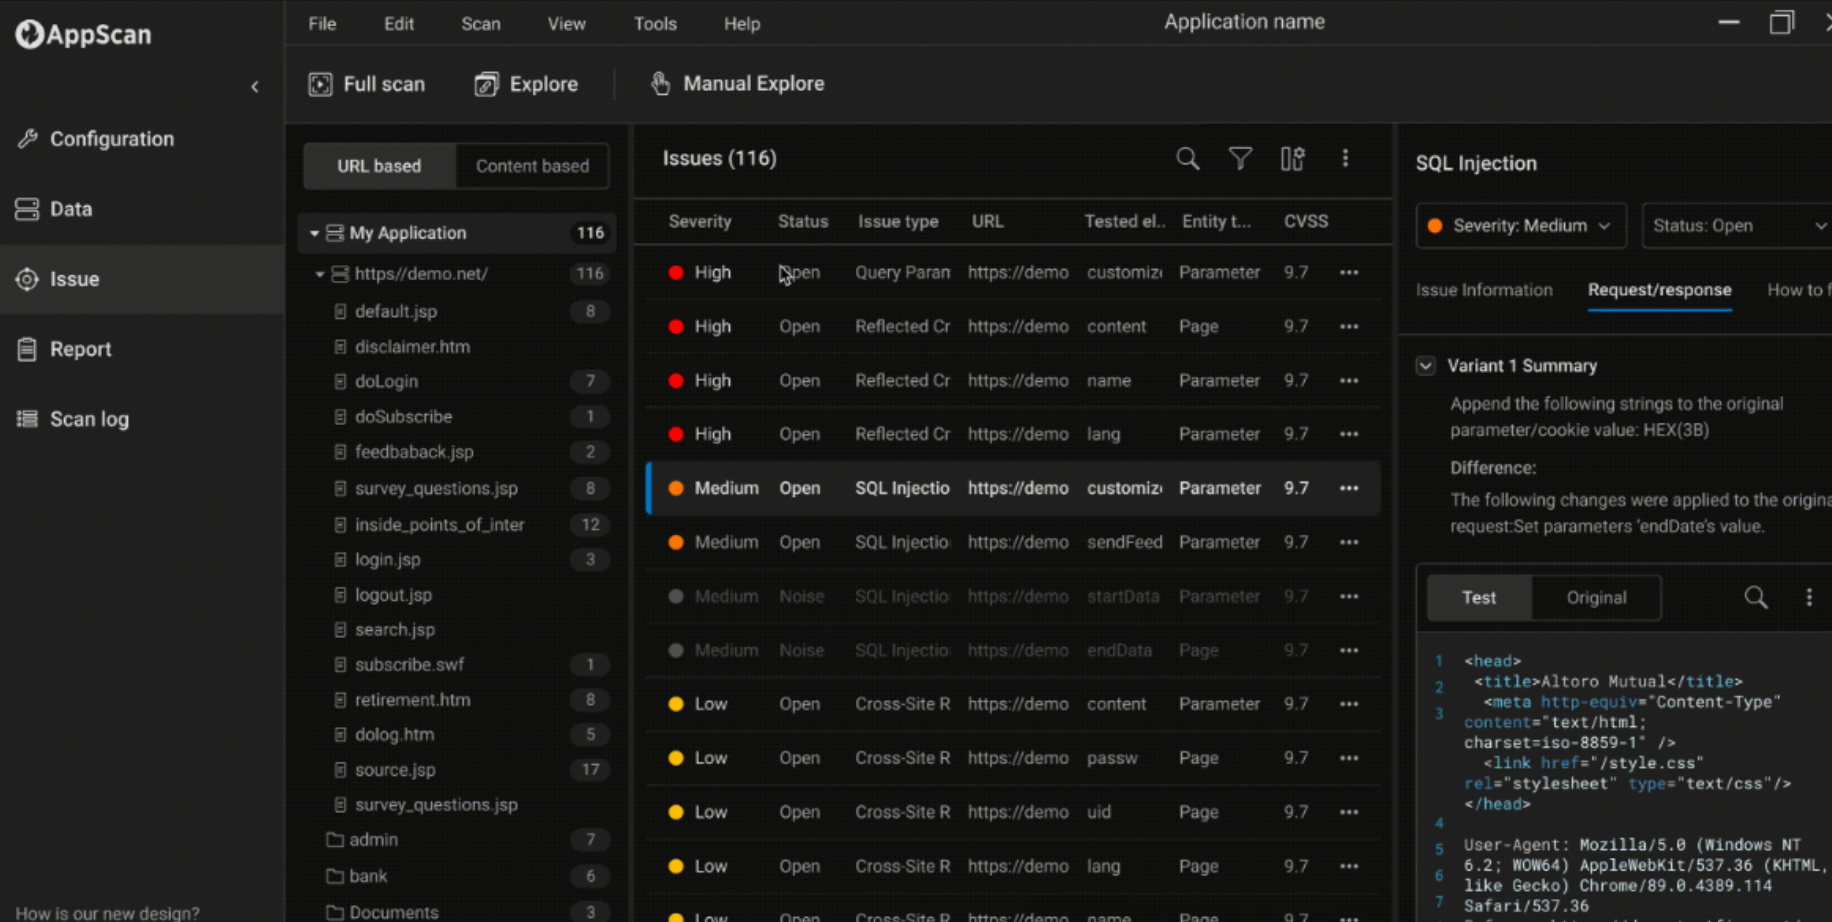
新版本更新亮点
1. API 扫描增强
-
支持 高级 OpenAPI 自动扫描:改进配置功能,提升覆盖范围与漏洞检测效果。
2. AppScan Connect 集成
-
完全支持 AppScan 360°:可直接使用 AppScan Standard 的扫描配置创建扫描,或上传扫描结果至 AppScan 360°。
-
连接方式优化:全新界面更直观,操作体验提升。
3. 新增合规性报告
-
支持 OWASP 云原生应用安全 Top 10、NIS2 指令。
-
支持将多个 CWE 映射至单个漏洞,覆盖范围更广。
4. 扫描效率优化
-
提供 仅保存一种变体测试选项,减少冗余扫描,加快测试速度。
-
报告新增 CVSS 向量,便于风险量化。
-
支持 CSV 批量导入域名,提升配置效率。
5. 可用性与功能增强
-
客户端证书加密支持。
-
文件排除路径与扩展管理器。
-
扫描数据导入、回放调整功能。
-
用户代理与请求头管理优化。
-
增强 自动登录检测,识别更智能。
-
Postman 集合 URL 自动更新,扫描配置更灵活。
6. 扫描规则与漏洞库更新
新增安全规则:
-
WordPress 插件 XSS(CVE-2026-0448、CVE-2026-28665、CVE-2026-23492)
-
NoSQL 注入支持优化(crAPI 演示)
-
Cacti 远程命令执行漏洞(CVE-2026-46169)
漏洞组件数据库更新至 V1.4。
7. 其他改进
-
基于 HCL MHS 的许可证管理(需购买 MHS 许可证)。
-
自动更新:可通过 API Key 连接 My HCLSoftware,实现自动升级。
-
定制脚本功能:允许在扫描请求发送前/收到响应后运行 JavaScript,增强 DAST 的灵活性。
-
正则表达式对话框与 SSL 证书管理优化。
请访问原文链接:最新HCL AppScan_Standard_10.11.0.28408特别版下载查看最新版。原创作品,官方地址:企业级漏扫工具| 最新HCL AppScan_Standard_10.11.0特别版下载转载请保留出处。