组网方案里最便宜的一步是地址规划,最贵的是没做地址规划。
供应商不会替你做这件事。他们要的是你给出各站点网段,你给不出,他们就按默认的给,撞车的账最后算在你头上。
以下是可以直接照做的部分。
—
## 第一步:确认可用的地址空间
私有地址只有三段可用:
| 网段 | 范围 | 地址数 |
|——|——|——–|
| 10.0.0.0/8 | 10.0.0.0 — 10.255.255.255 | 约1678万 |
| 172.16.0.0/12 | 172.16.0.0 — 172.31.255.255 | 约105万 |
| 192.168.0.0/16 | 192.168.0.0 — 192.168.255.255 | 65536 |
企业组网选 **10.0.0.0/8**。理由是空间足够大,且家用设备默认不会占用它。
### 避开这几段:
– **192.168.0.0/24 和 192.168.1.0/24**
家用路由器出厂默认。员工在家办公、临时用手机热点、分支办公室随手买的路由器,全都落在这两段。用它做企业内网,撞车是必然事件。
– **172.17.0.0/16**
是 Docker 默认网桥网段。有容器环境的公司用这段会出现容器访问不到内网资源的怪现象。
– **172.31.0.0/16**
是部分云厂商默认 VPC 网段,新建云资源时容易被自动分配到。
– **100.64.0.0/10**
是运营商级 NAT 保留段,不要自己占用。
—
## 第二步:按位切分
用 `10.0.0.0/8`,把地址结构定义成:
**10 . 站点号 . 用途号 . 主机号**
第二位标识站点,第三位标识用途。看到一个 IP 就知道它在哪个站点、属于哪类设备。
### 站点号分配示例
| 站点号 | 站点 | 网段 |
|——–|——|——|
| 10 | 深圳总部 | 10.10.0.0/16 |
| 20 | 香港节点 | 10.20.0.0/16 |
| 30 | 越南工厂 | 10.30.0.0/16 |
| 40 | 美西海外仓 | 10.40.0.0/16 |
### 用途号在各站点内统一
| 用途号 | 用途 |
|——–|——|
| 1 | 有线办公 |
| 2 | 服务器 |
| 3 | 无线办公 |
| 4 | 访客网络 |
| 5 | 摄像头与门禁 |
| 6 | 打印机与外设 |
| 10 | 测试环境 |
| 20 | 远程接入用户 |
按这个规则,`10.30.2.15` 一眼可读:**越南工厂的服务器**。
—
## 第三步:留余量
– **站点号跳着分。** 用 10、20、30、40,不要用 1、2、3、4。同一区域新增站点时可以用 11、12,保持编号的地理相关性。
– **给每个站点整个 /16。**
一个站点六万多个地址肯定用不完,但省下来的地址空间没有任何用处,而地址不够时的扩容成本极高。
– **预留专用区块。** 建议留出三块:
– `10.200` 到 `10.229`:给收购或合并进来的公司整体接入
– `10.230` 到 `10.249`:给临时项目、展会、短期驻场
– `10.250` 到 `10.255`:给网络设备互联地址和管理地址
—
## 第四步:定死几个约定
– **网关地址。** 每个子网的网关统一用 `.1` 或统一用 `.254`,全网一致。排障时不用查文档就知道网关在哪。
– **掩码。** 各站点内的子网统一用 `/24`。地址够用,边界清楚,出问题时人脑算得过来。
– **静态与动态分界。** 每个 `/24` 内,`.1` 到 `.99` 留给静态分配的设备(服务器、打印机、摄像头、网络设备),`.100` 到 `.254` 给 DHCP。这条边界全网一致。
– **远程接入用户单独成段。**
不要把远程接入的人分配到办公段里。单独一段才能对他们单独设访问策略。
– **云上资源纳入同一规划。**
云 VPC 的网段要从你的地址表里划,不能用云厂商的默认值。默认值和你的站点撞车只是时间问题。
—
## 第五步:建表并指定负责人
地址表至少包含这些字段:
| 字段 | 说明 |
|——|——|
| 站点 | 名称与编号 |
| 网段 | 含掩码 |
| 网关 | IP |
| VLAN ID | 若使用 |
| DHCP 范围 | 起止地址 |
| 静态保留 | 起止地址 |
| 用途 | 对应用途号 |
| 负责人 | 姓名与联系方式 |
| 启用日期 | 年月日 |
– **指定一个人负责分配。**
不是一个部门,是一个人。新增站点或子网必须经他分配,不允许各站点自行决定。
– **表放在所有人能查到的地方。**
放在某个人的电脑里等于没有。运维离职时,这张表是交接清单的第一项。
—
## 已经撞车了怎么办
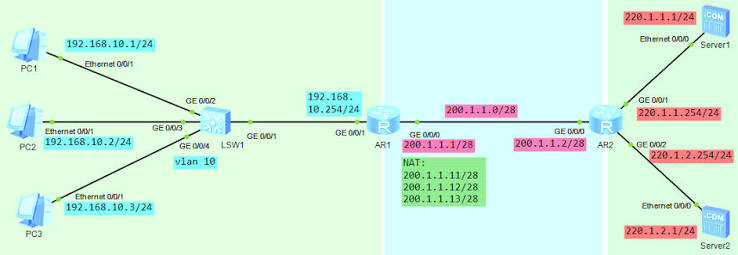
有三条路,代价依次递增。
1. **只对需要互访的资源做地址映射。**
适用于两边只有少数几台服务器需要互通的情况。工作量小,但映射关系要记进地址表,否则后来人排障时会看到对不上的地址。
2. **做双向地址转换。**
两边地址都保留,通过转换实现互访。能用,但从此以后排障时看到的地址不是真实地址,复杂度永久留下。
3. **改地址。**
一次性解决,之后干净。代价是影响该站点全部设备,需要停机窗口,静态配置的设备要逐台改。
选哪条取决于两个数:需要互访的资源有几个,以及这两个站点未来还会不会有更多互通需求。互通需求会增长的,直接改。
—
## 三条不要做的事
1. **不要在没有地址规划的情况下开第二个站点。**
第一个站点用什么段无所谓,第二个开始就成了历史包袱。
2. **不要让不同站点的人各自决定网段。**
每个人都会选 192.168.1.x。
3. **不要等到要互通那天再规划。**
那时候能选的只剩转换和改地址,两条都是补救。
—
## 需要供应商配合的部分
组网方案落地前,供应商需要你提供:各站点网段与掩码、站点间需要互访的资源清单、访问策略要求。
这三项由你决定,不是由供应商决定。他们能做的是按你给的规划配置路由和策略,以及在你有冲突时告诉你冲突在哪。