摘 要
高校信息化创建持续深入之际,校园网络成了复杂网络打击的重点对象,重庆建筑科技职业学院是一所主打建筑类专业的高职院校,它的校园网络担负着教务运作,BIM实训,在线课堂,邮件传递等主要业务,要是被打击就会极大破坏教学秩序,本文站在网络专业角度,按照 "低成本,开源,可再现" 的原则,规划并搭建起一个校园网络打击与防御展示平台,该平台把仿真的校园官网当作靶场载体,包含了OWASP Top 10里头的十个典型打击种类,针对每种打击都给出了包含 "展示打击过程,分析原理,执行防御操作" 的完整教学单元,系统采取B/S三层架构,后端框架选用 Node. js/Express. js,内存数据库则用的是自主研发的MemoryDB,其中内嵌了依靠网络层和应用层协同工作的WAF引擎。 文章细致论述了系统的网络拓扑架构,网络层防御规划,攻防模块的达成情况以及部署计划,还借助自动化检测证实了系统的可行性和稳定性,此平台具备教学演示直观,部署成本逼近零,攻击行为得到安全隔离等诸多特性,适合应用于网络安全教学与实训环境当中。
关键词:校园网络安全;网络层防御;OWASP Top 10;攻击演示;内存数据库
ABSTRACT
With the deepening of information technology construction in universities, campus networks have become prime targets for complex cyberattacks. Chongqing College of Architecture and Technology, as a vocational college specializing in construction-related fields, relies on its campus network to support core operations such as academic management, BIM training, online classes, and email communication. An attack on this network could severely disrupt the teaching order. From a networking perspective, this paper designs and implements a campus network attack and defense demonstration platform based on the principles of 'low cost, open source, and reproducibility.' The platform uses a simulated campus official website as the target environment and covers the ten most common attack types listed in the OWASP Top 10, providing a complete teaching loop for each attack: 'attack demonstration → principle analysis → defense practice.' The system adopts a B/S three-tier architecture, with Node.js/Express.js as the backend framework and a self-developed MemoryDB as the in-memory database, integrated with a WAF engine linking network-layer and application-layer defenses. This paper details the system's network topology architecture, network-layer defense design, implementation of the attack-defense modules, and deployment scheme, and verifies the system's feasibility and stability through automated testing. The platform features intuitive teaching demonstrations, near-zero deployment costs, and safe isolation of attack activities, making it suitable for network security teaching and practical training scenarios.
Keywords: Campus network security; network layer defense; OWASP Top 10; attack demonstration; in-memory database
目 录
1 绪 论
1.1 研究背景
1.2 研究目的
1.3 研究意义
1.4 国内外研究现状
1.4.1 国内研究现状
1.4.2 国外研究现状
1.5 本章小结
2 总体设计
2.1 设计原则
2.2 网络拓扑架构
2.3 技术选型
2.4 目录结构设计
2.5 本章小结
3 数据库与中间件设计
3.1 内存数据库设计
3.2 网络层中间件设计
3.3 本章小结
4 网络层攻防模块实现
4.1 DDoS攻击与防御模块
4.2 网络协议攻击模块
4.3 网络层防御机制实现
4.4 本章小结
5 网络可视化设计
5.1 网络流量可视化
5.2 告警管理模块
5.3 防御模块状态监控
5.4 SQL注入攻击概述
5.5 恶意软件攻击检测与防御
5.6 CSRF跨站请求伪造攻击检测与防御
5.7 越权访问
5.8 命令注入攻击检测与防御
5.9 本章小结
6 系统部署与测试
6.1 部署架构
6.2 服务器要求
6.3 快速部署步骤
6.4 Nginx网络层配置
6.5 自动化测试
6.6 本章小结
7 总结与展望
7.1 总结
7.2 展望
参考文献
1 绪 论
1.1 研究背景
重庆建筑科技职业学院校园网经过长期营造,已形成起牵涉教学楼,实训基地,宿舍区的综合网络体系,其网络架构为核心层,汇聚层,接入层三级结构,核心交换机置于数据中心,担负着教务经营系统,BIM实训平台,在线课堂系统,邮件传达服务器等重要业务系统。接入层经由有线和无线两种途径覆盖整个校园,具备802.1X认证功能,终端类型包含师生自有电脑,移动设备,BIM实训专用车站以及各种物联网设备[1]。
随着信息化建设的深入,校园网络面临的安全威胁日益严峻。从网络专业视角分析,当前校园网络主要面临以下几类威胁:在网络层当中,SYN Flood,UDP Flood这种DDoS 攻击能够立即填满核心设备的关联表,致使教务系统不可达,ARP 诈骗攻击可以在接入层执行中间人攻击,从而劫持师生的流量。端口扫描攻击可检测到服务器所开启的服务,并为后续的漏洞利用形成基础,从协议方面来看,DNS诈骗会造成用户访问钓鱼网站,ICMP被滥用时可执行网络探测与带宽消耗行为,在应用层,SQL注入,XSS跨站,CSRF伪造等这类攻击手段一直在发展变化,危及Web业务系统的安全。
传统依托主机的安全防护无法应对网络层复杂攻击,急需形成起从网络层至应用层的纵深防御体系,而且,网络安全教学要有接近真实校园环境的实操平台,这样师生就能直观领会网络打击原理及防御策略,从而加强网络安全意识与实战能力。
1.2 研究目的
本研究站在网络专业角度,期望设计并达成一个包含网络层和应用层的校园网络打击与保护演示平台,其具体目标在于直观表现校园网络遭遇的实际安全威胁,助力师生认识网络层打击原理和应用层打击手段,该平台把仿真的校园官网当作靶场,把打击效果以可视的形式表现出来,还可以用来对比验证防护机制,从而构成“打击演示-原理分析-防护实操”这样完整的教学循环。
展示依托 Nginx 反向代理的网络层防御机制,包含速率限制,IP 黑名单封禁,SYN Cookie 原理模拟,连接数限制等内容,经由流量可视化仪表盘,随时观测攻击流量及防御效果,填补当前平台重视应用轻视网络的漏洞,完全采用开源技术栈,不需要商业授权,Node.js/Express.js 是后端框架,自研 MemoryDB 内存数据库可以做到零依赖部署,Nginx 是反向代理服务器,PM2 负责进程管理,这个整套系统可以在任意 Linux 服务器上一键部署,成本接近于零[2]。
所有进攻行为都在隔离环境下执行,不会影响到真实的校园网络,系统自带的 WAF 引擎能够单独开关,进攻模块默认是关闭状态,要手动开启才行,这样就能保证演示过程处于可控制之中,免得给真实的教学环境带来不良影响,各个攻防模块都是单独设计的,可以按需求来启用或者扩充功能,系统预先留好了接口,日后可以添加更多的进攻案例或者防护手段,从而适应网络安全教学方面持续变动的情况。
1.3 研究意义
从网络专业角度创建起完整的网络纵深防御教学体系,把网络层防御机制同应用层 WAF 结合,塑造出包含边界防火墙到数据层的五层防御结构,详细剖析TCP/IP协议栈存在的安全漏洞,体现 ARP 欺骗,DNS 劫持,ICMP被滥等协议级破坏的机理及其防御手段,给网络安全教学赋予网络层和应用层协作的理论架构[3]。
破解了高校网络安全教学里实操平台缺失这一状况,当前的平台像DVWA,WebGoat 等大多侧重于应用层安全,并未针对网络层打击实施系统性展示,此平台依托重庆建筑科技职业学院的真实校园网络作为背景,模仿校园官网的界面,其攻击场景比较接近现实,使得教学更具代入感。师生们可以在隔离环境亲手去执行攻击和防御操作,从而较为直观地领悟到网络安全的相关原理。
平台预置了65个自动化检测用例,这些用例包含OWASP Top 10中的全部十大攻击类别,每个攻击模块都被设置成双模式比较形式,其中,不安全模式直观显现攻击成果,安全模式则表现防御措施启动后的状况,经由这种比较来提升认知深度,安全仪表盘会随时显示检测情况和防护状态,如此一来就方便在课堂上做展示,在课后执行分析工作。
全部采用开源技术栈时,部署成本接近于零,可以在任何高职院校快速实施推广,模块化设计使得各校能够遵照自身需求增添特色进攻场景,从而合成校本化的网络安全教学资源,该平台还适用于网络安全竞赛训练,教师科研实验等诸多场景,有着全面的应用前景。
1.4 国内外研究现状
1.4.1 国内研究现状
近年来,国内网络安全教学平台发展快速并表现出多方面化特征,很多高职院校创建起网络安全实训室,采用各种教学平台。绿盟科技,启明星辰,深信服等网络安全企业推出不少网络安全教学产品,绿盟网络空间安全仿真平台,启明星辰网络安全竞赛平台便是其中典型例子,它们包含覆盖网络层到应用层的全部教学资料,不过这些商业平台存在售价高,设置繁杂,对硬件环境有所需求等情况,很难适应低成本教学的需求[4]。
国内存在一些依托DVWA二次开发而成的漏洞模拟系统,比如Sqli – labs专门针对SQL注入,Upload – labs专门针对文件上传漏洞,这些系统大多只是涵盖单个漏洞种类,并不具备系统全面性。不少高校自行创建了网络安全教学平台,北京邮电大学有网络攻防实训平台,西安电子科技大学有网络安全演练系统,不过它们多数仅在校内使用过,并未成为可以重现的开源项目。
在校园网络方面,国内高校大多安装了防火墙,入侵检测系统以及Web 应用防火墙之类的安全设备,不过这些往往用于运行保障,并没有变成成教学资源。学生很少有机会去接触实际设备的设置以及策略的更改,网络层的防护知识在教学里更多只是停留在理论范畴之内,有些学校经由虚拟仿真技术营造出网络实验环境,采用 GNS3,EVE-NG 来模仿网络设备,但是却没有把它同应用层的破坏联系起来。
现有国内平台的主要不足:商业平台存在成本高的问题,部署起来也比较复杂,开源平台大多关注单个漏洞类型,校园里实际的网络设备并未被打造成教学资源,网络层和应用层的教学内容彼此割裂开来,无法体现出纵深防御体系的全局情况[5]。
1.4.2 国外研究现状
国外的网络安全教学平台起步较早,已经塑造起比较成熟的产品体系,Damn Vulnerable Web Application属于早期的漏洞演练平台之列,它依靠PHP/MySQL架构,囊括了SQL注入,XSS,文件包含等常见的Web漏洞,界面简洁大方,部署简便,所以在网络安全教学中有全面的应用。不过其架构较为单一,重点在于应用层漏洞,缺少针对网络层打击像SYN Flood,ARP欺骗的显示能力。
OWASP组织所开发的WebGoat属于另一款著名的教学平台,它侧重于Web应用安全的教学方面,其中包含诸多漏洞场景以及交互式练习,各个漏洞模块均附有原理阐述和实验指导,不过WebGoat还是把应用层当作重点,没有把网络层的防御机制纳入到教学体系里面,OWASP Juice Shop则是一个较为现代的漏洞应用,其采用Node.js架构,其中存在OWASP Top 10大半的漏洞,界面比较友好,场景也比较多,但是依旧把应用层安全放在核心地位。
在商业平台这个层面,国外存在像ImmersiveLabs,HacktheBox,TryHackMe这样的在线实训平台,它们能够给予从网络层直到应用层的完备攻防环境。不过,这些平台大多采取订阅收费的形式,其成本比较高,而且与具体院校的校园网络环境关联不大,很难符合本土化的教学需求,CiscoNetworkingAcademy供应网络专业课程,其中包含网络层安全方面的内容,但是缺少和实际校园场景的深入融合[6]。
总体而言,国外平台存在以下不足:网络层防御和应用层防御未被有机结合,二者存在脱离现象,其与真实校园场景关联度低,教学代入感缺失,商业平台成本较高,很难在高职院校展开大规模推广。
1.5 本章小结
本章阐述了重庆建筑科技职业学院校园网络面临的安全威胁现状,分析了传统防护手段的局限性,明确了从网络专业视角构建攻防演示平台的必要性。研究目标聚焦于教学演示、网络层防御、低成本可复现、安全隔离和模块化扩展五个维度。通过对比国内外现有平台的不足,确立了本研究的创新方向:把网络层防御机制同应用层 WAF 有机融合起来,以仿真校园官网当作载体,形成起完善的网络纵深防御教学体系,给后面章节的系统设计创建理论基础。
2 总体设计
2.1 设计原则
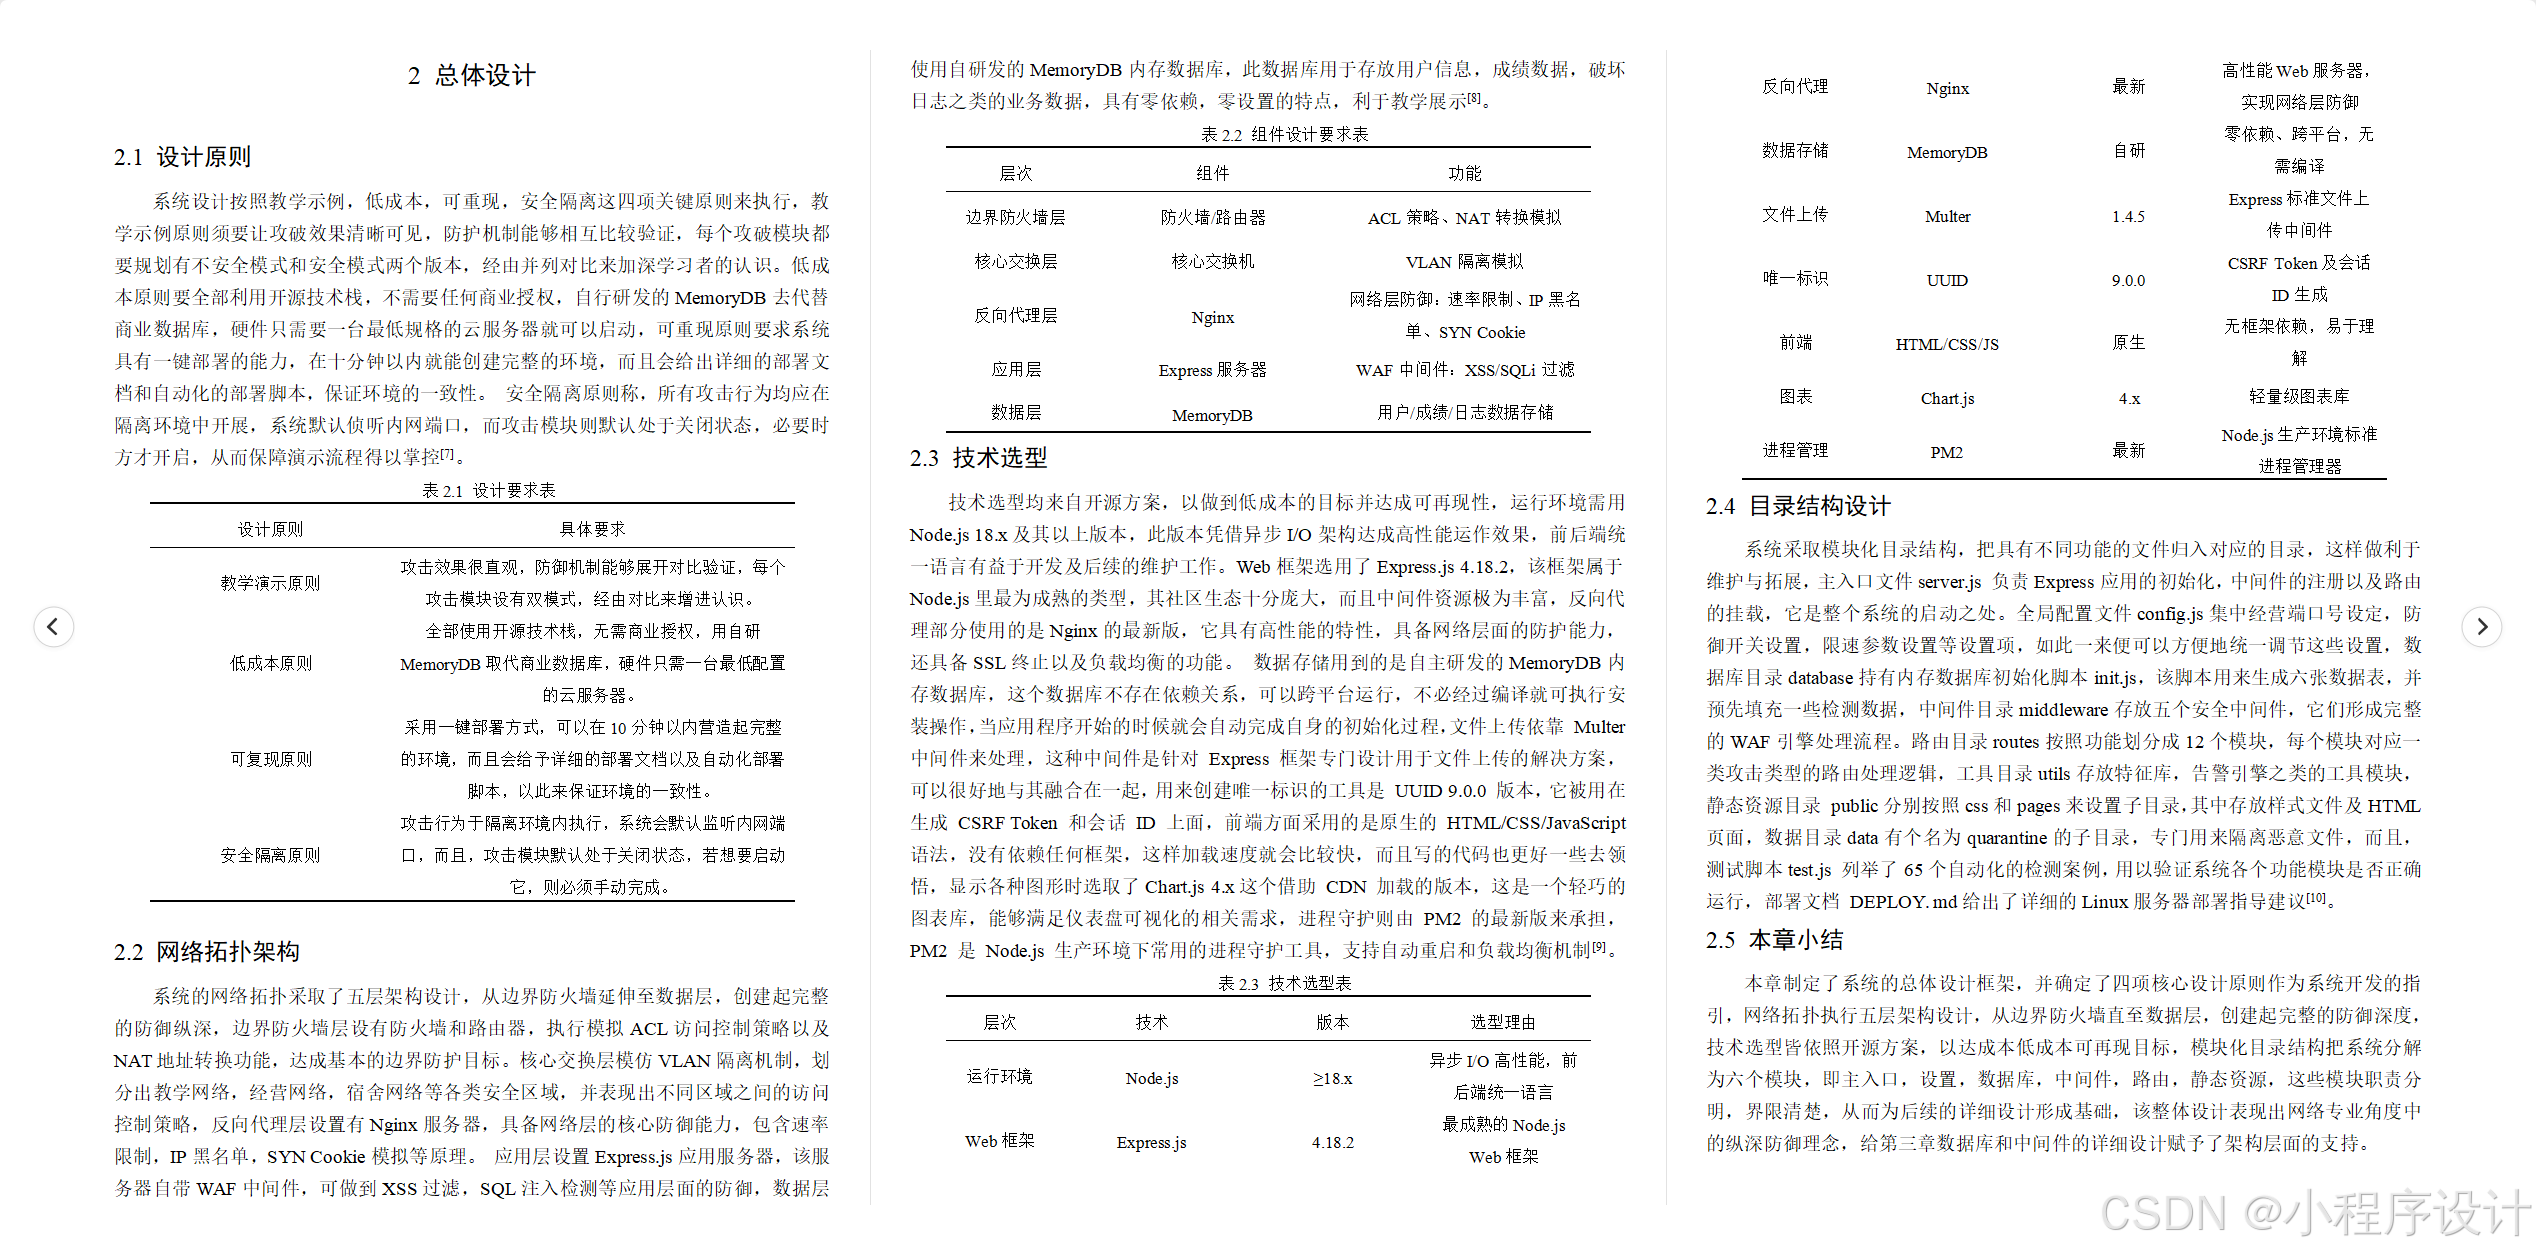
系统设计按照教学示例,低成本,可重现,安全隔离这四项关键原则来执行,教学示例原则须要让攻破效果清晰可见,防护机制能够相互比较验证,每个攻破模块都要规划有不安全模式和安全模式两个版本,经由并列对比来加深学习者的认识。低成本原则要全部利用开源技术栈,不需要任何商业授权,自行研发的MemoryDB去代替商业数据库,硬件只需要一台最低规格的云服务器就可以启动,可重现原则要求系统具有一键部署的能力,在十分钟以内就能创建完整的环境,而且会给出详细的部署文档和自动化的部署脚本,保证环境的一致性。 安全隔离原则称,所有攻击行为均应在隔离环境中开展,系统默认侦听内网端口,而攻击模块则默认处于关闭状态,必要时方才开启,从而保障演示流程得以掌控[7]。
表2.1 设计要求表
|
设计原则 |
具体要求 |
|
教学演示原则 |
攻击效果很直观,防御机制能够展开对比验证,每个攻击模块设有双模式,经由对比来增进认识。 |
|
低成本原则 |
全部使用开源技术栈,无需商业授权,用自研MemoryDB取代商业数据库,硬件只需一台最低配置的云服务器。 |
|
可复现原则 |
采用一键部署方式,可以在10分钟以内营造起完整的环境,而且会给予详细的部署文档以及自动化部署脚本,以此来保证环境的一致性。 |
|
安全隔离原则 |
攻击行为于隔离环境内执行,系统会默认监听内网端口,而且,攻击模块默认处于关闭状态,若想要启动它,则必须手动完成。 |
2.2 网络拓扑架构
系统的网络拓扑采取了五层架构设计,从边界防火墙延伸至数据层,创建起完整的防御纵深,边界防火墙层设有防火墙和路由器,执行模拟ACL访问控制策略以及NAT地址转换功能,达成基本的边界防护目标。核心交换层模仿VLAN隔离机制,划分出教学网络,经营网络,宿舍网络等各类安全区域,并表现出不同区域之间的访问控制策略,反向代理层设置有Nginx服务器,具备网络层的核心防御能力,包含速率限制,IP黑名单,SYN Cookie模拟等原理。 应用层设置Express.js应用服务器,该服务器自带WAF中间件,可做到XSS过滤,SQL注入检测等应用层面的防御,数据层使用自研发的MemoryDB内存数据库,此数据库用于存放用户信息,成绩数据,破坏日志之类的业务数据,具有零依赖,零设置的特点,利于教学展示[8]。
表2.2 组件设计要求表
|
层次 |
组件 |
功能 |
|
边界防火墙层 |
防火墙/路由器 |
ACL策略、NAT转换模拟 |
|
核心交换层 |
核心交换机 |
VLAN隔离模拟 |
|
反向代理层 |
Nginx |
网络层防御:速率限制、IP黑名单、SYN Cookie |
|
应用层 |
Express服务器 |
WAF中间件:XSS/SQLi过滤 |
|
数据层 |
MemoryDB |
用户/成绩/日志数据存储 |
2.3 技术选型
技术选型均来自开源方案,以做到低成本的目标并达成可再现性,运行环境需用Node.js 18.x及其以上版本,此版本凭借异步I/O架构达成高性能运作效果,前后端统一语言有益于开发及后续的维护工作。Web框架选用了Express.js 4.18.2,该框架属于Node.js里最为成熟的类型,其社区生态十分庞大,而且中间件资源极为丰富,反向代理部分使用的是Nginx的最新版,它具有高性能的特性,具备网络层面的防护能力,还具备SSL终止以及负载均衡的功能。 数据存储用到的是自主研发的MemoryDB内存数据库,这个数据库不存在依赖关系,可以跨平台运行,不必经过编译就可执行安装操作,当应用程序开始的时候就会自动完成自身的初始化过程,文件上传依靠 Multer 中间件来处理,这种中间件是针对 Express 框架专门设计用于文件上传的解决方案,可以很好地与其融合在一起,用来创建唯一标识的工具是 UUID 9.0.0 版本,它被用在生成 CSRF Token 和会话 ID 上面,前端方面采用的是原生的 HTML/CSS/JavaScript 语法,没有依赖任何框架,这样加载速度就会比较快,而且写的代码也更好一些去领悟,显示各种图形时选取了Chart.js 4.x这个借助 CDN 加载的版本,这是一个轻巧的图表库,能够满足仪表盘可视化的相关需求,进程守护则由 PM2 的最新版来承担,PM2 是 Node.js 生产环境下常用的进程守护工具,支持自动重启和负载均衡机制[9]。
表2.3 技术选型表
|
层次 |
技术 |
版本 |
选型理由 |
|
运行环境 |
Node.js |
≥18.x |
异步I/O高性能,前后端统一语言 |
|
Web框架 |
Express.js |
4.18.2 |
最成熟的Node.js Web框架 |
|
反向代理 |
Nginx |
最新 |
高性能Web服务器,实现网络层防御 |
|
数据存储 |
MemoryDB |
自研 |
零依赖、跨平台,无需编译 |
|
文件上传 |
Multer |
1.4.5 |
Express标准文件上传中间件 |
|
唯一标识 |
UUID |
9.0.0 |
CSRF Token及会话ID生成 |
|
前端 |
HTML/CSS/JS |
原生 |
无框架依赖,易于理解 |
|
图表 |
Chart.js |
4.x |
轻量级图表库 |
|
进程管理 |
PM2 |
最新 |
Node.js生产环境标准进程管理器 |
2.4 目录结构设计
系统采取模块化目录结构,把具有不同功能的文件归入对应的目录,这样做利于维护与拓展,主入口文件server.js 负责Express应用的初始化,中间件的注册以及路由的挂载,它是整个系统的启动之处。全局配置文件config.js集中经营端口号设定,防御开关设置,限速参数设置等设置项,如此一来便可以方便地统一调节这些设置,数据库目录database持有内存数据库初始化脚本init.js,该脚本用来生成六张数据表,并预先填充一些检测数据,中间件目录middleware存放五个安全中间件,它们形成完整的WAF引擎处理流程。路由目录routes按照功能划分成12个模块,每个模块对应一类攻击类型的路由处理逻辑,工具目录utils存放特征库,告警引擎之类的工具模块,静态资源目录 public分别按照css和pages来设置子目录,其中存放样式文件及HTML页面,数据目录data有个名为quarantine的子目录,专门用来隔离恶意文件,而且,测试脚本test.js 列举了65个自动化的检测案例,用以验证系统各个功能模块是否正确运行,部署文档 DEPLOY. md给出了详细的Linux服务器部署指导建议[10]。
2.5 本章小结
本章制定了系统的总体设计框架,并确定了四项核心设计原则作为系统开发的指引,网络拓扑执行五层架构设计,从边界防火墙直至数据层,创建起完整的防御深度,技术选型皆依照开源方案,以达成本低成本可再现目标,模块化目录结构把系统分解为六个模块,即主入口,设置,数据库,中间件,路由,静态资源,这些模块职责分明,界限清楚,从而为后续的详细设计形成基础,该整体设计表现出网络专业角度中的纵深防御理念,给第三章数据库和中间件的详细设计赋予了架构层面的支持。
3 数据库与中间件设计
3.1 内存数据库设计
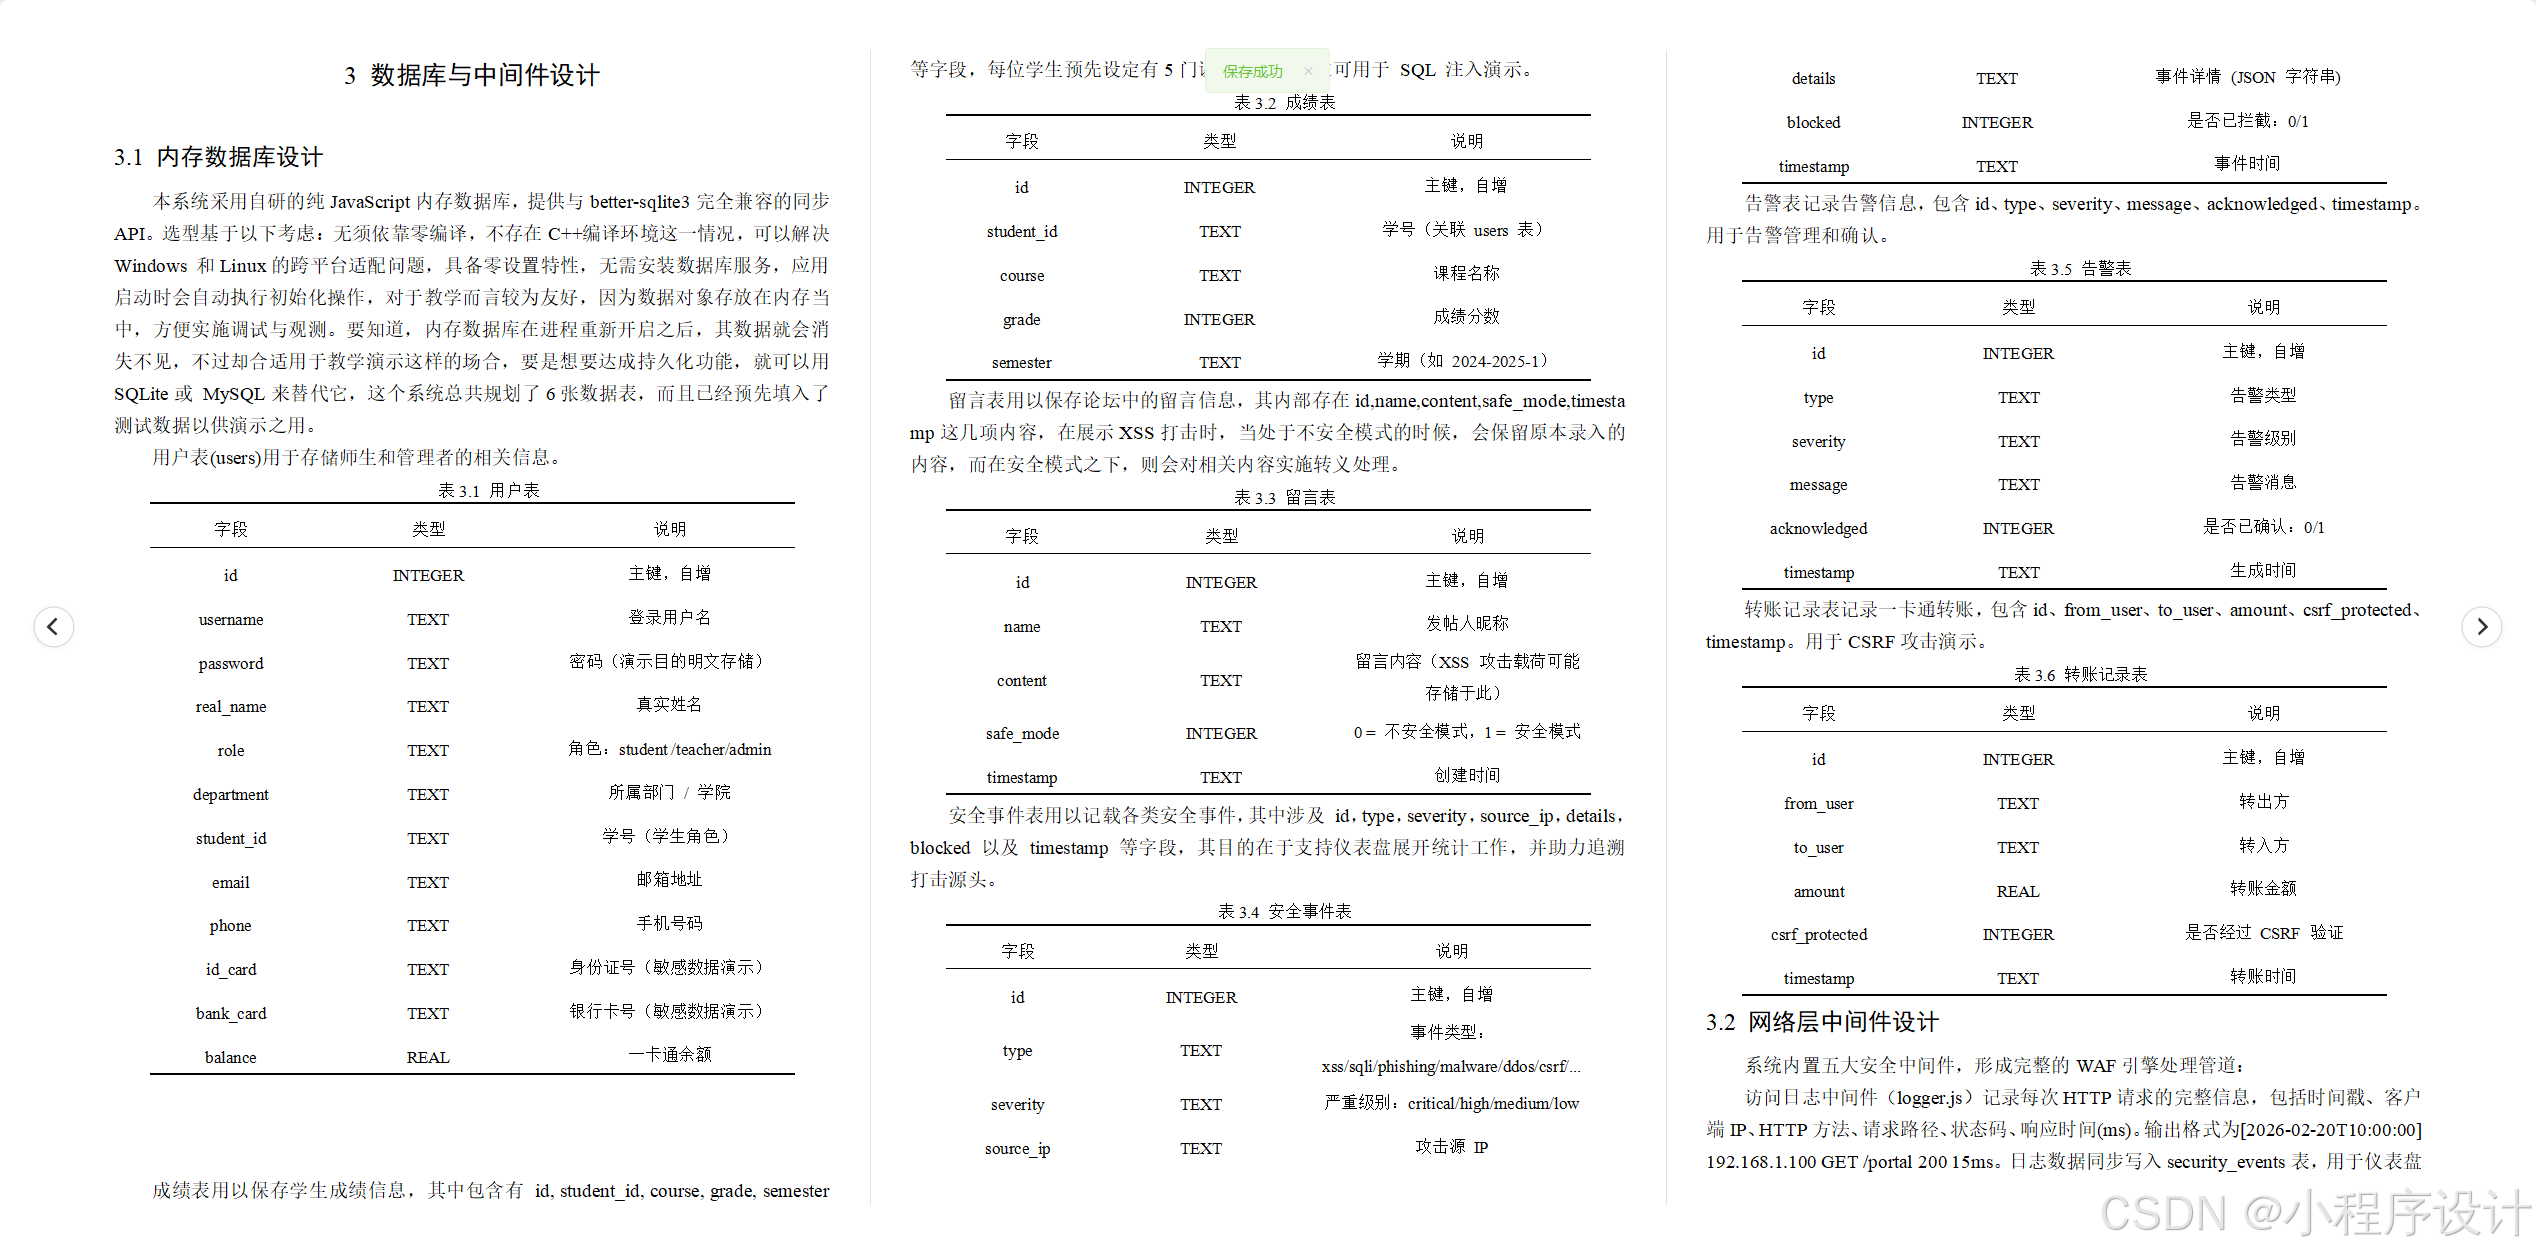
本系统采用自研的纯JavaScript内存数据库,提供与better-sqlite3完全兼容的同步API。选型基于以下考虑:无须依靠零编译,不存在C++编译环境这一情况,可以解决 Windows 和Linux的跨平台适配问题,具备零设置特性,无需安装数据库服务,应用启动时会自动执行初始化操作,对于教学而言较为友好,因为数据对象存放在内存当中,方便实施调试与观测。要知道,内存数据库在进程重新开启之后,其数据就会消失不见,不过却合适用于教学演示这样的场合,要是想要达成持久化功能,就可以用SQLite或 MySQL来替代它,这个系统总共规划了6张数据表,而且已经预先填入了测试数据以供演示之用。
用户表(users)用于存储师生和管理者的相关信息。
表3.1 用户表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
username |
TEXT |
登录用户名 |
|
password |
TEXT |
密码(演示目的明文存储) |
|
real_name |
TEXT |
真实姓名 |
|
role |
TEXT |
角色:student /teacher/admin |
|
department |
TEXT |
所属部门 / 学院 |
|
student_id |
TEXT |
学号(学生角色) |
|
|
TEXT |
邮箱地址 |
|
phone |
TEXT |
手机号码 |
|
id_card |
TEXT |
身份证号(敏感数据演示) |
|
bank_card |
TEXT |
银行卡号(敏感数据演示) |
|
balance |
REAL |
一卡通余额 |
成绩表用以保存学生成绩信息,其中包含有 id, student_id, course, grade, semester 等字段,每位学生预先设定有5门课程的成绩,这可用于 SQL 注入演示。
表3.2 成绩表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
student_id |
TEXT |
学号(关联 users 表) |
|
course |
TEXT |
课程名称 |
|
grade |
INTEGER |
成绩分数 |
|
semester |
TEXT |
学期(如 2024-2025-1) |
留言表用以保存论坛中的留言信息,其内部存在id,name,content,safe_mode,timestamp这几项内容,在展示XSS打击时,当处于不安全模式的时候,会保留原本录入的内容,而在安全模式之下,则会对相关内容实施转义处理。
表3.3 留言表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
name |
TEXT |
发帖人昵称 |
|
content |
TEXT |
留言内容(XSS 攻击载荷可能存储于此) |
|
safe_mode |
INTEGER |
0 = 不安全模式,1 = 安全模式 |
|
timestamp |
TEXT |
创建时间 |
安全事件表用以记载各类安全事件,其中涉及 id,type,severity,source_ip,details,blocked 以及 timestamp 等字段,其目的在于支持仪表盘展开统计工作,并助力追溯打击源头。
表3.4 安全事件表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
type |
TEXT |
事件类型:xss/sqli/phishing/malware/ddos/csrf/… |
|
severity |
TEXT |
严重级别:critical/high/medium/low |
|
source_ip |
TEXT |
攻击源 IP |
|
details |
TEXT |
事件详情 (JSON 字符串) |
|
blocked |
INTEGER |
是否已拦截:0/1 |
|
timestamp |
TEXT |
事件时间 |
告警表记录告警信息,包含id、type、severity、message、acknowledged、timestamp。用于告警管理和确认。
表3.5 告警表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
type |
TEXT |
告警类型 |
|
severity |
TEXT |
告警级别 |
|
message |
TEXT |
告警消息 |
|
acknowledged |
INTEGER |
是否已确认:0/1 |
|
timestamp |
TEXT |
生成时间 |
转账记录表记录一卡通转账,包含id、from_user、to_user、amount、csrf_protected、timestamp。用于CSRF攻击演示。
表3.6 转账记录表
|
字段 |
类型 |
说明 |
|
id |
INTEGER |
主键,自增 |
|
from_user |
TEXT |
转出方 |
|
to_user |
TEXT |
转入方 |
|
amount |
REAL |
转账金额 |
|
csrf_protected |
INTEGER |
是否经过 CSRF 验证 |
|
timestamp |
TEXT |
转账时间 |
3.2 网络层中间件设计
系统内置五大安全中间件,形成完整的WAF引擎处理管道:
访问日志中间件(logger.js)记录每次HTTP请求的完整信息,包括时间戳、客户端IP、HTTP方法、请求路径、状态码、响应时间(ms)。输出格式为[2026-02-20T10:00:00] 192.168.1.100 GET /portal 200 15ms。日志数据同步写入security_events表,用于仪表盘实时展示。
XSS防御中间件(xss-filter.js)检测范围覆盖请求体(body)、查询参数(query)、URL参数(params)。检测引擎基于40+种正则规则,覆盖<script>标签注入、onerror/onload事件处理器、javascript:存在伪协议,eval()/document.cookie这类危险函数,<img>/<svg>/<iframe>标签被利用以及Base64编码用于规避等情况,当检测到XSS时,会返回,并同步拦截事件到security_events表。
SQL注入防御中间件具备30余种SQL注入模式的适应能力,其中涉及 'OR 1=1 –, UNION SELECT, ; DROP TABLE, 盲注 AND 1=1, AND SLEEP (5),注释绕过等,其会拦截并返回400状态码,同时给出检测详情。
速率限制中间件(rate-limiter.js)运用滑动窗口计数器算法,其默认参数设置为时间窗口持续60秒,最大请求数为100次/窗口,封禁时长为300秒,响应头覆盖了X-RateLimit-Limit窗口限额,X-RateLimit-Remaining剩余次数以及X-RateLimit-Reset窗口重置时间这些信息,对于超过限制的IP会列入黑名单,并返回429状态码。
文件扫描中间件在调用文件上传接口的时候会被激活,其检测规则涵盖EICAR标准测试病毒特征比对,文件扩展名白名单核查,文件大小上限检查(默认值为10MB)以及文件头魔数验证,一旦识别出恶意文件,就会将其移入data/quarantine/这个隔离区当中[11]。
关键设计决定体现为,unsafe API路径会被自动忽略WAF检测,从而保证攻击示例免受防护影响。
3.3 本章小结
本章细致地规划了系统的数据保留层和安全中间件层,内存数据库采用了自行研发的MemoryDB方案,其中的六张数据表包含了用户管理,成绩查询,留言板,安全事件,告警管理以及转账记录这些主要业务场景,并预先设置了检测数据以便做到开箱即用。安全中间件共有五个,它们合成了完整的WAF引擎处理流程,此流程包含诸多环节,比如访问日志记录,XSS过滤,SQL注入防护,速率限定以及文件检查等等,由此创建起从网络层直到应用层的立体防御系统,而且还专门设计了-unsafe路径机制,从而达成在展示攻击情形之时又能执行防御阻拦,进而为第四章攻防模块的创建形成了根基。
4 网络层攻防模块实现
4.1 DDoS攻击与防御模块
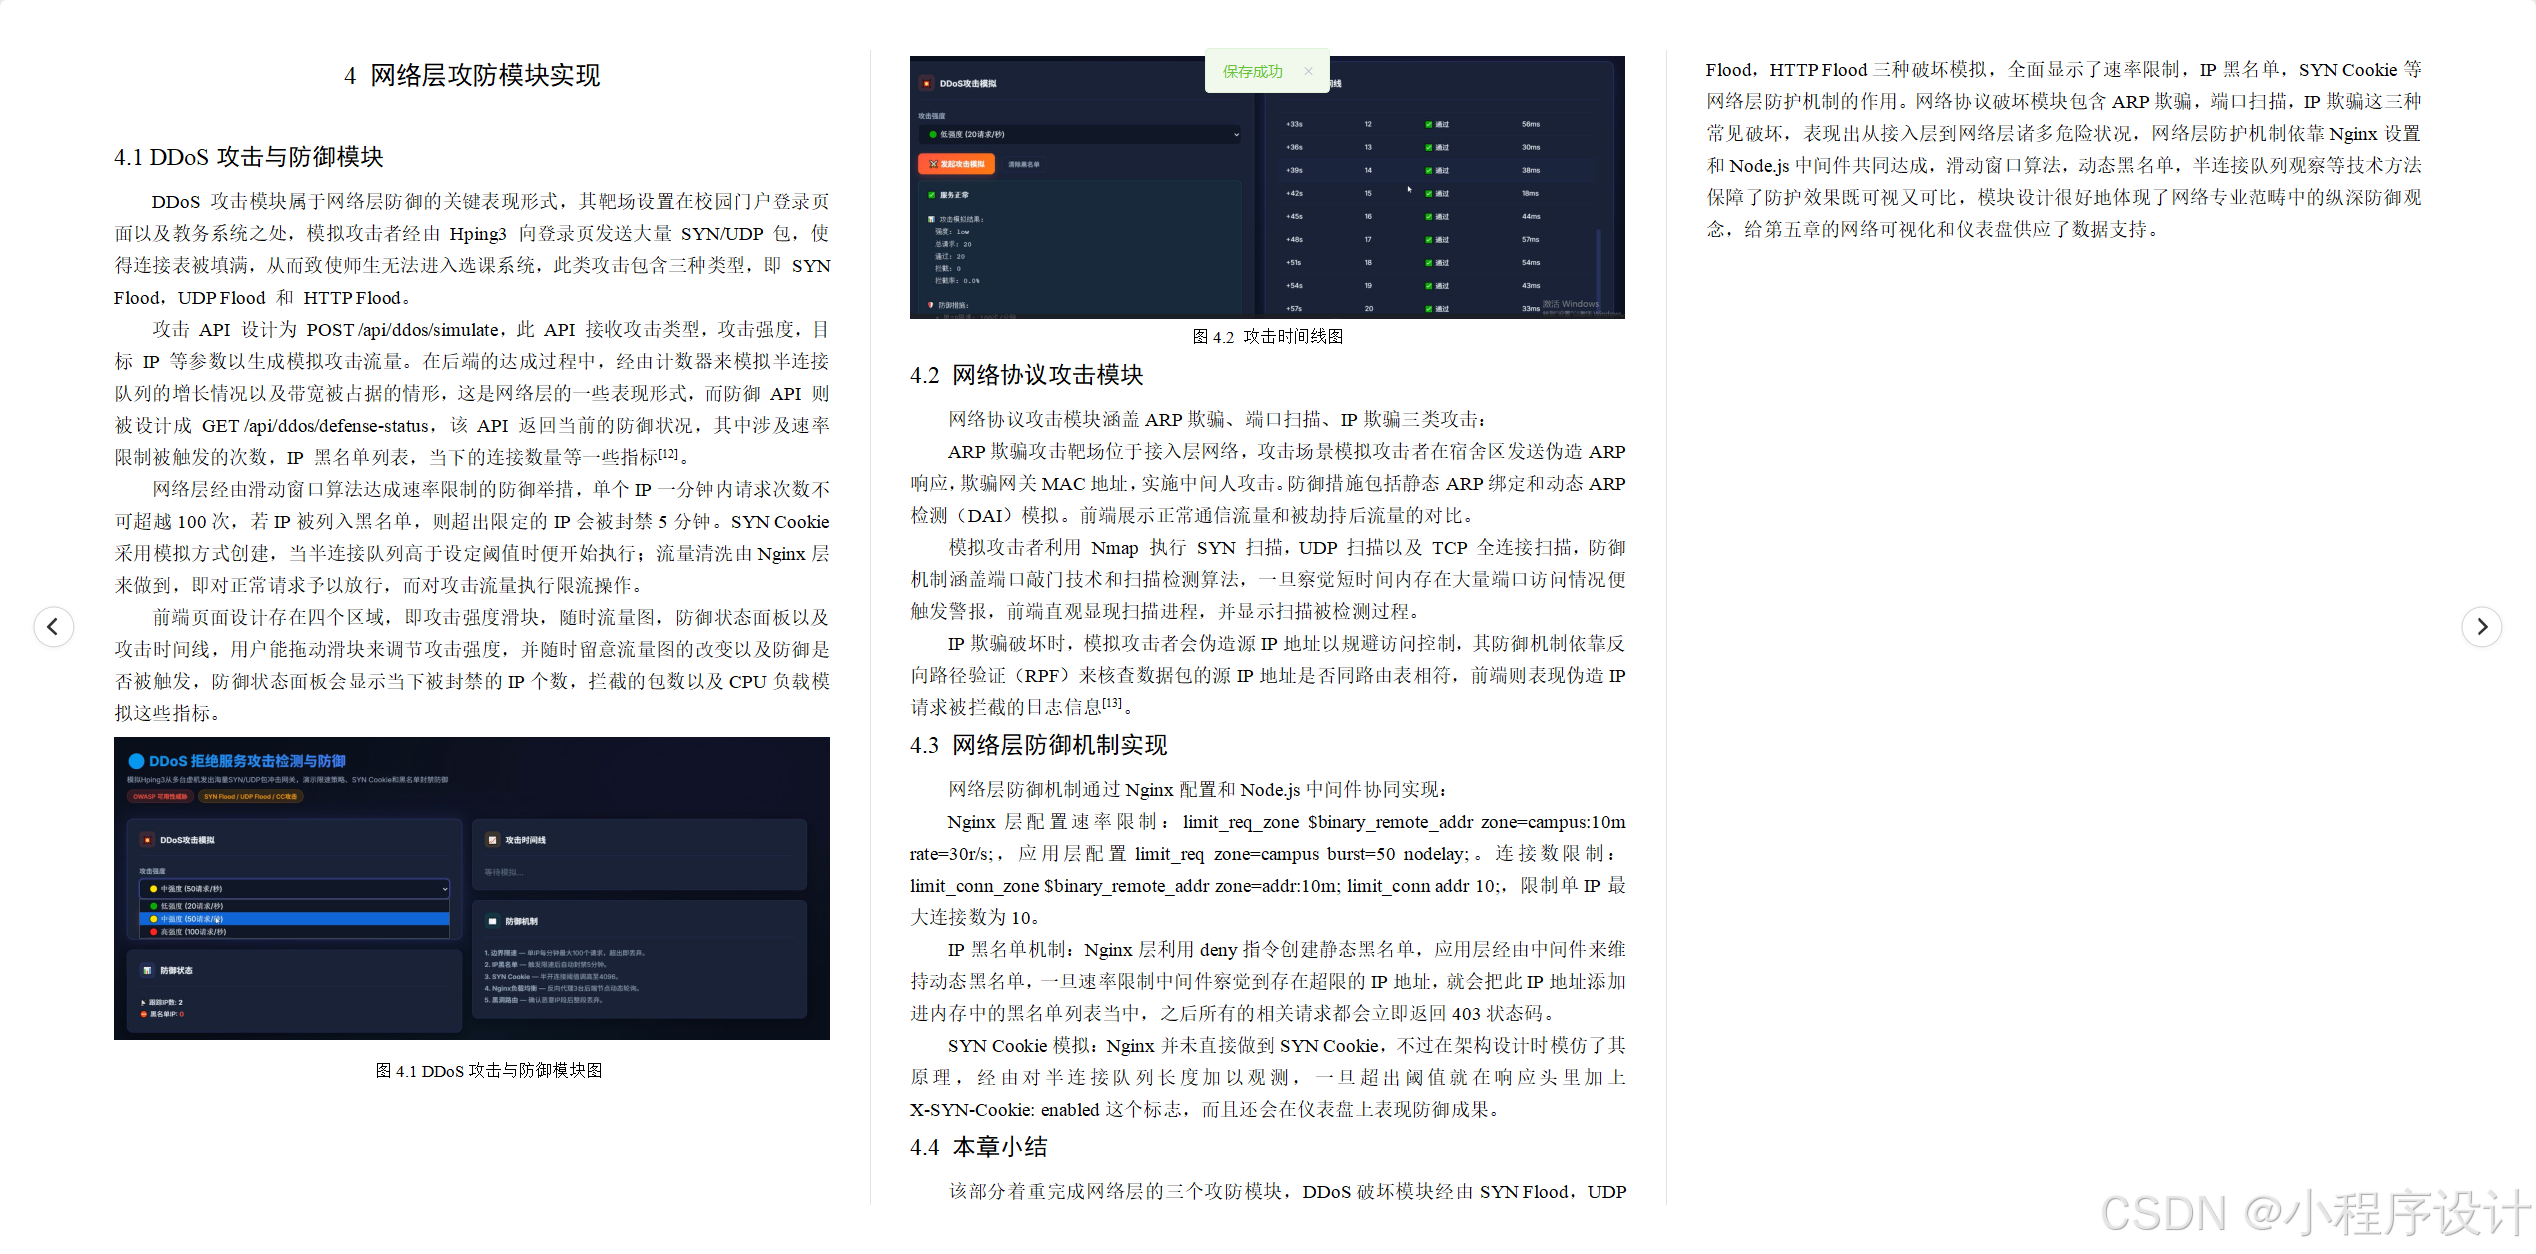
DDoS 攻击模块属于网络层防御的关键表现形式,其靶场设置在校园门户登录页面以及教务系统之处,模拟攻击者经由 Hping3 向登录页发送大量 SYN/UDP 包,使得连接表被填满,从而致使师生无法进入选课系统,此类攻击包含三种类型,即 SYN Flood,UDP Flood 和 HTTP Flood。
攻击 API 设计为 POST /api/ddos/simulate,此 API 接收攻击类型,攻击强度,目标 IP 等参数以生成模拟攻击流量。在后端的达成过程中,经由计数器来模拟半连接队列的增长情况以及带宽被占据的情形,这是网络层的一些表现形式,而防御 API 则被设计成 GET /api/ddos/defense-status,该 API 返回当前的防御状况,其中涉及速率限制被触发的次数,IP 黑名单列表,当下的连接数量等一些指标[12]。
网络层经由滑动窗口算法达成速率限制的防御举措,单个IP一分钟内请求次数不可超越100次,若IP被列入黑名单,则超出限定的IP会被封禁5分钟。SYN Cookie采用模拟方式创建,当半连接队列高于设定阈值时便开始执行;流量清洗由Nginx层来做到,即对正常请求予以放行,而对攻击流量执行限流操作。
前端页面设计存在四个区域,即攻击强度滑块,随时流量图,防御状态面板以及攻击时间线,用户能拖动滑块来调节攻击强度,并随时留意流量图的改变以及防御是否被触发,防御状态面板会显示当下被封禁的IP个数,拦截的包数以及CPU负载模拟这些指标。
图4.1 DDoS攻击与防御模块图
图4.2 攻击时间线图
4.2 网络协议攻击模块
网络协议攻击模块涵盖ARP欺骗、端口扫描、IP欺骗三类攻击:
ARP欺骗攻击靶场位于接入层网络,攻击场景模拟攻击者在宿舍区发送伪造ARP响应,欺骗网关MAC地址,实施中间人攻击。防御措施包括静态ARP绑定和动态ARP检测(DAI)模拟。前端展示正常通信流量和被劫持后流量的对比。
模拟攻击者利用 Nmap 执行 SYN 扫描,UDP 扫描以及 TCP 全连接扫描,防御机制涵盖端口敲门技术和扫描检测算法,一旦察觉短时间内存在大量端口访问情况便触发警报,前端直观显现扫描进程,并显示扫描被检测过程。
IP欺骗破坏时,模拟攻击者会伪造源IP地址以规避访问控制,其防御机制依靠反向路径验证(RPF)来核查数据包的源IP地址是否同路由表相符,前端则表现伪造IP请求被拦截的日志信息[13]。
4.3 网络层防御机制实现
网络层防御机制通过Nginx配置和Node.js中间件协同实现:
Nginx层配置速率限制:limit_req_zone $binary_remote_addr zone=campus:10m rate=30r/s;,应用层配置limit_req zone=campus burst=50 nodelay;。连接数限制:limit_conn_zone $binary_remote_addr zone=addr:10m; limit_conn addr 10;,限制单IP最大连接数为10。
IP黑名单机制:Nginx层利用deny指令创建静态黑名单,应用层经由中间件来维持动态黑名单,一旦速率限制中间件察觉到存在超限的IP地址,就会把此IP地址添加进内存中的黑名单列表当中,之后所有的相关请求都会立即返回403状态码。
SYN Cookie模拟:Nginx并未直接做到SYN Cookie,不过在架构设计时模仿了其原理,经由对半连接队列长度加以观测,一旦超出阈值就在响应头里加上X-SYN-Cookie: enabled这个标志,而且还会在仪表盘上表现防御成果。
4.4 本章小结
该部分着重完成网络层的三个攻防模块,DDoS破坏模块经由SYN Flood,UDP Flood,HTTP Flood三种破坏模拟,全面显示了速率限制,IP黑名单,SYN Cookie等网络层防护机制的作用。网络协议破坏模块包含ARP欺骗,端口扫描,IP欺骗这三种常见破坏,表现出从接入层到网络层诸多危险状况,网络层防护机制依靠Nginx设置和Node.js中间件共同达成,滑动窗口算法,动态黑名单,半连接队列观察等技术方法保障了防护效果既可视又可比,模块设计很好地体现了网络专业范畴中的纵深防御观念,给第五章的网络可视化和仪表盘供应了数据支持。
5 网络可视化设计
5.1 网络流量可视化
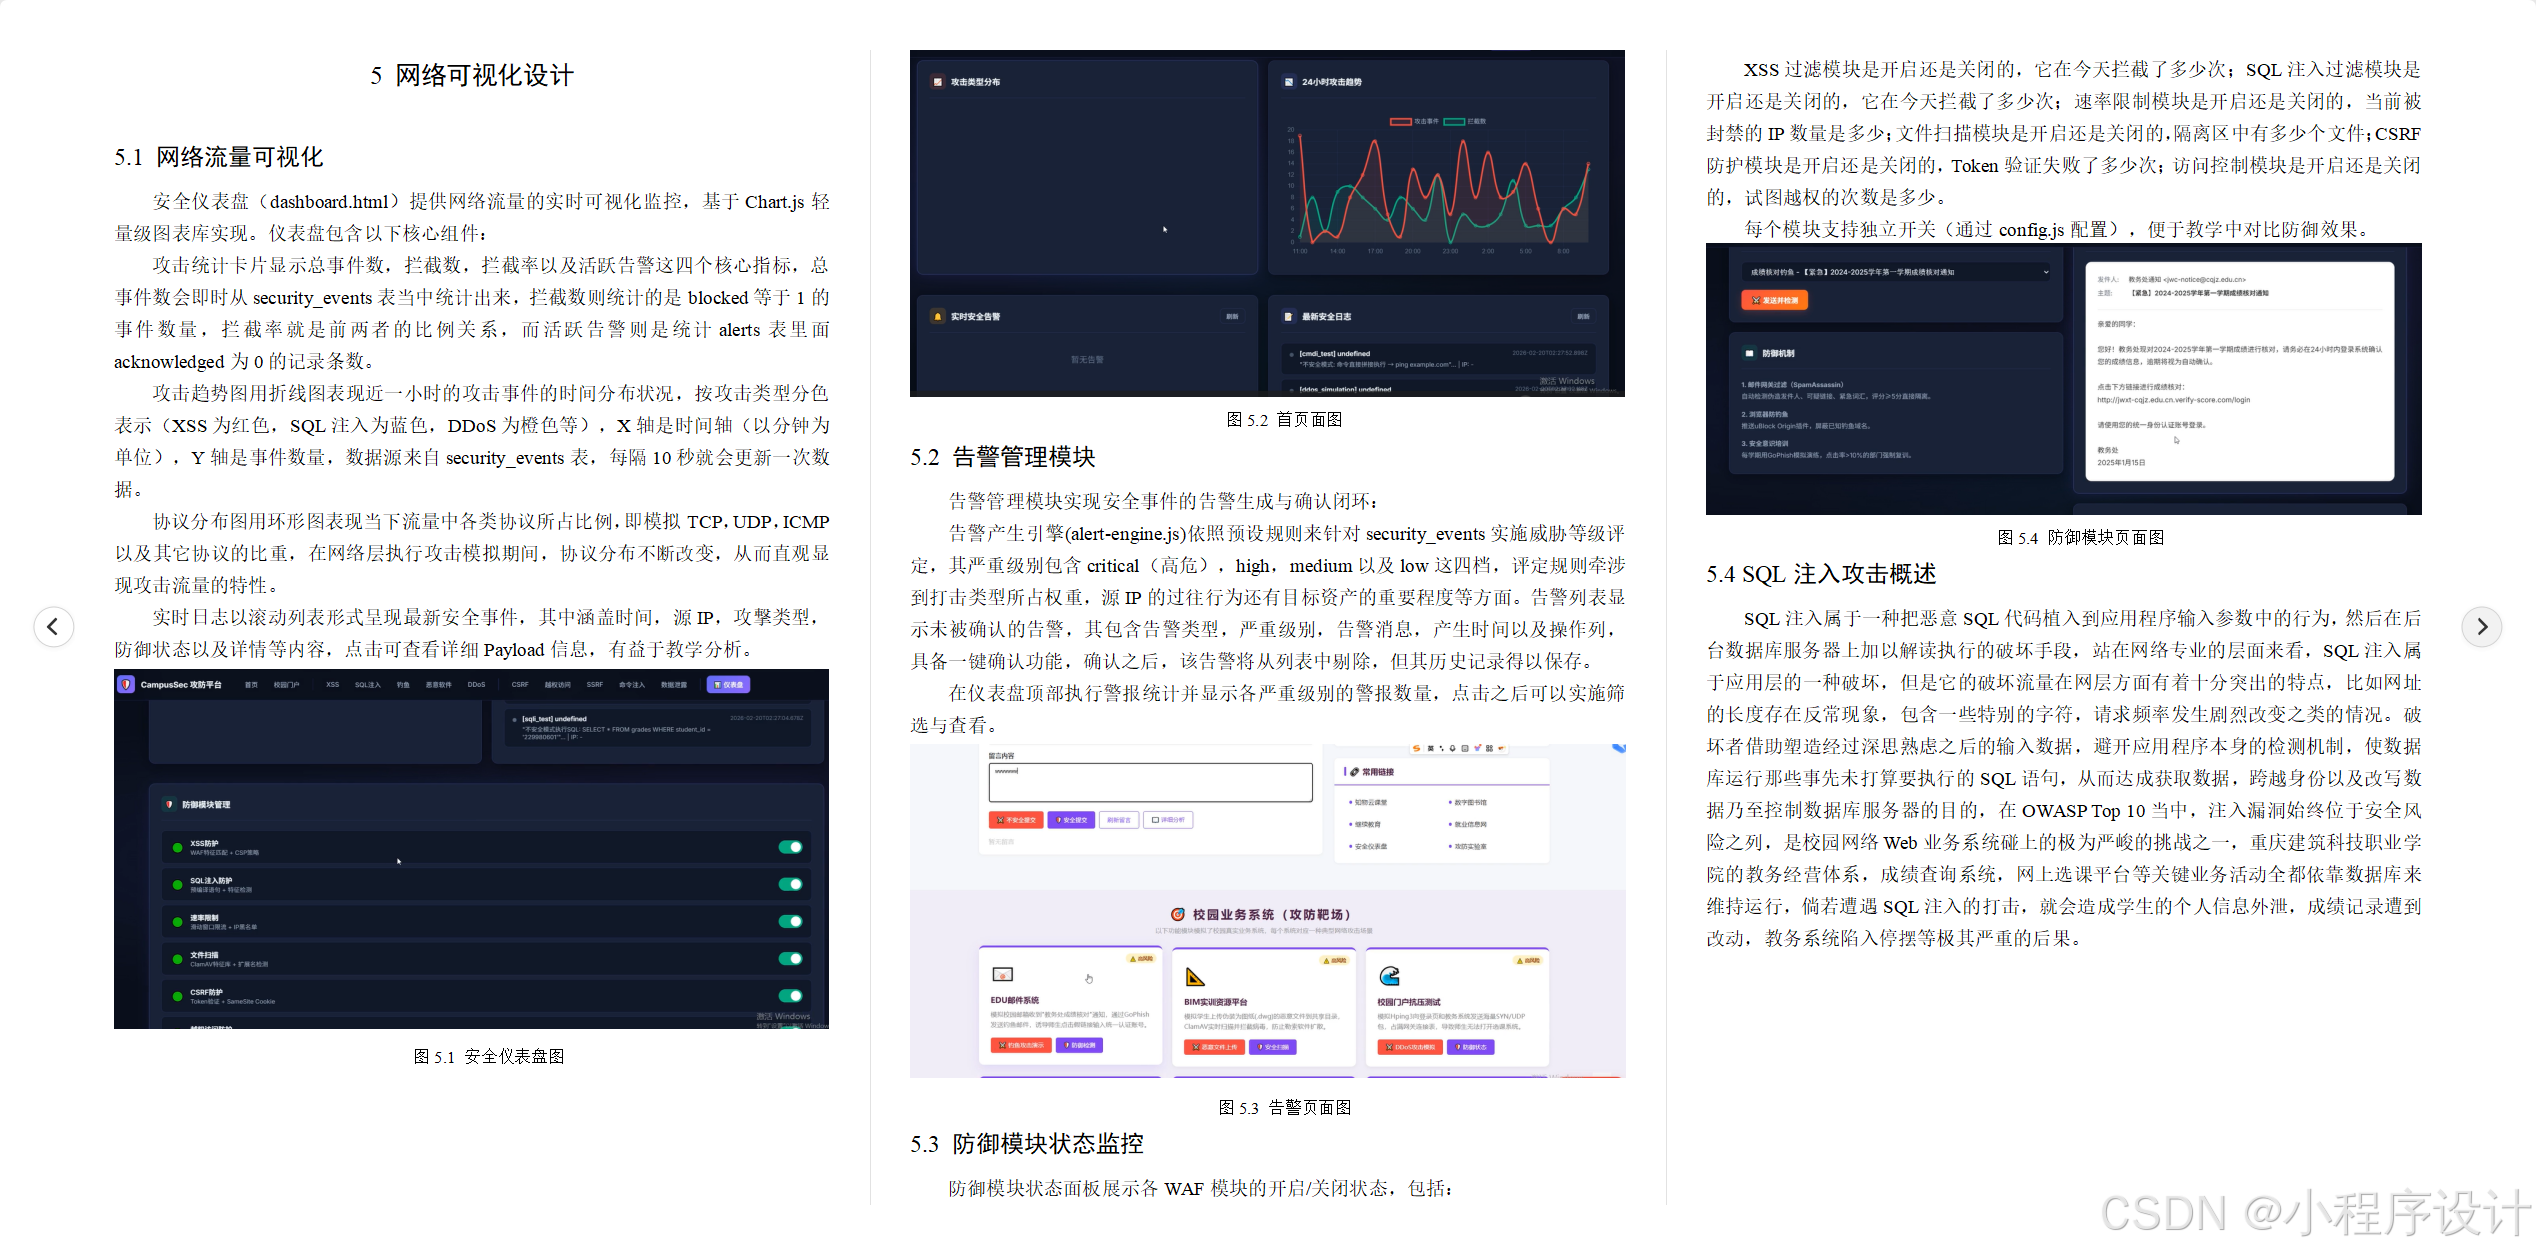
安全仪表盘(dashboard.html)提供网络流量的实时可视化监控,基于Chart.js轻量级图表库实现。仪表盘包含以下核心组件:
攻击统计卡片显示总事件数,拦截数,拦截率以及活跃告警这四个核心指标,总事件数会即时从security_events表当中统计出来,拦截数则统计的是blocked等于1的事件数量,拦截率就是前两者的比例关系,而活跃告警则是统计alerts表里面 acknowledged为0的记录条数。
攻击趋势图用折线图表现近一小时的攻击事件的时间分布状况,按攻击类型分色表示(XSS为红色,SQL注入为蓝色,DDoS为橙色等),X轴是时间轴(以分钟为单位),Y轴是事件数量,数据源来自security_events表,每隔10秒就会更新一次数据。
协议分布图用环形图表现当下流量中各类协议所占比例,即模拟TCP,UDP,ICMP以及其它协议的比重,在网络层执行攻击模拟期间,协议分布不断改变,从而直观显现攻击流量的特性。
实时日志以滚动列表形式呈现最新安全事件,其中涵盖时间,源IP,攻撃类型,防御状态以及详情等内容,点击可查看详细Payload信息,有益于教学分析。
图5.1 安全仪表盘图
图5.2 首页面图
5.2 告警管理模块
告警管理模块实现安全事件的告警生成与确认闭环:
告警产生引擎(alert-engine.js)依照预设规则来针对security_events实施威胁等级评定,其严重级别包含critical(高危),high,medium以及low这四档,评定规则牵涉到打击类型所占权重,源IP的过往行为还有目标资产的重要程度等方面。告警列表显示未被确认的告警,其包含告警类型,严重级别,告警消息,产生时间以及操作列,具备一键确认功能,确认之后,该告警将从列表中剔除,但其历史记录得以保存。
在仪表盘顶部执行警报统计并显示各严重级别的警报数量,点击之后可以实施筛选与查看。
图5.3 告警页面图
5.3 防御模块状态监控
防御模块状态面板展示各WAF模块的开启/关闭状态,包括:
XSS过滤模块是开启还是关闭的,它在今天拦截了多少次;SQL注入过滤模块是开启还是关闭的,它在今天拦截了多少次;速率限制模块是开启还是关闭的,当前被封禁的IP数量是多少;文件扫描模块是开启还是关闭的,隔离区中有多少个文件;CSRF防护模块是开启还是关闭的,Token验证失败了多少次;访问控制模块是开启还是关闭的,试图越权的次数是多少。
每个模块支持独立开关(通过config.js配置),便于教学中对比防御效果。
图5.4 防御模块页面图
5.4 SQL注入攻击概述
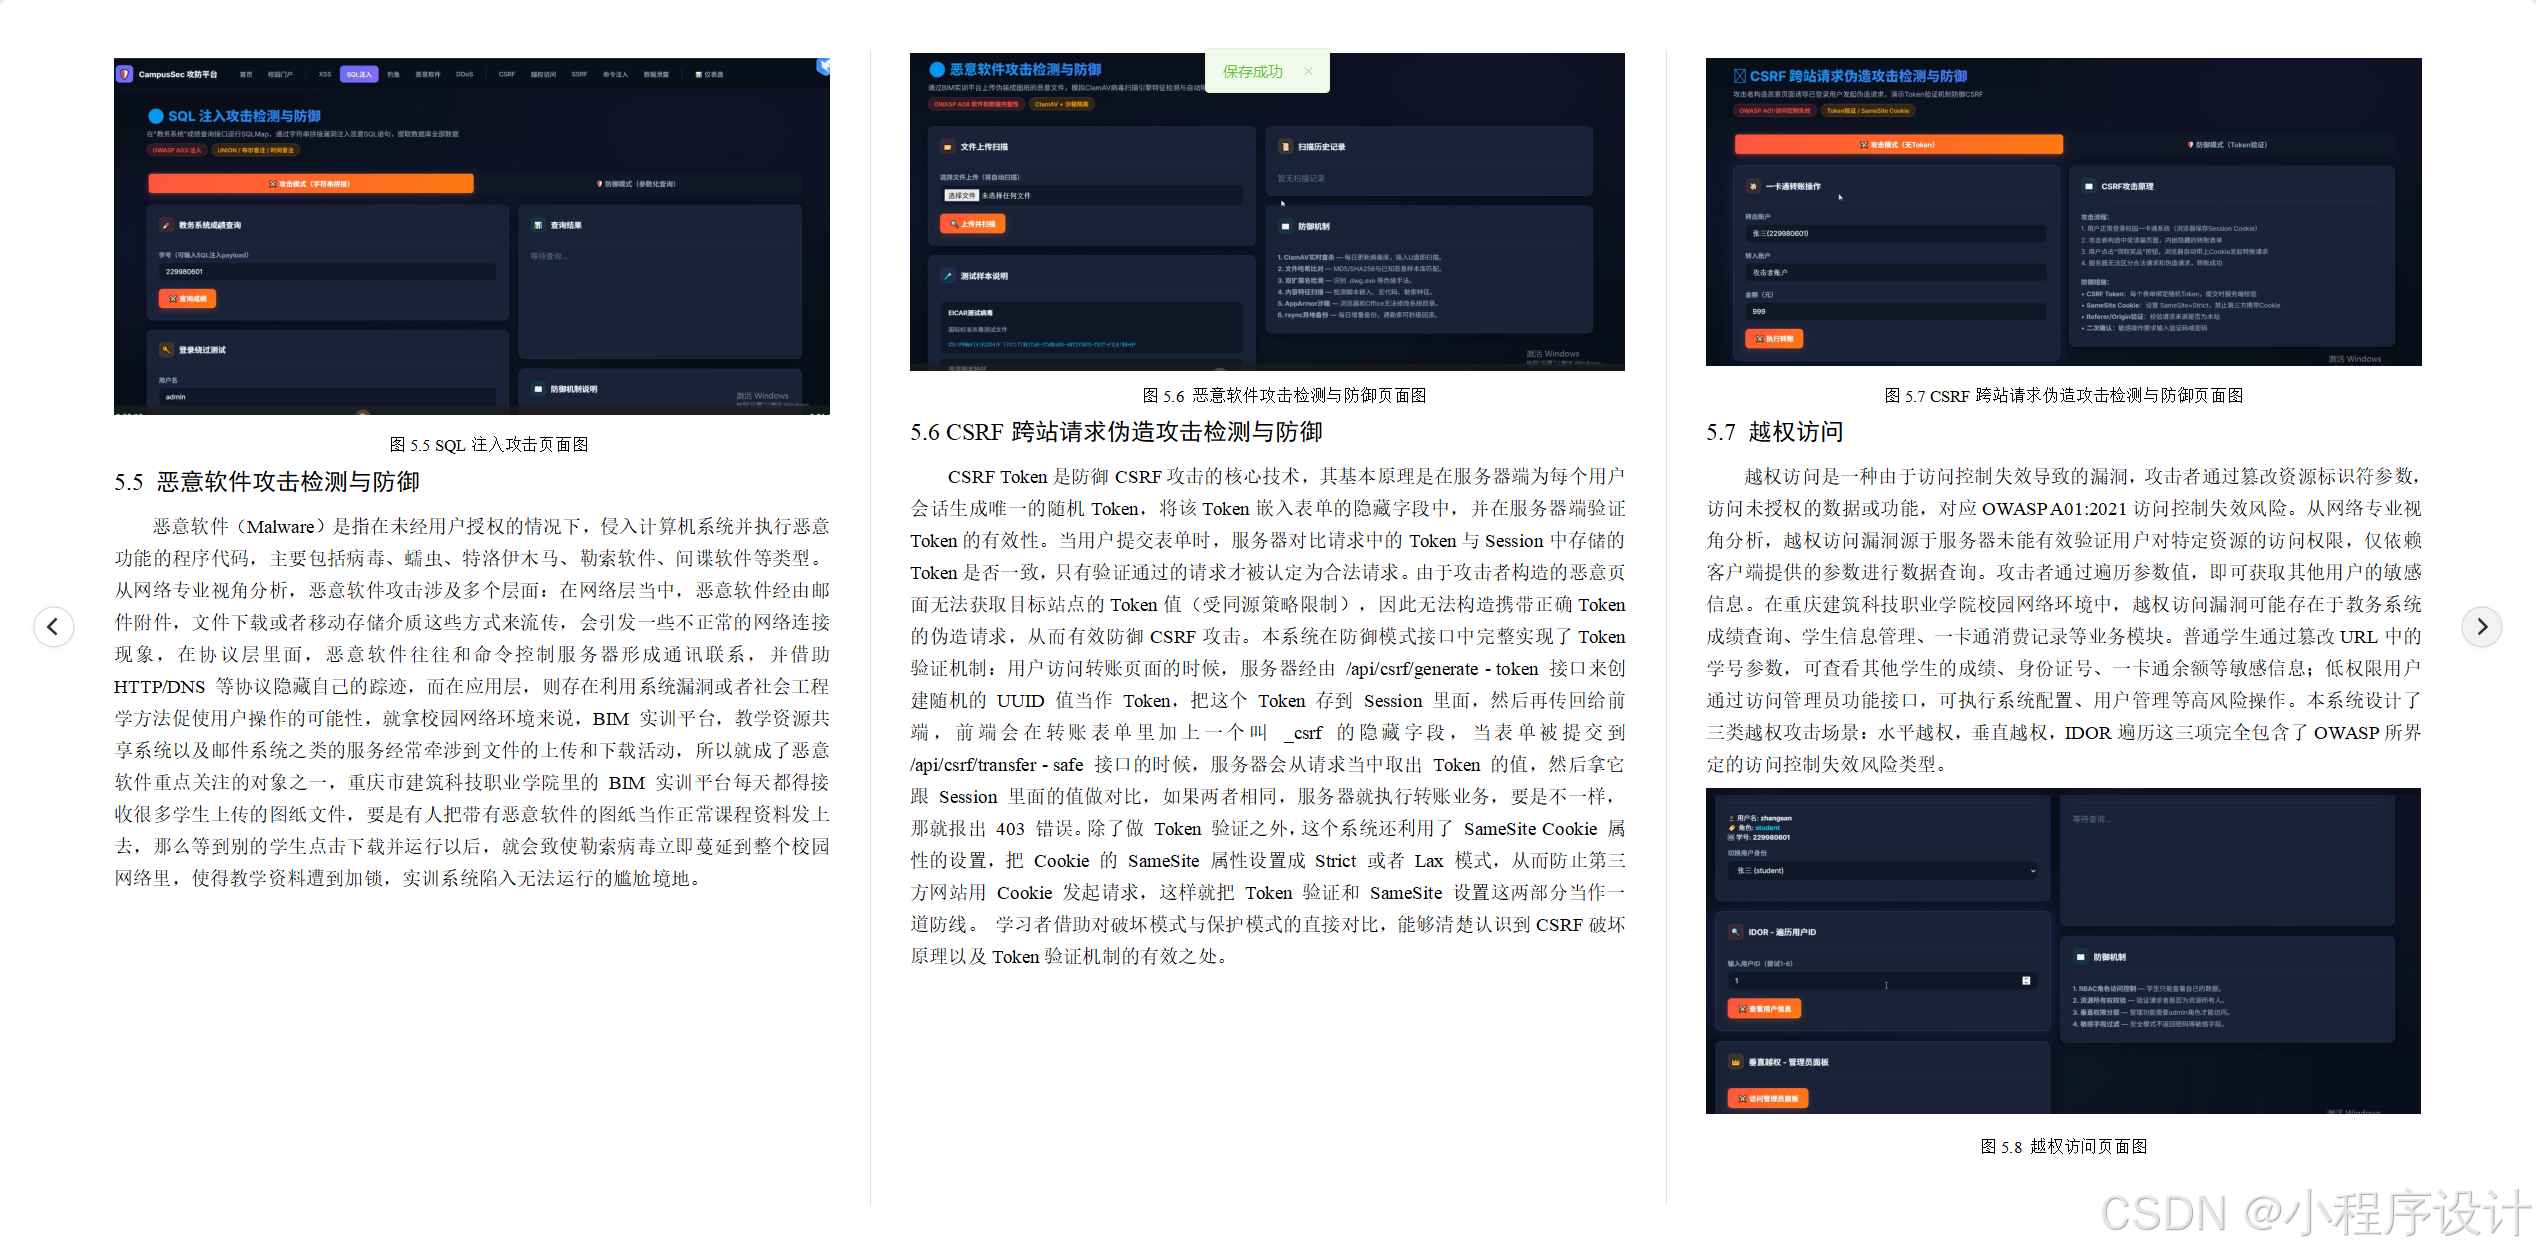
SQL注入属于一种把恶意SQL代码植入到应用程序输入参数中的行为,然后在后台数据库服务器上加以解读执行的破坏手段,站在网络专业的层面来看,SQL注入属于应用层的一种破坏,但是它的破坏流量在网层方面有着十分突出的特点,比如网址的长度存在反常现象,包含一些特别的字符,请求频率发生剧烈改变之类的情况。破坏者借助塑造经过深思熟虑之后的输入数据,避开应用程序本身的检测机制,使数据库运行那些事先未打算要执行的SQL语句,从而达成获取数据,跨越身份以及改写数据乃至控制数据库服务器的目的,在OWASP Top 10当中,注入漏洞始终位于安全风险之列,是校园网络Web业务系统碰上的极为严峻的挑战之一,重庆建筑科技职业学院的教务经营体系,成绩查询系统,网上选课平台等关键业务活动全都依靠数据库来维持运行,倘若遭遇SQL注入的打击,就会造成学生的个人信息外泄,成绩记录遭到改动,教务系统陷入停摆等极其严重的后果。
图5.5 SQL注入攻击页面图
5.5 恶意软件攻击检测与防御
恶意软件(Malware)是指在未经用户授权的情况下,侵入计算机系统并执行恶意功能的程序代码,主要包括病毒、蠕虫、特洛伊木马、勒索软件、间谍软件等类型。从网络专业视角分析,恶意软件攻击涉及多个层面:在网络层当中,恶意软件经由邮件附件,文件下载或者移动存储介质这些方式来流传,会引发一些不正常的网络连接现象,在协议层里面,恶意软件往往和命令控制服务器形成通讯联系,并借助 HTTP/DNS 等协议隐藏自己的踪迹,而在应用层,则存在利用系统漏洞或者社会工程学方法促使用户操作的可能性,就拿校园网络环境来说,BIM 实训平台,教学资源共享系统以及邮件系统之类的服务经常牵涉到文件的上传和下载活动,所以就成了恶意软件重点关注的对象之一,重庆市建筑科技职业学院里的 BIM 实训平台每天都得接收很多学生上传的图纸文件,要是有人把带有恶意软件的图纸当作正常课程资料发上去,那么等到别的学生点击下载并运行以后,就会致使勒索病毒立即蔓延到整个校园网络里,使得教学资料遭到加锁,实训系统陷入无法运行的尴尬境地。
图5.6 恶意软件攻击检测与防御页面图
5.6 CSRF跨站请求伪造攻击检测与防御
CSRF Token是防御CSRF攻击的核心技术,其基本原理是在服务器端为每个用户会话生成唯一的随机Token,将该Token嵌入表单的隐藏字段中,并在服务器端验证Token的有效性。当用户提交表单时,服务器对比请求中的Token与Session中存储的Token是否一致,只有验证通过的请求才被认定为合法请求。由于攻击者构造的恶意页面无法获取目标站点的Token值(受同源策略限制),因此无法构造携带正确Token的伪造请求,从而有效防御CSRF攻击。本系统在防御模式接口中完整实现了Token验证机制:用户访问转账页面的时候,服务器经由 /api/csrf/generate – token 接口来创建随机的 UUID 值当作 Token,把这个 Token 存到 Session 里面,然后再传回给前端,前端会在转账表单里加上一个叫 _csrf 的隐藏字段,当表单被提交到 /api/csrf/transfer – safe 接口的时候,服务器会从请求当中取出 Token 的值,然后拿它跟 Session 里面的值做对比,如果两者相同,服务器就执行转账业务,要是不一样,那就报出 403 错误。除了做 Token 验证之外,这个系统还利用了 SameSite Cookie 属性的设置,把 Cookie 的 SameSite 属性设置成 Strict 或者 Lax 模式,从而防止第三方网站用 Cookie 发起请求,这样就把 Token 验证和 SameSite 设置这两部分当作一道防线。 学习者借助对破坏模式与保护模式的直接对比,能够清楚认识到CSRF破坏原理以及Token验证机制的有效之处。
图5.7 CSRF跨站请求伪造攻击检测与防御页面图
5.7 越权访问
越权访问是一种由于访问控制失效导致的漏洞,攻击者通过篡改资源标识符参数,访问未授权的数据或功能,对应OWASP A01:2021访问控制失效风险。从网络专业视角分析,越权访问漏洞源于服务器未能有效验证用户对特定资源的访问权限,仅依赖客户端提供的参数进行数据查询。攻击者通过遍历参数值,即可获取其他用户的敏感信息。在重庆建筑科技职业学院校园网络环境中,越权访问漏洞可能存在于教务系统成绩查询、学生信息管理、一卡通消费记录等业务模块。普通学生通过篡改URL中的学号参数,可查看其他学生的成绩、身份证号、一卡通余额等敏感信息;低权限用户通过访问管理员功能接口,可执行系统配置、用户管理等高风险操作。本系统设计了三类越权攻击场景:水平越权,垂直越权,IDOR遍历这三项完全包含了OWASP所界定的访问控制失效风险类型。
图5.8 越权访问页面图
5.8 命令注入攻击检测与防御
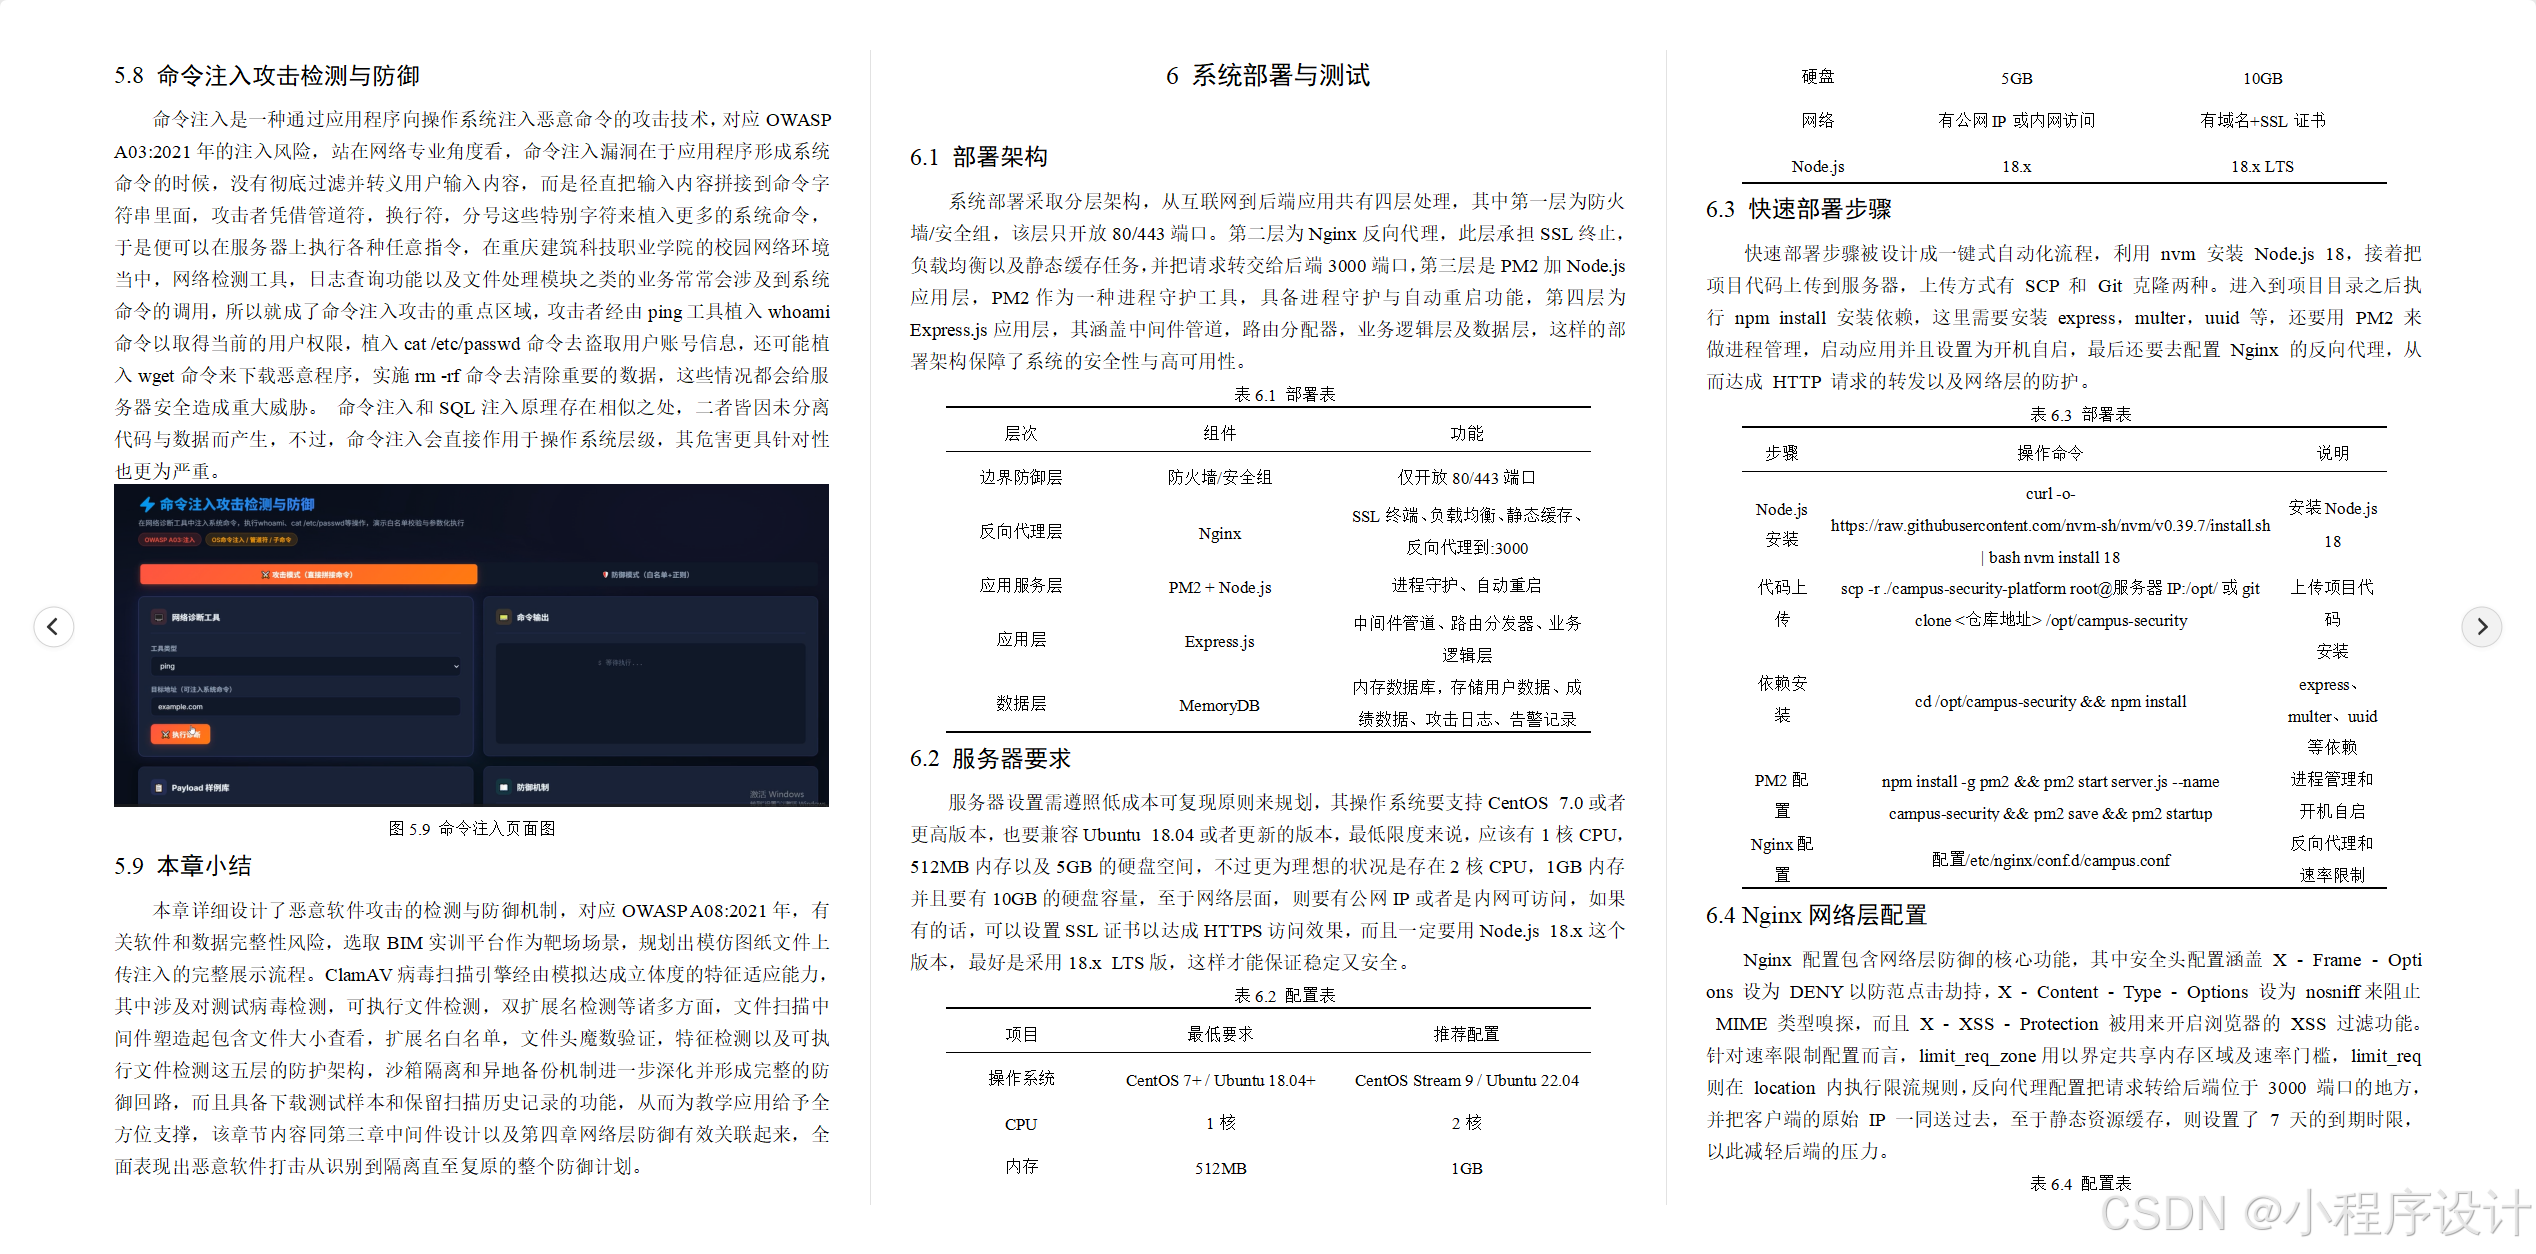
命令注入是一种通过应用程序向操作系统注入恶意命令的攻击技术,对应OWASP A03:2021年的注入风险,站在网络专业角度看,命令注入漏洞在于应用程序形成系统命令的时候,没有彻底过滤并转义用户输入内容,而是径直把输入内容拼接到命令字符串里面,攻击者凭借管道符,换行符,分号这些特别字符来植入更多的系统命令,于是便可以在服务器上执行各种任意指令,在重庆建筑科技职业学院的校园网络环境当中,网络检测工具,日志查询功能以及文件处理模块之类的业务常常会涉及到系统命令的调用,所以就成了命令注入攻击的重点区域,攻击者经由ping工具植入whoami命令以取得当前的用户权限,植入cat /etc/passwd命令去盗取用户账号信息,还可能植入wget命令来下载恶意程序,实施rm -rf命令去清除重要的数据,这些情况都会给服务器安全造成重大威胁。 命令注入和SQL注入原理存在相似之处,二者皆因未分离代码与数据而产生,不过,命令注入会直接作用于操作系统层级,其危害更具针对性也更为严重。
图5.9 命令注入页面图
5.9 本章小结
本章详细设计了恶意软件攻击的检测与防御机制,对应OWASP A08:2021年,有关软件和数据完整性风险,选取BIM实训平台作为靶场场景,规划出模仿图纸文件上传注入的完整展示流程。ClamAV病毒扫描引擎经由模拟达成立体度的特征适应能力,其中涉及对测试病毒检测,可执行文件检测,双扩展名检测等诸多方面,文件扫描中间件塑造起包含文件大小查看,扩展名白名单,文件头魔数验证,特征检测以及可执行文件检测这五层的防护架构,沙箱隔离和异地备份机制进一步深化并形成完整的防御回路,而且具备下载测试样本和保留扫描历史记录的功能,从而为教学应用给予全方位支撑,该章节内容同第三章中间件设计以及第四章网络层防御有效关联起来,全面表现出恶意软件打击从识别到隔离直至复原的整个防御计划。
6 系统部署与测试
6.1 部署架构
系统部署采取分层架构,从互联网到后端应用共有四层处理,其中第一层为防火墙/安全组,该层只开放80/443端口。第二层为Nginx反向代理,此层承担SSL终止,负载均衡以及静态缓存任务,并把请求转交给后端3000端口,第三层是PM2加Node.js应用层,PM2作为一种进程守护工具,具备进程守护与自动重启功能,第四层为Express.js应用层,其涵盖中间件管道,路由分配器,业务逻辑层及数据层,这样的部署架构保障了系统的安全性与高可用性。
表6.1 部署表
|
层次 |
组件 |
功能 |
|
边界防御层 |
防火墙/安全组 |
仅开放80/443端口 |
|
反向代理层 |
Nginx |
SSL终端、负载均衡、静态缓存、反向代理到:3000 |
|
应用服务层 |
PM2 + Node.js |
进程守护、自动重启 |
|
应用层 |
Express.js |
中间件管道、路由分发器、业务逻辑层 |
|
数据层 |
MemoryDB |
内存数据库,存储用户数据、成绩数据、攻击日志、告警记录 |
6.2 服务器要求
服务器设置需遵照低成本可复现原则来规划,其操作系统要支持CentOS 7.0或者更高版本,也要兼容Ubuntu 18.04或者更新的版本,最低限度来说,应该有1核CPU,512MB内存以及5GB的硬盘空间,不过更为理想的状况是存在2核CPU,1GB内存并且要有10GB的硬盘容量,至于网络层面,则要有公网IP或者是内网可访问,如果有的话,可以设置SSL证书以达成HTTPS访问效果,而且一定要用Node.js 18.x这个版本,最好是采用18.x LTS版,这样才能保证稳定又安全。
表6.2 配置表
|
项目 |
最低要求 |
推荐配置 |
|
操作系统 |
CentOS 7+ / Ubuntu 18.04+ |
CentOS Stream 9 / Ubuntu 22.04 |
|
CPU |
1核 |
2核 |
|
内存 |
512MB |
1GB |
|
硬盘 |
5GB |
10GB |
|
网络 |
有公网IP或内网访问 |
有域名+SSL证书 |
|
Node.js |
18.x |
18.x LTS |
6.3 快速部署步骤
快速部署步骤被设计成一键式自动化流程,利用 nvm 安装 Node.js 18,接着把项目代码上传到服务器,上传方式有 SCP 和 Git 克隆两种。进入到项目目录之后执行 npm install 安装依赖,这里需要安装 express,multer,uuid 等,还要用 PM2 来做进程管理,启动应用并且设置为开机自启,最后还要去配置 Nginx 的反向代理,从而达成 HTTP 请求的转发以及网络层的防护。
表6.3 部署表
|
步骤 |
操作命令 |
说明 |
|
Node.js安装 |
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.7/install.sh | bash nvm install 18 |
安装Node.js 18 |
|
代码上传 |
scp -r ./campus-security-platform root@服务器IP:/opt/ 或 git clone <仓库地址> /opt/campus-security |
上传项目代码 |
|
依赖安装 |
cd /opt/campus-security && npm install |
安装express、multer、uuid等依赖 |
|
PM2配置 |
npm install -g pm2 && pm2 start server.js –name campus-security && pm2 save && pm2 startup |
进程管理和开机自启 |
|
Nginx配置 |
配置/etc/nginx/conf.d/campus.conf |
反向代理和速率限制 |
6.4 Nginx网络层配置
Nginx 配置包含网络层防御的核心功能,其中安全头配置涵盖 X – Frame – Options 设为 DENY以防范点击劫持,X – Content – Type – Options 设为 nosniff来阻止 MIME 类型嗅探,而且 X – XSS – Protection 被用来开启浏览器的 XSS 过滤功能。针对速率限制配置而言,limit_req_zone用以界定共享内存区域及速率门槛,limit_req则在 location 内执行限流规则,反向代理配置把请求转给后端位于 3000 端口的地方,并把客户端的原始 IP 一同送过去,至于静态资源缓存,则设置了 7 天的到期时限,以此减轻后端的压力。
表6.4 配置表
|
配置项 |
配置内容 |
作用 |
|
监听端口 |
listen 80; server_name your-domain.com; |
监听80端口 |
|
安全头 |
add_header X-Frame-Options DENY; add_header X-Content-Type-Options nosniff; add_header X-XSS-Protection "1; mode=block"; |
防止点击劫持、MIME嗅探、启用XSS过滤 |
|
速率限制 |
limit_req_zone $binary_remote_addr zone=campus:10m rate=30r/s; limit_req zone=campus burst=50 nodelay; |
单IP限流30次/秒,允许50次突发 |
|
反向代理 |
proxy_pass http://127.0.0.1:3000; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; |
请求转发到后端 |
|
静态缓存 |
location ~* \\.(css|js|png|jpg|ico)$ { expires 7d; add_header Cache-Control "public, immutable"; } |
静态资源缓存7天 |
6.5 自动化测试
自动化检测脚本test.js里有65个检测用例,这些用例涵盖了系统的全部核心功能,其检测类别包含系统基础,XSS模块,SQL注入模块,钓鱼模块,恶意软件模块,DDoS模块,CSRF模块,越权模块,SSRF模块,命令注入模块,数据泄露模块以及仪表盘模块,在执行检测之前得先开动服务,然后运行node test.js,预期的情况是64个检测用例能通过,剩下1个是因为检测脚本自身存在的格式断言而导致的功能之外的小问题。
表6.5 测试表
|
测试分类 |
用例数 |
测试内容 |
|
系统基础 |
3 |
健康检查、首页加载、portal加载 |
|
XSS模块 |
8 |
不安全/安全提交、留言列表、Payload获取、WAF拦截 |
|
SQL注入模块 |
8 |
不安全/安全查询、登录绕过、参数化查询验证 |
|
钓鱼模块 |
6 |
模板获取、检测评分、指标分析 |
|
恶意软件模块 |
5 |
文件上传、扫描、历史记录 |
|
DDoS模块 |
4 |
攻击模拟、防御状态 |
|
CSRF模块 |
5 |
Token生成、无Token转账、有Token转账 |
|
越权模块 |
6 |
IDOR遍历、角色验证 |
|
SSRF模块 |
5 |
URL获取、内网防御 |
|
命令注入模块 |
5 |
命令执行、白名单验证 |
|
数据泄露模块 |
5 |
明文返回、脱敏处理 |
|
仪表盘 |
5 |
统计、日志、告警 |
6.6 本章小结
本章针对系统部署与考量制定了全流程设计,其部署架构由防火墙,Nginx反向代理,PM2进程守护和服务端 Node.js应用这四层结构形成起来,于是塑造出较为完备的网络纵深防御体系,服务器只要最低配备1核CPU,512MB内存就足够了,这很好地体现了低成本的设计理念,将快速部署的步骤整合到一键部署脚本当中,可以在10分钟之内创建好相关环境,使得系统具备重现性,Nginx在网络层的设置达成了安全头防护,速率限量,反向代理以及静态缓存的目的,从而从网络角度来保证系统的安全。 自动化检测包含65个检测用例,这些用例覆盖了系统基础,十大攻防模块以及仪表盘功能,它们共同证实了系统各个模块的正确性和稳定性,这样的整体部署方案给系统在实际教学环境中的应用给予了可靠的保障。
7 总结与展望
7.1 总结
本文站在网络专业角度上,就重庆建筑科技职业学院校园网络遭遇的安全威胁,规划并创建起一个包含网络层和应用层的校园网络打击与防护显示平台,该系统按照“低成本,开源,可再现”的准则,采取B/S三层结构,把Node.js/Express.js当作后端框架,经由自主研发的MemoryDB内存数据库达成零依赖安装,用Nginx充当反向代理来做网络层的防护,靠PM2来执行进程管理以保证服务始终有效。
系统设计上创建起覆盖边界防火墙,Nginx反向代理,应用层WAF直至数据层的五层纵深防御体系,网络拓扑执行分层设计法,模仿实际校园网络环境来达成 VLAN 隔离以及 ACL 访问控制这样的网络层防御手段,数据库设计涵盖用户表,成绩表,留言表,安全事件表,告警表以及转账记录表这六张关键表格,并预先设置好一些考察用的数据以做到开箱即可使用的效果,中间件设计具备五项安全能力,即访问日志,XSS过滤,SQL注入检测,速率限制以及文件扫描,它们形成完整 WAF 引擎的处理流程。
在实现攻防模块时,该系统全面包含OWASP Top 10十大攻击类型,网络层着重完成DDoS攻击防御模块,借助SYN Flood,UDP Flood模拟打击来表现速率限制,IP黑名单,SYN Cookie等防御机制。应用层涵盖XSS跨站脚本打击,SQL注入打击,钓鱼邮件打击,恶意软件打击,CSRF跨站请求伪造,越权访问,SSRF服务端请求伪造,命令注入,敏感数据泄漏等九个打击模块,各个模块均采用双模式比较方式,其中不安全模式直观点击显示打击成果,安全模式则体现防御机制生效后的状况,经由直观对比增进认识。
在网络可视化方面,安全仪表盘具备诸如攻击统计卡片,显示攻击趋势的图表,协议分布图,即时日志以及告警经营等功能,可以随时显现网络遭受打击的情况和防御成果。其部署方案被设定为一键部署脚本,服务器只要最低配备1核CPU,512MB内存就能达成环境搭建,而且用时不超过10分钟,经过自动化的检测之后,共有65个检测用例表明系统各个模块既准确又稳定。
本系统存在一些极为突出的特征,即教学演示直观,部署成本极低,可以安全隔离各类攻击行为,并具备模块化及可扩展性等特性,其利于师生们直观领会网络打击原理及防御策略,从而优化网络安全意识并增强实战能力,所以非常适合在高职院校快速予以复制推广。