3大区块链安全架构深度解析:Aptos核心防护机制实战指南
【免费下载链接】aptos-core Aptos is a layer 1 blockchain built to support the widespread use of blockchain through better technology and user experience.  项目地址: https://gitcode.com/GitHub_Trending/ap/aptos-core
在区块链技术快速发展的今天,安全已成为Layer 1公链设计的核心考量。Aptos作为新一代高性能区块链,通过多层次的安全架构设计,为去中心化应用提供了企业级的安全保障。本文将从架构设计、智能合约安全、网络安全三个维度,深入解析Aptos的安全防护机制,为技术决策者和架构师提供实战参考。
存储与执行层的安全架构设计
区块链节点的存储和执行组件构成了系统安全的基础。Aptos通过分层架构实现了数据安全与执行安全的分离,这种设计不仅提升了性能,更重要的是增强了系统的安全边界。
状态存储的安全隔离机制
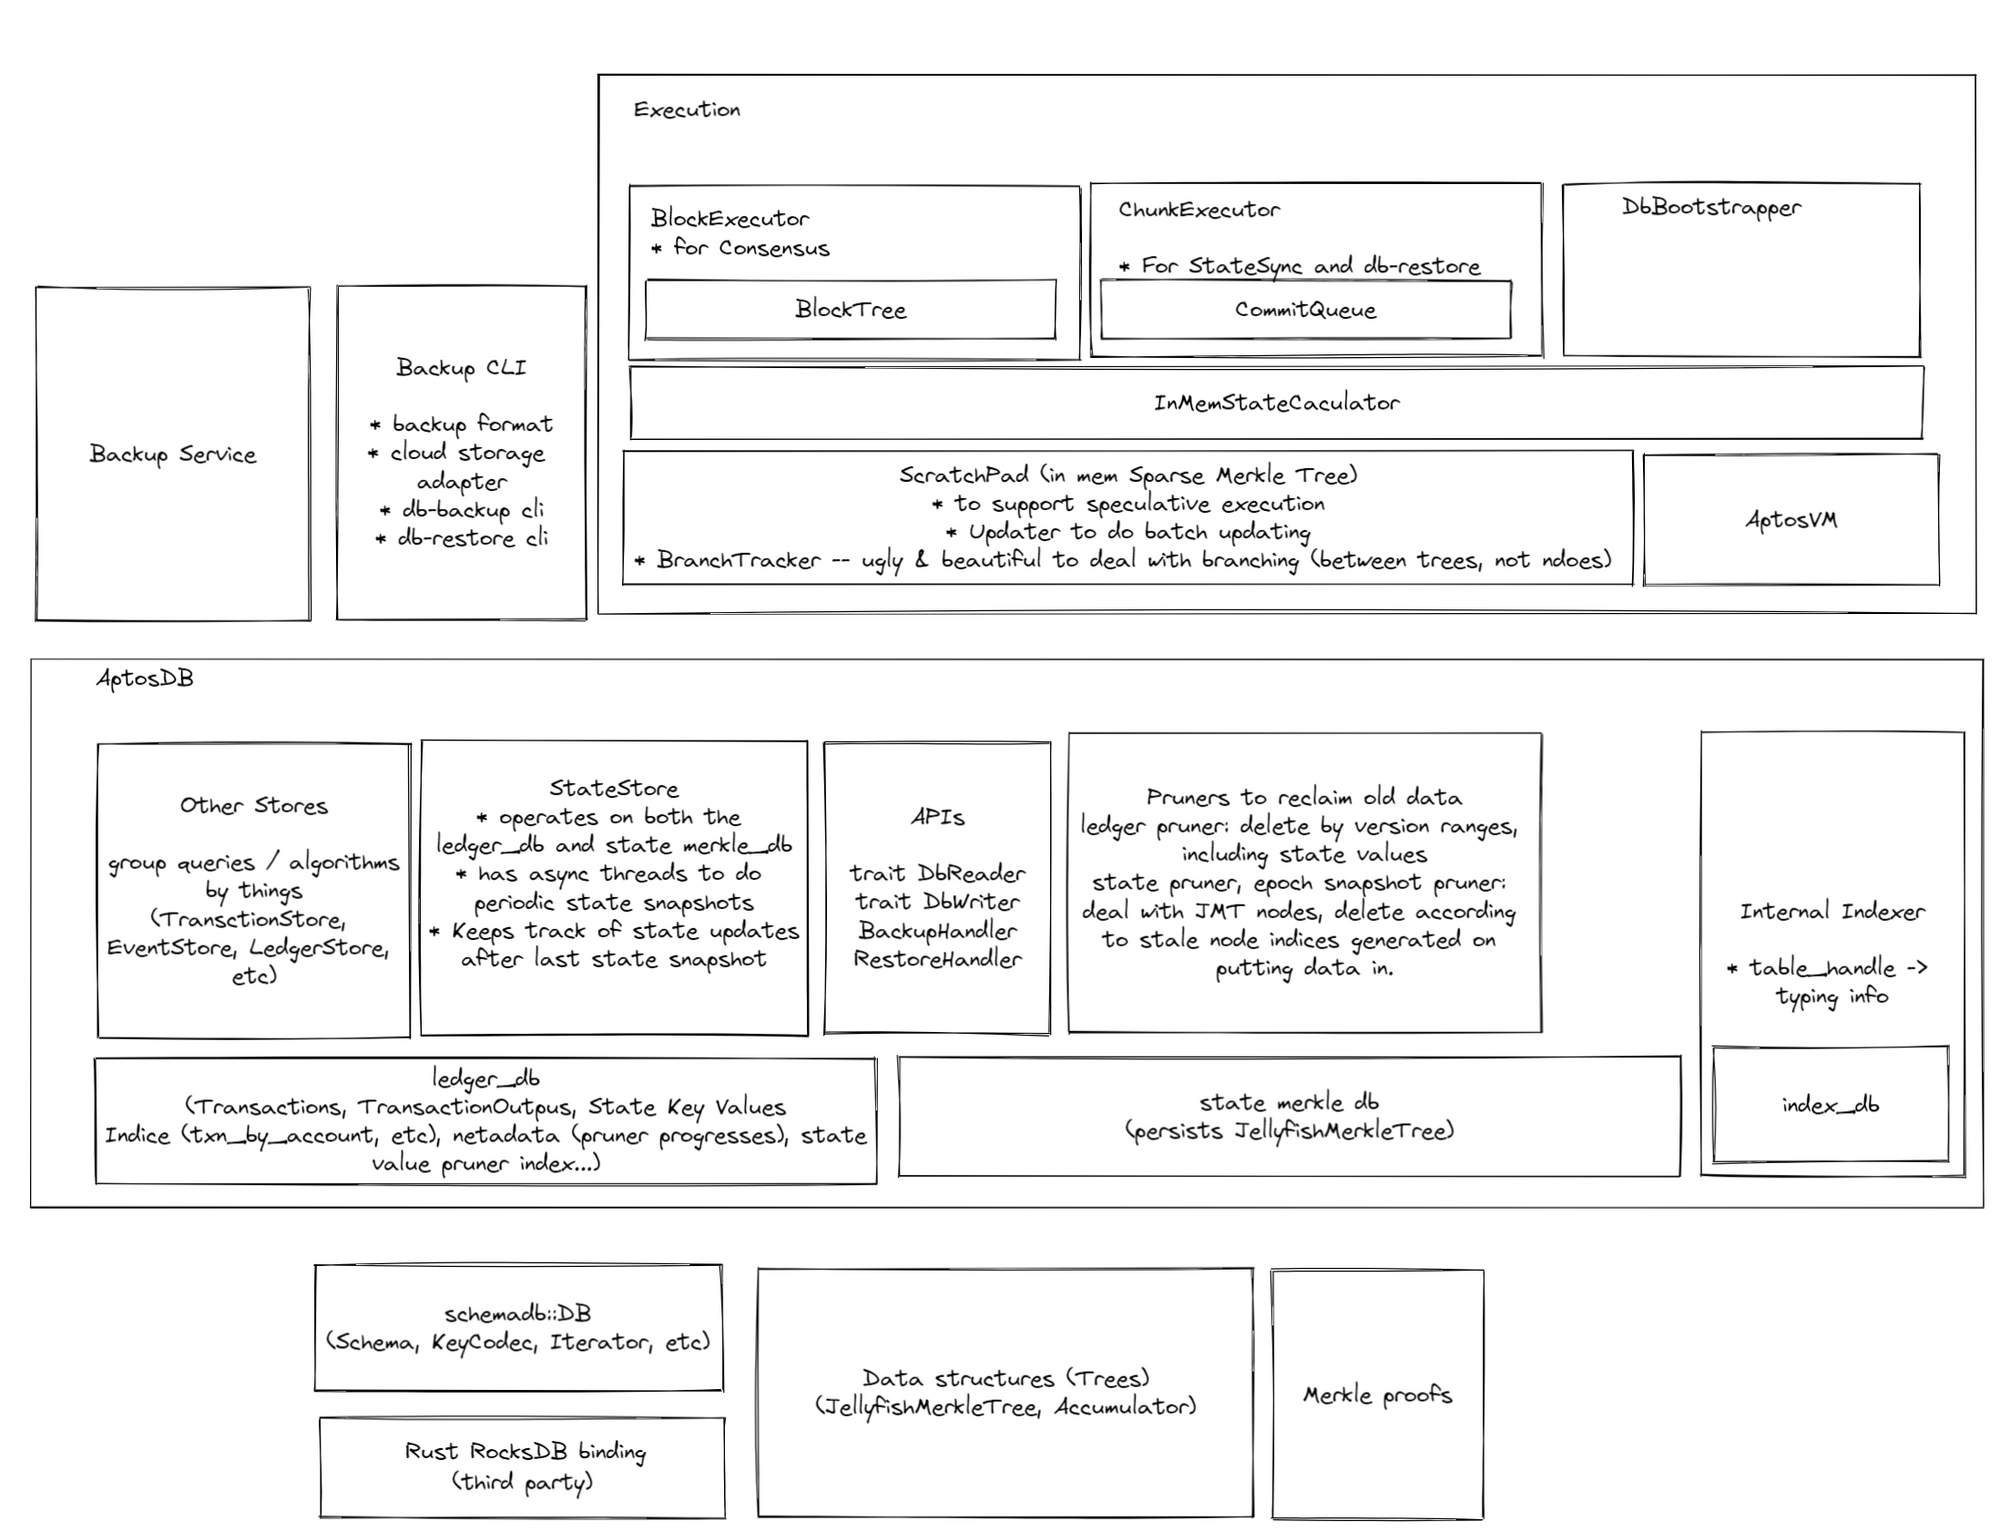
AptosDB采用了双存储引擎架构,将账本数据(ledger_db)和状态数据(state_merkle_db)物理隔离。这种设计的关键安全优势在于:
问题场景:传统区块链存储中,账本历史与当前状态混合存储,攻击者可能通过状态篡改影响历史数据验证。
防护方案:
- Jellyfish Merkle Tree(JMT)状态树:提供高效的状态验证和证明
- 内存稀疏默克尔树(ScratchPad):支持推测执行而不影响主链状态
- 分支追踪器(BranchTracker):专门处理树间分支,防止状态冲突
执行层的安全隔离
Aptos的执行层通过多个组件协同工作,确保交易处理的安全性和正确性:
| BlockExecutor | 区块执行验证 | 共识层隔离,防止恶意区块传播 |
| ChunkExecutor | 状态同步处理 | 批量提交队列,确保原子性 |
| AptosVM | 智能合约执行 | 沙箱环境,资源限制 |
内存状态计算器(InMemStateCalculator) 通过内存计算减少磁盘I/O,同时避免了传统存储方案中的竞态条件问题。这种设计特别适合处理高并发交易场景,防止因磁盘延迟导致的状态不一致。
智能合约的形式化验证体系
Move语言作为Aptos的智能合约语言,其最大的安全特性在于内置的形式化验证能力。Move Prover为智能合约开发提供了严格的数学证明保障。
Move Prover验证架构
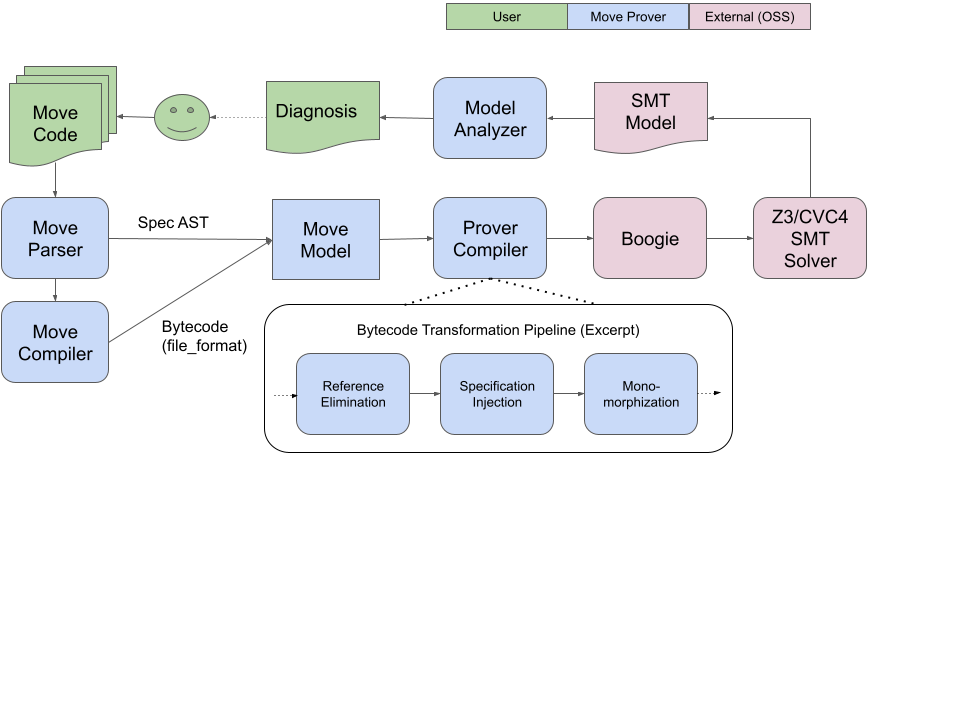
Move Prover采用多阶段验证流程,将Move代码转换为可验证的数学模型:
验证流程:
安全优势:
- 编译时验证:在部署前发现逻辑错误
- 资源安全:自动验证资源所有权和生命周期
- 溢出防护:数学证明确保算术运算安全
智能合约安全编码规范
基于Rust的安全编码原则,Aptos为Move智能合约开发制定了严格的安全规范:
// 安全的Move合约示例
module MyToken::token {
use std::signer;
use aptos_std::table;
// 资源定义 – 确保线性类型安全
struct Token has key, store {
amount: u64,
owner: address
}
// 安全的转账函数
public entry fun transfer(
sender: &signer,
recipient: address,
amount: u64
) acquires Token {
// 权限验证
assert!(exists<Token>(signer::address_of(sender)), ENO_TOKEN);
// 余额检查
let sender_token = borrow_global_mut<Token>(signer::address_of(sender));
assert!(sender_token.amount >= amount, EINSUFFICIENT_BALANCE);
// 安全的转账逻辑
sender_token.amount = sender_token.amount – amount;
if (!exists<Token>(recipient)) {
move_to(sender, Token { amount, owner: recipient });
} else {
let recipient_token = borrow_global_mut<Token>(recipient);
recipient_token.amount = recipient_token.amount + amount;
}
}
}
网络层的攻击防护策略
区块链网络层面临着多种攻击威胁,Aptos通过多层次防护机制确保网络通信的安全性和可用性。
网络攻击类型与防护方案
| Sybil攻击 | 恶意节点控制网络 | 基于信誉的节点选择算法 |
| Eclipse攻击 | 节点隔离与操纵 | 随机对等连接策略 |
| DDoS攻击 | 服务不可用 | 分层速率限制机制 |
| 交易排序攻击 | 交易操纵获利 | 防跑马共识机制 |
安全网络通信架构
Aptos的网络层采用模块化设计,每个组件都有明确的安全职责:
安全通信协议:
- TLS加密传输:所有节点间通信强制加密
- 消息认证码:确保消息完整性和来源验证
- 连接管理:自动检测和隔离异常连接
节点身份验证:
- 公钥基础设施:每个节点拥有唯一的加密身份
- 证书轮换:定期更新节点证书,防止密钥泄露
- 黑名单机制:实时更新恶意节点列表
开发与部署的安全最佳实践
Rust安全编码规范
Aptos严格执行Rust安全编码标准,主要原则包括:
关键安全配置:
# Cargo.toml安全配置
[profile.release]
overflow-checks = true
debug-assertions = false
[profile.dev]
overflow-checks = true
debug-assertions = true
自动化安全检测工具链
Aptos集成了完整的安全检测工具链,确保代码质量:
# 依赖安全检查
cargo audit # 漏洞扫描
cargo outdated # 依赖更新检查
# 代码质量检查
cargo clippy — -D warnings # 代码规范检查
cargo fmt –check # 代码格式化验证
# 模糊测试
cargo fuzz run transaction_parser # 交易解析器模糊测试
持续安全测试策略
模糊测试覆盖:testsuite/fuzzer目录包含完整的模糊测试框架,针对关键组件如交易解析器、序列化器等进行持续测试。
安全审计流程:
安全事件响应与漏洞管理
漏洞报告与处理流程
Aptos建立了完善的安全事件响应机制,确保漏洞能够被及时发现和处理:
报告流程:
安全更新策略
热修复机制:支持在不中断服务的情况下应用安全补丁 版本兼容性:确保安全更新不影响现有功能 回滚保护:防止恶意更新导致系统不可用
总结与展望
Aptos通过多层次、全方位的安全架构设计,为区块链应用提供了企业级的安全保障。从底层的存储安全到智能合约的形式化验证,再到网络层的攻击防护,每个层面都体现了安全优先的设计理念。
未来,Aptos将继续加强安全机制,包括:
- 零知识证明集成:增强隐私保护能力
- 硬件安全模块:提供硬件级密钥保护
- AI驱动的威胁检测:实时识别新型攻击模式
对于技术决策者和架构师而言,理解Aptos的安全架构不仅有助于评估其技术优势,更重要的是能够基于这些安全原则设计和构建更安全的区块链应用。通过采用Aptos的安全最佳实践,开发团队可以在享受高性能的同时,确保系统的安全性和可靠性。
【免费下载链接】aptos-core Aptos is a layer 1 blockchain built to support the widespread use of blockchain through better technology and user experience. 项目地址: https://gitcode.com/GitHub_Trending/ap/aptos-core
创作声明:本文部分内容由AI辅助生成(AIGC),仅供参考