数据安全监管持续收紧,不少企业仍沿用传统网络安全思路,靠产品事后补漏洞,忽视架构层面的前置设计,导致数据泄露、合规风险频发。数据安全重在“设计”而非事后补救,《数据安全架构设计与实战(第2版)》给出一套完整落地解法。
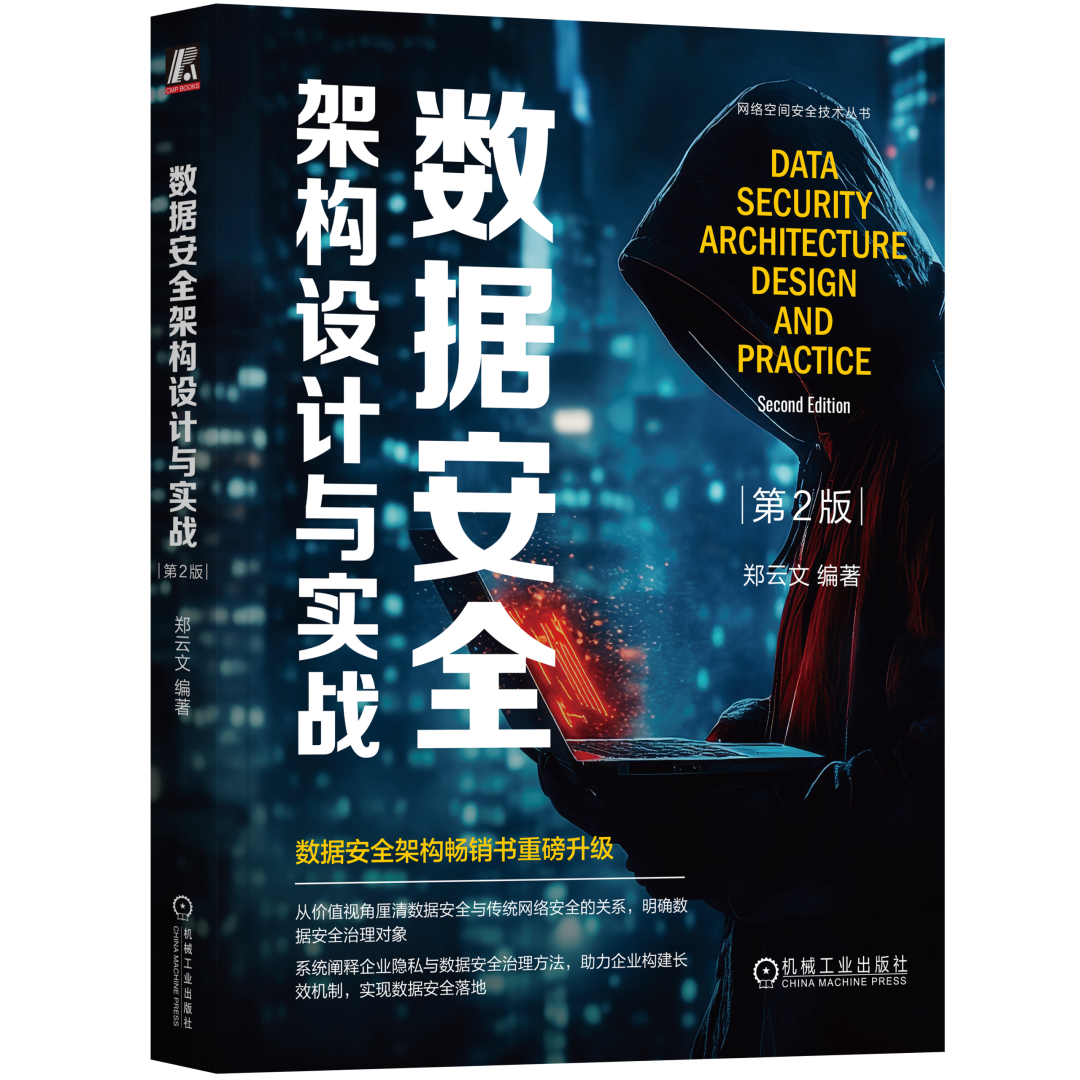
本书为数据安全畅销书第2版,深化“数据安全是设计出来的”核心理念,厘清数据安全和传统网络安全的本质差异,针对重要数据、个人信息、企业内部数据给出差异化治理思路,提供可复用的统一治理框架。
01 图书简介
全书共4部分20章:从安全架构基础、产品安全架构,到网络‑主机‑应用多层技术体系实战,再到数据安全治理、隐私保护GRC方案,完整覆盖从战略规划到技术实现全流程,被列为CSA“注册数据安全专家”认证参考资料,适合安全负责人、架构师、开发者与合规管理者阅读。
02 读者受益
阅读本书,你将收获一套 理论‑架构‑技术‑治理 一体化落地体系:
-
建立“以数据为中心”的安全认知,吃透5A方法论,跳出堆砌安全产品的惯性思维;
-
掌握身份认证、授权、访问控制、审计、资产保护,把安全前置到产品设计;
-
获取零信任、存储加密、WAF/RASP等大量可复用架构实战案例;
-
搭建企业数据安全政策流程体系,落地分类分级、风险评估、SDL安全开发;
-
掌握差分隐私等隐私增强技术,实现数据安全与隐私保护统一治理;
-
适配甲方建设、乙方产品研发、合规测评等多种岗位工作场景。
03 作者介绍
郑云文(U2)
世界500强资深数据安全与隐私保护专家,腾讯前数据安全高级架构师,开源网关Janusec作者。拥有二十余年安全领域实战经验,参与多项个人信息保护国家标准制定,兼具甲方安全治理、安全产品架构双重一线实践。
04 目录
上拉下滑查看目录 ↓
目 录
前言
第1版推荐序一
第1版推荐序二
第1版前言
第一部分 安全架构基础
第1章 架构 2
1.1 什么是架构 2
1.2 架构关注的问题 4
第2章 安全架构 5
2.1 什么是安全 5
2.2 为什么用“数据安全” 7
2.2.1 信息与数据 8
2.2.2 信息安全 8
2.2.3 网络安全 9
2.2.4 数据安全 9
2.2.5 术语对比 10
2.2.6 数据安全的保护对象 11
2.2.7 术语小结 12
2.3 什么是安全架构 12
2.4 安全架构5A方法论 13
2.5 安全架构5A与CIA的关系 15
第二部分 产品安全架构
第3章 产品安全架构简介 18
3.1 什么是产品安全架构 18
3.2 典型的产品架构与框架 19
3.2.1 三层架构 19
3.2.2 B/S架构 20
3.2.3 C/S架构 21
3.2.4 SOA及微服务架构 21
3.2.5 典型的框架 22
3.3 DAL的实现 22
3.3.1 自定义DAL 23
3.3.2 使用ORM 24
3.3.3 使用DB Proxy 24
3.3.4 配合统一的数据服务简化DAL 25
第4章 身份认证—把好安全的
第一道门 26
4.1 什么是身份认证 26
4.2 如何对用户进行身份认证 28
4.2.1 会话机制 29
4.2.2 持续的消息认证机制 31
4.2.3 不同应用的登录状态与超时
管理 32
4.2.4 SSO的典型误区 32
4.3 口令面临的风险及保护 33
4.3.1 口令的保护 34
4.3.2 口令强度 35
4.4 前端慢速加盐散列案例 36
4.5 指纹/声纹/虹膜/面部识别的
数据保护 37
4.6 MD5/SHA-1还能用于口令保护吗 38
4.6.1 单向散列算法简介 38
4.6.2 散列算法选用 39
4.6.3 存量加盐散列的安全性 40
4.7 后台身份认证 41
4.7.1 基于用户Ticket的后台身份
认证 42
4.7.2 基于AppKey的后台身份认证 42
4.7.3 基于非对称加密技术的后台
身份认证 43
4.7.4 基于HMAC的后台身份认证 44
4.7.5 基于AES-GCM共享密钥的
后台身份认证 45
4.8 双因子认证 46
4.8.1 手机短信验证码 46
4.8.2 TOTP 46
4.8.3 U2F 47
4.9 扫码认证 47
4.10 小结与思考 48
第5章 授权—执掌大权的
“司令部” 50
5.1 授权不严漏洞简介 50
5.2 授权的原则与方式 51
5.2.1 基于属性的授权 51
5.2.2 基于角色的授权 52
5.2.3 基于任务的授权 53
5.2.4 基于ACL的授权 53
5.2.5 动态授权 53
5.3 典型的授权风险 54
5.3.1 平行越权 54
5.3.2 垂直越权 54
5.3.3 诱导授权 55
5.3.4 职责未分离 55
5.4 授权漏洞的发现与改进 56
5.4.1 漏洞发现—交叉测试法 56
5.4.2 漏洞改进 56
第6章 访问控制—收敛与放行的
“执行官” 58
6.1 典型的访问控制策略 58
6.1.1 基于属性的访问控制 59
6.1.2 基于角色的访问控制 59
6.1.3 基于任务的访问控制 59
6.1.4 基于ACL的访问控制 60
6.1.5 基于专家知识的访问控制 60
6.1.6 基于IP的辅助访问控制 61
6.1.7 访问控制与授权的关系 62
6.2 不信任原则与输入参数的访问
控制 63
6.2.1 基于身份的信任原则 63
6.2.2 执行边界检查,防止缓冲区
溢出 63
6.2.3 进行参数化查询,防止SQL
注入漏洞 64
6.2.4 内容转义及CSP防跨站脚本 70
6.2.5 防CSRF 71
6.2.6 防跨目录路径操纵 75
6.2.7 防SSRF 76
6.2.8 上传控制 78
6.2.9 Method控制 79
6.3 防遍历查询 79
第7章 可审计—事件追溯的
最后一环 81
7.1 为什么需要可审计 81
7.2 操作日志内容 82
7.3 操作日志的保存与清理 82
7.3.1 日志的存储位置 82
7.3.2 日志的保存期限 82
第8章 资产保护—数据或资源的“贴身保镖” 83
8.1 数据安全存储 83
8.1.1 什么是存储加密 83
8.1.2 数据存储需要加密吗 86
8.1.3 加密后如何检索 87
8.1.4 如何加密结构化数据 87
8.2 数据安全传输 88
8.2.1 选择什么样的HTTPS证书 90
8.2.2 HTTPS的部署 91
8.2.3 TLS质量与合规 92
8.3 数据展示与脱敏 93
8.3.1 不脱敏的风险 93
8.3.2 脱敏的标准 93
8.3.3 脱敏在什么时候进行 93
8.3.4 业务需要使用明文信息怎么办 94
8.4 数据完整性校验 94
第9章 业务安全—让产品
自我免疫 96
9.1 一分钱漏洞 96
9.2 账号安全 98
9.2.1 防撞库设计 98
9.2.2 防弱口令尝试 98
9.2.3 防账号数据库泄露 99
9.2.4 防垃圾账号 99
9.2.5 防账号找回逻辑缺陷 99
9.3 B2B交易安全 100
9.4 产品防攻击能力 102
第三部分 安全技术体系架构
第10章 安全技术体系架构简介 106
10.1 安全技术体系架构的建设性
思维 106
10.2 安全产品和技术的演化 107
10.2.1 安全产品的“老三样” 107
10.2.2 网络层延伸 108
10.2.3 主机层延伸 108
10.2.4 应用层延伸 108
10.2.5 安全新技术 108
10.3 安全技术体系架构的二维模型 109
10.4 风险管理的“三道防线” 110
10.5 安全技术体系强化产品安全 112
10.5.1 网络部署架构 112
10.5.2 主机层安全 113
10.5.3 应用层安全 115
10.5.4 数据层安全 116
第11章 网络和通信层安全架构 119
11.1 网络安全域 120
11.1.1 最简单的网络安全域 120
11.1.2 最简单的网络安全域改进 121
11.1.3 推荐的网络安全域 121
11.1.4 从有边界网络到无边界网络 122
11.1.5 小结 124
11.2 网络接入身份认证 125
11.3 网络接入授权 126
11.4 网络层访问控制 126
11.4.1 NAC 126
11.4.2 生产网络主动连接外网的
访问控制 128
11.4.3 网络防火墙的管理 129
11.4.4 内部网络值得信任吗 131
11.4.5 运维通道的访问控制 131
11.5 网络层流量审计 132
11.6 网络层资产保护—DDoS缓解 132
11.6.1 DDoS简介 132
11.6.2 DDoS缓解措施 133
11.6.3 专业抗DDoS攻击方案 133
第12章 设备和主机层安全架构 136
12.1 身份认证与账号安全 136
12.1.1 设备/主机身份认证的
主要风险 137
12.1.2 动态口令 137
12.1.3 一次一密认证方案 137
12.1.4 私有协议+后台认证方案 138
12.2 授权与访问控制 138
12.2.1 主机授权与账号的访问
控制 138
12.2.2 主机服务监听地址 139
12.2.3 跳板机与登录来源控制 140
12.2.4 自动化运维 141
12.2.5 云端运维 142
12.2.6 数据传输 142
12.2.7 设备的访问控制 143
12.3 运维审计与主机资产保护 144
12.3.1 打补丁与防病毒软件 144
12.3.2 母盘镜像与容器镜像 145
12.3.3 开源镜像与软件供应链
攻击防范 145
12.3.4 基于主机的入侵检测系统 146
第13章 应用和数据层安全架构 150
13.1 三层架构实践 151
13.1.1 B/S架构 152
13.1.2 C/S架构 153
13.2 应用和数据层身份认证 154
13.2.1 SSO身份认证 154
13.2.2 业务系统的身份认证 154
13.2.3 存储系统的身份认证 155
13.2.4 登录状态管理与超时管理 156
13.3 应用和数据层的授权管理 156
13.3.1 权限管理系统 156
13.3.2 权限管理系统的局限性 157
13.4 应用和数据层的访问控制 157
13.4.1 统一的应用网关接入 157
13.4.2 数据库实例的安全访问
原则 158
13.5 统一的日志管理平台 159
13.6 应用和数据层的资产保护 160
13.6.1 KMS与存储加密 160
13.6.2 应用网关与HTTPS 163
13.6.3 WAF(Web应用防火墙) 164
13.6.4 CC攻击防御 167
13.6.5 RASP 167
13.6.6 业务风险控制 168
13.7 客户端数据安全 170
13.7.1 客户端敏感数据保护 170
13.7.2 安全传输与防劫持 171
13.7.3 客户端发布 174
第14章 安全架构案例与实战 175
14.1 零信任与无边界网络架构 175
14.1.1 无边界网络概述 176
14.1.2 对人的认证(SSO及U2F) 177
14.1.3 对设备的身份认证 177
14.1.4 最小权限原则 178
14.1.5 设备准入控制 178
14.1.6 应用访问控制 178
14.1.7 借鉴与改进 179
14.2 统一HTTPS接入与安全防御 180
14.2.1 原理与架构 180
14.2.2 应用网关与HTTPS 181
14.2.3 WAF与CC攻击防御 182
14.2.4 私钥数据保护 182
14.2.5 负载均衡 183
14.2.6 编码实现 183
14.2.7 典型特点 184
14.3 存储加密实践 184
14.3.1 数据库字段加密 185
14.3.2 数据库透明加密 185
14.3.3 网盘文件加密方案探讨 185
14.3.4 配置文件口令加密 186
14.4 最佳实践小结 187
14.4.1 统一接入 188
14.4.2 收缩防火墙的使用 188
14.4.3 数据服务 189
14.4.4 建立KMS 189
14.4.5 全站HTTPS 189
14.4.6 通用组件作为基础设施 190
14.4.7 自动化运维 190
第四部分 数据安全与隐私保护治理
第15章 数据安全治理 192
15.1 治理简介 192
15.1.1 治理与管理的区别 192
15.1.2 治理三要素 193
15.2 数据安全治理简介 194
15.2.1 数据安全治理的要素 195
15.2.2 数据安全治理与数据安全
管理的关系 199
15.3 重点项目管理 200
15.4 安全运营管理 201
15.5 合规与风险管理 205
15.6 安全开发生命周期管理 206
15.6.1 SQL注入漏洞案例 206
15.6.2 SDL关键检查点与检查项 209
15.6.3 SDL核心工作 209
15.7 风险管理 209
15.7.1 风险识别或评估 210
15.7.2 风险度量或成熟度分析 213
15.7.3 风险处置与收敛跟踪 217
15.7.4 风险运营工具和技术 217
15.8 PDCA方法论与数据安全治理 220
第16章 数据安全政策流程文件
体系 223
16.1 数据安全政策流程体系的构成 223
16.1.1 四层文件体系架构简介 223
16.1.2 数据安全四层文件体系 224
16.1.3 标准、规范与管理规定的
关系 225
16.1.4 外部法规等转为内部文件 226
16.2 数据安全政策总纲 227
16.2.1 数据安全的目标和范围 227
16.2.2 数据安全组织及其职责 228
16.2.3 授权原则 228
16.2.4 数据保护原则 228
16.2.5 数据安全外部合规要求 229
16.3 数据安全管理制度与流程 229
16.3.1 数据分类分级 229
16.3.2 风险评估与定级指南 230
16.3.3 风险管理要求 232
16.3.4 事件管理要求 233
16.3.5 人员管理要求 234
16.3.6 配置和运维管理 236
16.3.7 业务连续性管理 237
16.4 数据安全标准 239
16.4.1 算法与协议标准 239
16.4.2 口令标准 241
16.4.3 产品与组件标准 242
16.4.4 数据脱敏标准 245
16.4.5 漏洞定级标准 245
16.5 数据安全技术规范 246
16.5.1 安全架构设计规范 247
16.5.2 安全开发规范 249
16.5.3 安全运维规范 250
16.5.4 安全配置规范 251
16.6 外部合规认证与测评 253
第17章 隐私保护基础 256
17.1 隐私保护简介 256
17.1.1 什么是隐私 256
17.1.2 隐私保护与数据安全的
关系 258
17.1.3 我需要了解隐私保护吗 258
17.1.4 隐私保护的技术手段 258
17.1.5 合规遵从 259
17.2 GDPR 261
17.2.1 简介 261
17.2.2 两种角色 263
17.2.3 六项原则及问责制 263
17.2.4 处理个人数据的六个
合法性基础 264
17.2.5 处理儿童数据 265
17.2.6 特殊的数据类型 265
17.2.7 数据主体的权利 265
17.2.8 数据控制者和数据
处理者的义务 267
17.2.9 违规与处罚 269
17.3 个人信息安全规范 269
17.3.1 简介 269
17.3.2 个人信息安全原则 270
17.3.3 个人信息的生命周期管理 270
17.4 GAPP框架 271
17.5 ISO 27018 272
第18章 隐私保护增强技术 273
18.1 隐私保护技术初探 273
18.2 匿名化与去标识化简介 275
18.2.1 匿名化 275
18.2.2 去标识化 276
18.2.3 K-匿名 277
18.3 差分隐私 278
18.3.1 差分隐私原理 279
18.3.2 差分隐私噪声添加机制 280
18.3.3 数值型差分隐私 280
18.3.4 数值型差分隐私的局限性 283
18.3.5 离散型差分隐私 284
18.3.6 差分隐私案例 286
18.3.7 差分隐私实战 286
第19章 GRC与隐私保护治理 289
19.1 风险 289
19.2 GRC简介 290
19.2.1 GRC三领域 291
19.2.2 GRC控制模型 296
19.3 隐私保护治理简介 298
19.4 隐私保护治理GRC实践 299
19.4.1 计划 299
19.4.2 执行 300
19.4.3 检查 302
19.4.4 处理 303
19.5 隐私保护能力成熟度 303
第20章 隐私保护与数据安全的
统一 308
20.1 隐私与数据安全框架 308
20.1.1 什么是隐私与数据安全
框架 308
20.1.2 G-IACR隐私与数据安全
框架简介 309
20.2 统一的隐私与数据安全治理 310
20.3 统一的清单管理 312
20.4 统一的风险评估 314
20.5 统一的数据安全控制措施 316
20.5.1 默认安全设计 316
20.5.2 默认隐私与合规设计 317
20.5.3 必要的组织措施 321
20.6 统一的数据安全响应 326
20.7 G-IACR隐私与数据安全框架
内容 327
20.8 数据安全治理能力成熟度
模型 328
附录 数据安全架构与治理总结 332
参考文献 333
《数据安全架构设计与实战 第2版》链接: 京东自营:https://item.jd.com/15300310.html