封网期静态安全门禁加固:集成 SAST 与依赖漏洞高危拦截
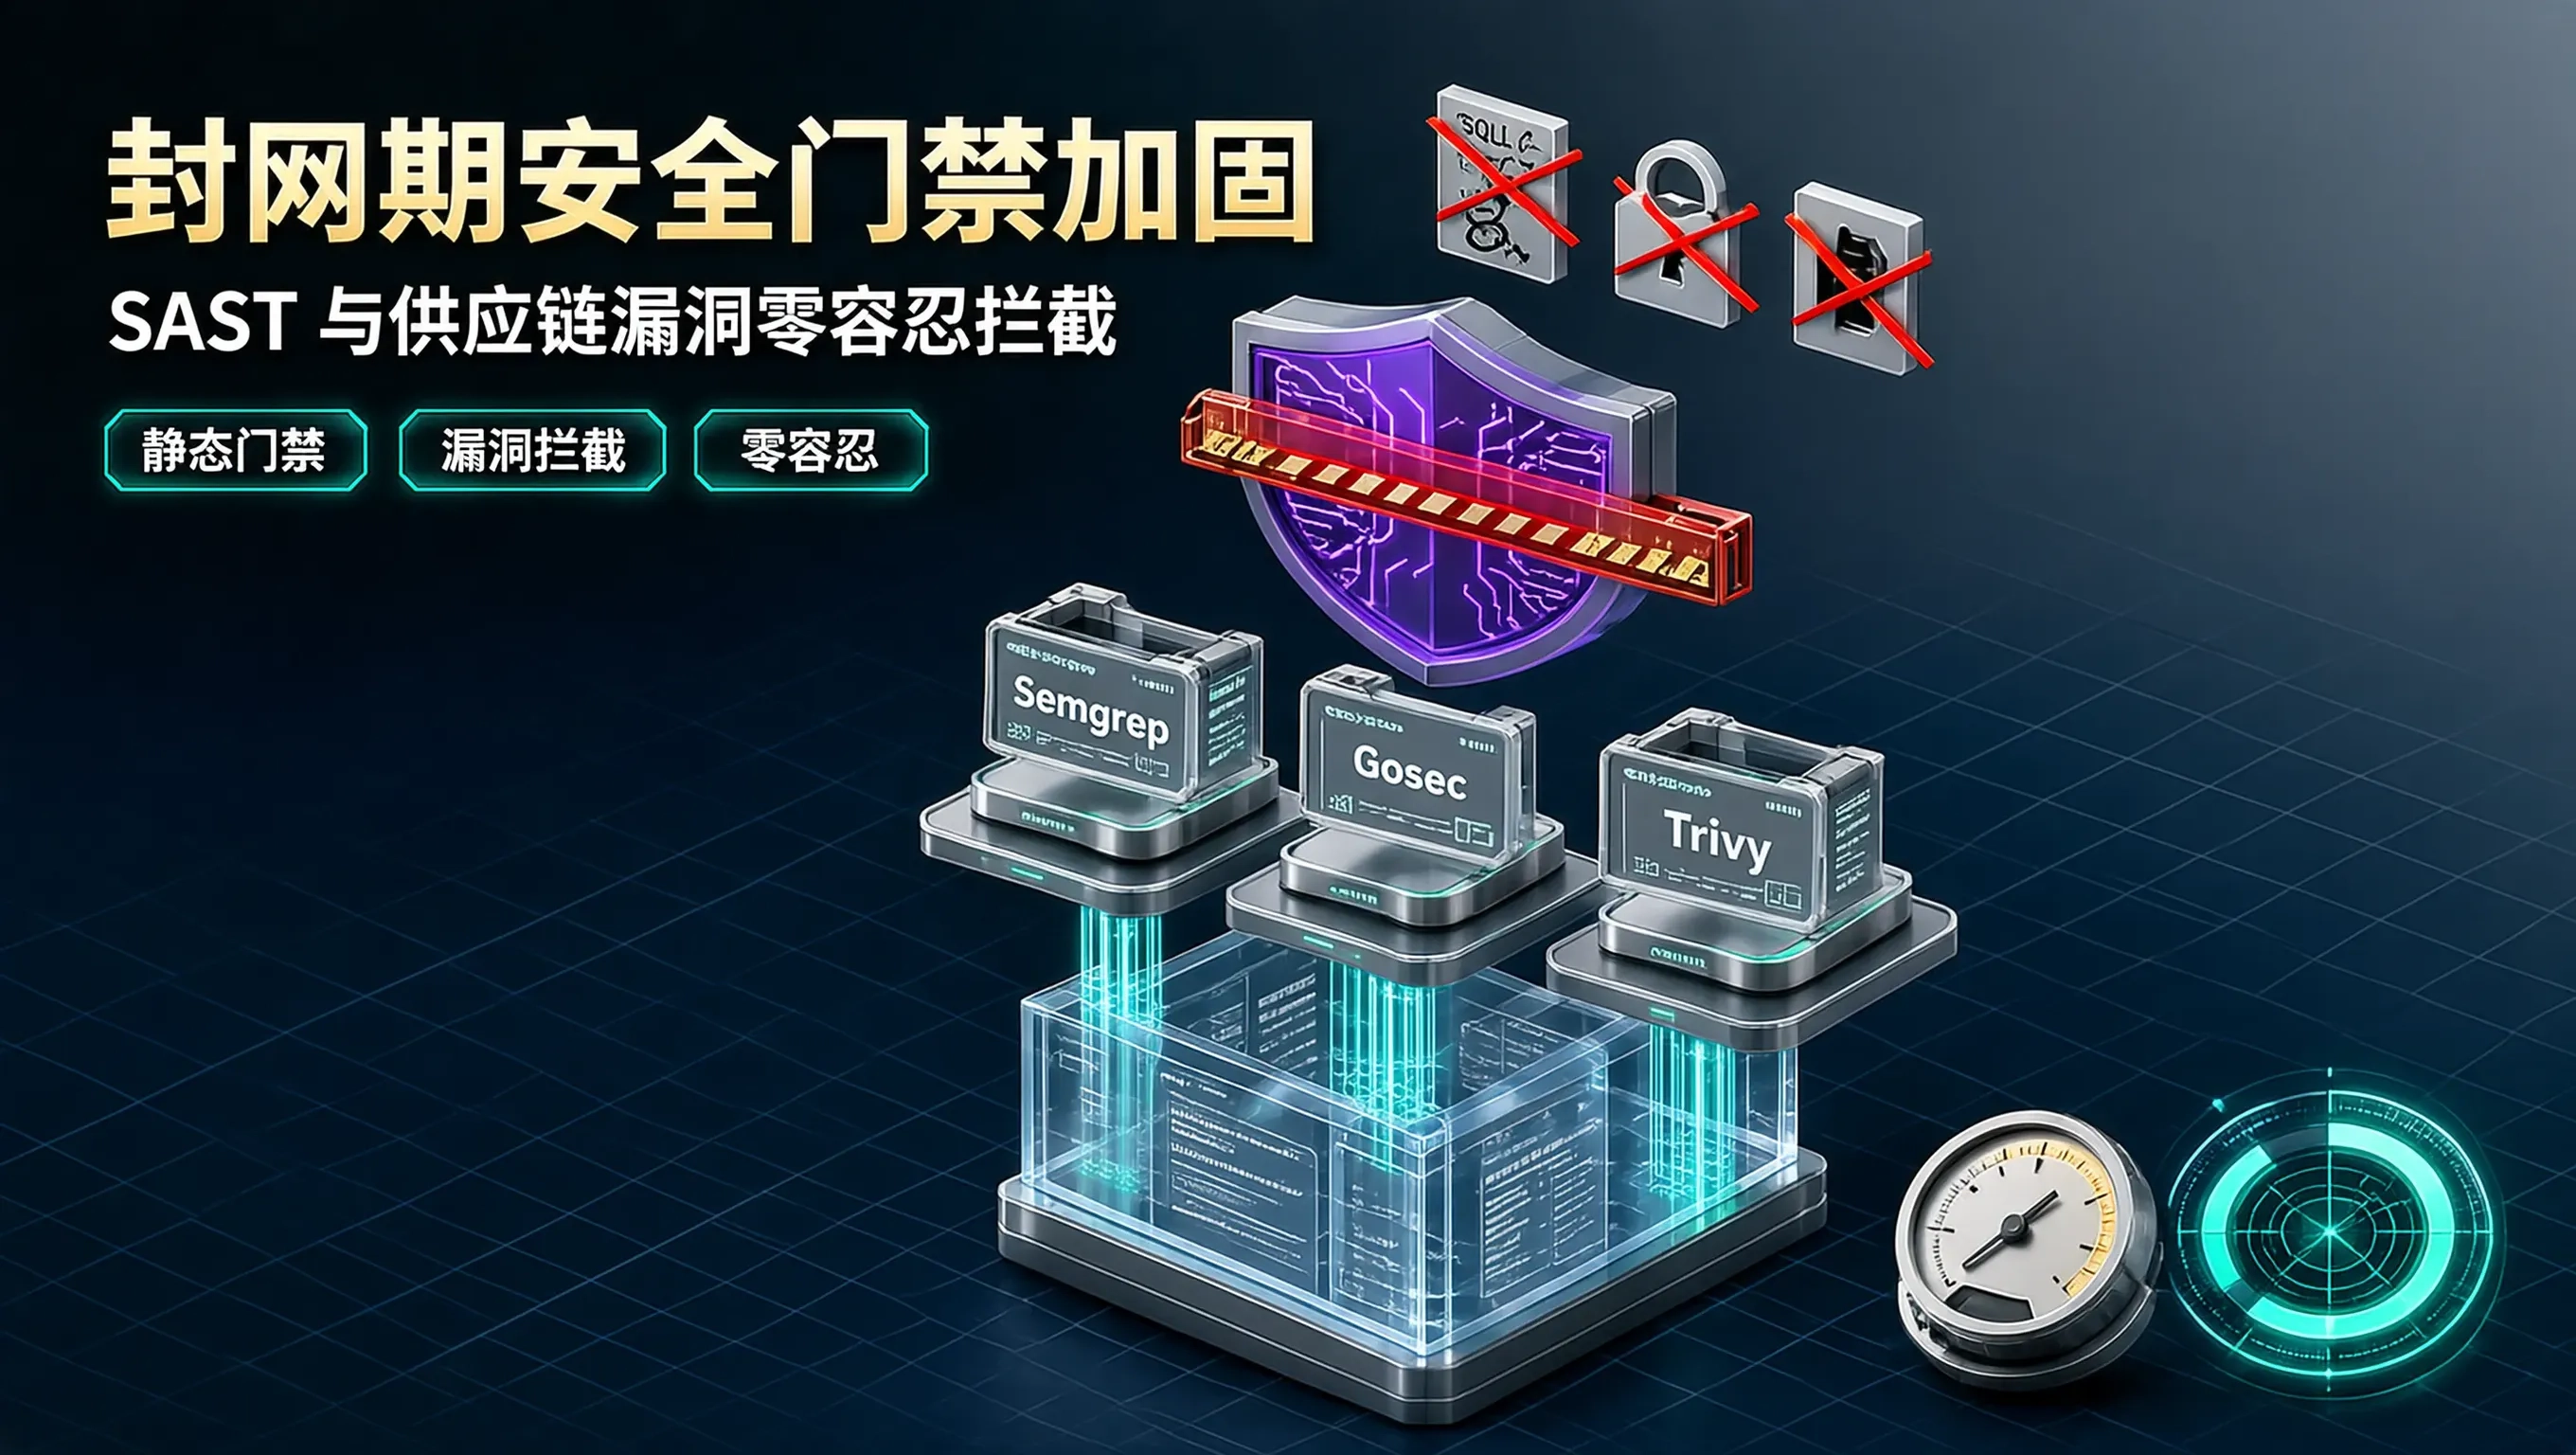
在重大节假日或大促重保封网期间,生产系统的“安全防线”必须提升至最高战备级别。
在封网阶段,虽然常规业务特性发布已经被冻结,但难免会存在一些经过特批的“紧急缺陷热修(Hotfix)”。
在十万火急的救火氛围下,开发者的心理极易产生松懈或恐慌,为了快速上线而写出一些极度危险的代码漏洞:
- 临时写了一个未做转义的拼接 SQL 绕过 ORM;
- 为了跳过鉴权在接口处写死了 if token == "debug_master" 临时后门;
- 引入了一个未经安全审计的第三方开源小工具包。
如果在封网救火期间让这些带有致命安全隐患的代码溜进生产环境,不仅无法止损,反而可能在黄金周期间引爆数据泄露或被黑客勒索的灾难性安全事故。
在持续交付流水线中全面加固 静态应用安全测试(SAST, Static Application Security Testing) 与 供应链漏洞实时阻断门禁,是确保封网期每一行上线代码绝对干净的终极铁闸。
封网期流水线静态安全门禁架构
graph TD
A[特批紧急 Hotfix 提交 PR] –> B[CI 触发高强度安全扫描矩阵]
B –> C[模块 1: Semgrep 规则扫描 SQL注入 / 内存越界 / 硬编码密钥]
B –> D[模块 2: Gosec / ESLint-Security 语法安全漏洞扫描]
B –> E[模块 3: Trivy / OSV 供应链依赖 CVE 深度扫描]
C & D & E –> F{是否命中任意一条 HIGH / CRITICAL 规则?}
F –>|命中高危红线| G[立即物理阻断 CI + 自动抄送安全 SOC 团队审计]
F –>|零高危风险| H[允许进入后续双人审批与受限部署]
核心实现:基于 Semgrep 的企业级定制安全规则库
Semgrep 是一款基于 AST 语法树的高性能静态分析引擎。我们在封网期强制开启针对高危反模式的定制拦截规则:
# rules/security-freeze-gates.yml
rules:
# 1. 强力拦截任何形式的原始 SQL 字符串拼接
– id: forbid-raw-sql-concatenation
languages: [go]
message: "🚨 【严重安全红线】禁止使用 fmt.Sprintf 或字符串拼接 SQL 语句!必须使用预编译参数化占位符 (?)。"
severity: ERROR
patterns:
– pattern-either:
– pattern: $DB.Raw(fmt.Sprintf(…), …)
– pattern: $DB.Exec(fmt.Sprintf(…), …)
– pattern: $DB.Where($X + $Y, …)
# 2. 拦截在代码中硬编码任何形似密码、Token、私钥的字符串
– id: forbid-hardcoded-credentials
languages: [go, python, typescript]
message: "🚨 【安全红线】检测到疑似硬编码的私钥、Token 或密码!请使用配置中心或环境变量注入。"
severity: ERROR
patterns:
– pattern-regex: '(?i)(api_key|secret_key|private_key|password)\\s*[:=]\\s*["''][A-Za-z0-9_\\-\\.]{16,}["'']'
# 3. 拦截临时调试后门与免鉴权开关
– id: forbid-debug-auth-bypass
languages: [go]
message: "🚨 【安全红线】禁止在生产代码中编写任何免鉴权后门逻辑!"
severity: ERROR
pattern: |
if $TOKEN == "…" {
…
}
流水线集成与零容忍门禁(Zero-Tolerance Gate)
在 GitLab CI / GitHub Actions 中,将安全扫描 Job 设置为不可跳过的硬性卡点(allow_failure: false):
# .gitlab-ci.yml 中的封网安全扫描 Job
security_freeze_gatekeeper:
stage: test
image: returntocorp/semgrep:latest
script:
– echo "🛡️ 正在执行封网期最高等级 SAST 安全扫描…"
– semgrep scan –config=rules/security-freeze-gates.yml –error –strict .
– echo "🛡️ 正在执行第三方依赖 CVE 漏洞深度扫描…"
– trivy fs –severity CRITICAL,HIGH –exit-code 1 –ignore-unfixed .
rules:
– if: '$CI_COMMIT_BRANCH == "main"'
只要扫描出哪怕一个 ERROR 级别的漏洞,流水线立即中断并退出(Exit Code 1),阻断镜像打包动作。
生产拦截实战案例
在去年国庆封网期间的一次线上热修演练中:
- 某位工程师为了快速修复一个商户报表显示异常,随手写了 $DB.Raw("SELECT * FROM orders WHERE sn = '" + sn + "'");
- 流水线在提交后 3.5 秒内精准触发 forbid-raw-sql-concatenation 规则拦截,并在 PR 页面清晰标出了该行代码可能导致的 SQL 注入风险;
- 工程师在 2 分钟内将其修正为参数化查询 $DB.Raw("SELECT * FROM orders WHERE sn = ?", sn),成功消除了可能导致核心数据库被拖库的致命隐患。
总结
在重大重保时刻,安全永远是一切业务运行的一票否决权。
用代码化的静态规则守护住每一处可能的人性疏漏,把不可逾越的安全门禁焊死在发布流水线上,我们才能在长假期间拥有最踏实、最安心的技术守护力。