一、前言:网上90%的USB管控教程都是错的,我实测发现了问题
2025年底,一家医疗器械企业的IT负责人找到我们,说他们按照网上教程部署了USB管控策略,结果上线第一天就"翻车"了:研发部门的加密狗被拦截,财务部的U盘认证设备无法识别,生产线上的条码扫描枪全部失灵,整个业务停了将近4个小时。
他给我看了他们参考的教程,核心思路就一句话: "USB管控就是禁用所有USB存储设备,需要的时候再临时开放。"
这个说法在网上流传极广,几乎成了USB管控的"标准答案"。但实际落地时,这种"一刀切"的思路不仅解决不了问题,还会制造更多问题。
二、全网通用错误说法:大家普遍怎么理解USB管控
在网上搜索"USB设备管理""U盘管控",排名靠前的教程和方案几乎都遵循同一个逻辑:
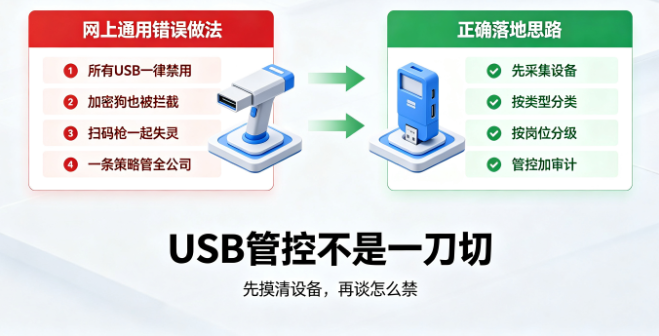
错误认知一:USB管控 = 禁用USB存储
几乎所有教程都默认USB管控的目标就是"禁止U盘",方案就是"在组策略里禁用可移动存储"或"在注册表里修改USBSTOR的Start值"。
错误认知二:管控越严越安全
很多人认为,USB端口全部封死、U盘一律禁止,就是最安全的状态。至于业务部门要用U盘怎么办?"走审批流程""用网盘替代"。
错误认知三:一个策略管所有终端
网上教程普遍给出的方案是"一条策略覆盖全公司",要么全部禁用,要么全部放行,没有考虑不同岗位、不同设备类型的差异化需求。
错误认知四:管控软件就是"封U盘"的工具
很多企业在选型USB管控软件时,只关注"能不能禁U盘""能不能禁止拷贝",忽略了设备类型识别、双向管控、审计追溯等核心能力。
这些认知听起来都有道理,但在真实的企业环境中,几乎每一条都会导致项目翻车。
三、实际落地翻车现象:真实环境中的"惨案"
翻车现场一:加密狗被误杀,核心业务软件全线瘫痪
某汽车零部件企业的研发部门使用SolidWorks和AutoCAD,这两款软件都依赖硬件加密狗授权。IT部门按照"禁用所有USB存储"的策略部署后,加密狗被一并拦截,60多名研发工程师无法打开设计软件,项目进度直接停滞。
事后排查发现,Windows组策略中的"禁用可移动存储"会把加密狗、智能卡读卡器等设备一并识别为"可移动存储类设备",导致误拦截。
翻车现场二:生产线设备集体失灵
某电子制造企业的生产线上,条码扫描枪、标签打印机、检测仪器等设备全部通过USB接口连接。IT部门部署USB管控策略时,没有区分"存储类设备"和"HID类设备/打印机类设备",导致所有USB外设全部被禁用,生产线停摆2小时。
翻车现场三:员工用"绿色版网盘+手机热点"绕过管控
某企业花大力气封死了所有U盘和USB存储设备,认为数据泄露风险已经消除。但三个月后审计发现,有员工通过手机USB tethering(网络共享)功能,将电脑流量走手机热点,直接通过网页版网盘外发文件。USB管控只封了存储通道,却漏掉了网络通道。
翻车现场四:审计日志缺失,出了事查不清
某企业部署了USB管控软件,能拦截U盘,但没有开启审计日志功能。后来发生了一起数据泄露事件,怀疑是通过U盘拷贝出去的,但因为没有任何操作记录,无法追溯是谁、在什么时间、拷贝了什么文件,最终不了了之。
四、深度原因解析:为什么网上说法不对
原因一:USB设备类型远比"存储设备"复杂
USB接口是一个通用的硬件接口标准,连接的设备类型至少有以下几类:
|
设备类型 |
典型设备 |
管控需求 |
|
存储类 |
U盘、移动硬盘、读卡器 |
需要管控,防止数据拷贝外泄 |
|
HID类 |
键盘、鼠标、扫码枪 |
不应管控,否则业务瘫痪 |
|
打印机类 |
USB打印机、标签机 |
需要审计,但不宜直接禁用 |
|
通信类 |
手机(MTP/PTP模式)、4G/5G网卡 |
需要重点管控,风险极高 |
|
加密狗类 |
软件授权狗、智能卡读卡器 |
不应管控,否则业务软件无法使用 |
网上教程把USB设备简单等同于"U盘",忽略了设备类型的多样性,这是翻车的根本原因。
原因二:单向管控 ≠ 双向管控
很多企业的USB管控只关注"禁止从电脑拷贝到U盘"(写操作),却忽略了"禁止从U盘拷贝到电脑"(读操作)。但实际上,恶意代码植入、盗版软件传播、未授权文件带入等风险,恰恰来自于U盘到电脑的读操作。只管控写、不管控读,等于只堵了一半的漏洞。
原因三:物理管控 ≠ 逻辑管控
有些企业认为,把机箱上的USB口用物理锁封死就万事大吉了。但物理管控只能防止员工插U盘,无法防止以下风险:
●
员工通过手机USB网络共享功能绕过管控
●
内部人员通过蓝牙、红外等无线方式传输文件
●
已授权的U盘被用于非授权用途(如拷贝非工作文件)
真正的USB管控需要在驱动层做设备识别和策略匹配,而不是简单的物理封堵。
原因四:没有审计的管控是"盲管"
只拦截不记录,等于"管了但没完全管"。一旦发生安全事件,无法追溯操作人、操作时间、操作内容,管控就失去了事后追责和风险复盘的能力。完整的USB管控必须包含"管控+审计"两个维度。
五、正确认知+正确配置:完整落地步骤
正确的USB设备管理应该遵循 "识别→分类→分级→审计" 的四步逻辑。以下是我们在实际项目中验证过的完整落地路径:
第一步:全量设备识别——先摸清有哪些USB设备在用
部署管控客户端后,先开启设备采集模式(不开启任何拦截策略),运行2-4周,收集全公司所有终端上出现过的USB设备信息,包括:
●
设备类型(存储/HID/打印机/通信/加密狗)
●
设备VID/PID(厂商ID和产品ID,用于精准识别)
●
设备序列号(用于区分同一型号的不同设备)
●
首次插入时间、最后插入时间、使用频次
●
关联终端、关联用户
这一步的目标是建立企业的USB设备资产台账,搞清楚"哪些设备是业务必需的、哪些是高风险的、哪些是从来没用过的"。
第二步:设备分类与策略匹配——按类型差异化管控
根据采集结果,将USB设备分为五类,分别配置不同的管控策略:
1. 存储类设备(U盘、移动硬盘、读卡器)——重点管控
●
默认策略:禁止读写
●
白名单机制:经过审批的企业专用U盘加入白名单,允许读写
●
双向管控:可分别设置"允许从电脑写入U盘"和"允许从U盘读取到电脑"的权限
●
加密U盘:对企业专用U盘进行加密,即使丢失,外部电脑也无法读取内容
2. HID类设备(键盘、鼠标、扫码枪)——放行
加入白名单,不做任何拦截,确保业务设备正常运行。
3. 打印机类设备——审计为主
允许使用,但开启打印审计,记录打印时间、文件名、页数、操作人,敏感文件打印触发告警。
4. 通信类设备(手机、4G/5G网卡)——严格管控
●
手机MTP/PTP模式:默认禁止,防止通过手机拷贝文件
●
手机USB网络共享(tethering):默认禁止,防止绕过网络管控
●
4G/5G网卡:默认禁止,防止建立违规外联通道
5. 加密狗类设备——放行+审计
加入白名单,允许使用,但记录插拔日志,防止加密狗被私自带出。
第三步:分级授权——按岗位配置差异化权限
不同岗位对USB设备的使用需求不同,不能一套策略管所有人:
|
岗位类型 |
存储类设备权限 |
通信类设备权限 |
审计级别 |
|
研发/财务(高密级) |
默认禁止,白名单U盘只读 |
禁止 |
全审计+屏幕快照 |
|
销售/采购(中密级) |
白名单U盘可读写,需审批 |
禁止 |
操作审计 |
|
行政/后勤(普通级) |
白名单U盘可读写 |
禁止网络共享 |
基础审计 |
第四步:审计与追溯——出了事能查清
开启以下审计能力:
●
插拔审计:记录所有USB设备的插入和拔出时间、设备序列号、关联终端和用户
●
文件操作审计:记录通过USB设备进行的所有文件拷贝、删除、修改操作,包括文件名、文件大小、操作方向(电脑→U盘或U盘→电脑)
●
批量操作告警:短时间内拷贝大量文件或大文件时触发告警
●
日志防篡改:审计日志加密上传至服务端集中存储,终端本地不可删除、不可修改
六、两种认知效果对比:错配vs正确配置差异
|
维度 |
错误认知(一刀切禁用) |
正确认知(分类分级管控) |
|
业务影响 |
加密狗、扫码枪等设备被误杀,业务中断 |
业务设备正常运行,仅管控存储类设备 |
|
安全效果 |
员工用手机热点、网盘等方式绕过,实际风险未降低 |
存储通道和通信通道同时管控,绕过难度大 |
|
审计能力 |
无日志或日志不完整,出了事查不清 |
完整记录插拔、文件操作、批量告警,可追溯 |
|
运维成本 |
频繁收到业务部门投诉,IT疲于救火 |
策略稳定,误报少,运维压力小 |
|
员工体验 |
正常业务受阻,员工抵触情绪大 |
合规U盘正常使用,不影响工作效率 |
|
合规审计 |
无法满足ISO27001等审计的日志留存要求 |
日志完整留存,审计材料一键导出 |
七、适用边界说明:什么场景适用、不适用
适用场景
●
企业内部终端的USB设备管控,防止通过U盘、移动硬盘等设备泄露数据
●
需要满足ISO27001、等保2.0等合规审计要求的场景
●
研发、财务等涉密岗位的数据防泄密需求
●
防止外部U盘带入恶意代码或盗版软件的场景
不适用场景
●
物理泄密无法防范:员工手写抄写等行为,USB管控软件无能为力,需依靠制度约束和物理安防(如手机存放柜、监控摄像头)
●
网络通道需配套管控:USB管控只能管USB接口,员工仍可能通过网页版网盘、即时通讯工具、邮件等方式外发数据,需要配套上网行为管控和文件外发管控
●
老旧终端兼容性:部分使用超过5年的老旧终端,USB驱动层管控可能存在兼容性问题,部署前需做充分测试
●
BYOD场景:员工自带设备接入企业内网时,USB管控的落地难度较大,需配合网络准入控制(NAC)方案
八、最终总结:个人落地经验总结
做了这么多USB管控项目,我总结了三条核心经验:
经验一:先采集再管控,不要上来就"禁"
很多IT部门一上来就配禁用策略,结果业务部门投诉不断。正确的做法是:先开采集模式跑2-4周,摸清所有USB设备的使用情况,再基于真实数据制定策略。磨刀不误砍柴工。
经验二:分类是核心,分级是关键
USB管控不是"禁不禁U盘"的二选一问题,而是"哪些设备能用什么方式用"的精细化管理问题。按设备类型分类、按岗位安全等级分级,是项目成功的两个关键变量。
经验三:管控+审计+制度,三者缺一不可
只有技术管控没有审计,出了事查不清;只有技术没有制度,员工不知道规则是什么,抵触情绪大;只有制度没有技术,制度就是纸上谈兵。技术管控、审计追溯、制度宣导三者结合,才能形成真正的闭环。
最后说一句:USB设备管理本质上不是"封"的问题,而是 "让合规的数据流动起来,让违规的数据无处可逃" 。选USB管控软件时,不要只看"能不能禁U盘",重点看设备识别能力、双向管控能力、审计追溯能力、以及是否支持分级分权的精细化策略。这才是真正能落地的方案。
责编:璇玑