🏆 本文收录于 《滚雪球学 Ubuntu》 专栏。 本专栏面向有一定计算机基础,但尚未系统学习 Linux / Ubuntu 的读者,采用“滚雪球式学习法”:先装好、再会用、再理解、再优化、再实战,带你从第一次进入 Ubuntu 桌面 / 终端开始,逐步掌握 Ubuntu 的日常使用、命令操作、软件安装、系统配置、开发环境搭建与服务器部署能力。 🎯 适合人群: Linux 初学者、Ubuntu 新手、计算机专业学生、后端 / 运维 / 测试入门同学、想搭建 Linux 开发环境的开发者、准备学习服务器部署的同学,以及想从 Windows 过渡到 Ubuntu 工作流的用户。
从“会打开终端”到“能管理系统”,从“复制命令”到“理解 Linux 思维”,这一次,我们不零散学,而是一路滚雪球! 🎉 限时福利:当前专栏活动中,一次订阅,终身阅读,后续更新章节全部免费解锁 👉 立即查看 👈️
演示环境说明:
- 开发工具:Visual Studio Code / JetBrains 系列 IDE / Vim / Nano
- Ubuntu版本:Ubuntu 22.04 LTS / Ubuntu 24.04 LTS,推荐 Ubuntu 24.04 LTS
- Linux内核版本:Linux Kernel 6.x 或更高
- 终端环境:Bash / Zsh
- 包管理工具:APT / Snap / Flatpak
- 远程连接工具:OpenSSH / Windows Terminal / MobaXterm / Termius
- 虚拟化环境:VMware Workstation / VirtualBox / WSL2 / 云服务器
- 容器环境:Docker / Docker Compose
- 操作系统:Ubuntu Desktop / Ubuntu Server
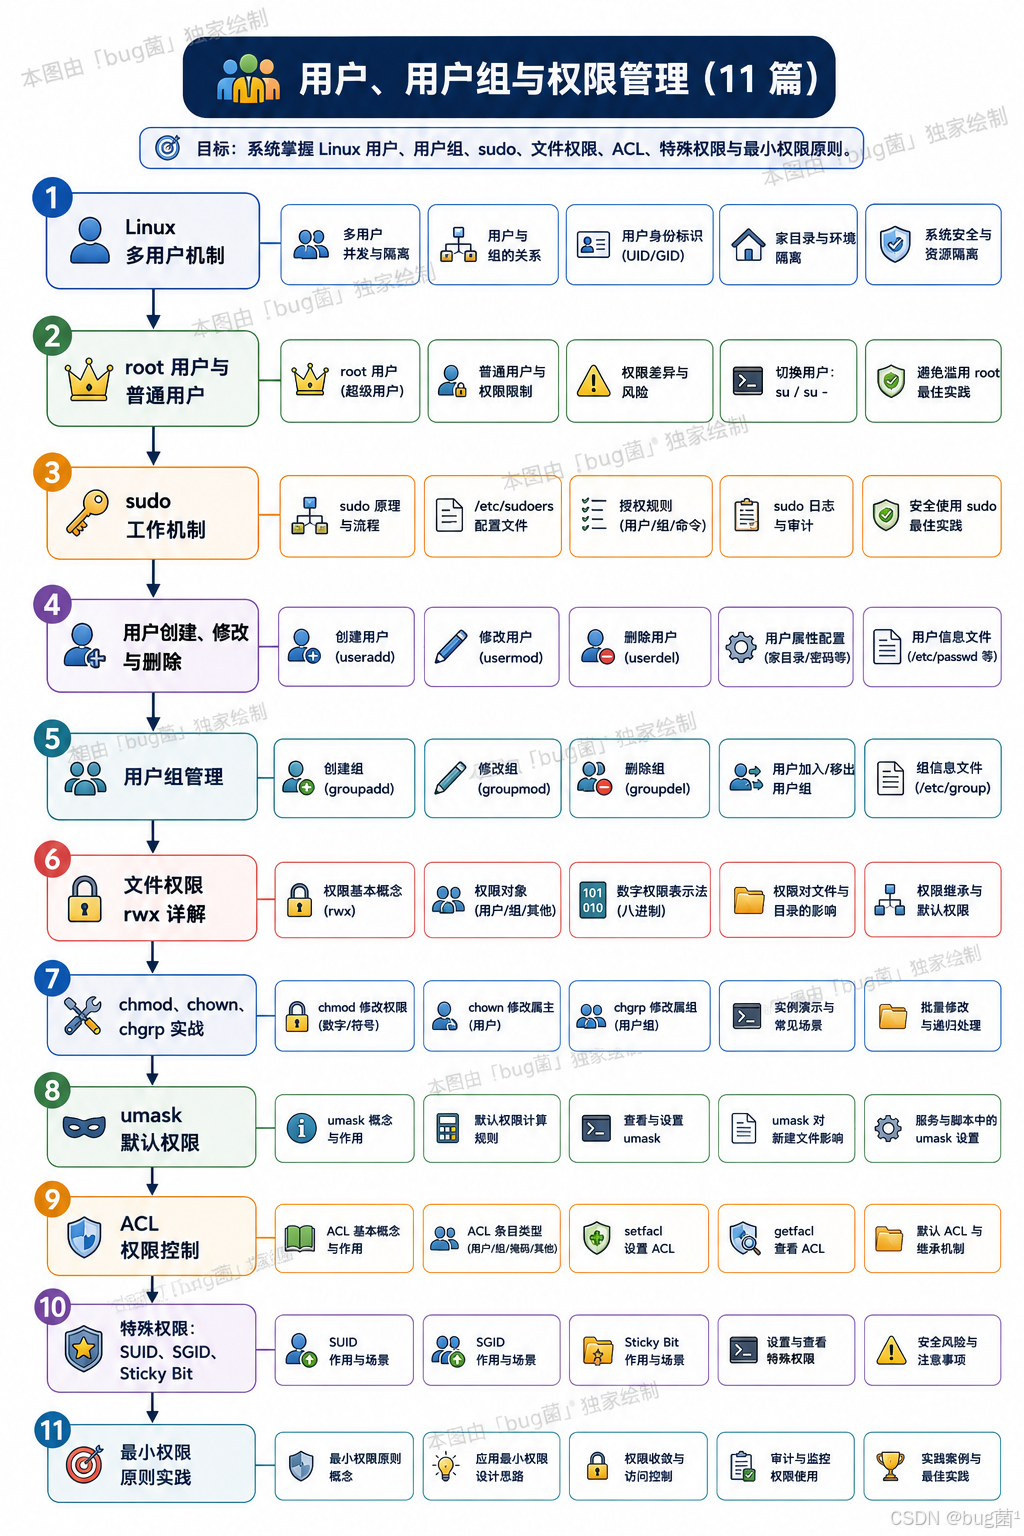
全文目录:
-
- 一、前言:sudo 不只是\”命令前缀\”
- 二、本文要解决什么问题
- 三、背景知识:Ubuntu 的用户体系与权限模型
-
- 3.1 Linux 多用户机制的本质
- 3.2 root 用户的特殊地位
- 3.3 Ubuntu 为什么默认锁定 root
- 3.4 sudo 在权限体系中的位置
- 四、sudo 的工作原理
-
- 4.1 sudo 的整体执行流程
- 4.2 sudo 与 su 的根本区别
- 4.3 sudoers 文件:sudo 的权限数据库
- 4.4 sudo 的身份验证机制
- 4.5 sudo 的时间戳缓存
- 五、实验环境准备
- 六、案例一:sudo 基础使用与验证
-
- 6.1 查看当前用户身份
- 6.2 执行需要权限的操作
- 6.3 sudo 的常用参数
- 6.4 命令解析
- 七、案例二:sudoers 配置实战
-
- 7.1 理解 sudoers 文件结构
- 7.2 使用 visudo 安全编辑
- 7.3 配置用户 sudo 权限的几种方式
- 7.4 sudo.d 目录的正确使用方式
- 7.5 命令解析
- 八、案例三:生产环境中的 sudo 安全实践
-
- 8.1 创建专用部署用户并配置 sudo 权限
- 8.2 限制特定用户只能执行特定命令
- 8.3 配置 sudo 日志审计
- 8.4 sudo 安全加固实践
- 8.5 命令解析
- 九、sudo 日志与审计
-
- 9.1 查看 sudo 操作记录
- 9.2 journalctl 查看 sudo 相关日志
- 十、Desktop 环境与 Server 环境的 sudo 差异
-
- 10.1 Desktop 环境的 sudo 体验
- 10.2 Server 环境的 sudo 管理规范
- 十一、sudo 高级用法
-
- 11.1 sudo 与环境变量
- 11.2 sudo 与脚本自动化
- 11.3 NOPASSWD 的适用场景与风险
- 十二、常见问题与踩坑总结
- 十三、最佳实践建议
-
- sudo 使用的核心原则
- 十四、扩展知识点
-
- 14.1 sudo 与 PAM 认证体系
- 14.2 polkit:桌面图形界面的权限控制
- 14.3 sudo 与 capabilities 机制
- 十五、完整操作流程回顾
- 十六、总结
- 🧧 学习福利 · 限时开放 🧧
- 🫵 Who am I?
一、前言:sudo 不只是\”命令前缀\”
我刚开始用 Ubuntu 的时候,对 sudo 的理解非常粗浅——就是一个\”解锁权限\”的前缀,加上它就能执行操作,不加就会报\”Permission denied\”。我相信很多人和我当时的状态一样:把 sudo 当成一个魔法词,能用就行,不去深究背后是什么逻辑。
这种理解方式在刚入门的时候还能应付,但问题会随着使用场景复杂度的提升而逐渐暴露出来。比如:
- 为什么有的用户加了 sudo 还是说\”不在 sudoers 文件中\”?
- 为什么有时候执行 sudo 会要求输入密码,有时候却不需要?
- 为什么在脚本里用 sudo 有时候会失败?
- 为什么服务器上有些用户能执行 sudo apt install,却不能执行 sudo reboot?
- 为什么 Ubuntu 默认就锁定了 root,而我用的某些 Linux 系统一进去就是 root?
这些问题背后,指向的都是同一个核心知识点:Linux 权限模型与 sudo 的完整工作机制。
sudo 在 Ubuntu 中的地位,远比你想象的重要。它不只是一个命令,它是 Ubuntu 整个安全体系的核心枢纽之一。理解了 sudo,你才算真正搞清楚了 Ubuntu 的权限设计,也才能在生产环境中做出正确的权限决策——而不是遇到权限问题就\”sud