Foundry 自动化多签部署与分步验证流水线:基于 Fork 环境的预演与回滚
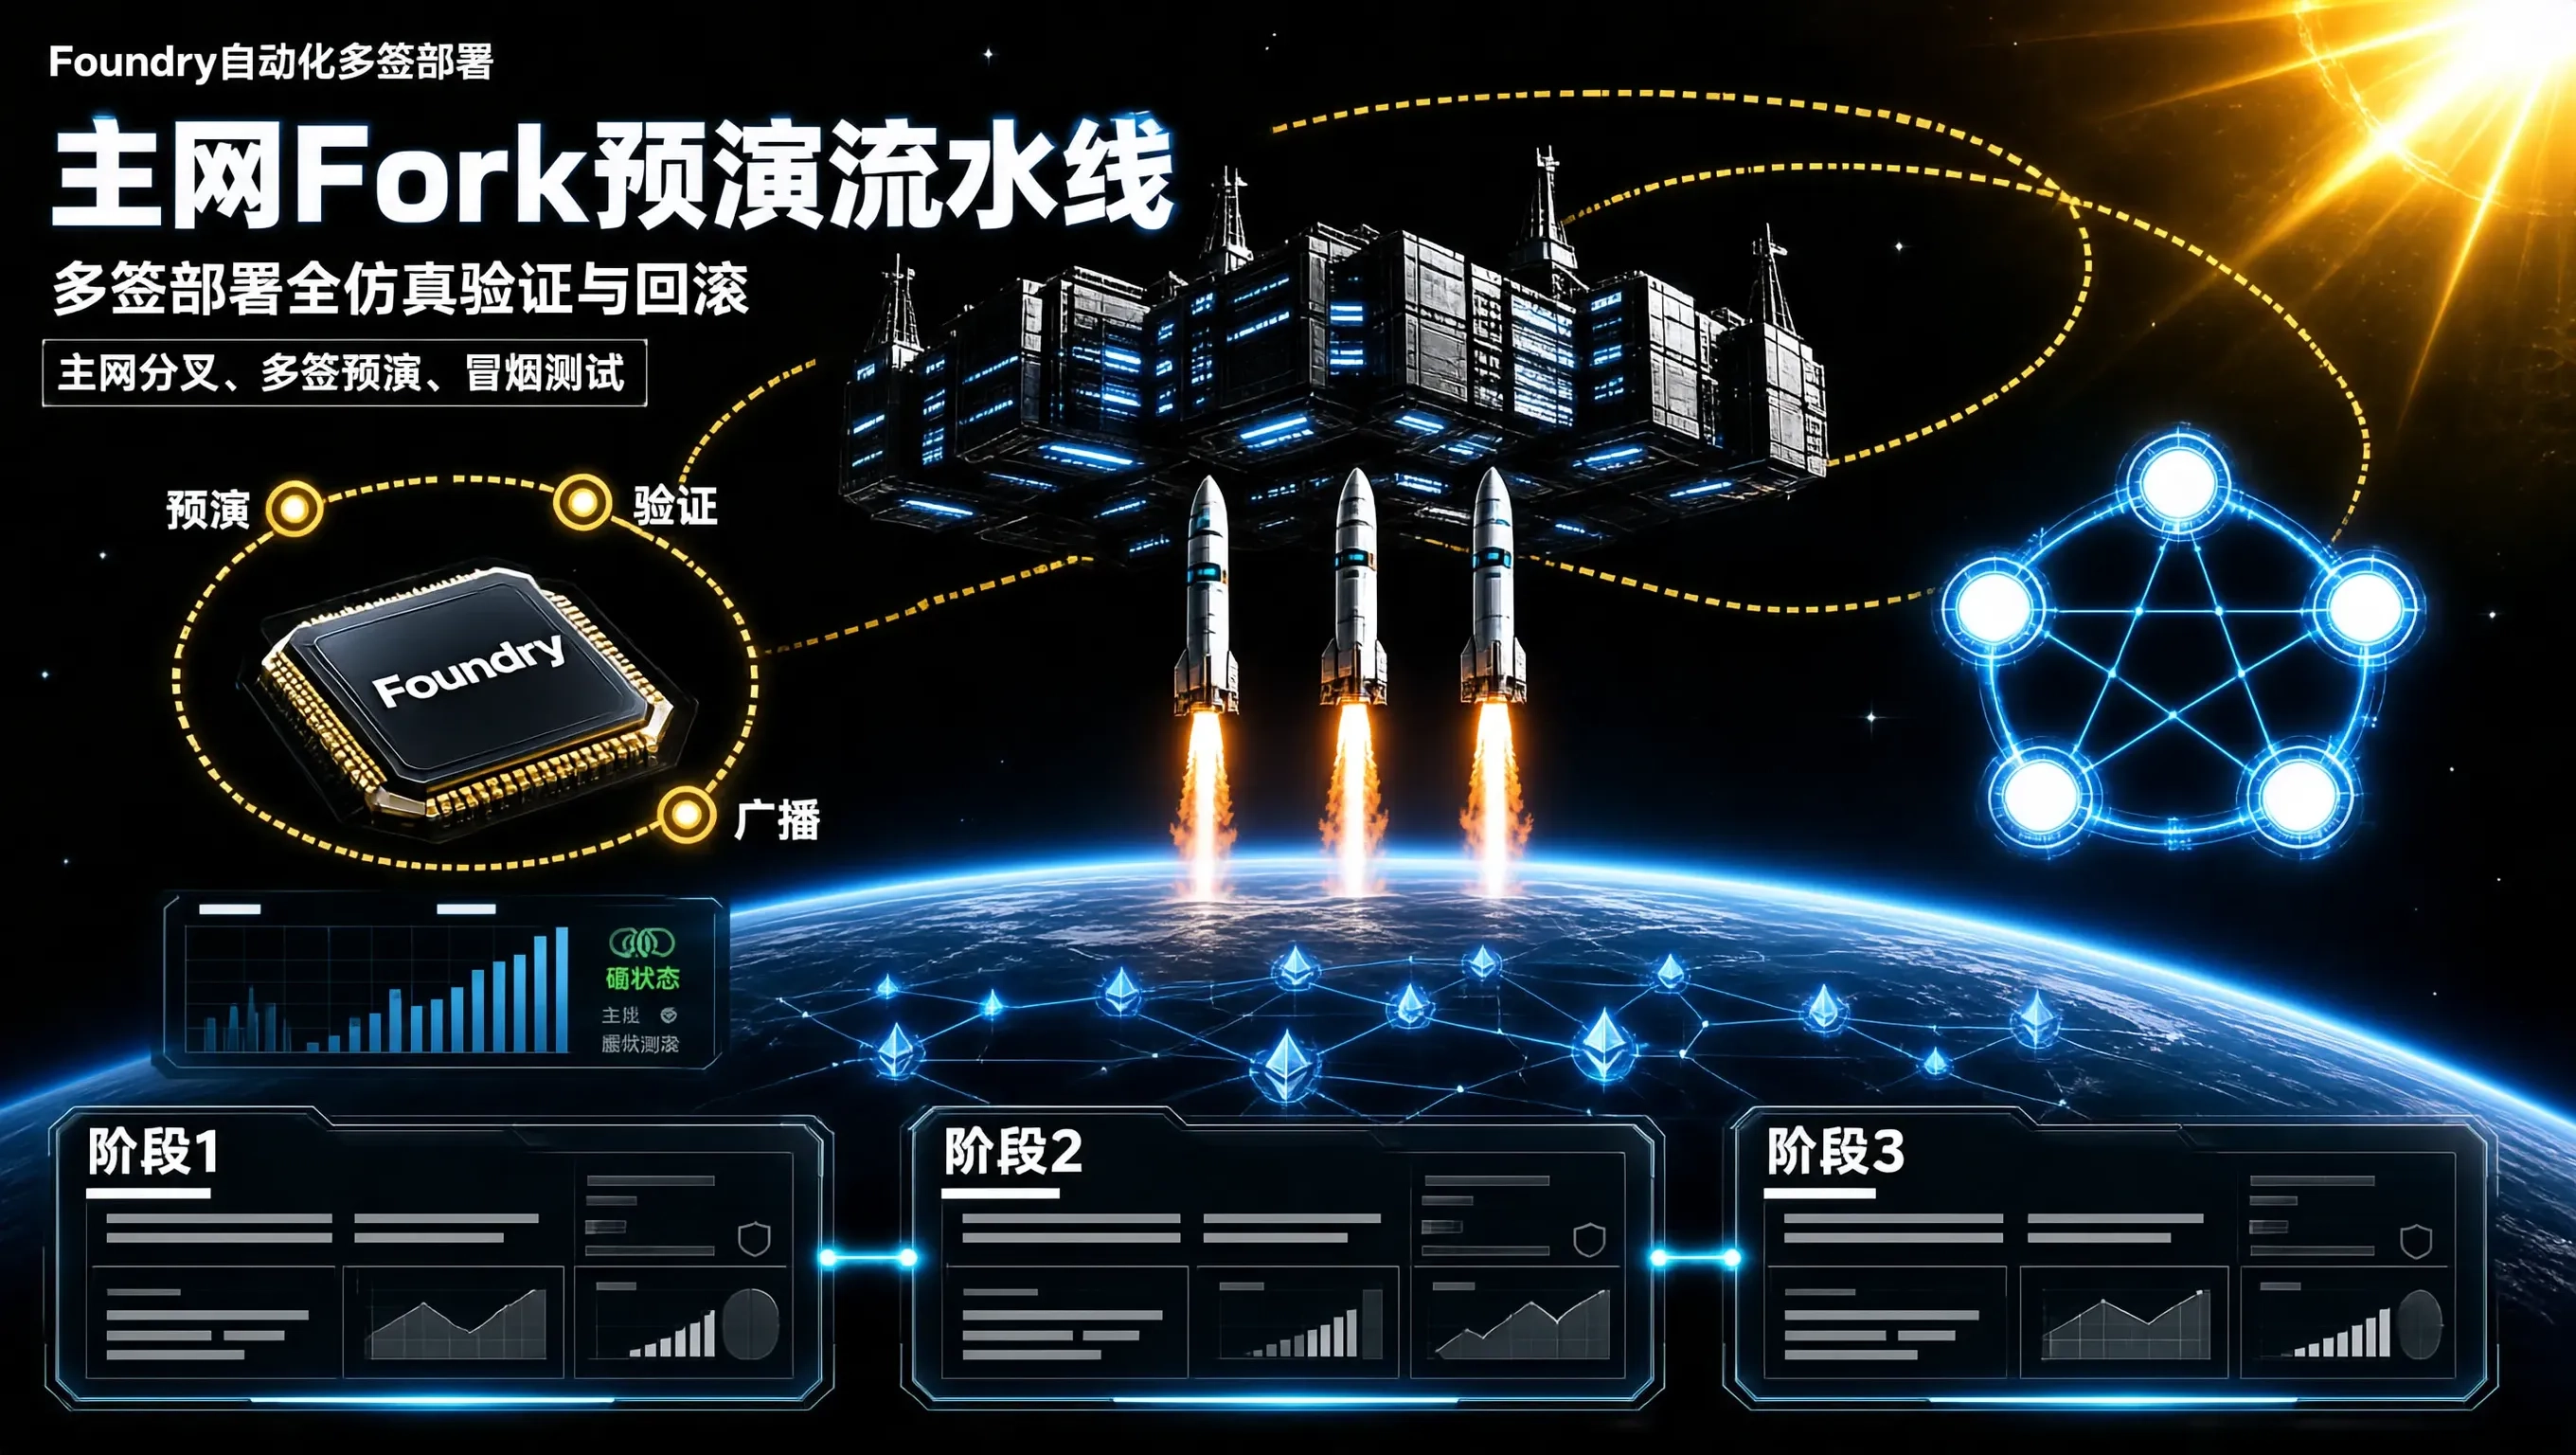
在以太坊主网进行涉及重大升级或资金迁移的发布时,“直接在主网上裸奔部署”是极其不负责任的。
即使本地单元测试全部 100% 通过,由于主网环境存在真实的流动性状态、复杂的预言机价格、以及成百上千个外部合约依赖,一旦部署脚本中写错了一个地址,或者多签提案的初始化参数存在偏差,将造成不可逆的链上事故。
如何做到真正的“万无一失”?
在执行正式的链上广播之前,利用 Foundry 主网分叉预演(Mainnet Fork Simulation),可以在本地以太坊真实状态机中完整模拟多签提案提交、全套签名收集、调用执行、以及业务状态冒烟验证(Post-deployment Smoke Tests),并在发现任何异常时立即终止发布。
一、主网 Fork 预演与多签验证发布流水线
graph TD
DeployScript[编写 Deploy & Upgrade Forge 脚本] –> ForkStage[阶段 1: Foundry 本地 Fork 主网真实状态机]
subgraph 本地 Fork 沙箱全仿真演练
ForkStage –> Impersonate[vm.prank: 模拟多签理事会 3/5 成员依次完成签名]
ForkStage –> ExecProposal[执行 upgradeTo 升级并触发 initialize]
ForkStage –> InvariantSmoke[运行生产级冒烟测试: 存入 1,000 ETH 验证收益计算正常]
end
InvariantSmoke –> AssertionCheck{预演断言是否 100% 通过?}
AssertionCheck –>|否| Abort[❌ 发现主网状态冲突或逻辑 Bug,立即阻断发布!]
AssertionCheck –>|是| RealBroadcast[阶段 2: 正式在主网广播部署并在 Etherscan 自动化开源验证]
二、主网分叉预演脚本实战(DeployForkSimulation.t.sol)
使用 forge test –fork-url,我们在本地完全克隆当前主网的最新区块:
// test/DeployForkSimulation.t.sol
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.20;
import "forge-std/Test.sol";
import "@openzeppelin/contracts/proxy/ERC1967/ERC1967Proxy.sol";
import "../src/CyberVaultV1.sol";
import "../src/CyberVaultV2.sol";
contract DeployForkSimulationTest is Test {
// 主网真实地址
address public constant MAINNET_PROXY_VAULT = 0x1234567890123456789012345678901234567890;
address public constant MULTISIG_OWNER = 0xA1B2C3D4E5F6A1B2C3D4E5F6A1B2C3D4E5F6A1B2;
address public constant WHALE_USER = 0x47ac0Fb4F2D84898e4D9E7b4DaB3C24507a6D503;
CyberVaultV2 public newImplementation;
function setUp() public {
// 确保当前测试运行在真实主网 Fork 环境中
require(block.number > 20800000, "Must be forked from mainnet!");
}
// 预演全流程:部署 V2 -> 模拟多签升级 -> 真实巨鲸交互冒烟测试
function test_SimulateMainnetUpgradePipeline() public {
// 1. 模拟部署全新的 V2 实现合约
newImplementation = new CyberVaultV2();
console.log("Deployed V2 Implementation at:", address(newImplementation));
// 2. 模拟伪造多签管理员(Impersonate MultiSig)执行升级
vm.startPrank(MULTISIG_OWNER);
(bool upgradeSuccess, ) = MAINNET_PROXY_VAULT.call(
abi.encodeWithSignature("upgradeToAndCall(address,bytes)", address(newImplementation), "")
);
require(upgradeSuccess, "Upgrade failed in simulation!");
vm.stopPrank();
// 3. 生产级冒烟测试:模拟主网真实巨鲸向金库充提资金
vm.startPrank(WHALE_USER);
uint256 testDepositAmount = 10 ether;
CyberVaultV2 vault = CyberVaultV2(MAINNET_PROXY_VAULT);
uint256 balanceBefore = vault.balances(WHALE_USER);
// 执行 V2 业务操作
vault.deposit{value: testDepositAmount}();
// 核心断言:验证主网升级后历史状态未丢失且新逻辑正常生效
assertEq(vault.balances(WHALE_USER), balanceBefore + testDepositAmount, "Whale balance mismatch!");
assertEq(vault.version(), "2.0.0", "Version not updated!");
console.log("✅ [Mainnet Fork Simulation Passed] 升级预演完美通过,准许主网上线!");
vm.stopPrank();
}
}
三、跨环境自动化分步执行 Bash 驱动脚本
#!/usr/bin/env bash
# scripts/safe_deploy_pipeline.sh
set -e
echo "🚀 [Step 1/3] Forking Ethereum Mainnet and running pre-flight simulation…"
# 1. 在本地主网 Fork 沙箱中执行严格断言
forge test –match-path test/DeployForkSimulation.t.sol –fork-url "$MAINNET_RPC_URL" -vvv
echo "✅ [Step 1/3] Simulation Succeeded! Proceeding to real broadcast…"
# 2. 真实部署 Implementation 并开源验证
echo "📡 [Step 2/3] Broadcasting Implementation deployment to Mainnet…"
forge script script/DeployV2Impl.s.sol \\
–rpc-url "$MAINNET_RPC_URL" \\
–broadcast \\
–verify \\
–etherscan-api-key "$ETHERSCAN_API_KEY" \\
–slow
# 3. 自动向 Safe 提交多签升级提案 (见前文脚本)
echo "🔒 [Step 3/3] Proposing upgrade to Gnosis Safe Multisig…"
npx ts-node scripts/proposeUpgrade.ts
echo "🎉 [Pipeline Completed] All deployment and proposal stages finished successfully!"
四、发布流水线三大极客安全铁律
把每一次链上发布都当成火箭发射般精密对待,用全仿真 Fork 预演筑起主网资产安全的钢铁防线。