授权与合规声明
本文全部操作对象均为自建隔离靶场(本机容器或隔离虚拟机),涉及安全测试的环节必须以取得合法授权为前提。未经授权的渗透测试违反《中华人民共和国网络安全法》与《刑法》相关条款,须承担相应法律责任。本文只讲环境配置、版本对照与靶场隔离,不含任何攻击步骤、利用载荷与绕过手法,请勿将文中环境指向任何非自有系统。
一、为什么还要多读一部条例
1.1 一条自 2025-01-01 起施行的新法源
前面几篇讲"能不能自动访问"时,落点在《网络安全法》——它管的是"不能侵入"。但侵入只是问题的一半,另一半是"不能拿":数据被非法获取、出售、提供,这条线在 2025 年后有了更直接的条文依据。
这个依据就是《网络数据安全管理条例》。关键坐标要一次记准:已经 2024 年 8 月 30 日国务院第 40 次常务会议通过,以国务院令第 790 号公布,自 2025 年 1 月 1 日起施行(台账 LG01)。三个要素缺一个都容易记串,尤其"通过"和"施行"并不在同一年。
上位法给方向,条例给刻度;本文只讲这一部行政法规的条文口径与边界。
1.2 立法依据:第一条就把三部法律点了名
条例"凭什么"制定,写在第一条里。逐字照录(台账 LG02):
为了规范网络数据处理活动,保障网络数据安全,促进网络数据依法合理有效利用,保护个人、组织的合法权益,维护国家安全和公共利益,根据《中华人民共和国网络安全法》、《中华人民共和国数据安全法》、《中华人民共和国个人信息保护法》等法律,制定本条例。
读出三层:目的(规范处理活动、保障安全、促进合理利用、保护权益、维护国家安全和公共利益)、对象(网络数据处理活动)、依据(三部法律)。其中"根据……等法律"这一句就是立法依据,也决定了它与那三部法律的关系。
1.3 它和三部法律是什么关系
三法一条例有层级:三部法律是法律,条例是国务院制定的行政法规,位阶在法之下,作用是把法律要求条文化。
| 《网络安全法》 | 网络安全领域的基础性法律 | 条例的立法依据之一(第一条列举) |
| 《数据安全法》 | 数据安全领域的基础性法律 | 条例的立法依据之一 |
| 《个人信息保护法》 | 个人信息保护的专门法律 | 条例的立法依据之一 |
| 《网络数据安全管理条例》 | 国务院制定的行政法规 | 依据上述法律制定,把要求细化成可执行条款 |
三部法律已把"不能侵入 / 不能拿"两条底线画好,条例把"网络数据"这一侧写细。本文后面所有条文都来自这一部行政法规。
《中华人民共和国网络安全法》 ┐
《中华人民共和国数据安全法》 ├─ 第一条列举的立法依据 ─→ 《网络数据安全管理条例》
《中华人民共和国个人信息保护法》 ┘ (国务院令第 790 号)
本章可以带走的一句:条例不是第四部法律,它是把三部法律的要求落成条文的行政法规,坐标先记"通过、令号、施行"三个日期。
二、第八条:一条条文里的三层禁令
2.1 第一层:不得非法获取、出售、提供网络数据
全篇核心是第八条。第一款把"不能拿"写得最直接,逐字照录(台账 LG04):
任何个人、组织不得利用网络数据从事非法活动,不得从事窃取或者以其他非法方式获取网络数据、非法出售或者非法向他人提供网络数据等非法网络数据处理活动。
两个词要圈出来。任何个人、组织说明主语没有例外;非法说明条例禁的是"非法"处理活动,合法依规地处理本就不在射程里。这一款不是"不准碰数据",而是"不准以非法方式碰数据"。
动词拆开是三类:获取、出售、提供,都压在"非法"下,落点是数据流转被管住。条文用"等"字属开放列举,不能反过来读成"没写到的就没事"。
2.2 第二、三层:不递"工具",也不递"帮助"
第一款管"自己动手"。第二款冲着另两种角色——“把工具给别人”“给别人提供便利”。逐字照录(台账 LG05):
任何个人、组织不得提供专门用于从事前款非法活动的程序、工具;明知他人从事前款非法活动的,不得为其提供互联网接入、服务器托管、网络存储、通讯传输等技术支持,或者提供广告推广、支付结算等帮助。
两个"不得"对应两层禁令:
- 第二层"递工具":不得提供专门用于从事前款非法活动的程序、工具;
- 第三层"递帮助":明知他人从事前款非法活动的,不得为其提供互联网接入、服务器托管、网络存储、通讯传输等技术支持,或者提供广告推广、支付结算等帮助。
两个限定词值得说清。专门用于——管的是"专门"为非法活动而存在的程序、工具,通用工具的常规用途不在其内。明知——不是追究"你本该想到",而是针对"你已经知道对方在干非法的事,还继续铺垫道路"。
第八条
├─ 第一款:不得利用网络数据从事非法活动
│ 不得窃取 / 以其他非法方式获取、非法出售、非法向他人提供
├─ 第二款前段(递工具):不得提供专门用于从事前款非法活动的程序、工具
└─ 第二款后段(递帮助):明知……不得提供接入 / 托管 / 存储 / 传输等技术支持
或广告推广、支付结算等帮助
2.3 和《网络安全法》第二十九条怎么对照
两条不是"谁抄谁",而是同类禁令在两个法源里的表达。《网络安全法》禁令条款现行是第二十九条,其展开已在 2026-10-01 那篇写透,本文只作结构对照:
| 第一层:自己从事 | 不得非法获取、出售、提供网络数据 | 有同类禁令(本文不展开) |
| 第二层:提供工具 | 不得提供专门用于前款非法活动的程序、工具 | 有同类禁令(本文不展开) |
| 第三层:提供帮助 | 明知……不得提供技术支持或推广、结算等帮助 | 有同类禁令(本文不展开) |
结论只有一句:“动手”“递工具”"递帮助"三种角色,在《网络安全法》和本条例里都被分别盯住,区别只在切入点。落到学习者身上:你在链条上扮演哪个角色,比你会不会某个技术更重要。
条例另有一条与"侵入"直接相关,只引原文一句、不展开:第十八条规定"网络数据处理者使用自动化工具访问、收集网络数据,应当评估对网络服务带来的影响,不得非法侵入他人网络,不得干扰网络服务正常运行"(台账 LG08)。
本章可以带走的一句:第八条用两款写出三层禁令,管的是"自己动手、递工具、递帮助",其中"专门用于"和"明知"是两个绕不开的限定词。
三、"网络数据"和"网络数据处理者"到底指谁
3.1 三个用语,定义在第六十二条
条例绝大多数条文的主语是"网络数据处理者"。我算不算? 先回到第六十二条的用语定义(台账 LG09)。
| 网络数据 | 通过网络处理和产生的各种电子数据 |
| 网络数据处理活动 | 网络数据的收集、存储、使用、加工、传输、提供、公开、删除等活动 |
| 网络数据处理者 | 在网络数据处理活动中自主决定处理目的和处理方式的个人、组织 |
三行是一条链:先有网络数据(通过网络处理和产生的电子数据),再有处理活动(收集、存储、使用、加工、传输、提供、公开、删除),最后有处理者(在活动里自主决定处理目的和处理方式的人)。
网络数据
└─ 网络数据处理活动:收集 / 存储 / 使用 / 加工 / 传输 / 提供 / 公开 / 删除
└─ 网络数据处理者:在活动中自主决定处理目的和处理方式的个人、组织
3.2 “我只是学一下”,算不算数据处理者
答案的入口不在"你有没有碰到数据",而在定义里那八个字——自主决定处理目的和处理方式。处理目的是"这批数据拿来干什么",处理方式是"怎么处理";这两件事都由你来自主决定,你才落进这个定义。
据此可自问三条:数据是自己造的,还是别人系统里的?用途和方式是我为学习决定的,还是替别人定的?我是不是在替某一方承担"决定处理目的与方式"的角色?
需要说清的是,怎么认定"自主决定"属专业判断,本文只给定义口径,不代替法律意见。但定义的指向明确:它盯的是"拿不拿主意",不是"有没有运行过某个程序"。
3.3 "重要数据"也是被定义出来的
同一个第六十二条里还有"重要数据"的定义(台账 LG09):特定领域、特定群体、特定区域或者达到一定精度和规模,一旦遭到篡改、破坏、泄露或者非法获取、非法利用,可能直接危害国家安全、经济运行、社会稳定、公共健康和安全的数据。
里面全是"特定"“一定”"可能"这类描述性词,没有一个数字——它不是一个可以靠感觉判定的类别。定义留了弹性,"由谁来把弹性收窄"就须另答,下一章接着说。
本章可以带走的一句:判断"我算不算处理者",看的不是你有没有碰数据,而是你是不是那个"自主决定处理目的和处理方式"的人。
四、是不是"重要数据",不是自己说了算
4.1 分类分级是国家层面的事
"重要数据"这个身份怎么来?第五条是分类分级的总原则,逐字照录(台账 LG03):
国家根据网络数据在经济社会发展中的重要程度,以及一旦遭到篡改、破坏、泄露或者非法获取、非法利用,对国家安全、公共利益或者个人、组织合法权益造成的危害程度,对网络数据实行分类分级保护。
这句话的主语是"国家"。分类分级是国家层面建立的一项制度,不是由个人或组织自己判定的等级。
| 要不要分类分级保护 | 国家(制度层面) | 第五条 |
| “是不是重要数据” | 重要数据目录 | 第二十九条第一款 |
| 个人、小团队能不能自评 | 不能;也没有这项义务 | 制度设计 + 第六十三条第二款 |
4.2 目录说了算
“到底哪些是重要数据”,由谁列出来?第二十九条第一款给了答案,逐字照录(台账 LG10):
国家数据安全工作协调机制统筹协调有关部门制定重要数据目录,加强对重要数据的保护。各地区、各部门应当按照数据分类分级保护制度,确定本地区、本部门以及相关行业、领域的重要数据具体目录,对列入目录的网络数据进行重点保护。
关键词是"目录"。是不是重要数据,答案由目录给出:国家层面由协调机制统筹、有关部门制定;地区、部门、行业层面按分类分级制度确定具体目录。"列入目录的网络数据"才被重点保护——判定发生在目录环节,不在主观感觉里。
对个人和小团队:既没有自评的资格,也没有这项义务,要做的是不去碰那些被列入目录、由他人负责保护的数据。
4.3 一条容易被误读的适用边界
还有一条边界必须单独说清,否则前面几章容易被误读成"什么都被管"。条例第六十三条第二款只有一句(台账 LG11):
自然人因个人或者家庭事务处理个人信息的,不适用本条例。
注意措辞是"不适用",不是"免于处罚":后者是"违规但这次放过",前者是"压根不在本条例的适用范围里"。适用范围和处罚轻重是两个层次,不能混读。 这一句是给条例画边界,不是给行为发许可——个人事务不适用本条例,不等于可以在别人的系统里随便行事,那要回到"有没有授权"这条更基础的线上。
问题:这是不是重要数据?
① 谁定制度:国家(第五条 —— 分类分级保护)
② 谁定名单:国家数据安全工作协调机制统筹、有关部门制定,
各地区、各部门按分类分级制度确定具体目录(第二十九条第一款)
③ 个人 / 小团队:无自评资格,也无自评义务
④ 但要看适用范围:自然人因个人或者家庭事务处理个人信息 → 不适用本条例(第六十三条第二款)
本章可以带走的一句:是不是重要数据由"目录"给出,个人和小团队既没有自评的资格、也没有这项义务,要做的是不碰他人负责保护的数据。
五、主体责任,和那条带着时限的报告义务
5.1 在等级保护的基础上"承担主体责任"
前面讲的是"不能拿"。条例对处理者还有一头正向要求:你得对自己处理的数据负责。第九条把这件事写成义务,逐字照录(台账 LG06):
网络数据处理者应当依照法律、行政法规的规定和国家标准的强制性要求,在网络安全等级保护的基础上,加强网络数据安全防护,建立健全网络数据安全管理制度,采取加密、备份、访问控制、安全认证等技术措施和其他必要措施,保护网络数据免遭篡改、破坏、泄露或者非法获取、非法利用,处置网络数据安全事件,防范针对和利用网络数据实施的违法犯罪活动,并对所处理网络数据的安全承担主体责任。
两个"钩子"值得记住。在网络安全等级保护的基础上——说明数据安全与等级保护是接续关系,等级保护不是白做。对所处理网络数据的安全承担主体责任——责任落在"你处理的数据"这个范围上,谁处理、谁负责。
5.2 发现缺陷、漏洞时的报告义务与时限
第十条讲的是:你提供的网络产品、服务出了问题该怎么办。逐字照录(台账 LG07):
网络数据处理者提供的网络产品、服务应当符合相关国家标准的强制性要求;发现网络产品、服务存在安全缺陷、漏洞等风险时,应当立即采取补救措施,按照规定及时告知用户并向有关主管部门报告;涉及危害国家安全、公共利益的,网络数据处理者还应当在 24 小时内向有关主管部门报告。
本节只说一件事:存在这样一条义务,并且它带一个时限。 动作有三个——立即采取补救措施、按照规定及时告知用户并向有关主管部门报告、涉及危害国家安全、公共利益时在 24 小时内报告。至于具体是什么缺陷、在什么位置、何时触发,本文一个字都不写。
发现网络产品、服务存在安全缺陷、漏洞等风险
→ 立即采取补救措施
→ 按照规定及时告知用户并向有关主管部门报告
→ 涉及危害国家安全、公共利益的:24 小时内向有关主管部门报告
5.3 落到练习场景怎么说
在自建隔离靶场里、对着自己造的数据做练习,这条对外报告义务通常够不着——它针对的是"提供的网络产品、服务"。但它提醒一件同样重要的事:遇到问题时正确顺序是"先补救、再按规定告知与报告",而不是先把它当结论散播出去。
本章可以带走的一句:主体责任落在"你处理的数据"上;报告义务的动作是"立即补救、及时告知与报告、涉及国家安全和公共利益的 24 小时内报告"。
完整版条例要点对照表:把第八条三层禁令、第六十二条用语定义和第九、十、五十五条义务与罚则的原文口径整理成一页速查,和本章讲的"主体责任与报告义务"正好配套,放在资料包里,扫码即可获取:
六、罚则:从"责令改正"到"吊销执照"
6.1 罚款区间与递进的处置
说了义务,就得说后果。第五十五条给出其中一档罚则,逐字照录(台账 LG12):
违反本条例第十二条、第十六条至第二十条、第二十二条、第四十条第一款和第二款、第四十一条、第四十二条规定的,由网信、电信、公安等主管部门依据各自职责责令改正,给予警告,没收违法所得;拒不改正或者情节严重的,处 100 万元以下罚款,并可以责令暂停相关业务、停业整顿、吊销相关业务许可证或者吊销营业执照,对直接负责的主管人员和其他直接责任人员可以处 1 万元以上 10 万元以下罚款。
这一条的结构是递进的,可以拆成两档看:
| 第一档 | 违反相应条文 | 责令改正、给予警告、没收违法所得 |
| 第二档 | 拒不改正,或者情节严重 | 100 万元以下罚款;可责令暂停相关业务、停业整顿、吊销相关业务许可证或者吊销营业执照;对直接负责的主管人员和其他直接责任人员可处 1 万元以上 10 万元以下罚款 |
两处要抓:第二档的"吊销相关业务许可证或者吊销营业执照"说明"暂停营业"还不是最重的处置;结尾"对直接负责的主管人员和其他直接责任人员"说明责任也落到具体的人头上。开头一长串条文编号说明,罚则是挂钩在具体义务条上的。
6.2 三类责任线
罚则不止行政处罚一条线。第六十一条把责任类型一次说清,逐字照录(台账 LG13):
违反本条例规定,给他人造成损害的,依法承担民事责任;构成违反治安管理行为的,依法给予治安管理处罚;构成犯罪的,依法追究刑事责任。
三条线:民事责任(给他人造成损害)、治安管理处罚(构成违反治安管理行为)、刑事责任(构成犯罪)。它们不是"选一条",而是按行为性质各自触发——同一件事完全可能同时踩到几条,"行政上被罚一笔"和"刑事上被追究"从来不是一回事。
合起来看:行政线在同一部条例里分档递进,民事、治安、刑事三条线由行为性质另行触发。不要用"罚多少"去反推"能不能做",罚则只是后果的一部分。
6.3 一句带过的从轻情形
条例里还有一条从轻、减轻或者不予处罚的规定(台账 LG14):符合《中华人民共和国行政处罚法》相关情形的,依照该法从轻、减轻或者不予行政处罚。本文最多带这一句,不列具体情形清单。
本章可以带走的一句:罚则是分档递进加多线并行的——行政处罚在同一部条例里分档,民事责任、治安管理处罚、刑事责任则按行为性质各自触发。
七、给学习者的三条落点
7.1 把"练习环境里的数据"定性清楚
第一件事,是回答"我手上的数据是谁的"。合规做法很朴素:用自建隔离靶场、用自己造的数据,把练习闭环关在自己的环境里。不要取别人的数据、线上的数据来"练手"——第八条第一款管的就是数据的获取与流转,数据来源不是自己的,问题就从"技术练习"滑到"数据侧风险"。
7.2 不替别人做"工具分发"和"帮忙"
第二件事,是检查自己的角色。第八条第二款把两个角色单列出来:递工具、递帮助。落到学习者身上有两条界线:不把"能做成那件事"的成品工具交到别人手里,尤其在用途可疑的时候;不为可疑用途提供托管、传输、推广、结算这类"铺路"式帮助。
7.3 发现问题的处置顺序
第三件事,是把处置顺序固定下来:先补救、再按规定告知与报告;一旦涉及危害国家安全、公共利益,还有 24 小时这个时限要求(台账 LG07)。学习场景里对应的是:在自己的环境里记录现象、复盘成因,不要把还没核实的东西当结论散播。
| 数据定性 | 练习只用自建靶场和自己造的数据 | 第八条第一款 |
| 角色检查 | 不递工具、不为可疑用途铺路 | 第八条第二款 |
| 处置顺序 | 先补救,再告知与报告;涉国家安全、公共利益 24 小时内报告 | 第十条 |
| 边界确认 | 不是重要数据的判定者,也不去碰他人负责保护的数据 | 第五条、第二十九条第一款 |
把条例留在手边,遇到条文时只做只读检索,效率会高很多。下面两条只在本地的自备文本里定位条文编号,不涉及任何对外请求:
⚠️ 代码待验证
grep -n "第八条" 网络数据安全管理条例.txt
grep -n "第六十二条" 网络数据安全管理条例.txt
本章可以带走的一句:数据定性、角色检查、处置顺序这三件事做完,才算把"不能侵入之外还有不能拿"落到了自己身上。
完整版三层禁令速查卡:把"自己动手、递工具、递帮助"三层禁令与第九、十、五十五、六十一条的责任线收在一张卡上,和本章的三条落点正好呼应,放在资料包里,扫码即可获取:
附表 A:本文引用事实与官方出处对照表
| 已经 2024 年 8 月 30 日国务院第 40 次常务会议通过,以国务院令第 790 号公布,自 2025 年 1 月 1 日起施行(LG01) | 中国政府网 · 国务院令第 790 号 | 1.1 |
| 第一条立法依据逐字(LG02) | 条例第一条 | 1.2 |
| 第五条分类分级逐字(LG03) | 条例第五条 | 4.1 |
| 第八条第一款逐字(LG04) | 条例第八条 | 2.1 |
| 第八条第二款逐字(LG05) | 条例第八条 | 2.2 |
| 第九条主体责任逐字(LG06) | 条例第九条 | 5.1 |
| 第十条缺陷与漏洞报告义务逐字(LG07) | 条例第十条 | 5.2 / 7.3 |
| 第十八条逐字(LG08,本文只引一句、不展开) | 条例第十八条 | 2.3 |
| 第六十二条用语定义逐字(LG09) | 条例第六十二条 | 3.1 / 3.3 |
| 第二十九条第一款重要数据目录逐字(LG10) | 条例第二十九条 | 4.2 |
| 第六十三条第二款逐字(LG11) | 条例第六十三条 | 4.3 |
| 第五十五条罚则逐字(LG12) | 条例第五十五条 | 6.1 |
| 第六十一条三类责任线逐字(LG13) | 条例第六十一条 | 6.2 |
| 第五十九条从轻减轻逐字(LG14,本文一句带过) | 条例第五十九条 | 6.3 |
| 《网络安全法》禁令条款现行为第二十九条(本文只作结构对照) | 本账号法律轴已核口径 | 2.3 |
附表 B:术语速查表
| 《网络数据安全管理条例》 | 国务院令第 790 号,2025-01-01 起施行的行政法规 |
| 网络数据 | 通过网络处理和产生的各种电子数据(第六十二条) |
| 网络数据处理活动 | 收集、存储、使用、加工、传输、提供、公开、删除等活动 |
| 网络数据处理者 | 在数据处理活动中自主决定处理目的和处理方式的个人、组织 |
| 重要数据 | 由重要数据目录给出的、需重点保护的数据类别,非自评 |
| 三层禁令 | 自己动手、递工具(专门用于)、递帮助(明知) |
| 主体责任 | 处理者对所处理网络数据的安全承担的责任 |
| 报告义务 | 发现缺陷、漏洞等风险时补救、告知、报告,特定情形 24 小时内 |
| 三类责任线 | 民事责任、治安管理处罚、刑事责任按行为性质分别触发 |
| 从轻减轻 | 依《行政处罚法》相关情形从轻、减轻或者不予行政处罚 |
写在最后:这篇用到的资料
写这篇文章时,把条例条文对着官方文本逐条核对了一遍,才发现"不能拿"这件事早被第八条拆成了三层,顺手整理了几份配套的东西:
- 条例要点对照表:第八条三层禁令、第六十二条用语定义与关键义务、罚则的原文口径速查
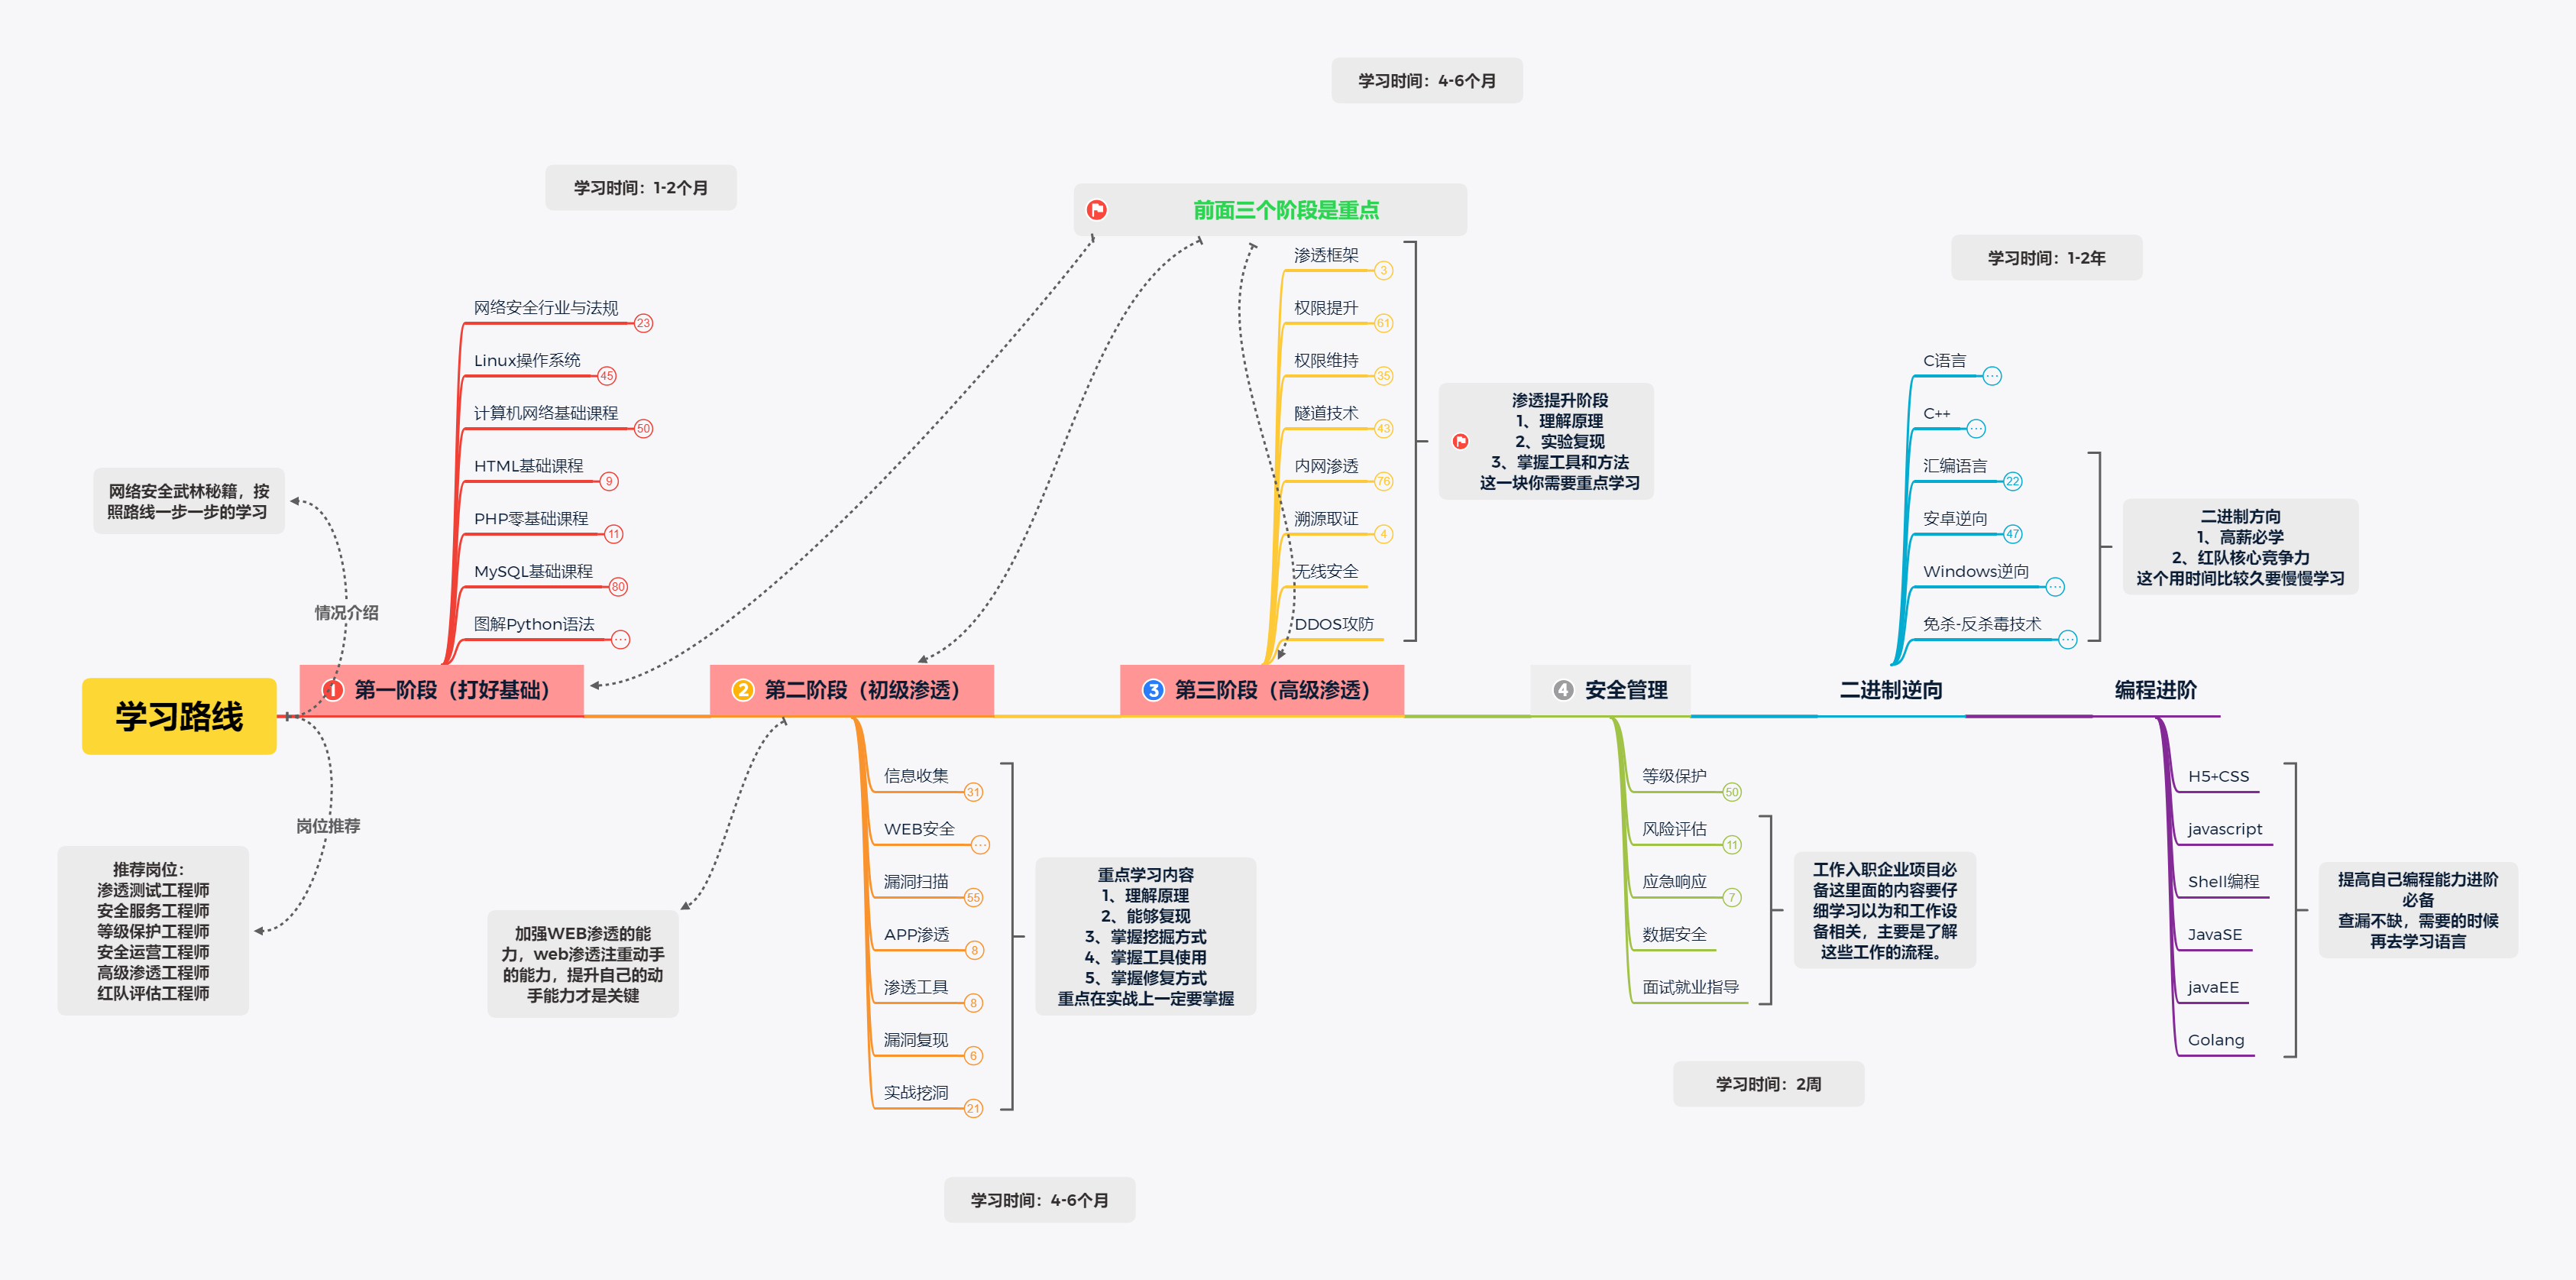
- Web 安全学习路线图:从基础打牢到安全管理,四个阶段各学什么
- 常用靶场清单:每个靶场练什么、适合哪个阶段
资料是我自己整理的,放在下面这个码上,扫码即可获取:
添加时备注「靶场」,优先通过。
拿到之后建议先看条例要点对照表那一份,把"自己动手、递工具、递帮助"三层先记牢。