告警没有响,有两种可能:系统没有遇到问题,或者它根本没有看见。只看颜色,分不清这两种情况。
指标必须有自己的分母
“拦截率很高”之前,先问分母是什么。是所有请求、所有告警,还是已经被规则识别出来的可疑请求?如果只统计被检测到的样本,漏检部分就从报表里消失了。
10月19日微软讨论了Agent的多层安全控制。对运维工作而言,这也意味着不同层要有各自的观察点。工具网关拒绝过什么,任务出口连过哪里,身份在什么时候被撤销,不能全部压缩成一个绿色状态。
我更关心盲区清单有没有被认真维护:哪些实例没有日志,哪些规则只检查了入口,哪些长连接还没有覆盖撤销场景。清单会让系统显得没那么完美,却能告诉接手者下一步该做什么。
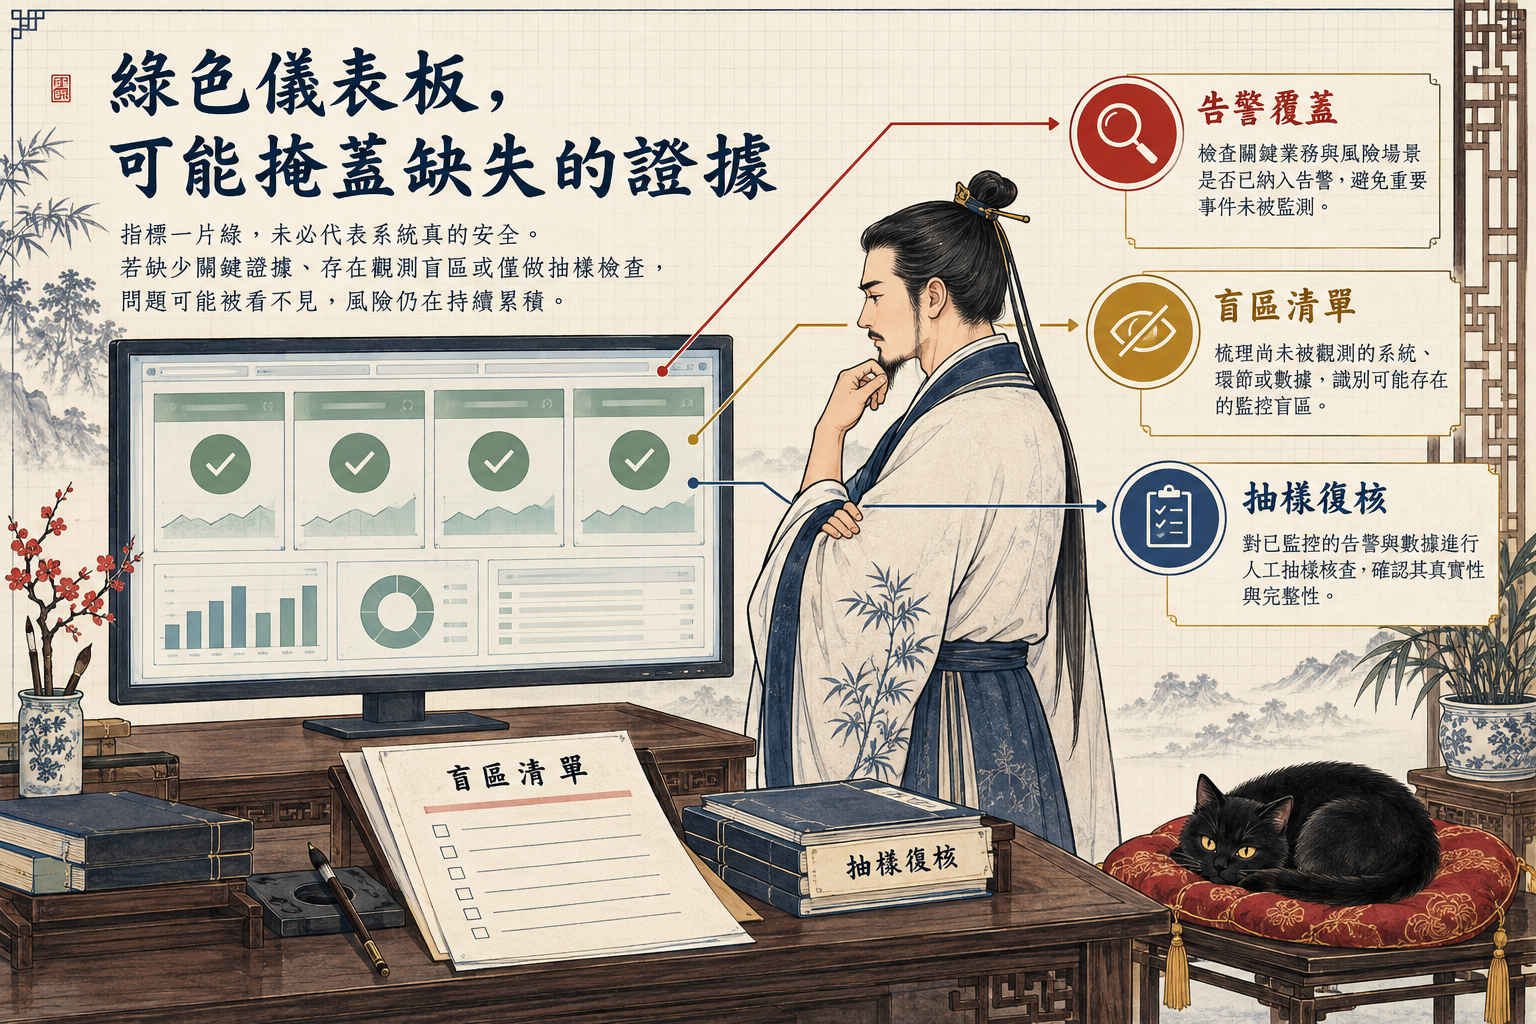
研究者与黑猫是示意插图。图中的三个标签是检查方向,不是某个真实项目已达到的指标。
抽样复核需要真的看到原始记录
只读模型摘要会漏掉关键细节。应该抽取原始请求、规则结果与实际动作,核对“拒绝”之后是否还有下游执行。日志链路本身出故障,也要有单独的健康信号。
“零告警”究竟意味着平稳,还是采集链路失效,需要从原始记录里找答案。检查顺序应当是:先确认看见了什么,再讨论这些观察说明了什么。
一份诚实的盲区清单,会比一段热闹的值守故事更耐用。
参考资料
- Microsoft agentic insider