/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
AutoGen 与外部工具集成:从 Python 本地执行器到安全沙箱
在微软 AutoGen 的多智能体协作框架中,UserProxyAgent 的核心魅力之一就是其强大的**“自动化代码生成与即时执行能力(Code Execution)”**:
- Coder Agent 自主编写了一段用于数据分析或网络抓取的 Python 脚本;
- UserProxyAgent 自动捕获代码块,在本地命令行环境中启动子进程执行代码;
- 将运行产物或终端报错堆栈(Stdout / Stderr)反向喂给 Coder Agent,驱动其自主完成多轮 Debug 与纠错自愈。
然而,在很多团队的早期开发中,往往直接采用了 AutoGen 默认的本地命令行执行器配置(code_execution_config={"use_docker": False})。
这种在宿主机裸奔执行任意大模型生成代码的做法,在生产环境中隐藏着致命的毁灭性安全隐患:
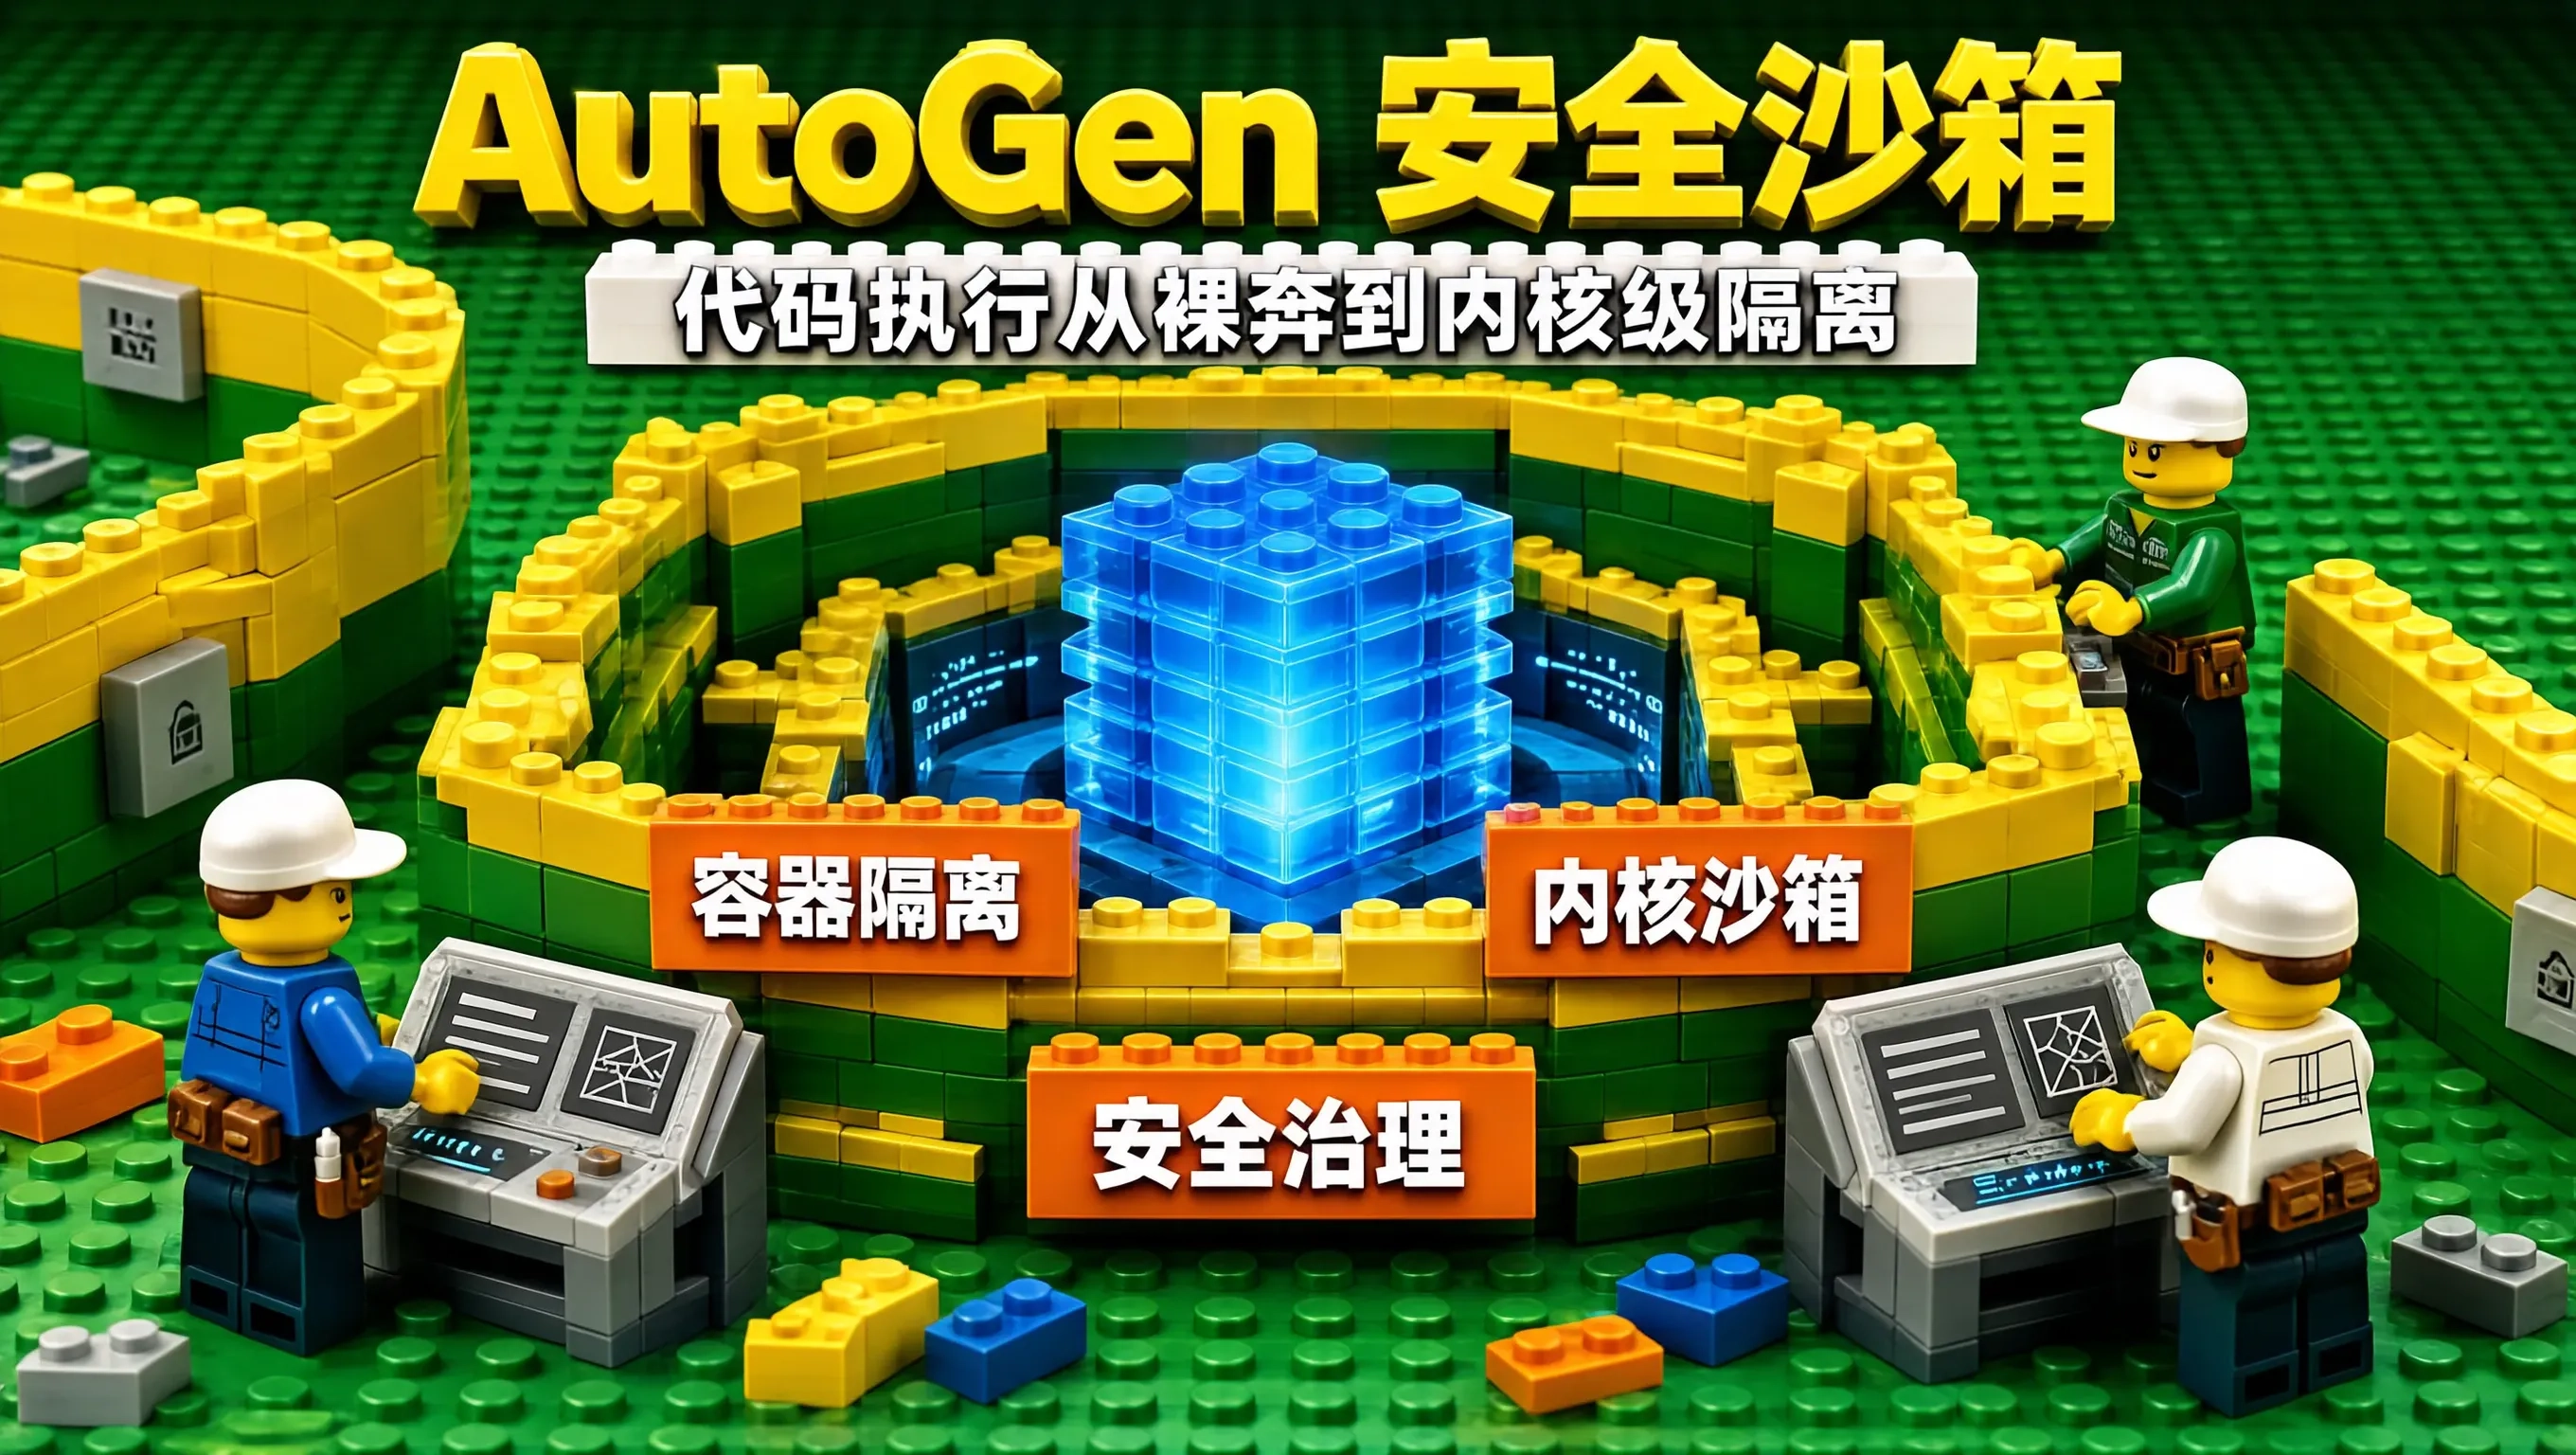
如何将 AutoGen 的代码执行机制从危险的“本地裸跑”升级为基于 Docker 容器与 gVisor 的内核级安全隔离沙箱(Secure Code Sandbox)?
一、AutoGen 代码执行架构的演进三阶段
┌────────────────────────────────────────────────────────┐
│ 阶段 1: 本地进程裸跑 (Local Subprocess – 极度危险) │
│ 机制: 直接在宿主机调用 `python -c "…"` │
│ 隐患: 拥有宿主机全部权限,可随意删除文件、探测内网 │
├────────────────────────────────────────────────────────┤
│ 阶段 2: 标准 Docker 容器隔离 (Docker CommandLine Executor)│
│ 机制: 动态拉起独立 Docker 容器,代码在容器命名空间内执行│
│ 收益: 隔离文件系统,支持对容器设置只读与断网策略 │
├────────────────────────────────────────────────────────┤
│ 阶段 3: 内核级安全沙箱 (gVisor + cgroups 硬隔离) │
│ 机制: 采用 runsc 安全运行时,物理截断危险 Linux 系统调用│
│ 收益: 抵御一切容器逃逸与内核 0-Day 漏洞,金融级安全标准 │
└────────────────────────────────────────────────────────┘
二、生产级 AutoGen Docker 沙箱执行器配置实操
在生产环境中,必须显式启用 DockerCommandLineCodeExecutor 并注入严格的安全隔离参数:
import autogen
from autogen.coding import DockerCommandLineCodeExecutor
from pathlib import Path
# 1. 创建专门用于挂载输入输出代码的工作区目录
work_dir = Path("/tmp/autogen_secure_sandbox_workspace")
work_dir.mkdir(parents=True, exist_ok=True)
# 2. 初始化生产级 Docker 安全代码执行器
docker_executor = DockerCommandLineCodeExecutor(
image="python:3.11-slim", # 使用精简官方基础镜像
timeout=10, # 【硬红线 1】:单次执行最长限制 10 秒,彻底消灭死循环!
work_dir=work_dir, # 挂载工作区
container_name="autogen_isolated_sandbox_worker",
auto_remove=True, # 执行完毕自动销毁临时容器
stop_container=True
)
# 3. 实例化受沙箱约束的 UserProxyAgent
user_proxy = autogen.UserProxyAgent(
name="Admin",
human_input_mode="NEVER", # 全自动化运行
max_consecutive_auto_reply=5, # 最大自动对话轮数
code_execution_config={"executor": docker_executor} # 绑定 Docker 沙箱执行器
)
coder = autogen.AssistantAgent(
name="Coder",
system_message="""
你是一名专业的数据分析工程师。请编写 Python 3 代码完成用户任务。
要求:
1. 代码必须包裹在 ```python … ``` 格式中;
2. 当任务圆满完成并输出结果后,请在最后输出 'TERMINATE' 结束任务。
""",
llm_config={"config_list": [{"model": "gpt-4o", "api_key": "YOUR_API_KEY"}]}
)
三、进阶加固:自定义安全沙箱执行器(禁用网络与硬限制资源)
如果需要彻底断网并限制内存,可以继承 DockerCommandLineCodeExecutor 定制底层 Docker 启动参数:
import docker
from typing import List
class HardenedDockerExecutor:
def __init__(self, image_name: str = "python:3.11-slim"):
self.client = docker.from_env()
self.image = image_name
def run_code_isolated(self, code_str: str, timeout_sec: int = 5) -> str:
# 1. 严格安全参数配置
container = self.client.containers.create(
image=self.image,
command=["python", "-c", code_str],
network_mode="none", # 【绝对安全】:物理彻底断网,严禁访问外网与内网!
mem_limit="256m", # 物理内存硬限制 256MB (超出触发 OOM Killer)
nano_cpus=1000000000, # 限制最多使用 1 个 CPU 核心
read_only=True, # 根文件系统只读挂载 (防止篡改系统文件)
tmpfs={"/tmp": "size=64m,exec"}, # 仅允许在受限的 64MB 内存盘中写入临时文件
user="1000:1000" # 以非 root 普通低权限用户运行
)
try:
# 2. 启动容器并等待结果
container.start()
container.wait(timeout=timeout_sec)
logs = container.logs(stdout=True, stderr=True)
return logs.decode("utf-8")
except docker.errors.ContainerError as e:
return f"【执行报错】: {str(e)}"
except Exception:
return "【超时强制终止】代码执行超过 5 秒安全上限!"
finally:
# 3. 强制清理容器
container.remove(force=True)
四、生产治理防线
在 AutoGen 集成代码执行工具时,必须死守三条红线:
给强大的自主代码执行力锁上坚不可摧的沙箱护栏,才能让 AutoGen 在企业级自动化研发与复杂数据分析中毫无后顾之忧地安全起航。