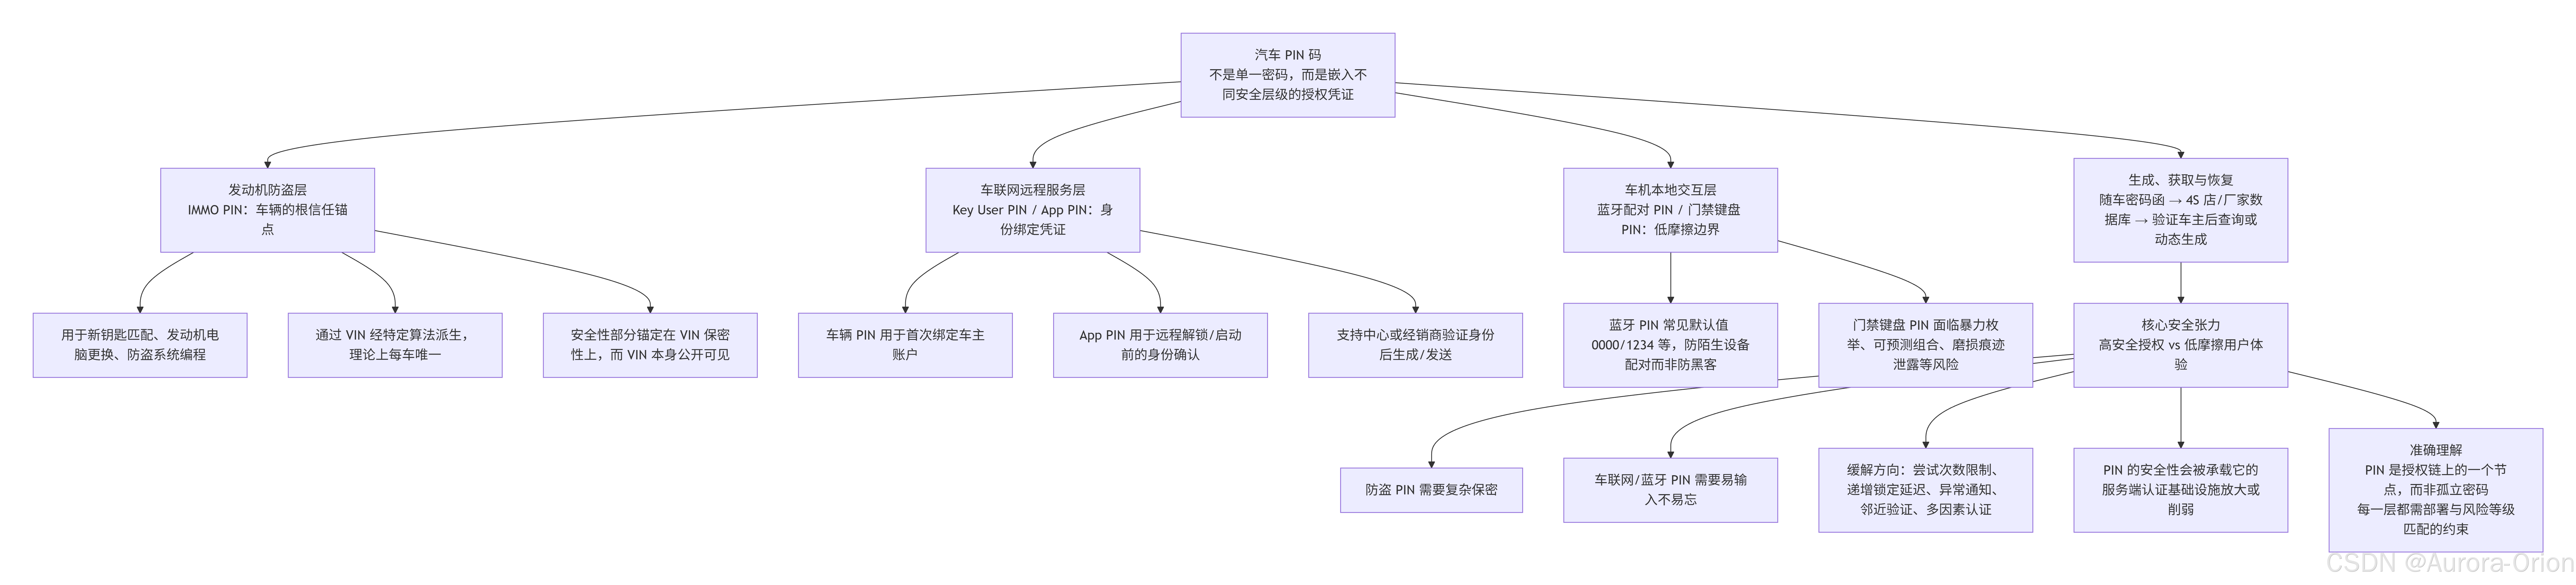
汽车语境下的“PIN码”并不是一个单一概念。它本质上是一组嵌入在不同安全层级中的授权凭证,功能从“允许你启动发动机”一直延伸到“允许你远程解锁车门”。把它们混为一谈,是理解这个问题的第一道障碍。下面按安全层级从深到浅,逐一拆解。
发动机防盗层:IMMO PIN——车辆的“根信任锚点”
这是汽车PIN码中最核心、也最不面向终端用户的一类。IMMO(Immobilizer)系统由防盗控制单元、发动机控制单元、钥匙内嵌转发器芯片和低频读写线圈组成,验证时钥匙芯片与车辆进行双向加密通信,匹配密钥ID、SK码与PIN码后方可启动发动机;认证失败则切断相关电路。PIN码在这一链条中扮演的是安全访问授权码的角色:在售后更换发动机电脑、匹配新钥匙或进行防盗系统编程时,诊断仪必须先获得PIN码,才能“安全进入”防盗模块执行写入操作。
它的生成逻辑值得特别注意。PIN码并非随机分配,而是通过整车VIN码经特定算法转化而来,每辆车的PIN理论上唯一。有专利描述了基于哈希算法、以VIN为唯一输入变量生成车辆识别密码的方案。这意味着PIN码的安全性在很大程度上锚定在VIN码的保密性上——而VIN码作为挡风玻璃下方公开可见的标识,恰恰不是秘密。这是防盗PIN码体系的一个结构性特征,也是围绕“VIN-to-PIN”计算的灰色工具长期存在的原因之一。
车联网远程服务层:Key User PIN 与 App PIN
当车辆接入互联网、支持远程解锁或启动时,PIN码的用途发生了质变:它不再保护“发动机能否启动”,而是保护“谁有资格代表车主发起远程指令”。
奥迪connect Gen2的技术服务公告提供了一个清晰的范本。该系统引入了两类PIN:随车附带的刮刮卡“车辆PIN”(vehicle PIN),以及用户在MMI connect App中设置的四位用户管理PIN。两者的分工是:车辆PIN用于在首次注册时将车辆与车主账户绑定,确立“Key User”身份;App PIN则用于日常远程操作时的身份确认。沃尔沃的体系类似:四位PIN由官方支持中心或授权经销商生成并发送给车主,用途是确认用户确实获得了授权。这类PIN的本质是一次性或短周期的身份绑定凭证,而非永久密码,设计意图是在“便利性”与“远程控制的高风险性”之间建立一个可验证的授权闸口。
车机本地交互层:蓝牙配对PIN与门禁键盘PIN
再往下一层,是用户日常接触最频繁的PIN。
蓝牙配对PIN是车机与手机建立加密连接时的身份验证凭证,通常为4到8位数字。常见默认值包括0000、1234、1111、8888,部分车型使用VIN后四位。它的安全意义不在于“防黑客”——默认码在互联网上随处可见——而在于防止陌生设备在你不知情的情况下与车机建立配对,从而避免干扰驾驶或触碰车机内的有限数据。配对PIN的保护强度很低,但它划定了一条基本的边界。
门禁键盘PIN则出现在部分北美车型的外部键盘上,用户输入数字PIN即可解锁车门,无需携带钥匙。这类PIN面临的风险更为直接:如果键盘缺乏尝试次数限制、递增锁定延迟或篡改检测,攻击者可以通过暴力枚举最终猜中有效PIN;而用户选择生日、电话号码等可预测组合,会进一步缩小搜索空间。键盘上高频按压形成的磨损痕迹或指纹残留,也可能泄露PIN中使用了哪些数字。
生成、获取与失窃后的恢复路径
防盗PIN码的正规获取路径设计得相当严格,这本身就说明了它的敏感级别。车主购车时通常会收到一份随车密码函(密封的刮刮卡或密件),这是PIN码最原始的载体。一旦遗失,需要携带行驶证到4S店,由经销商从控制单元读取防盗器识别码,再向厂家数据库申请查询,厂家将PIN码返回给经销商,而非直接交给车主。部分品牌的车联网PIN则由支持中心或经销商在验证车主身份后动态生成并发送,而不是从静态数据库中调取。
这一“厂家—经销商—车主”的链条刻意保持了低带宽和可审计性:PIN码不通过公开渠道分发,每次查询都留下记录,从而在便利与安全之间维持平衡。相比之下,蓝牙PIN的恢复简单得多——翻用户手册、询问4S店,或长按复位键恢复默认值即可。
当前的核心安全张力
汽车PIN码体系面临的根本矛盾在于:它同时被要求承担“高安全授权”和“低摩擦用户体验”两种互相冲突的职能。
防盗PIN需要足够复杂且保密,才能在钥匙匹配和模块更换时真正拦住未授权方;但车联网PIN和蓝牙PIN又要求用户能够轻松输入、不易遗忘。当多位安全研究者展示暴力破解在缺乏尝试限制的键盘上仍然可行时,缓解措施的方向并不是简单地把PIN加长,而是引入分层防御:限制连续失败次数、递增锁定延迟、异常活动通知,以及将PIN与“合法钥匙或手机的邻近验证”组合为多因素认证。斯巴鲁STARLINK曾暴露的漏洞——攻击者通过未认证的密码重置端点、用户枚举和纯客户端双因素绕过,最终触及车辆PIN和相关数据——则从另一个角度说明,PIN码本身的安全性会被承载它的服务端认证基础设施所放大或削弱。
因此,对汽车PIN码的准确理解应当是:它不是一个孤立的密码,而是一条从VIN派生、经由厂家数据库和经销商网络分发、最终在车端或云端完成验证的授权链上的一个节点。 这条链上任何一个环节的薄弱——VIN的公开性、键盘缺乏速率限制、服务端重置流程的疏漏——都会使PIN码从“安全屏障”退化为“形式上的仪式”。真正有效的设计,是在这条链的每一层都部署与风险等级相匹配的约束,而不是指望一个四位或六位数字独自承担全部安全重量。