/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
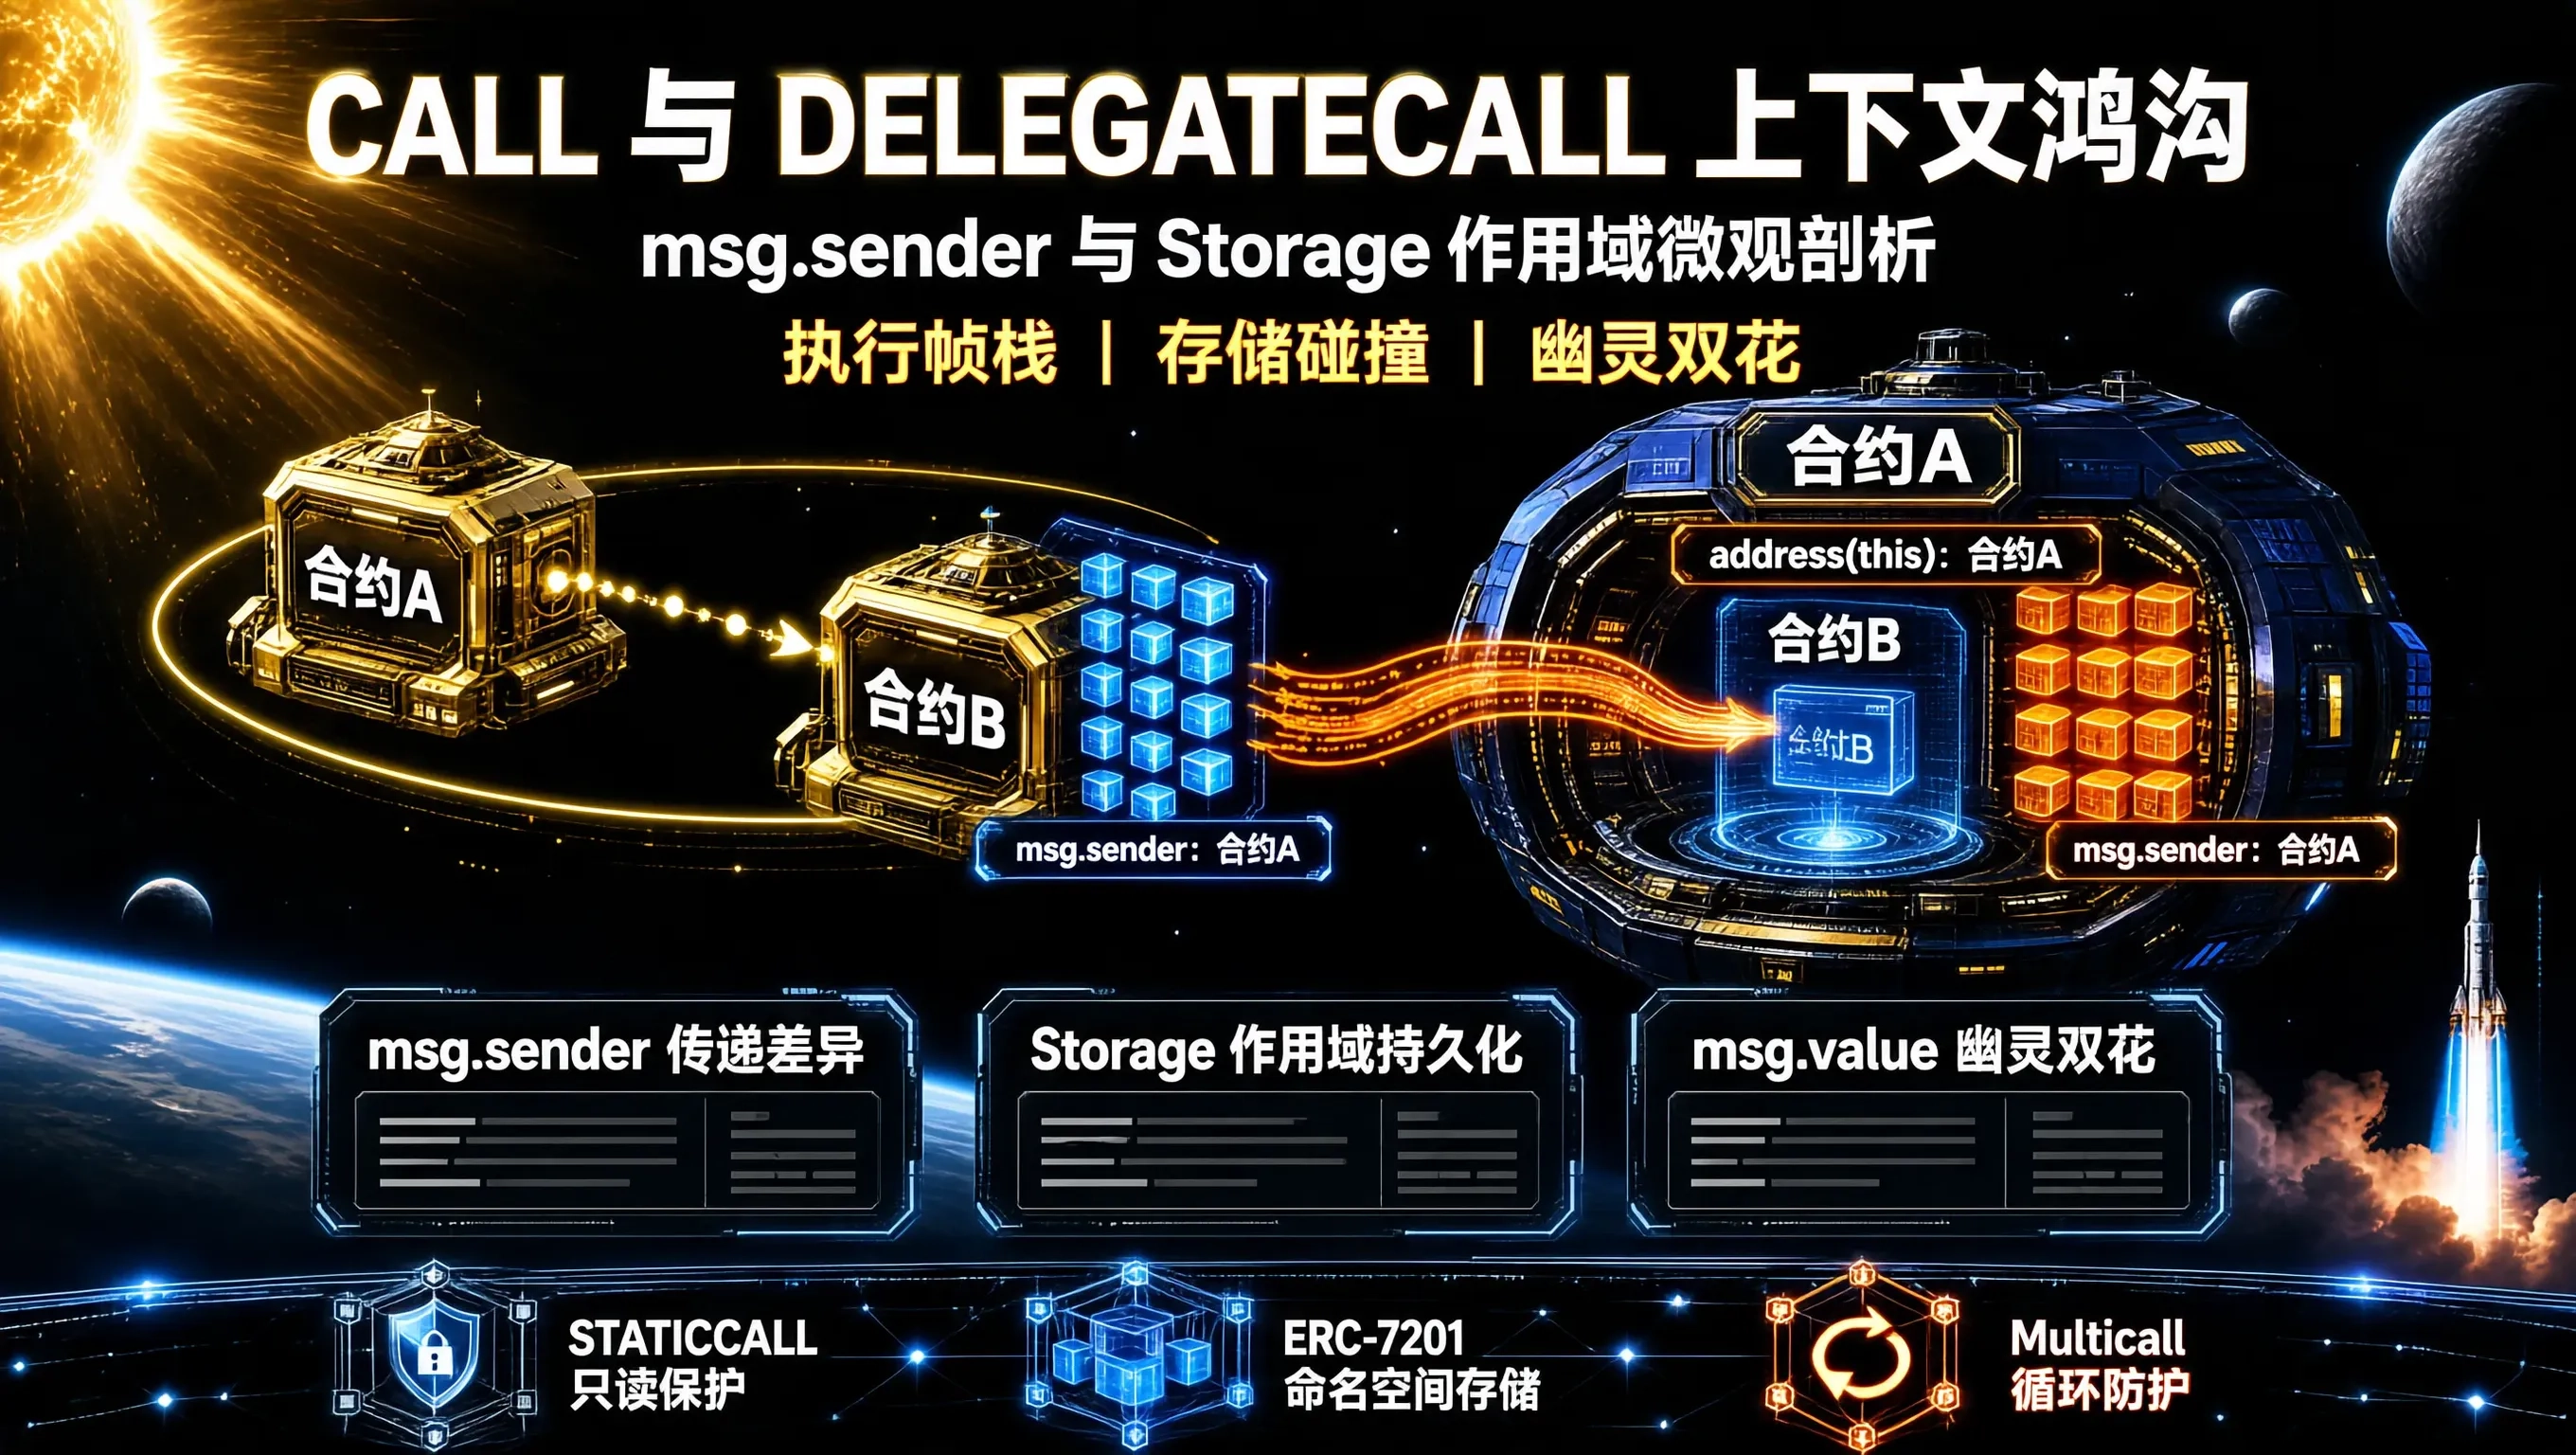
在以太坊虚拟机(EVM)的图灵完备世界中,智能合约之间的相互调用构成了整个去中心化金融(DeFi)乐高积木的物理底座。而在 EVM 提供的外部调用指令集里,CALL (0xf1) 与 DELEGATECALL (0xf4) 是最为核心、却也最容易引发开发者认知混淆的两大基础操作码。
从以太坊早期的 Homestead 硬分叉引入 DELEGATECALL(EIP-7)至今,它奠定了现代所有可升级代理合约(Proxy Patterns)、模块化账户抽象(Account Abstraction)以及通用批量多调用(Multicall)的架构基石。然而,无数市值数千万美元的智能合约被盗事件,其祸根往往仅仅在于开发者未能透彻理解这两个操作码在**“执行上下文(Execution Context)”、“msg.sender 传递”** 与 “Storage 作用域持久化” 上的微观物理鸿沟。
本文将从 EVM 执行帧栈(Call Frame Stack)的底层拓扑出发,深入剖析两者的微观机制,并揭示伴随其而来的高危漏洞模式与防御法则。
一、EVM 物理执行上下文(Execution Context)微观剖析
当一个调用事务在 EVM 中穿梭时,虚拟机为每一次跨合约调用压入一个新的执行帧(Call Frame)。一个标准的执行帧包含以下几个核心环境参数:
- address(this)(当前执行实体):当前代码正在代表哪个地址运行;
- caller() / msg.sender(调用者身份):是谁触发了当前帧;
- callvalue() / msg.value(伴随的以太币数值);
- Storage Space(存储槽位空间):SLOAD 与 SSTORE 到底在哪个合约账户的 World State MPT 树上读写;
- Code Container(执行代码容器):当前指令指针(PC)到底在执行哪一份字节码。
1. CALL 操作码:创建全新独立上下文
当合约 A 对合约 B 执行 CALL 时:
合约 A (Caller) ────────── CALL ──────────► 合约 B (Callee)
─────────────────────────────────────────────────────────────
– address(this) : 切换为 合约 B
– msg.sender : 切换为 合约 A
– msg.value : 由 A 划转指定数量的 ETH 给 B
– Storage 作用域 : 绑定在 合约 B 的存储槽位
– 执行字节码 : 合约 B 的字节码
这是一次标准的“委托他人办事”:B 拿自己的本子(Storage)记账,花 A 转过来的钱,B 知道是 A 叫它办的。
2. DELEGATECALL 操作码:借用他人代码,保留自身上下文
当合约 A 对合约 B 执行 DELEGATECALL 时,物理拓扑发生了剧烈质变:
合约 A (Host) ─────── DELEGATECALL ───────► 合约 B (Code Library)
─────────────────────────────────────────────────────────────
– address(this) : 🚨 依然恒定为 合约 A!
– msg.sender : 🚨 依然保留为调用 A 的原始发起人!
– msg.value : 🚨 依然保持当前外部交易传入的原始数值!
– Storage 作用域 : 🚨 核心关键:所有的 SLOAD/SSTORE 全部读写合约 A 的槽位!
– 执行字节码 : 借用 合约 B 的字节码逻辑在 A 内部执行!
这是一次“借刀杀人”:A 把 B 的代码拉到自己的屋子里来执行,用的是 A 自己的本子记账,消耗的是 A 自己的存储槽,且自始至终 msg.sender 与 address(this) 都没有发生任何偏移!
| address(this) | 被调用方合约地址 | 当前调用宿主合约地址 | 影响代币授权与资金所有权断言 |
| msg.sender | 当前发起调用的合约 | 上一级原始调用者 (保留不变) | 极易引发权限穿透与重入劫持 |
| msg.value | 显式转移的数值 (可为0) | 保留当前帧的原始 callvalue | Multicall 循环重放双花致命陷阱 |
| Storage 读写 | 读写被调用方的存储槽 | 强制读写当前宿主自身的存储槽 | 存储碰撞(Storage Collision)的物理根源 |
二、DELEGATECALL 衍生的两大经典致命漏洞
1. msg.value 在循环委托调用中的“幽灵双花(Multicall Ghost Double-Spend)”
许多现代 DeFi 协议为了提升用户体验,提供了 multicall(bytes[] calldata data) 接口,允许用户在一个交易中打包多个操作。通常实现为遍历数组并依次对自身执行 address(this).delegatecall(data[i])。
若其中某个子调用涉及充值(如 deposit()),函数内部会检查 msg.value 并给用户增加账本余额。致命陷阱爆发:由于 DELEGATECALL 不会清零上下文中的 msg.value,当用户仅转入 $1\\ \\text{ETH}$ 时,在循环执行 5 次 deposit() 的过程中,每一次子调用读到的 msg.value 竟然全部都是 $1\\ \\text{ETH}$!合约内部给用户记账了 $5\\ \\text{ETH}$ 的存款凭据,而金库实际只收到了 $1\\ \\text{ETH}$,直接被攻击者无中生有增发掏空!
2. 存储槽位错位导致的管理员劫持(Storage Collision)
由于 DELEGATECALL 执行的指令直接在宿主合约的 Storage 上修改槽位,如果逻辑合约声明变量的顺序与宿主代理合约不严格一致,修改逻辑合约的变量 $X$ 实际上修改了宿主合约的管理员地址 $Owner$,导致整个合约控制权被秒级夺走。
三、Yul 汇编级底层执行与 Foundry 测试验证
以下代码使用 Foundry 构建了一个端到端的对比测试模块,直观展示两者的上下文与存储差异:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.24;
import "forge-std/Test.sol";
// 被借用的逻辑库合约
contract LogicEngine {
// 逻辑合约声明一个变量 (Slot 0)
uint256 public storedNumber;
address public recordCaller;
function modifyState(uint256 val) external payable {
storedNumber = val;
recordCaller = msg.sender;
}
}
// 宿主金库合约
contract HostVault {
// 宿主合约同样拥有 Slot 0 与 Slot 1
uint256 public vaultNumber; // Slot 0
address public vaultAdmin; // Slot 1
constructor() {
vaultAdmin = msg.sender;
}
/// @notice 使用标准 CALL 转发
function executeCall(address target, uint256 val) external payable {
(bool success, ) = target.call{value: msg.value}(
abi.encodeWithSelector(LogicEngine.modifyState.selector, val)
);
require(success, "call failed");
}
/// @notice 使用 DELEGATECALL 转发
function executeDelegateCall(address target, uint256 val) external payable {
(bool success, ) = target.delegatecall(
abi.encodeWithSelector(LogicEngine.modifyState.selector, val)
);
require(success, "delegatecall failed");
}
}
contract ContextComparisonTest is Test {
HostVault host;
LogicEngine logic;
address user = address(0xABCD);
function setUp() public {
host = new HostVault();
logic = new LogicEngine();
}
function test_CALL_Behavior() public {
vm.prank(user);
host.executeCall(address(logic), 888);
// 验证 CALL 的物理结果:
// 1. Host 自身的 Slot 0 纹丝不动
assertEq(host.vaultNumber(), 0);
// 2. Logic 合约自身的 Slot 0 被修改为 888
assertEq(logic.storedNumber(), 888);
// 3. Logic 合约记录到的 msg.sender 是 HostVault 合约地址!
assertEq(logic.recordCaller(), address(host));
}
function test_DELEGATECALL_Behavior() public {
vm.prank(user);
host.executeDelegateCall(address(logic), 999);
// 验证 DELEGATECALL 的物理结果:
// 1. Logic 合约自身的数据完全没有任何变动!
assertEq(logic.storedNumber(), 0);
assertEq(logic.recordCaller(), address(0));
// 2. 🚨 剧烈质变:Host 宿主合约自身的 Slot 0 被强行改写为了 999!
assertEq(host.vaultNumber(), 999);
// 3. 🚨 身份保留:Host 宿主合约的 Slot 1 (原 vaultAdmin) 被强行改写为了原始调用者 user!
assertEq(host.vaultAdmin(), user);
}
}
四、安全工程守则与现代防御演进
彻底驾驭 CALL 与 DELEGATECALL,开发者必须在合约架构中建立如下防火墙: