/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
在自主智能体(AI Agent)执行复杂业务规划的场景中,任务往往被拆解为成百上千个微小的计算步骤:执行一次数学求根、过滤一段 JSON 数据、转换一段 CSV 格式、或者计算一个密码哈希。在传统的架构设计中,为了隔离非受信代码的执行,开发团队通常会选择为每个微任务动态拉起一个 Docker 容器或通过 gVisor 虚拟机隔离。
然而,在这种高频、细粒度的微计算场景下,传统容器化虚拟化的架构弊端暴露无遗:
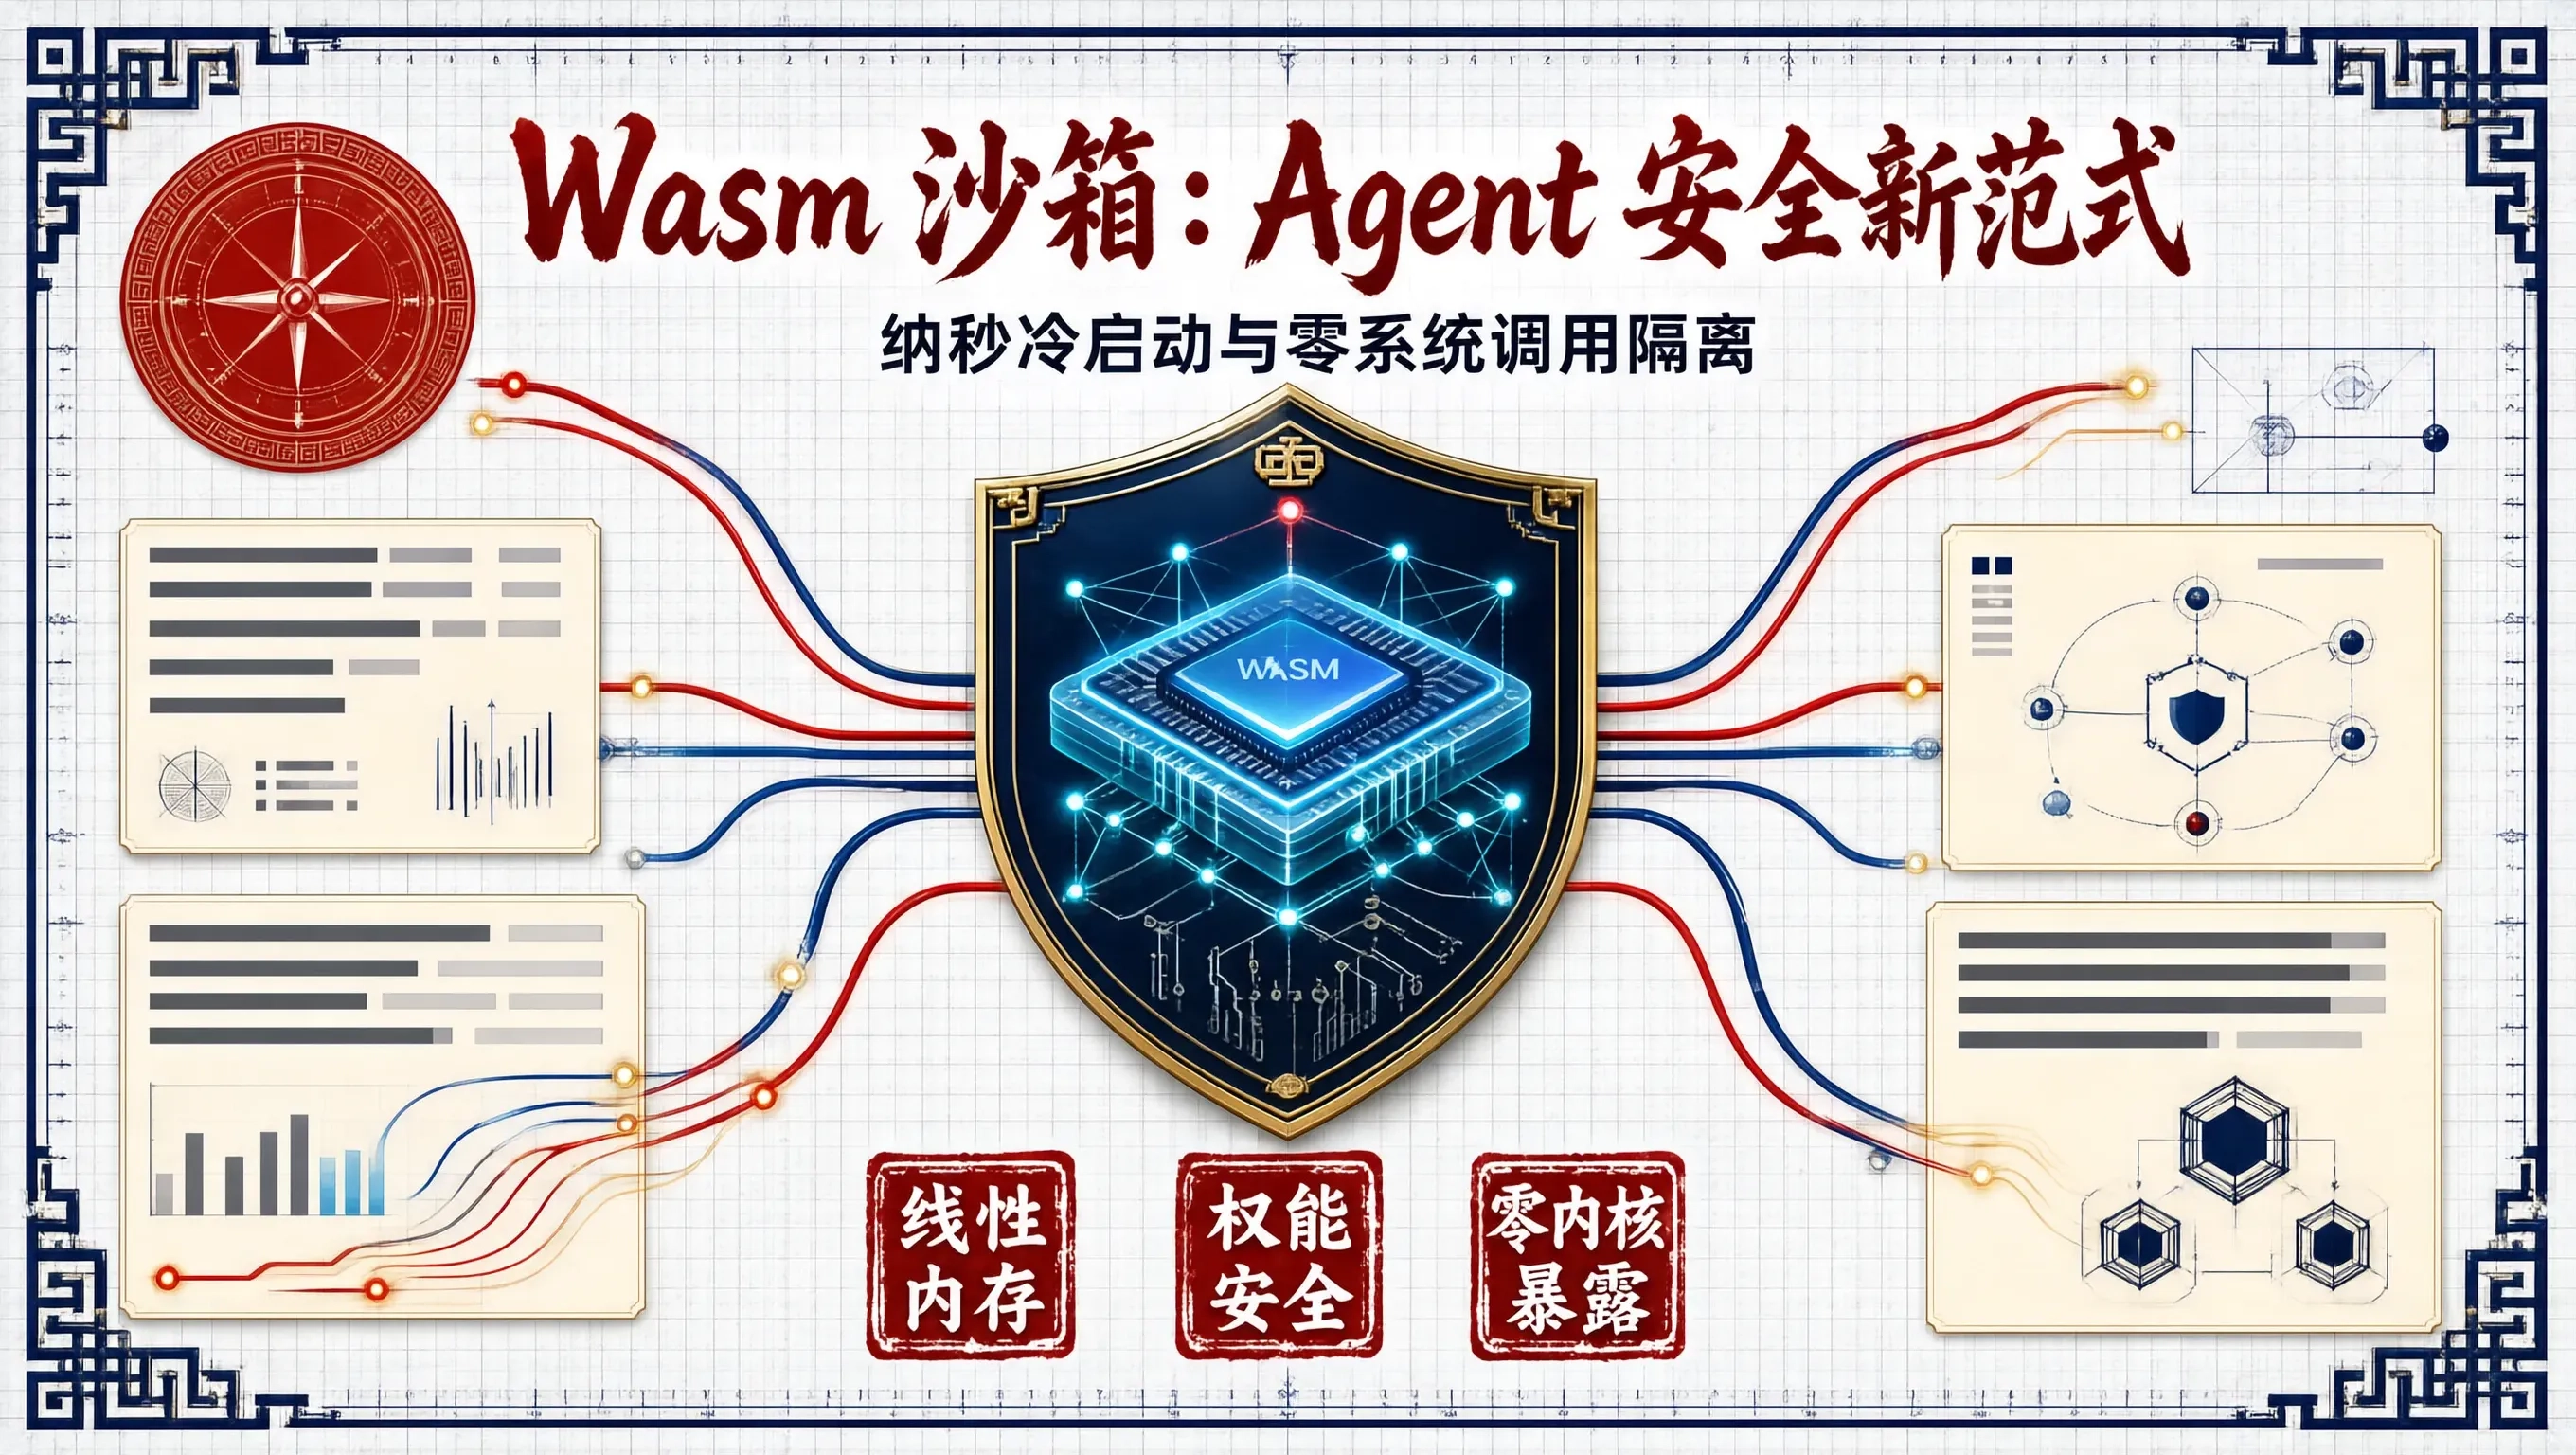
为了破解“既要极致安全性,又要微秒级超轻量高并发”的工程死结,基于 WebAssembly(Wasm)与 WASI(WebAssembly System Interface)的新一代无内核用户态沙箱技术(如 WasmEdge),正在掀起一场代码执行沙箱的静默革命。
一、 架构跃迁:从内核容器到 WebAssembly 线性内存沙箱
WebAssembly 最初为高性能浏览器计算而生,但其底层的安全设计理念,却天然契合了服务端非受信代码沙箱的终极形态:
[传统容器 (Docker / runc)]:
非受信进程 —> C 库 (glibc) —> 发起系统调用 —> 物理 Linux 内核 (共享物理内核,存在逃逸风险)
(冷启动: 500ms ~ 2s, 内存底噪: ~150MB)
[WebAssembly 沙箱 (WasmEdge / WASI)]:
非受信 Wasm 字节码 —> WasmEdge 虚拟机引擎 —> [严格受限的线性内存 (Linear Memory)]
|
v [基于权能模型的 WASI 接口]
宿主机物理操作系统 (零直接系统调用通道!)
(冷启动: < 1ms, 内存底噪: < 2MB, 物理杜绝内核逃逸!)
Wasm 沙箱的两大物理安全铁律:
二、 WasmEdge 生产级 Agent 沙箱架构实战
在众多服务器端 WebAssembly 运行时中,由 CNCF 托管的 WasmEdge 凭借其对原生 Python 运行时的良好支持、极速的 LLVM AOT(Ahead-Of-Time)编译优化以及对 WASI 规范的深度对齐,成为了构建 Agent 代码沙箱的首选利器。
1. Wasm 沙箱环境安装与配置
在生产 Linux 宿主机上,安装预编译的 WasmEdge 运行时:
# 安装 WasmEdge 运行时及 WASI 支持
curl -sSf https://raw.githubusercontent.com/WasmEdge/WasmEdge/master/utils/install.sh | bash -s — -e all
source $HOME/.wasmedge/env
2. 在 Wasm 沙箱中安全运行 Python 代码
借助专门编译为 WebAssembly 字节码的轻量级 Python 解释器(如 rustpython.wasm 或基于 WebAssembly 的微型 CPython 镜像),Agent 可以直接在 Wasm 沙箱中极速运行由大模型生成的 Python 数据处理代码:
# 启动一个完全受限的 Python 代码执行微沙箱
wasmedge –dir /workspace:/data/agent/sandboxes/job_10086 \\
rustpython.wasm /workspace/calculate_task.py
- –dir /workspace:…:这是关键的权能授予选项!该参数严格限定该沙箱只能看到并读写宿主机的 /data/agent/sandboxes/job_10086 这一个孤立目录。代码在沙箱内部尝试执行 open('/etc/passwd') 或 os.listdir('/root') 时,WASI 虚拟层会在用户态直接返回 Bad file descriptor 错误,宿主机操作系统内核连一次真实的文件 I/O 探针都不会接收到!
- 零网络特权:未指定 –net 插件,代码内部执行 import socket 尝试反弹 Shell 时,直接报错找不到套接字实现,从底层物理掐死任何网络外逸通路。
三、 工程封装:Python 端纳秒级 Wasm 沙箱调度器实战
为了让主业务 Agent 服务能够高效调度 Wasm 沙箱,我们在后端通过 Python 编写了高性能的进程级控制器,支持毫秒级超时熔断与内存硬配额:
import subprocess
import time
import os
import shutil
from typing import Tuple, Dict, Any
class WasmAgentSandboxExecutor:
def __init__(self, wasmedge_bin: str = "/usr/local/bin/wasmedge", python_wasm_path: str = "/opt/wasm/cpython.wasm"):
self.wasmedge = wasmedge_bin
self.python_wasm = python_wasm_path
def execute_code(self, code_str: str, timeout_seconds: float = 2.0) -> Tuple[bool, str, float]:
"""
在 WasmEdge 纯物理隔离沙箱中执行非受信 Python 代码
:return: (是否成功, 标准输出/错误信息, 实际耗时毫秒)
"""
job_id = f"job_{int(time.time()*1000)}_{os.getpid()}"
temp_dir = os.path.join("/tmp/wasm_jobs", job_id)
os.makedirs(temp_dir, exist_ok=True)
script_file = os.path.join(temp_dir, "script.py")
with open(script_file, "w", encoding="utf-8") as f:
f.write(code_str)
start_time = time.perf_counter()
# 构建受限执行命令
# 严格限制只能访问当前任务的临时目录,剥离一切外部文件系统可见性
cmd = [
self.wasmedge,
f"–dir=/app:{temp_dir}",
self.python_wasm,
"/app/script.py"
]
try:
# 纳秒级极速拉起,设置硬性超时防止死循环
proc = subprocess.run(
cmd,
capture_output=True,
text=True,
timeout=timeout_seconds
)
elapsed_ms = (time.perf_counter() – start_time) * 1000
if proc.returncode == 0:
return True, proc.stdout.strip(), elapsed_ms
else:
return False, f"执行异常 (Exit Code {proc.returncode}): {proc.stderr.strip()}", elapsed_ms
except subprocess.TimeoutExpired:
return False, f"沙箱执行超时熔断: 耗时超过 {timeout_seconds} 秒上限", timeout_seconds * 1000
finally:
# 物理销毁临时工作空间
shutil.rmtree(temp_dir, ignore_errors=True)
四、 架构收益全方位对比
将基于 WasmEdge 的轻量级沙箱与传统 Docker 容器在生产高频计算集群中进行横向评测:
| 冷启动延迟 | 800 ~ 2500 毫秒 | 300 ~ 800 毫秒 | < 1.5 毫秒(纳秒级物理拉起) |
| 单实例内存底噪 | 120MB ~ 250MB | 60MB ~ 100MB | < 2MB(单台服务器可并发数万实例) |
| 内核攻击面 | 直接暴露物理 Linux 内核 | 用户态模拟 300+ 系统调用 | 零系统调用暴露(受限 WASI 权能注入) |
| 内存越界防范 | 依赖虚拟内存页表与 Canary | 依赖 Go 运行时边界检查 | 底层绝对受控的线性内存,硬件物理免疫 |
| 适用任务场景 | 重型长周期多依赖服务 | 复杂 Linux 二进制兼容任务 | Agent 高频微代码、轻量计算任务(终极解) |
五、 结语
在人工智能 Agent 大踏步走向实时交互与高并发协同的今天,基础设施的演进必须跟上算法创新的节拍。传统的重型容器在面对万千突发代码微任务时显得步履蹒跚,而 WebAssembly 凭借其纯粹的线性内存隔离、基于权能的零信任系统调用模型与不可思议的纳秒级冷启动,为智能体代码执行提供了一座近乎完美的微型安全反应堆。将安全边界从臃肿的操作系统内核收敛至受控的 WASI 虚拟机内部,方能在极致释放 AI 计算敏捷性的同时,牢牢守住操作系统的绝对安宁。