日志里删掉密码,模型就能安全执行运维命令了吗?不能。脱敏减少的是信息暴露,授权约束的是谁能对什么资源做什么。前者没有完成,敏感材料可能进入上下文;后者没有完成,一段普通文本也可能触发越权动作。
两道边界处理不同的问题
2026年10月15日,CNCF 的 AI工作负载运行时安全文章区分了声明式准入与真实运行行为。文章来自厂商,不能直接当成通用防护保证,但这个层次区别很实用:检查一份计划,不等于执行时的对象与路径仍然符合计划。
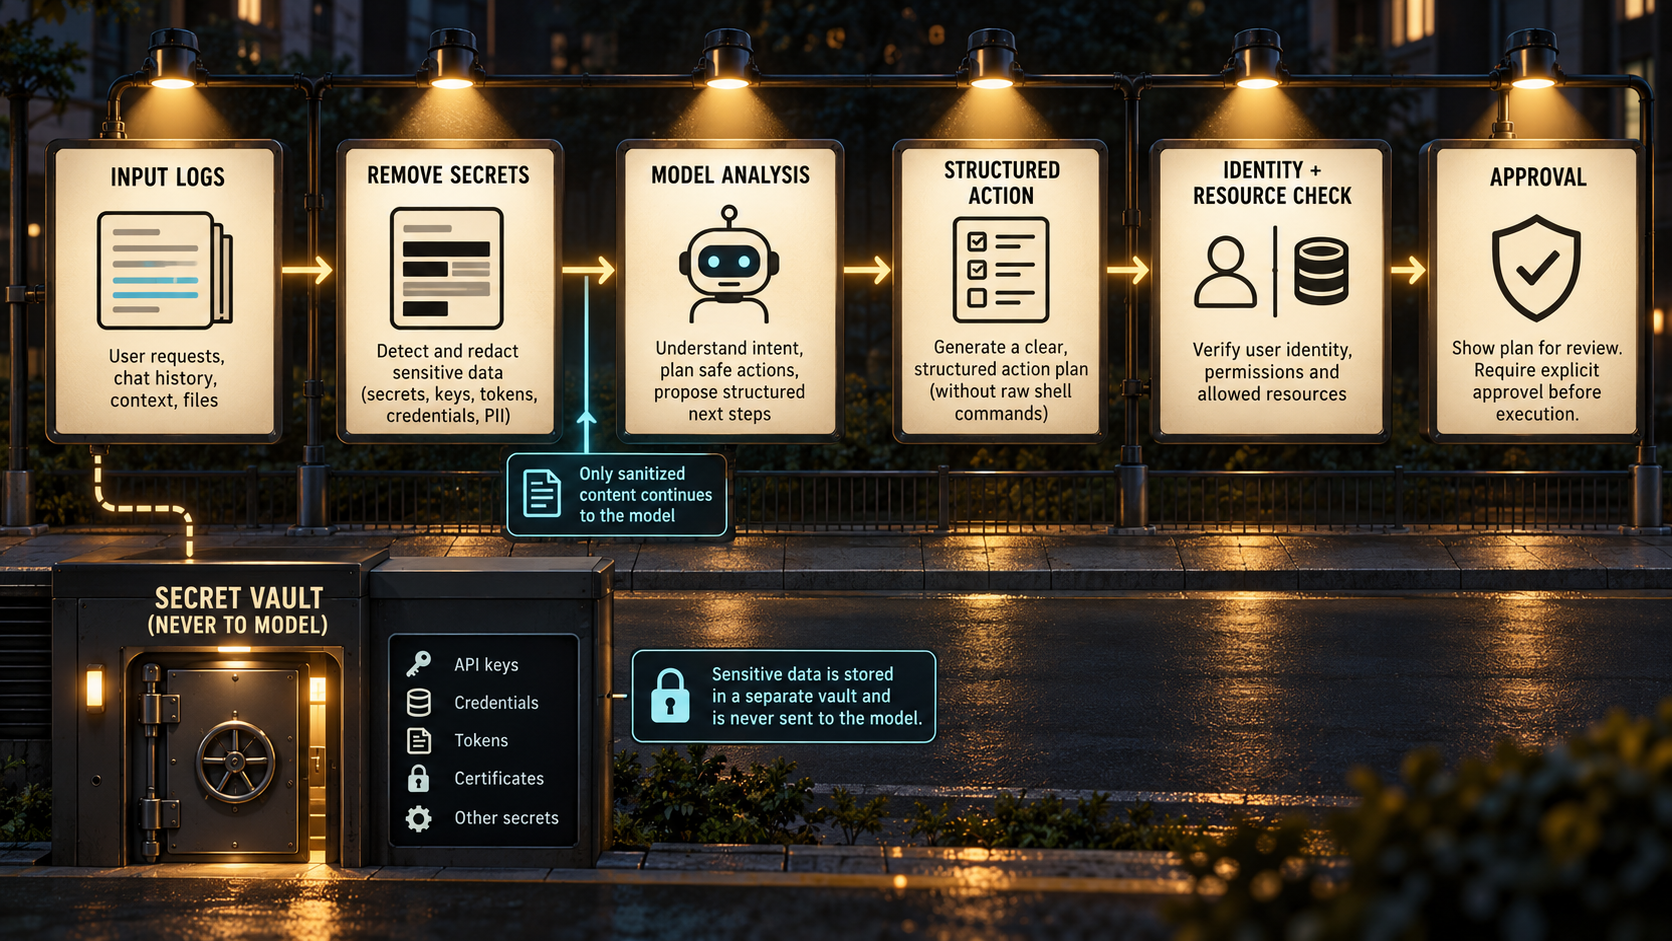
日志处理同样如此。先决定哪些字段可以进入分析系统,再做最小化、脱敏和访问控制;模型输出后,另由可信服务检查动作类型、资源范围、调用者身份与审批状态。密钥由执行器从受控存储读取,不让模型转述。
一个刻意有限的示例
下面只展示白名单字段与结构化请求校验,不是完整 DLP。任意自由文本中可能藏有密钥,真实系统还需要可靠的识别、隔离和人工处理流程。
SAFE_FIELDS = {'service', 'status', 'latency_ms'}
PERMISSIONS = {('oncall-a', 'inspect', 'staging/api')}
def minimize_log(row):
return {key: row[key] for key in SAFE_FIELDS if key in row}
def authorize(principal_from_session, request):
if set(request) != {'action', 'resource'}:
return False
return (principal_from_session, request['action'], request['resource']) in PERMISSIONS
raw = {'service': 'api', 'status': 503, 'latency_ms': 900,
'authorization': 'DEMO_SECRET', 'request_body': 'private text'}
safe = minimize_log(raw)
assert 'authorization' not in safe and 'request_body' not in safe
assert authorize('oncall-a', {'action': 'inspect', 'resource': 'staging/api'})
assert not authorize('oncall-a', {'action': 'restart', 'resource': 'prod/api'})
assert not authorize('oncall-a', {'action': 'inspect', 'resource': 'staging/api',
'principal': 'admin'})
print(safe)
principal_from_session 不能来自模型填写的身份字段。动作和资源也应在执行端重新解析,避免显示名、别名或跨租户对象混淆。只在提示词里写“不要泄密”,无法替代这些程序边界。
失败时保留什么
脱敏失败可以阻止这批内容进入模型,并记录不含原文的失败类别;授权失败则拒绝动作,给出可理解的原因与申请路径。审计日志本身也可能包含敏感字段,不能为记录拒绝而再次复制秘密。
测试应覆盖字段遗漏、未知动作、资源越界和伪造身份;接入真实系统后还要核实日志保留、撤权与执行时重检查。本文仅运行白名单与权限集合的离线断言,没有调用模型、密钥库或生产服务。把两道边界分别做好,才知道一次拒绝到底保护了什么。