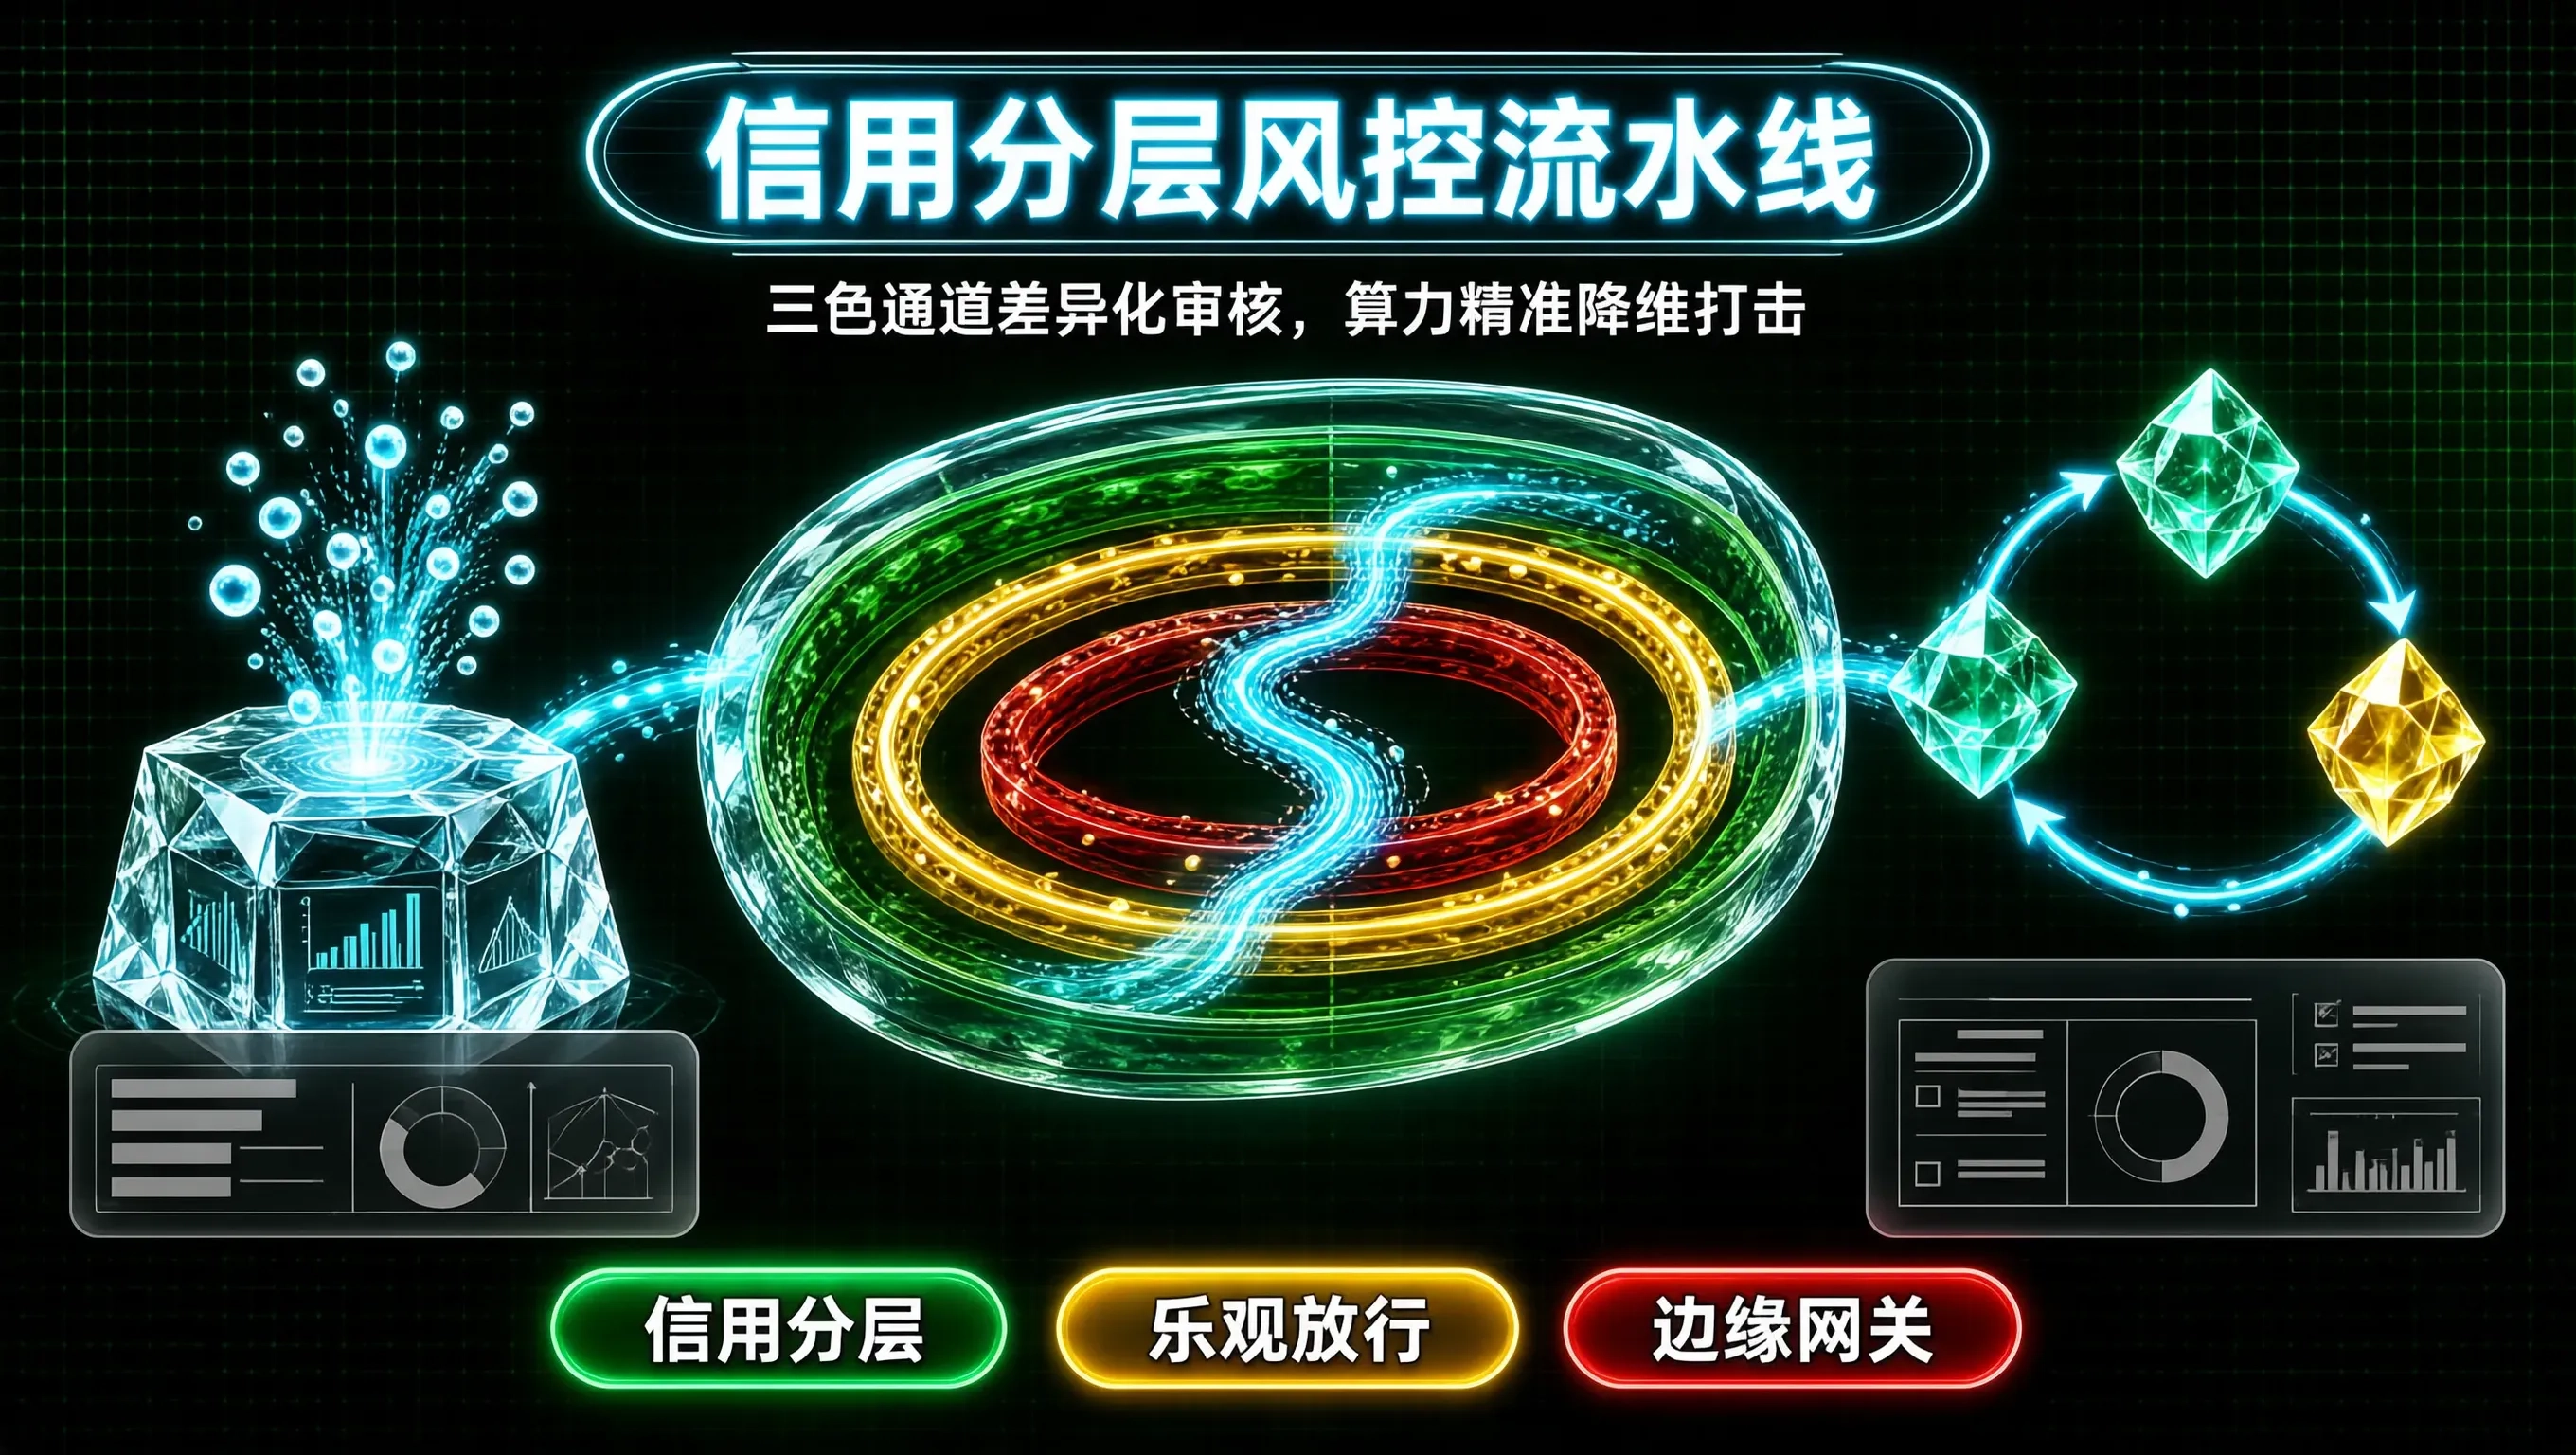
每到双 11 互动高潮期,互动弹幕墙、晒单广场与商品问答区的并发写入峰值通常会达到平时的几十倍。如果风控架构师采取“一刀切”的传统策略——强制把每一条用户发送的图文都推给完整的多模态大模型进行深度扫描,整个系统会在几分钟内陷入灾难性的瓶颈:大模型集群算力迅速耗尽,审核队列延迟从 200 毫秒一路积压到数十秒,正常买家发一条“支持国货”的弹幕半天看不到上屏,整个会场的互动氛围瞬间冰冻。
更致命的是账单成本:面对峰值每秒数万条的 UGC 吞吐,如果全部走大模型前置强校验,大促一天的 API 算力开销就能吃掉整个营销活动的利润。
解决这个矛盾的工程胜负手,在于将“零信任”演进为“分层自适应信任”——在前端与边缘网关构建基于用户信用分层(Credit Tiering)的差异化动态审核流水线。
信用漏斗三色分层矩阵设计
在真正的工业级风控架构中,绝大多数的违规行为是由不到 1% 的黑产账号或脚本批量生成的;超过 95% 的正常消费者是在合规地表达购买喜悦。基于这一客观事实,我们构建了“绿、黄、红”三色差异化审核路径:
前端自适应风控路由调度器代码实战
在前端 SDK 内部,我们绝不能把用户的真实风控分暴露在明文中(防止黑客针对性逆向),而是通过服务端在用户登录握手阶段下发的一个经过 HMAC 加密签名的短期“信用凭证令牌”(Credit Ticket)。
前端路由调度器依据令牌携带的级别标识,动态决定提交流程与视觉渲染策略:
export type TrustTier = 'GREEN' | 'YELLOW' | 'RED';
export interface UserCreditTicket {
token: string;
tier: TrustTier;
expireAt: number;
signature: string;
}
export interface UgcSubmissionPayload {
contentId: string;
text: string;
imageUrl?: string;
timestamp: number;
}
export interface ModerationResponse {
allowed: boolean;
isOptimistic: boolean;
statusText: string;
}
export class TieredModerationRouter {
private ticket: UserCreditTicket;
private localKeywordBlacklist: Set<string> = new Set(['违规推广', '加微私聊', '套现返现']);
constructor(ticket: UserCreditTicket) {
this.ticket = ticket;
}
/**
* 提交内容并执行差异化审核管道
*/
public async submitUgc(
payload: UgcSubmissionPayload,
onOptimisticRender?: () => void
): Promise<ModerationResponse> {
// 0. 通用前置:客户端本地内存 1ms 静态阻断
if (this.hitLocalFilter(payload.text)) {
return { allowed: false, isOptimistic: false, statusText: '内容包含明显不合规词汇' };
}
// 1. 绿通道:高信用用户,极致乐观更新
if (this.ticket.tier === 'GREEN' && Date.now() < this.ticket.expireAt) {
// 立即触发视图层的乐观渲染(0ms 感知延迟)
onOptimisticRender?.();
// 异步向后台旁路审核通道投递,即使网络抖动也不阻断用户当前操作
this.dispatchAsyncAudit(payload, this.ticket.token);
return { allowed: true, isOptimistic: true, statusText: '发送成功' };
}
// 2. 黄通道:中风险用户,轻量模型同步校验
if (this.ticket.tier === 'YELLOW') {
const result = await this.callEdgeFastModel(payload);
if (result.passed) {
onOptimisticRender?.();
return { allowed: true, isOptimistic: false, statusText: '审核通过' };
} else {
return { allowed: false, isOptimistic: false, statusText: result.reason || '内容未通过审核' };
}
}
// 3. 红通道:高风险客户端,前置行为拦截 + 强阻断
return await this.executeStrictSanitizer(payload);
}
private hitLocalFilter(text: string): boolean {
for (const word of this.localKeywordBlacklist) {
if (text.includes(word)) return true;
}
return false;
}
private async dispatchAsyncAudit(payload: UgcSubmissionPayload, token: string): Promise<void> {
try {
// 利用 sendBeacon 或 fetch keepalive,确保用户即使立即跳页也能可靠送达
fetch('/api/v1/ugc/async-audit', {
method: 'POST',
headers: { 'Content-Type': 'application/json', 'X-Credit-Token': token },
body: JSON.stringify(payload),
keepalive: true,
});
} catch (e) {
// 旁路静默记录
}
}
private async callEdgeFastModel(payload: UgcSubmissionPayload): Promise<{ passed: boolean; reason?: string }> {
const res = await fetch('/api/v1/ugc/edge-check', {
method: 'POST',
headers: { 'Content-Type': 'application/json' },
body: JSON.stringify(payload),
});
return await res.json();
}
private async executeStrictSanitizer(payload: UgcSubmissionPayload): Promise<ModerationResponse> {
// 强制增加 1.5 秒人机对抗延迟,增加自动化脚本批量试错的时间成本
await new Promise((resolve) => setTimeout(resolve, 1500));
// 调用高阶深度大模型审核接口
const res = await fetch('/api/v1/ugc/deep-audit', {
method: 'POST',
headers: { 'Content-Type': 'application/json' },
body: JSON.stringify(payload),
});
const result = await res.json();
return {
allowed: result.passed,
isOptimistic: false,
statusText: result.passed ? '审核通过' : '系统检测到异常风险,发布受限',
};
}
}
实操防线与黑产对抗深度复盘
在将分层流水线部署至生产环境时,有两个极其凶险的对抗陷阱必须提前筑牢堤坝:
安全与体验从来不是零和博弈。把 80% 的算力资源从合规用户身上省下来,集中火力去死磕那 2% 的恶意黑产,这就是大厂高并发架构最优雅的降维打击。