/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
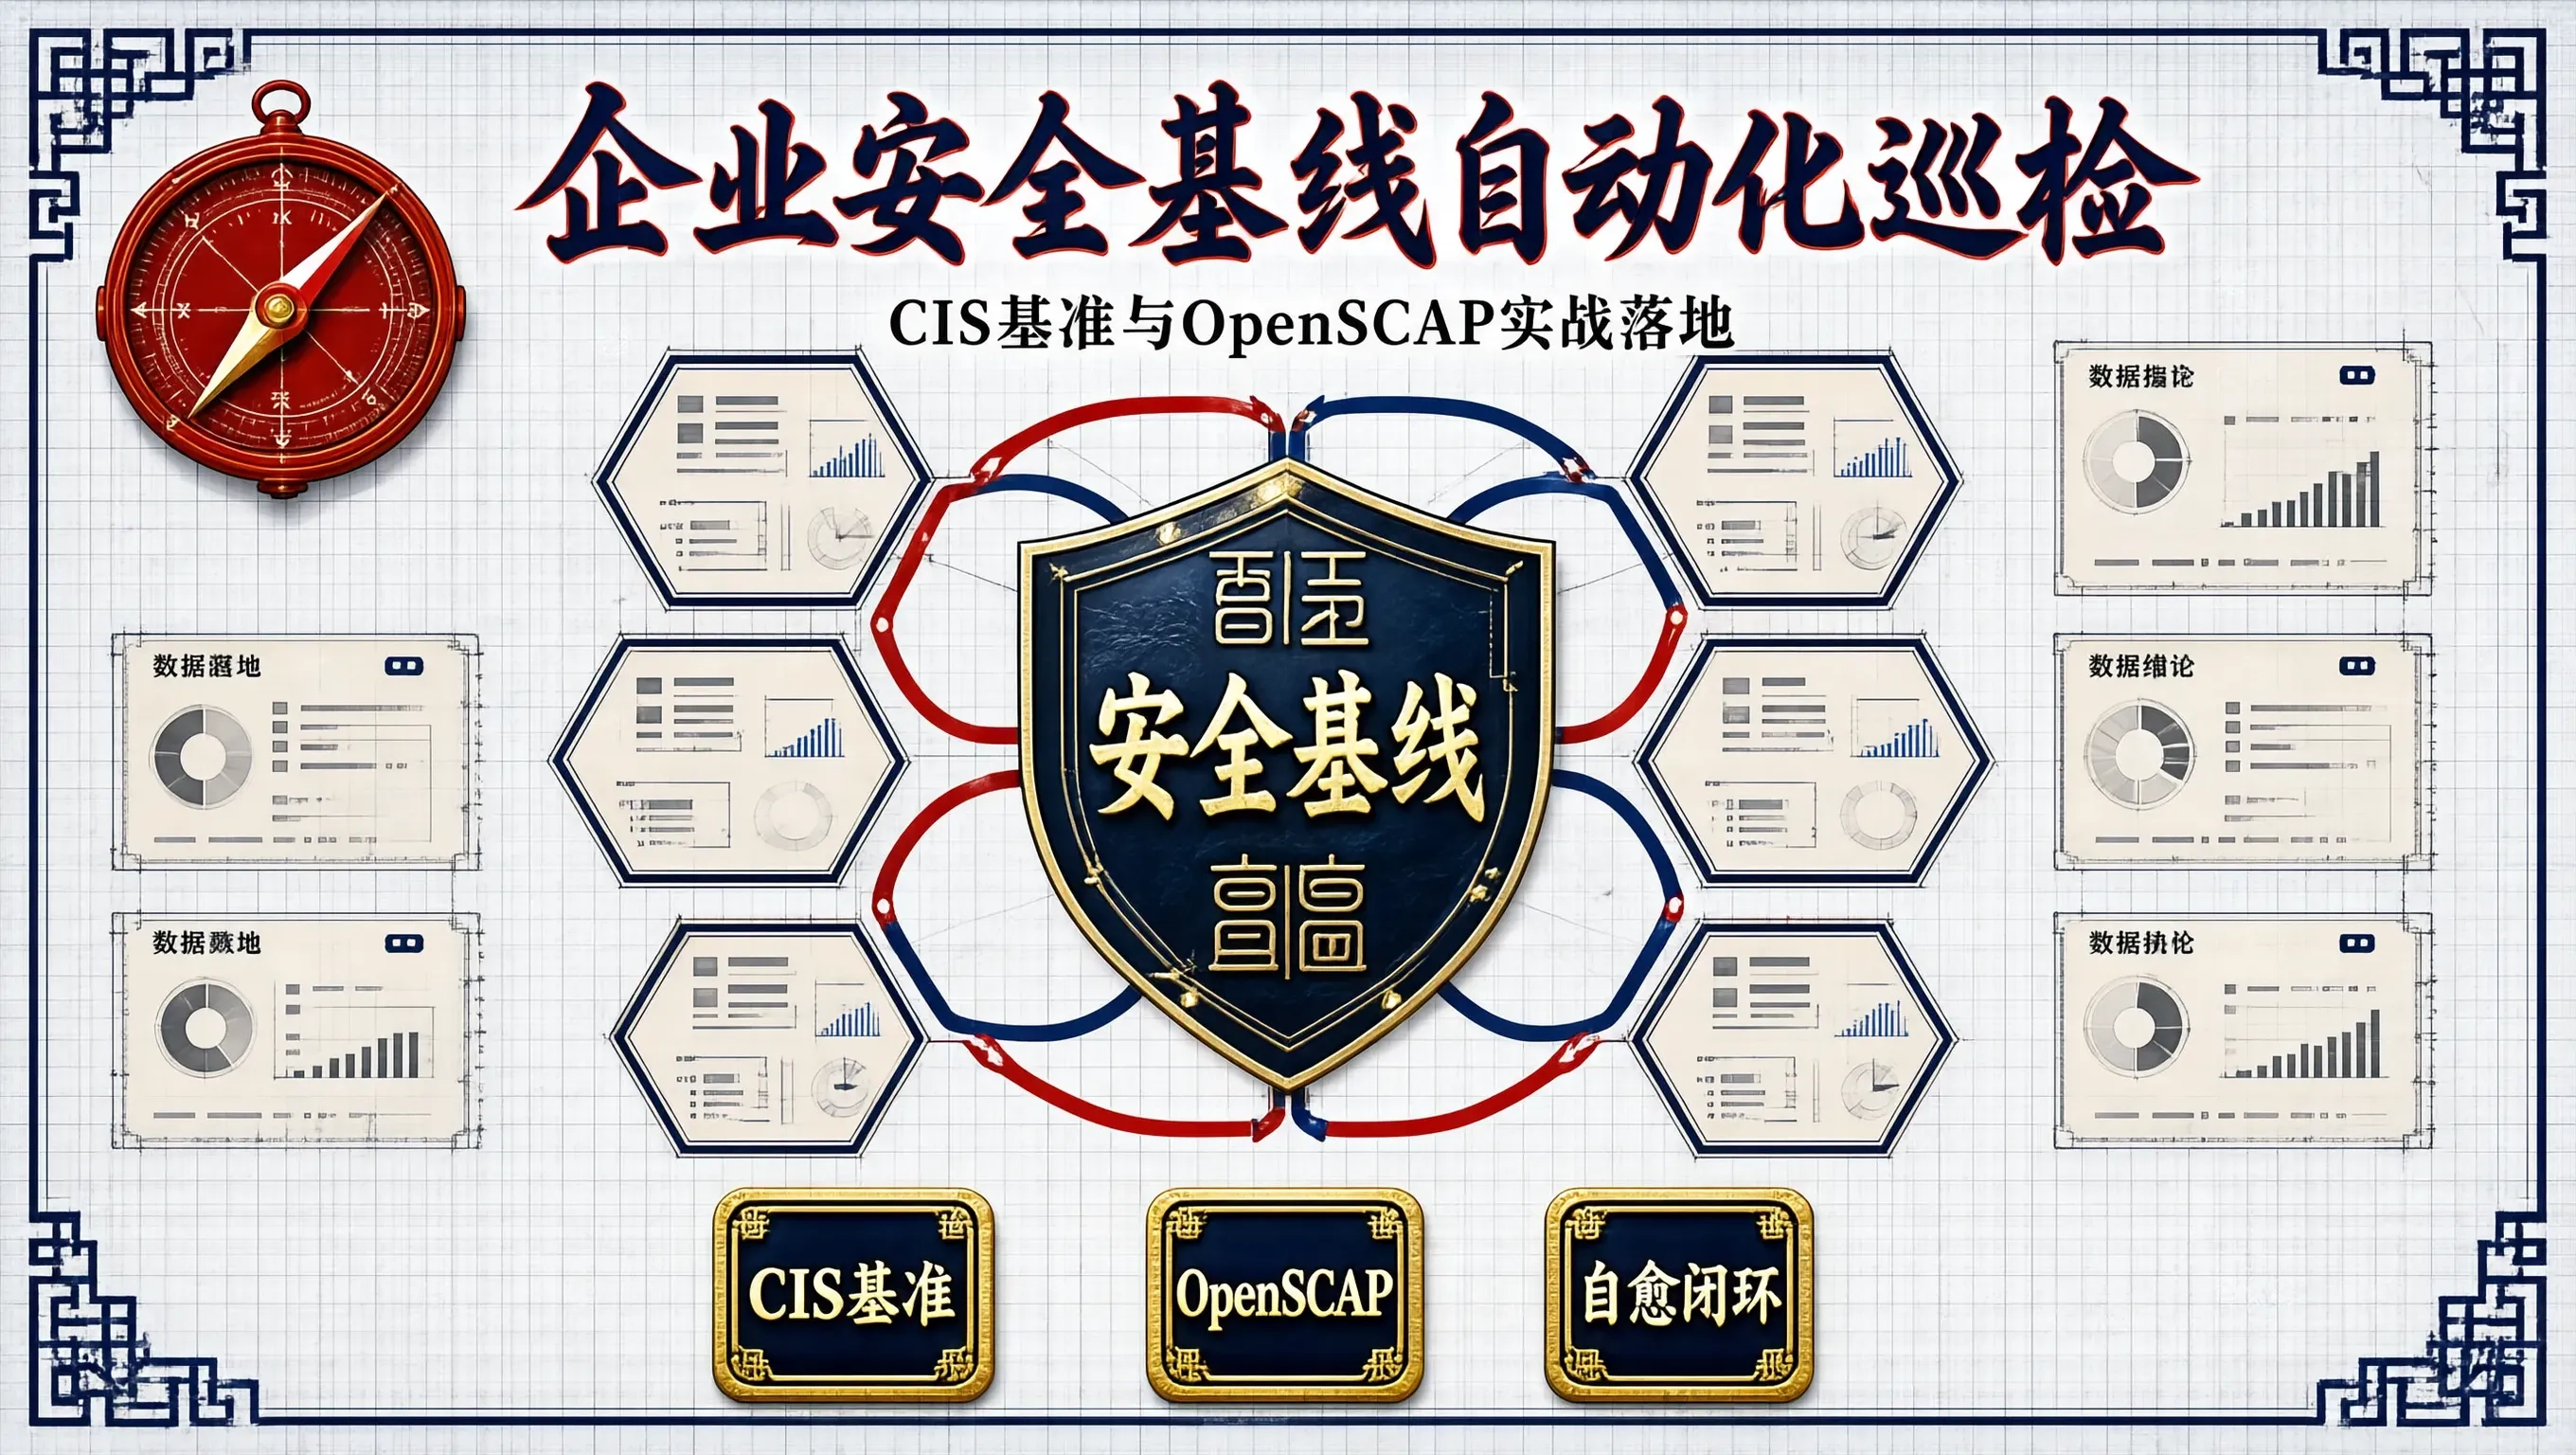
在大型互联网企业与混合云架构的日常安全运营中,安全团队往往面临着管理数以千计甚至数万台异构 Linux 主机(Ubuntu、Debian、RHEL、Rocky Linux 等)的巨大运维挑战。
根据全球权威网络安全攻防报告统计,在所有发生的严重系统失陷事件中,超过 80% 的入侵并不是攻击者掌握了价值连城的高危 0-Day 漏洞,而是因为目标服务器存在最为基础却长期被忽视的配置疏漏:
- 运维人员为了调试方便留下的弱口令或空口令账号;
- /etc/passwd、/etc/shadow 文件权限配置过于宽松,可被普通非特权用户读取;
- SSH 服务允许 root 远程密码直登,且未配置最大重试次数;
- 系统内核未开启地址随机化(KASLR)或未限制内核符号表读取;
- 临时目录 /tmp 挂载时遗漏了 noexec 与 nosuid 关键隔离参数。
如果单纯依靠安全工程师拿着 Excel 表格逐台登录服务器手工敲命令排查,不仅效率低下,且极易出现盲区。企业必须引入标准化的工业级规范与自动化工具链,依托 CIS Benchmarks(互联网安全中心基准)与 OpenSCAP 引擎,构建无人值守、高吞吐、闭环自愈的企业级安全基线自动化巡检体系。
行业金标准:CIS Benchmarks 的核心维度剖析
我们在推动企业级主机安全加固时,互联网安全中心(Center for Internet Security, CIS)发布的操作系统安全基准,一直被我们奉为最严谨、最全面的配置合规工业金标准。
在我的实际落地体系中,整套防线被纵深划分为六大核心防御域,层层阻截渗透链条:
我们将这六大维度的合规定义全量收敛到 OpenSCAP 自动化扫描引擎中。调度流水线运行后,引擎在微秒级时间内自动产出 PASS、FAIL 或 ERROR 的清晰判定,并在末端直接汇聚为企业合规看板与可一键自愈的 Ansible Playbook,形成标准化的工程闭环。
在具体推行时,CIS Benchmarks 将安全合规策略细分为了两个明确的基线等级:
- Level 1 基线(通用生产环境基准):在不影响绝大多数通用业务稳定性和运行性能的前提下,尽可能收敛系统的脆弱攻击面。所有生产节点必须 100% 无条件达到 Level 1 合规。
- Level 2 基线(高敏感防御环境基准):针对承载核心支付网关、密钥管理系统(KMS)或机密数据库等最高等级资产的主机。强制实施包括最严格的 MAC 强制访问控制、更激进的内核参数封锁与全盘审计,可能会牺牲极少量的兼容性以换取绝对的防御纵深。
SCAP 协议族与 OpenSCAP 自动化引擎
为了让安全基线标准能够被计算机程序自动化解读与执行,美国国家标准与技术研究院(NIST)联合全球安全界制定了 安全内容自动化协议(SCAP, Security Content Automation Protocol):
- XCCDF(可扩展配置检查清单说明格式):一种采用结构化 XML 描述安全基准规则、测试目标与修复指引的通用规范;
- OVAL(开放漏洞与评估语言):精确定义如何检查操作系统底层状态的声明式语言(例如:检查 /etc/ssh/sshd_config 文件中是否存在匹配正则 ^PermitRootLogin\\s+no 的行);
- OpenSCAP(oscap):一款获得官方 SCAP 认证的开源高性能扫描引擎。它能够在几分钟内遍历成百上千条复杂的 OVAL 逻辑,完成对操作系统的深层体检,并自动输出极具观赏性与审计效力的 HTML 可视化报告。
生产级自动化巡检流水线与脚本实操
以下是一段基于 Bash 编写的企业级轻量化自动化巡检与基准度量脚本。该脚本演示了如何调度 OpenSCAP 引擎执行 CIS Level 1 基线评估,并针对关键核心项执行即时提取与合规打分:
#!/usr/bin/env bash
# ——————————————————————
# 企业 Linux 生产主机自动化安全基线巡检与合规评估流水线
# 依赖环境: OpenSCAP 工具集 (oscap) 及官方 SCAP 内容包 (ssg-base)
# ——————————————————————
set -euo pipefail
REPORT_DIR="/var/log/security_compliance"
TIMESTAMP=$(date +%Y%m%d_%H%M%S)
HOSTNAME=$(hostname)
REPORT_HTML="${REPORT_DIR}/compliance_report_${HOSTNAME}_${TIMESTAMP}.html"
REPORT_XML="${REPORT_DIR}/compliance_results_${HOSTNAME}_${TIMESTAMP}.xml"
# 定义目标 SCAP 数据流内容包路径 (以 Ubuntu 22.04 / Debian 为例)
SCAP_DATASTREAM="/usr/share/xml/scap/ssg/content/ssg-ubuntu2204-ds.xml"
PROFILE="xccdf_org.ssgproject.content_profile_cis_level1_server"
log_info() {
echo "[$(date '+%Y-%m-%d %H:%M:%S')] [INFO] $1"
}
log_error() {
echo "[$(date '+%Y-%m-%d %H:%M:%S')] [ERROR] $1" >&2
}
# 1. 环境初始化与前置依赖检查
mkdir -p "${REPORT_DIR}"
chmod 700 "${REPORT_DIR}"
if ! command -v oscap &> /dev/null; then
log_error "未检测到 OpenSCAP 工具 (oscap),请先执行: apt-get install libopenscap8 scap-security-guide"
exit 1
fi
if [[ ! -f "${SCAP_DATASTREAM}" ]]; then
log_error "未能找到指定的 SCAP 数据流规则文件: ${SCAP_DATASTREAM}"
exit 1
fi
log_info "===> 启动企业安全基线自动化合规评估: Host=[${HOSTNAME}], Profile=[${PROFILE}]…"
# 2. 调用 oscap 引擎执行无损全量基线体检 (使用 || true 防止非零退出码中断流水线)
log_info "===> 正在评估系统内核参数、文件权限、服务基线与审计规则…"
oscap xccdf eval \\
–profile "${PROFILE}" \\
–results "${REPORT_XML}" \\
–report "${REPORT_HTML}" \\
"${SCAP_DATASTREAM}" || true
log_info "===> 扫描完成,报告已生成: ${REPORT_HTML}"
# 3. 解析结果 XML 提取关键合规指标
TOTAL_PASS=$(grep -c '<result>pass</result>' "${REPORT_XML}" || true)
TOTAL_FAIL=$(grep -c '<result>fail</result>' "${REPORT_XML}" || true)
TOTAL_TESTED=$((TOTAL_PASS + TOTAL_FAIL))
if [[ ${TOTAL_TESTED} -gt 0 ]]; then
SCORE=$(awk "BEGIN {printf \\"%.2f\\", (${TOTAL_PASS} / ${TOTAL_TESTED}) * 100}")
else
SCORE="0.00"
fi
echo "============================================================"
echo " 企业安全基线自动化巡检合规得分看板 "
echo "============================================================"
echo " 主机名称 : ${HOSTNAME}"
echo " 审查基线 : CIS Level 1 Server"
echo " 通过测试项数 : ${TOTAL_PASS}"
echo " 未达标风险项数 : ${TOTAL_FAIL}"
echo " 整体基线合规率 : ${SCORE}%"
echo "============================================================"
# 4. 判定合规红线门禁 (低于 90% 触发 SOC 告警)
SCORE_INT=${SCORE%.*}
if [[ ${SCORE_INT} -lt 90 ]]; then
log_error "警告:当前主机安全基线合规率低于企业 90% 红线门禁!必须限期实施基线加固!"
# 可在此处联动企业内部 Webhook 发送报警或自动触发 Ansible 自愈 Playbook
else
log_info "优秀:当前系统安全基线处于受控合规状态。"
fi
建立自动化闭环:从“只检不修”走向“持续自愈(Self-Healing)”
建立基线巡检体系最忌讳的,是陷入“安全团队疯狂发告警,运维团队麻木不理睬”的恶性循环。
要真正让基线规范落地生根,必须在企业内部打通自愈闭环流水线:
- 将通过 OpenSCAP 验证通过的黄金系统镜像(Golden Image)打包为 Packer 模板;
- 所有在生产环境中新申请拉起的虚拟机或容器,在出厂第一天就必须 100% 具备合格的基线基因,杜绝带病上线。
- OpenSCAP 具备直接根据扫描结果自动生成配套 Ansible 修复脚本的能力(oscap xccdf generate fix);
- 对于诸如“修改 /etc/login.defs 密码最小长度”、“开启 TCP SYN Cookies”等低风险且确定性强的配置项,由自动化控制中心定期在业务低峰期执行静默自愈覆盖,彻底解放一线运维工程师的生产力。
结语:让安全成为流水线上的钢铁守卫
很多时候,人们习惯于将安全保障寄托在昂贵的高防设备、炫目的威胁感知大屏以及顶级黑客的个人灵光一现上。
然而,在漫长的真实对抗中,那些真正把黑客拒之门外的,往往正是每一台服务器上严谨的文件权限、每一个被提前禁用的无用端口、每一行被规范配置的审计日志。
通过将 CIS Benchmarks 的顶尖规范转化为全自动化的 OpenSCAP 巡检流水线,我们把原本抽象纸面的安全制度,塑造成了嵌入在整个基础设施骨髓中的钢铁守卫。
平淡无奇的细致,方能成就固若金汤的伟大。