/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
题目名称:Can_you_find_it?
题目方向:Misc – 取证与安全杂项 (Docker 容器取证)
附件:can_you_find_it.tar (Docker 镜像文件)
解题步骤
第一步:加载并进入 Docker 镜像
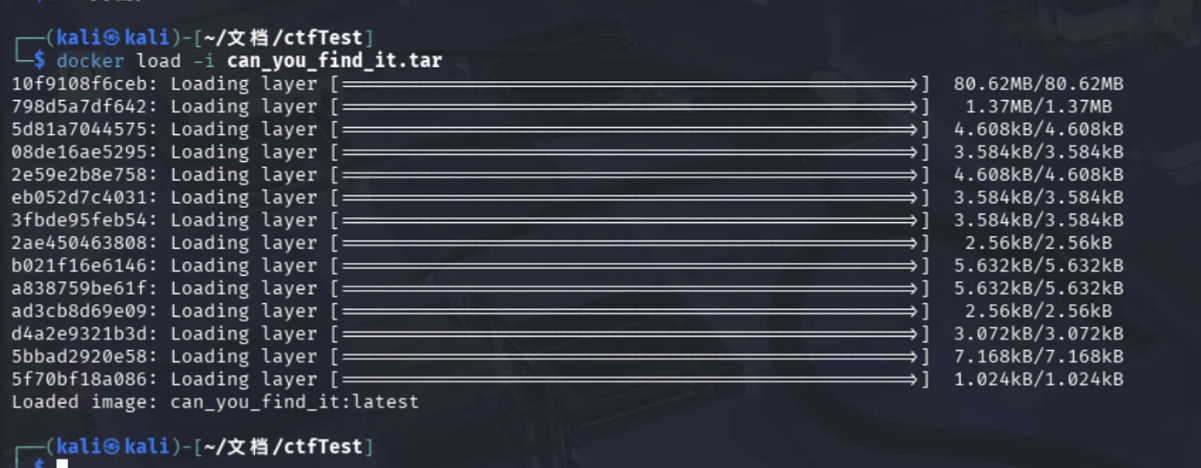
题目直接给出了一个 .tar 文件,这是典型的 Docker 镜像导出格式。我们需要在自己的 Linux 环境(Kali)中加载它。
# 导入镜像
docker load -i can_you_find_it.tar
# 启动并进入容器
docker run -it –rm can_you_find_it:latest /bin/
第二步:系统内部排查与线索追踪
进入容器后,我们获得了 root 权限。
查看根目录 ls -la / 和 /home 目录,发现了线索文件:
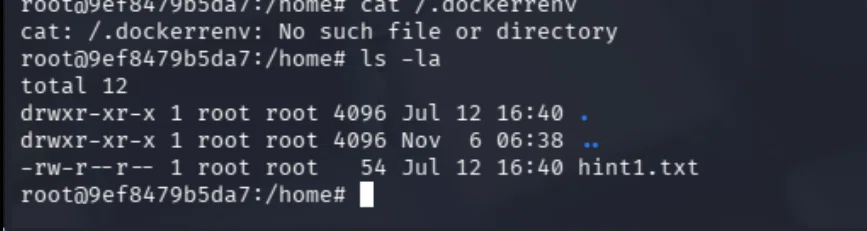
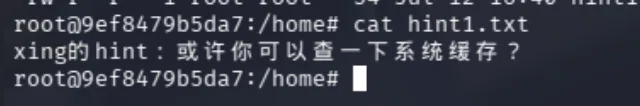
cat /home/hint1.txt -> 提示:“或许你可以查一下系统缓存”
顺着提示,进入系统缓存目录 /var/cache/:
ls -la /var/cache/
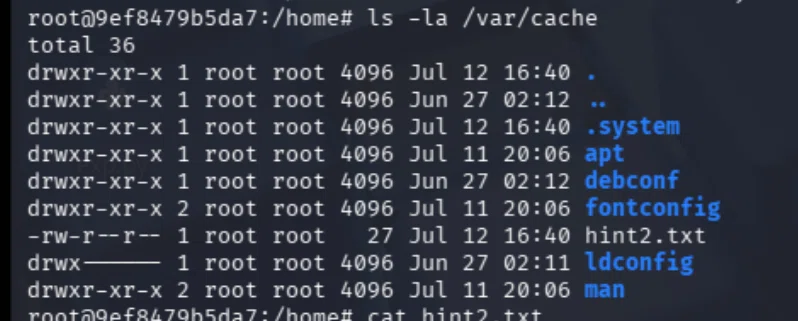
在缓存目录下,发现了一个可疑的隐藏文件夹 .system 以及 hint2.txt。
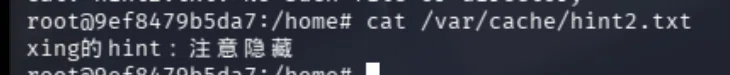 cat /var/cache/hint2.txt -> 提示:“注意隐藏”
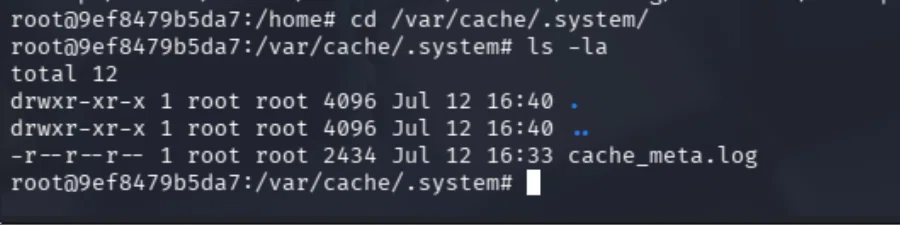
进入隐藏目录 cd /var/cache/.system,发现一个大小为 2.38KB 的文件 cache_meta.log。
第三步:文件真面目识别(破除伪装)
直接 cat cache_meta.log 会输出一堆乱码,且开头包含 ‰PNG 字样。
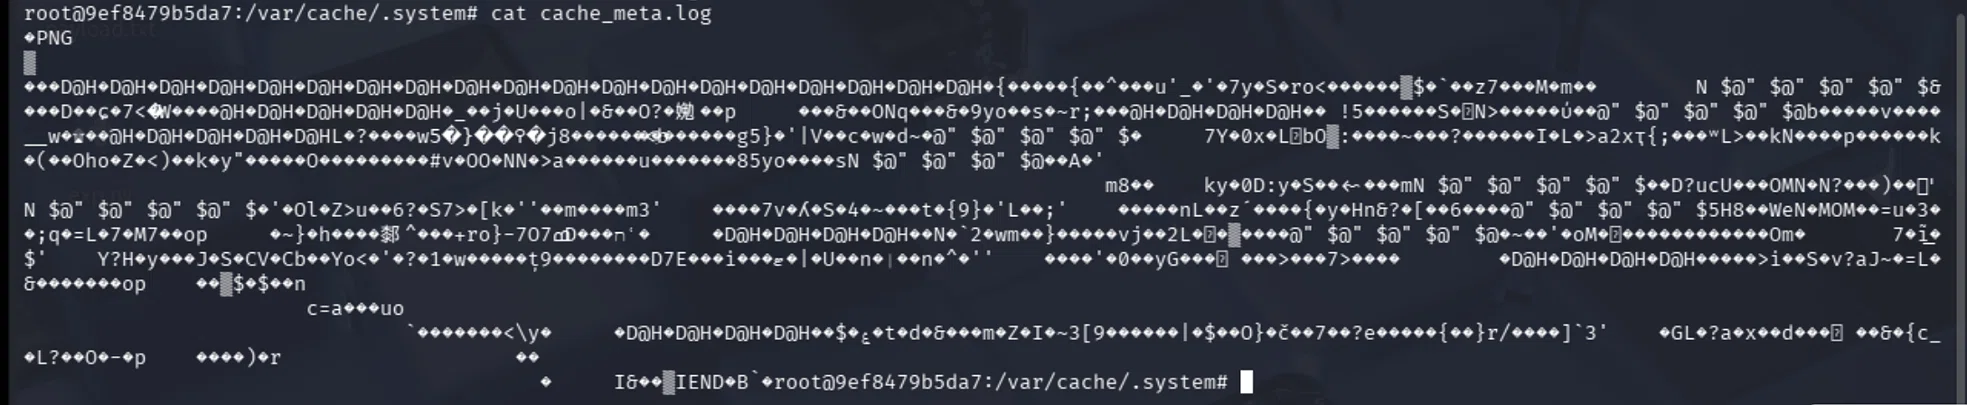
为了确定它的真实身份,我们将文件从容器复制到宿主机(Kali):
# 注意:在宿主机终端执行,不在容器内
docker cp <容器ID>:/var/cache/.system/cache_meta.log .
使用 file 命令鉴定文件类型:
file cache_meta.log

说明这根本不是什么日志文件,而是一张伪装成 log 的 400×400 PNG 图片
直接将后缀改为 .png:
mv cache_meta.log cache_meta.png
第四步:手工修复残损二维码
打开 cache_meta.png,发现这是一张缺角二维码,直接扫扫不出来。

修复方法:随便找一个画图工具(PS、画世界什么的)把左上和右上的回字形图案补齐。
获得 Flag
扫码成功后,得到最终 Flag:
moectf{1n_7h3_1m4g3_cach3} (意为:在图片缓存里)