/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
0x01 工具介绍
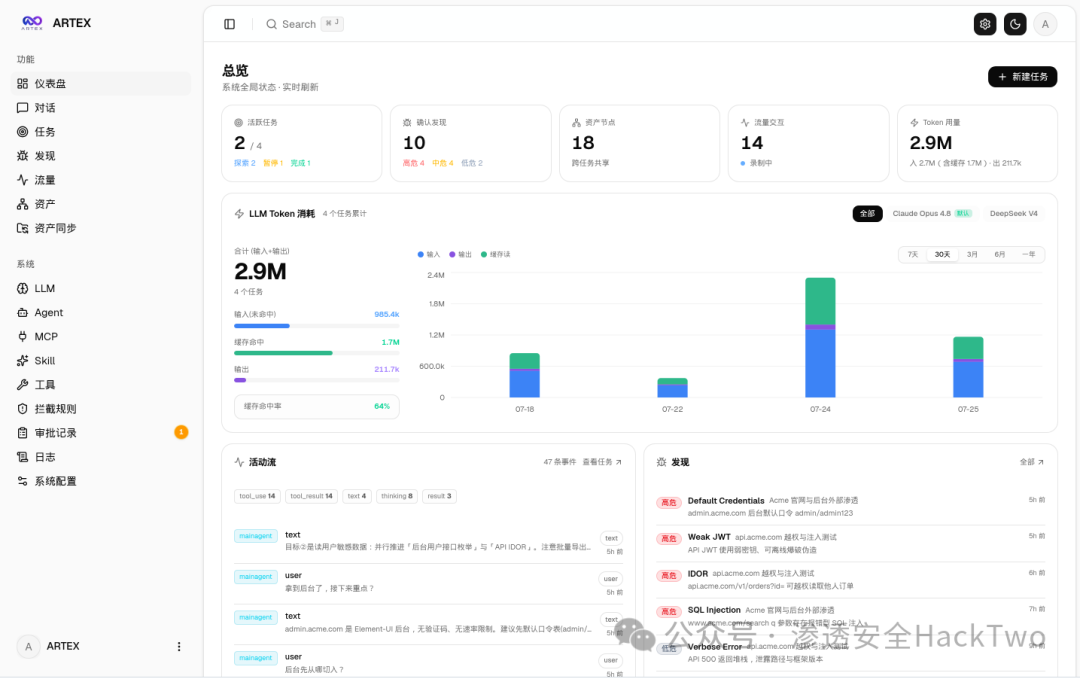
ARTEX-Full 是基于上游 ARTEX 二次开发的 AI 自主渗透测试衍生项目,采用 Go 后端内嵌 Next.js 前端架构,依托多 Agent 与 LLM 驱动自动化探索流程。内置资产图谱、流量录制、OOB 带外监听、MCP 工具接入、漏洞复测等能力,可对接 Nuclei、Subfinder 等工具,支持 ScopeSentry 资产同步与人在环路审批。提供 Docker、预编译包、源码编译多种部署方案,自带一键更新与回滚机制。项目遵循 AGPL-3.0 协议,仅限安全研究学习,禁止未授权测试。
注意:现在只对常读和星标的才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨核心特点
MCP 工具链(补齐扫描与子域能力)
ARTEX 本体是单二进制,但扫描、子域枚举、路径探测这些能力由外挂 MCP 子进程提供。 Release 包里的 mcp/ 目录就是这套东西的源码与一键安装入口:
| Nuclei |
POC 模板库检索、指纹探测、实弹验证、指纹→匹配→验证一条龙 |
✅ |
| Subfinder |
被动子域枚举、字典爆破、Hunter 测绘、DNS 解析、HTTP 探活 |
✅ |
| WebPath |
站点路径枚举(软 404 基线 + 硬限速) |
✅ |
| OOB |
带外回连会话(需要公网可达端口) |
✅ |
| Webshell |
会话登记、命令执行、文件管理 |
✅ 脚本随包;payload 库需自备 |
新增功能
- 任务 / 资产 / 覆盖图
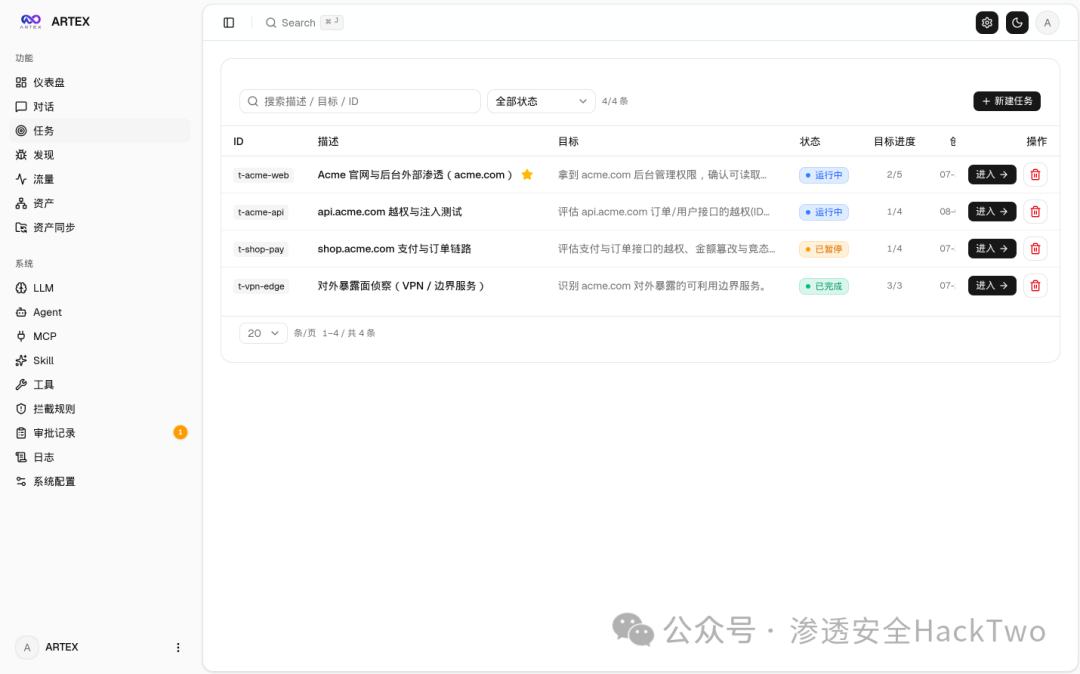
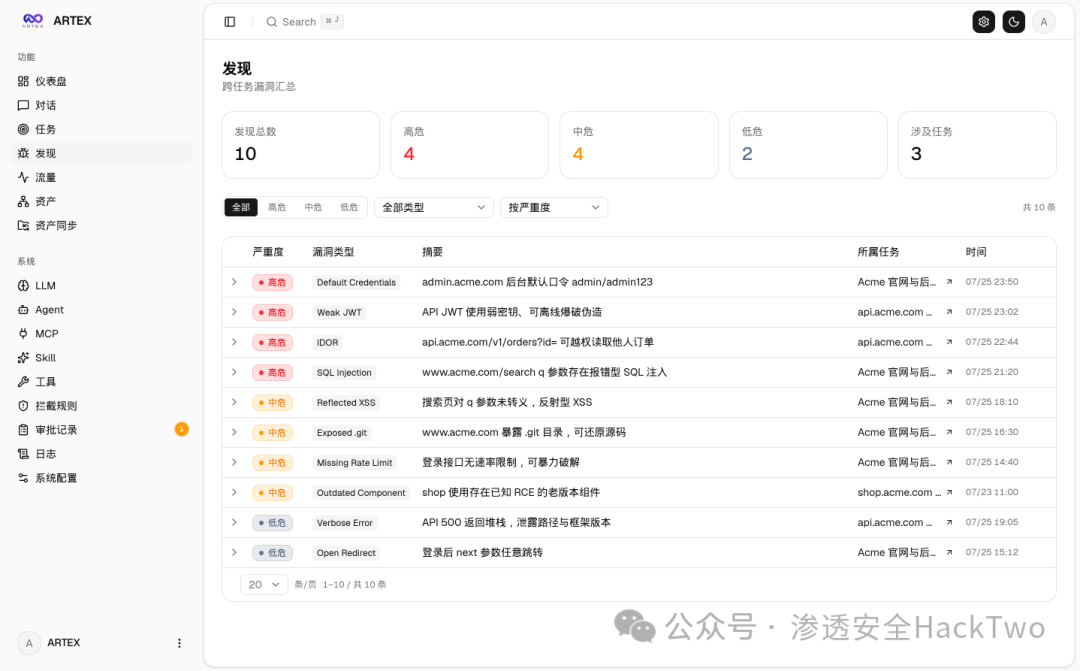
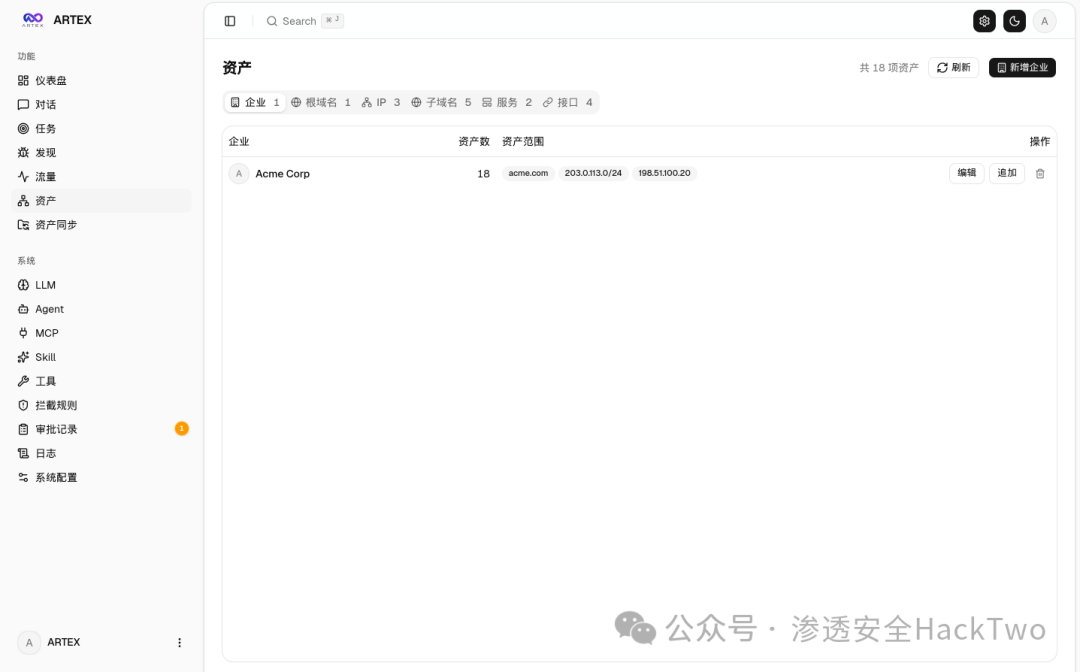
按目标建任务,资产按公司范围归并,覆盖图用节点折叠与「已测高亮」看进度
- 执行过程
会话 + 工具调用逐条留痕,planner 多轮共享 todolist 稳定推进攻击链
- 流量录制
内置代理(:8788)旁路抓包,请求/响应可关联到漏洞作为证据
- 人在环路
拦截审批、对话追问,风险操作不自动放行
- LLM 池 / Agent 管理
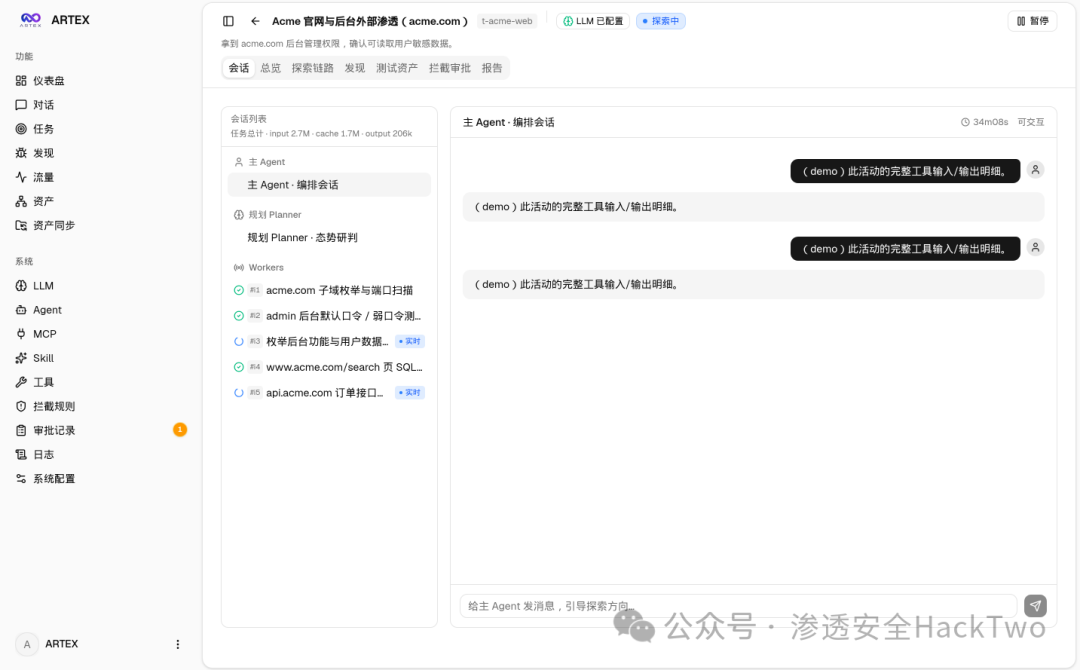
多模型按任务分配,Token 消耗在仪表盘可见
- 扩展能力
OOB 带外回连SSRF、MCP 工具接入、RCE
资产同步(ScopeSentry)
支持从 ScopeSentry 直接同步资产数据,免去重复收集:
-
在「资产同步」页填 ScopeSentry 的地址与 API Key,接入数据源;
-
按项目或任务维度选择要同步的目标与资产类型(域名 / 子域 / IP / 端口 / 站点 / 端点…);
-
一键导入并按公司资产范围归并,直接进入 ARTEX 的资产图供 agent 探索使用。
0x03 更新介绍
AI新增 mcp/:Nuclei(9 工具)/ Subfinder(5)/ Webshell / WebPath / OOB,各带 register-mcp.sh 与 README
mcp/install-mcp.sh 一键安装:–no-download、–only、–bin-dir、–github-base、–dry-run
五个 MCP 路径可移植(环境变量 > 脚本同级 > /opt/artex > PATH),日志/索引在只读挂载下自动退到临时目录
任务模版内置 6 条,首启播种,ON CONFLICT(nkey) DO NOTHING + 一次性标记,不覆盖用户改动
0x04 使用介绍
📦安装与使用指南
升级只换程序、不动数据:Postgres 数据卷 pgdata、./data(jwt.key / SQLite 等)、./skills 都会保留。数据库迁移无需手动执行——artex 每次启动会幂等重跑 schema.sql(含 ADD COLUMN / CREATE INDEX IF NOT EXISTS),即“重启即迁移”。升级前仍建议先备份 ./data 与数据库。
方式一:页面一键更新(推荐)
在 系统配置 页(侧边栏「系统配置」→ /system/settings)的版本与更新卡片里,可以直接检查并安装新版本,无需登录服务器。
点「更新」后:下载当前平台的发布包 → 比对 Release 的 SHA256SUMS → 用 -h 冒烟测试新二进制 → 暂存为 artex.new → 程序退出,由 start.sh / start.bat 重新拉起并完成换装。页面会自动等到新版本上线后刷新。失败不会留下坏程序:校验或冒烟不通过就丢弃暂存件、继续跑当前版本;换装后的新版若连续 3 次启动失败,会自动回滚到 artex.old(失败的那个留作 artex.failed 供排查)。
-
随时可回退:上一版本保留为 artex.old,卡片上有「回滚到上一版本」。注意数据库结构不会回退。
-
更新会中断正在运行的任务——更新即重启,请在空闲时进行。
-
开发构建不给更新:版本号是 dev 或 git describe 带后缀时禁用,避免正式版覆盖掉本地调试的二进制。
-
Docker 下升级要重建镜像:镜像从源码构建,docker compose build artex && docker compose up -d artex 会把镜像里的 playwright / nmap 等工具链一起更新。页面上的「一键更新」只换容器内的二进制,重建容器后会退回镜像自带的版本——Docker 部署请优先用 ./update.sh。
-
访问 GitHub 需要代理时,在同一页面配置全局代理即可,更新链路会走它。更新只从 GitHub 域名下载并强制 HTTPS。
方式二:一键更新脚本
cd artex-full
./update.sh
脚本先可选 git pull 拉取最新代码,再让你选 ① Docker 更新 或 ② 本地编译更新(与 install.sh 对应):
-
① Docker:git pull 取到新代码后重新构建镜像 → 重建容器(重启即自动迁移 schema)。镜像从源码构建,没有远程镜像可拉,所以这一步是 build 而不是 pull,耗时几分钟。
-
② 本地:重建前端静态产物 → 重新编译 ./artex(完成后重启进程生效)。
方式三:Docker Compose(手动)
cd artex-full
git pull # 取最新代码(compose / 源码 / 脚本)
docker compose build artex # 重新构建镜像(源码就地构建,不拉远程镜像)
docker compose up -d artex # 重建容器重启 → 自动迁移 schema
docker image prune -f # 清理旧镜像层(可选)
方式四:预编译二进制(Releases)
到 Releases 下载新版本 zip,停掉旧进程后覆盖 artex 与 skills/(保留你的 config.json 与 data/),重启即可:
cp -r <解压目录>/skills ./ && cp <解压目录>/artex ./
./start.sh
方式五:从源码编译
git pull
cd web && npm ci && npm run build:static && cd ..
cp -r web/out server/webui/dist
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
# 重启 ./start.sh
配置
数据库(config.json,或用环境变量 ARTEX_PG_DSN 覆盖):
{
"database": {
"host": "127.0.0.1", "port": 5432,
"user": "artex", "password": "yourpass",
"dbname": "artex", "sslmode": "disable"
}
}
LLM:export ANTHROPIC_API_KEY=sk-…(或 OPENAI_API_KEY),也可在 UI 的「LLM 配置」页填写。 可选:ARTEX_LLM_PROVIDER / ARTEX_LLM_MODEL / ARTEX_LLM_BASE_URL / ARTEX_LLM_PROXY。
并发:每个任务的 work agent 数在「系统设置」里配置(默认 3)。
常用参数:./start.sh -addr :8787 -proxy :8788(-addr 前端+API,-proxy 流量录制代理)。启动脚本会把参数原样透传给 artex。
反向代理部署(HTTPS / 只开放 443)
前端和 API/SSE 都由同一个后端端口(默认 :8787)提供,实时活动流默认走同源地址,因此无需配置 NEXT_PUBLIC_SSE_BASE,公网只开放 443、把 8787 留在内网即可。
SSE 是长连接 + 持续推送,反代必须关闭缓冲,否则浏览器能连上却收不到事件(表现为活动流一直转圈)。Nginx 示例:
server {
listen 443 ssl;
server_name your.domain.com;
# ssl_certificate / ssl_certificate_key …
location / {
proxy_pass http://127.0.0.1:8787;
proxy_set_header Host $host;
proxy_set_header X-Forwarded-Proto $scheme;
# SSE 关键项:关缓冲、长超时、HTTP/1.1
proxy_buffering off;
proxy_cache off;
proxy_read_timeout 3600s;
proxy_http_version 1.1;
proxy_set_header Connection "";
}
}
仅当 SSE 需要走与页面不同的来源(如独立子域)时,才在构建期设置 NEXT_PUBLIC_SSE_BASE(该变量在 next build 时固化进静态包,容器运行时再设无效)。
0x05 下载
《渗透安全HackTwo》回复20261106获取下载