在网络安全事件分析调查的过程中,需要处理CSV以及JSON格式的文件,office系列的工具以及文本编辑器无法满足快速调查分析的需求,因此TimelineExplorer诞生了。TimelineExplorer 正是为解决安全调查分析中日志处理这一痛点而生的轻量级专业工具,它专精于解析JSON和CSV格式的日志文件,并将提供过滤,搜索聚合等实用功能,极大地提升了取证分析的效率。
在本专栏《安全分析师工具篇》,这里,前面的文章中EvtxECmd以及hayabusa工具生成的csv以及json格式的文件,都可以使用TimelineExplorer进行分析处理。
核心功能
强大的格式兼容性:
- JSON解析: TimelineExplorer能够高效解析结构复杂、嵌套层级深的JSON文件。它能识别出JSON对象中包含的时间戳字段(如 timestamp, event_time, @timestamp 等),并将其作为构建时间线的基础。
- CSV解析: 同样擅长处理以逗号分隔的CSV文件。用户需要指定哪一列包含时间信息(例如 TimeGenerated, Created),工具会自动识别并将其标准化为时间戳。
时间线可视化:
- 解析后的核心价值在于将离散的日志条目按发生时间排序,并呈现在一条直观的横向时间轴上。
交互式探索:
- 事件详情查看: 点击时间线上的任意事件,即可查看该条日志记录的完整详细信息(通常是解析后的JSON键值对或CSV列数据),无需再翻查原始文件。
- 过滤与搜索:
- 过滤: 可通过用户界面快速筛选特定类型的事件(如 Login, File Access, Network Connection)、特定主机名、特定用户名等。
- 搜索: 支持在事件详情中进行全文搜索,快速定位包含特定关键词(如文件名、IP地址、命令参数)的事件。
- 正则: 高级过滤通常支持正则表达式,提供更灵活的匹配能力。
- 聚合: 支持不同字段的聚合分析,找出异常的记录。
使用示例
如下使用文章《终端取证响应威胁狩猎工具之-Windows event log解析检测工具hayabusa》生成的json文件为例进行演示,详见这里。
过滤
TimelineExplorer支持按照每个属性字段进行过滤,如下图1: 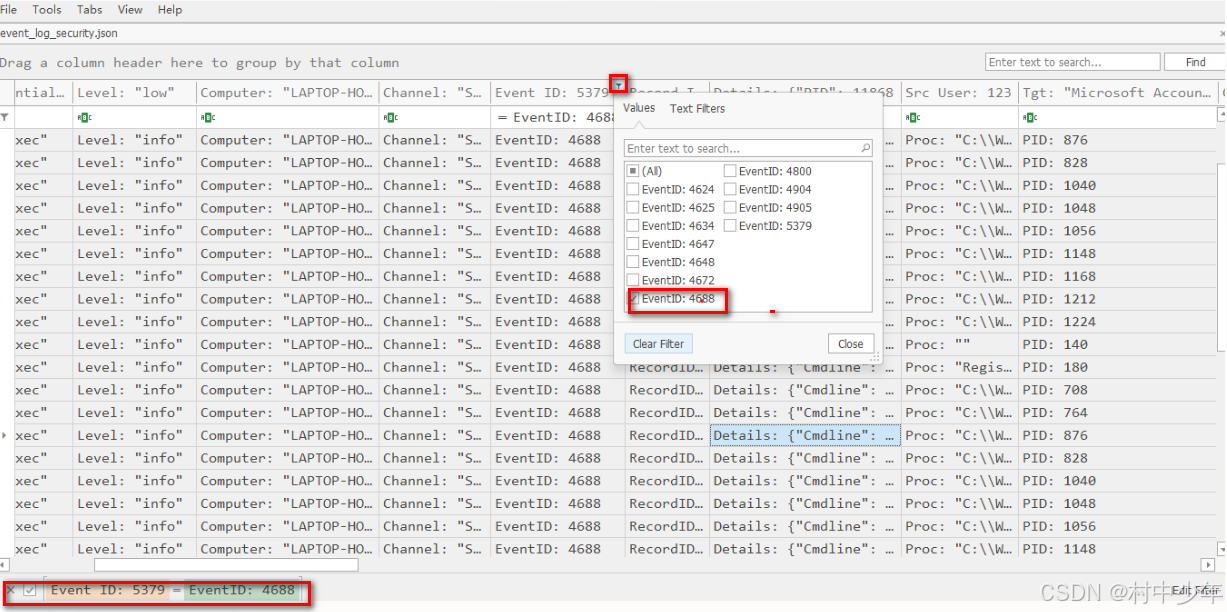 图1 点击每个属性的漏洞按钮即可筛选对应的过滤条件,如果不需要该过滤条件,左下方直接删除该条件即可。
搜索
TimelineExplorer支持搜索高亮,如下图2: 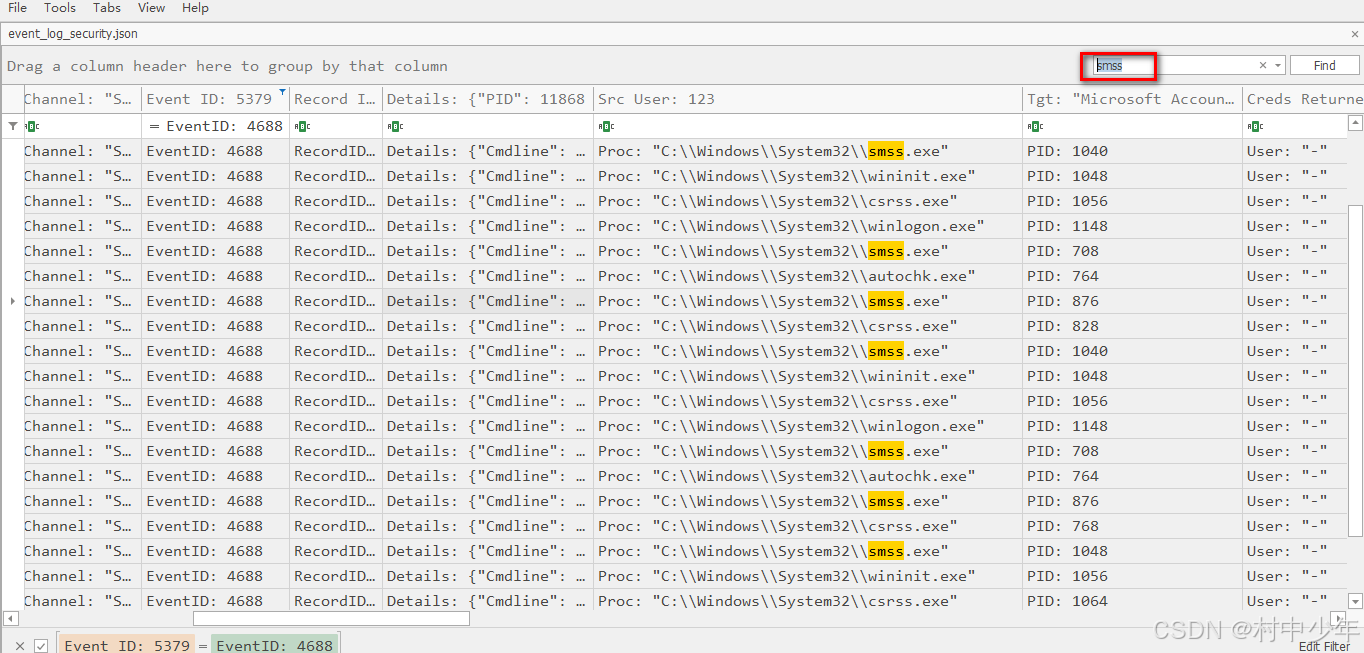 图2 支持正则搜索,过滤加搜索能够高效的找出异常的记录。
聚合
TimelineExplorer支持针对任意属性的聚合,将对应的属性字段拖拽到右上角即可,如下图3是按照规则名称的聚合: 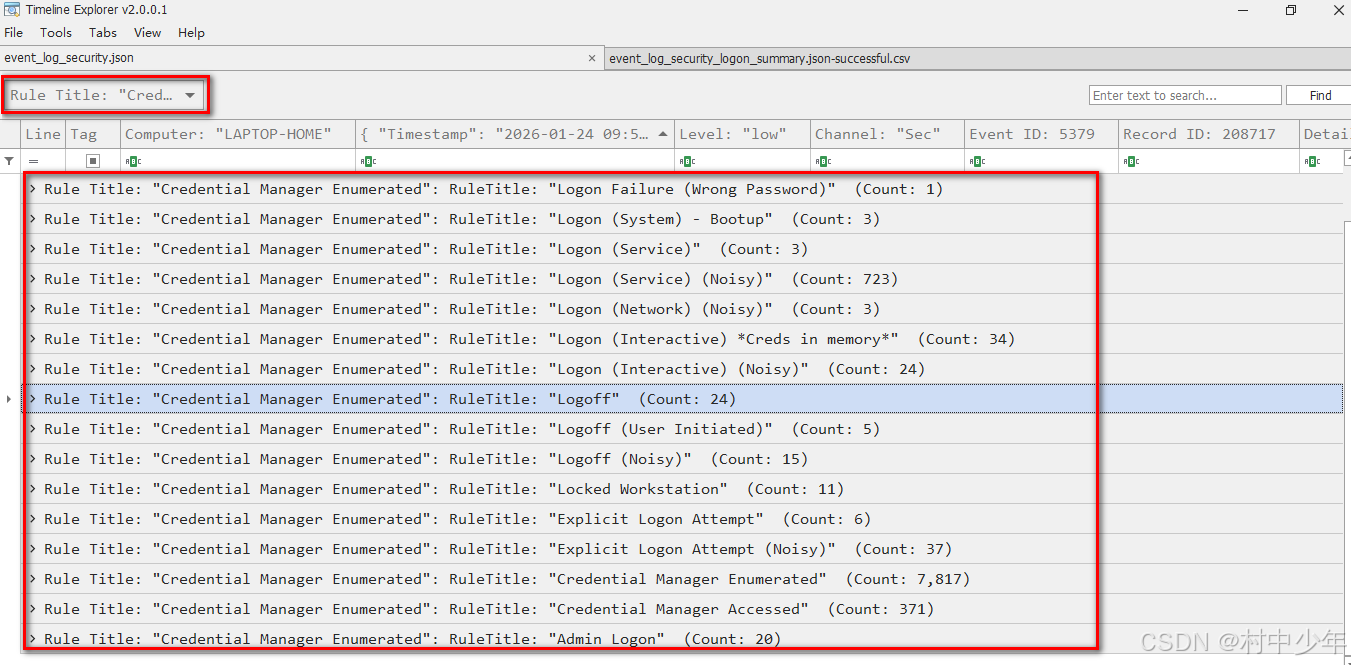 图3 如下图4是按照event log的聚合。
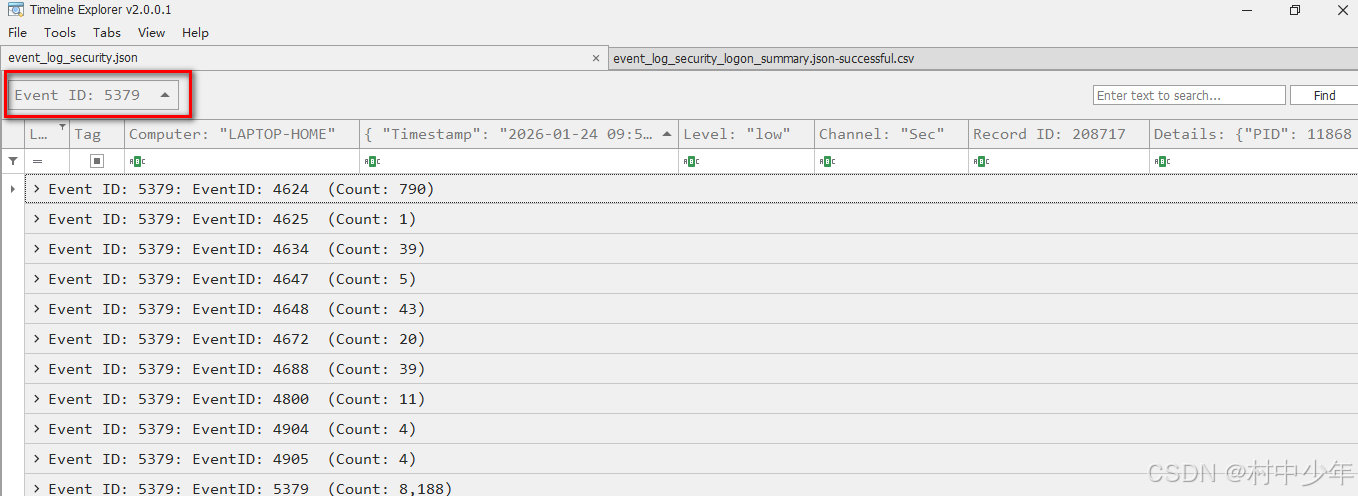 图4 通过上图,可以快速对于一些异常的event log进行调查。
插件
TimelineExplorer针对不同工具的输出做了针对性的优化,用以适配不同格式字段的输出,提升分析效率,如下图5是对应适配的插件列表: 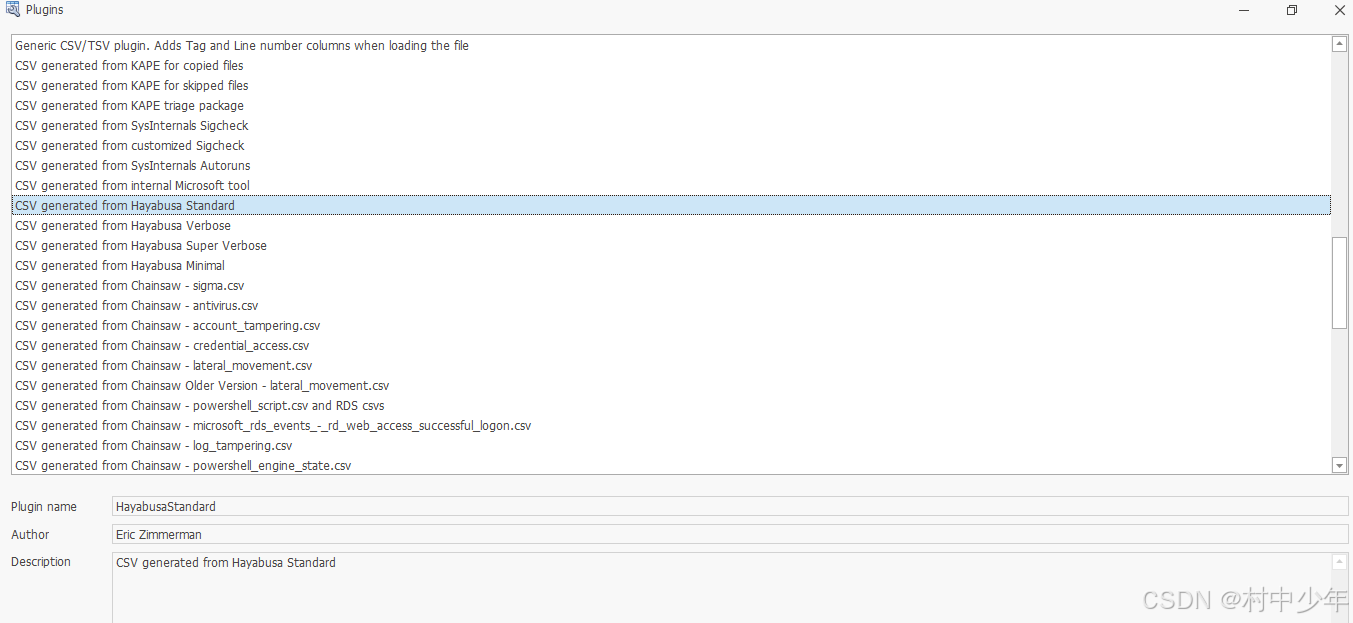 图5 每一种工具的输出在字段定义上都会有些许差异,如下图6是hayabusa的standard输出,可以看到有些重要的字段都是在Details下面:
 图6 当使用TimelineExplorer导出的时候,TimelineExplorer会解析这些重要的json内嵌套的字段,这样更有利于分析师的分析,如下图7:
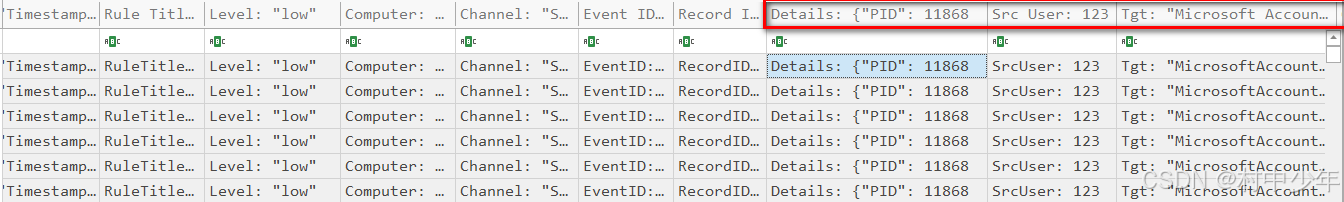 图7
TimelineExplorer作为一款专注于JSON/CSV日志解析和时间线可视化的工具,是终端取证响应分析师工具箱中的利器。它通过将庞杂的结构化数据转化为直观的时间序列视图,赋能分析师快速理清事件脉络、发现关键线索、构建证据链条,从而显著提升安全事件调查的效率和成功率。在应对日益复杂的网络威胁时,掌握并善用此类工具至关重要。
更多安全分析师的工具,请关注专栏《安全分析师工具篇》,见这里。