如何设计多租户(Multi-tenancy)下的 tenant_id ?
文章目录
- 如何设计多租户(Multi-tenancy)下的 tenant_id ?
-
-
- 一、核心设计原则
- 二、常见 `tenant_id` 设计方案及权衡
-
- 方案一:使用通用唯一标识符(UUID/GUID)
- 方案二:使用自增数字或雪花算法ID
- 方案三:使用语义化/可读的租户标识符
- 方案四:组合键(适用于多数据库/混合隔离模式)
- 三、安全与实施的关键考量(比选择格式更重要!)
-
- 1. 防止“租户数据泄露”——“胖手指”问题
- 2. 索引设计
- 3. 数据迁移与导出
- 总结与建议
-
tenant_id 的设计直接关系到多租户系统的
数据隔离安全性、查询性能和系统可扩展性。它不仅仅是“加个字段”那么简单,而是一种贯穿整个应用和数据库的设计哲学。
我将从 设计原则、常见方案、安全考量 三个方面来详细阐述。
一、核心设计原则
在设计 tenant_id 之前,必须明确以下几点:
二、常见 tenant_id 设计方案及权衡
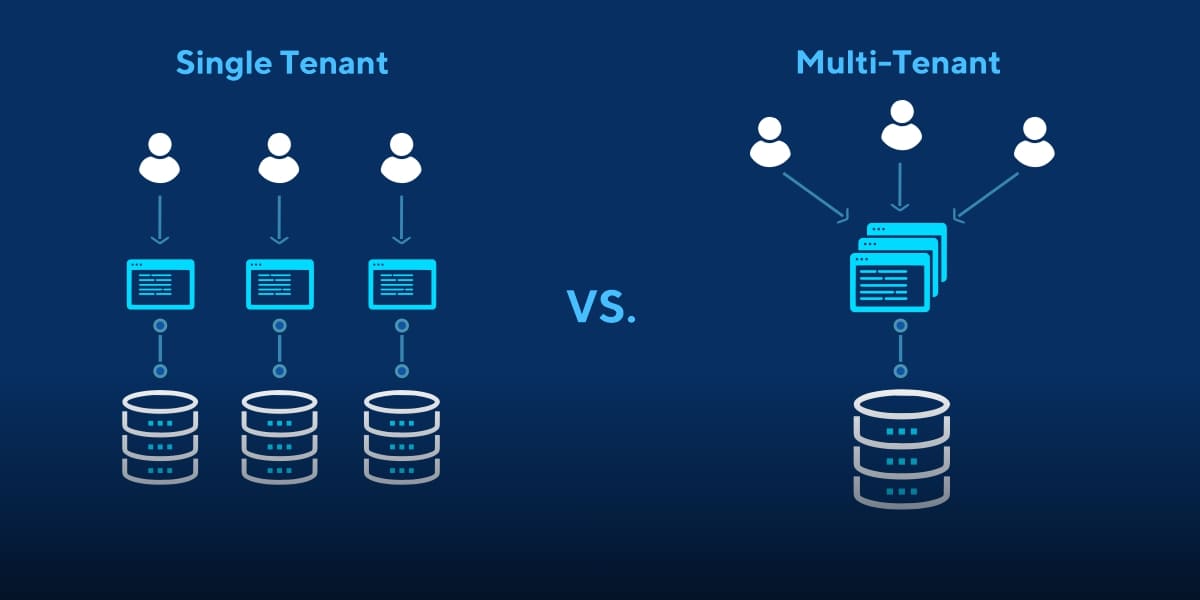
以下方案主要对应 “共享数据库+共享表” 这种最常见的SaaS模式。
方案一:使用通用唯一标识符(UUID/GUID)
- 格式:550e8400-e29b-41d4-a716-446655440000
- 实现:通常由应用层或数据库生成(如 uuid_generate_v4())。
- 优点:
- 全局唯一,无需中央协调:可在任何地方生成,冲突概率极低。
- 安全性高:不可猜测,能隐藏租户数量和顺序信息。
- 适用于分布式系统。
- 缺点:
- 存储空间大:通常为 16 字节(128位),作为主键或外键时,索引体积会变大,影响性能。
- 可读性差:对人来说像乱码,不便于在日志或URL中直接使用。
- 作为主键时,索引碎片化:由于无序性,插入时可能导致B+树索引频繁分裂重组。
方案二:使用自增数字或雪花算法ID
- 格式:
- 自增:1, 2, 3, …
- 雪花:1234567890123456789(一个长整型,包含时间戳、工作节点、序列号)
- 实现:自增由数据库管理;雪花ID由应用服务生成。
- 优点:
- 存储高效:通常为 8 字节(长整型),索引性能好。
- 有序性:自增ID和雪花ID(基于时间)具有内在顺序,作为主键时索引效率高。
- 雪花ID在分布式系统中也能保持大致有序。
- 缺点:
- 暴露信息:自增ID会暴露租户创建顺序和大致数量。
- 安全性较低:容易猜测,攻击者可以遍历ID尝试访问数据。(这是致命弱点!)
- 需要中央协调:自增ID依赖单点数据库;雪花ID需要配置工作节点ID。
方案三:使用语义化/可读的租户标识符
- 格式:租户子域名、公司名缩写等,如 acme, contoso。
- 实现:由租户在注册时提供或系统分配,通常与子域名绑定。
- 优点:
- 极佳的可读性和可调试性:从URL (acme.app.com) 或日志一眼就能看出是哪个租户。
- 可直接用于路由。
- 缺点:
- 唯一性需保证:需要防止冲突。
- 可能变化:公司名变更时如何处理?通常设计为不可变,或建立别名映射。
- 安全性注意:虽然不可猜测,但一旦暴露,含义明确。
方案四:组合键(适用于多数据库/混合隔离模式)
- 格式:不一定是一个单一字段。可以是 (tenant_id, entity_id) 的复合主键,或者与独立Schema名(如 tenant_12345)结合使用。
- 实现:
- 在“共享数据库+独立Schema”模式下,tenant_id 可能体现为数据库连接的目标Schema名。
- 在ORM或应用层,通过一个 “租户上下文” 来动态决定查询哪个Schema或表。
- 优点:
- 天然隔离:物理或逻辑隔离更清晰。
- 灵活性高:可为不同规模的租户选择不同的隔离策略(小客户共享表,大客户独立Schema)。
- 缺点:
- 架构复杂:需要动态数据源路由(如使用 AbstractRoutingDataSource)。
- 连接池管理复杂:可能需要维护多个连接池。
三、安全与实施的关键考量(比选择格式更重要!)
1. 防止“租户数据泄露”——“胖手指”问题
这是最常见的错误:开发者写查询时,忘记了 WHERE tenant_id = ? 条件。
解决方案:
- 框架层面强制注入:
- 使用ORM(如Hibernate的@Filter, MyBatis的拦截器)或数据库视图,在每一次查询中自动附加 tenant_id 条件。
- 在应用层创建一个 “租户上下文”(通常存储在ThreadLocal中),所有数据访问层代码都从此上下文中获取当前租户ID,并强制使用。
- 数据库层面约束:
- 在所有表上建立 (tenant_id, id) 的复合主键。
- 创建外键时,也包含 tenant_id(例如 FOREIGN KEY (user_id, tenant_id) REFERENCES users(id, tenant_id))。这确保了即使写错了查询,数据库约束也会阻止跨租户的数据关联。
2. 索引设计
- 几乎所有查询都包含 tenant_id,因此它应该是联合索引的第一列。
- 例如,对 orders 表的查询通常是 WHERE tenant_id = ? AND status = ?,那么索引就应该是 (tenant_id, status)。
3. 数据迁移与导出
设计 tenant_id 时就要考虑:当租户要求导出所有数据或迁移到独立系统时,你能否方便地 SELECT * FROM every_table WHERE tenant_id = ? 并生成一份完整、一致的快照?
总结与建议
对于绝大多数现代SaaS应用,我的建议是:
首选方案:在数据库内部,使用一个 代理主键。为了平衡安全性和性能,可以采用:
- uuid 作为主键,并为 tenant_id 字段单独建立一个索引。
- 或者使用 雪花算法ID 作为主键,但要配合其他安全措施(如严格的访问控制层)来弥补其可猜测的缺陷。
- 绝对避免使用可猜测的自增整型作为租户的唯一标识。
对外暴露的标识符:可以为每个租户同时维护一个对外的、可读的唯一标识符,比如 tenant_code (如 acme-corp)。这个码用于API调用、子域名、客户支持等场景。在内部,通过一个映射表将其转换为内部的 tenant_id(UUID或雪花ID)进行数据操作。
- 内部ID:uuid 或 snowflake_id,用于所有数据表关联和索引。
- 外部代号:tenant_code,用于面向用户的接口。
架构基石:建立并严格执行“租户上下文”模式,利用ORM或中间件自动、强制地注入租户隔离条件。这才是确保数据安全隔离的真正关键,比选择哪种ID格式更重要。
一个示例表结构:
— 租户表
CREATE TABLE tenants (
internal_id UUID PRIMARY KEY, — 内部主键,UUID
code VARCHAR(50) UNIQUE NOT NULL, — 对外代号,如 'acme'
name VARCHAR(100) NOT NULL,
created_at TIMESTAMPTZ NOT NULL DEFAULT NOW()
);
— 业务数据表
CREATE TABLE orders (
id UUID PRIMARY KEY DEFAULT uuid_generate_v4(),
tenant_id UUID NOT NULL, — 关联 tenants.internal_id
order_number VARCHAR(20),
amount DECIMAL(10,2),
FOREIGN KEY (tenant_id) REFERENCES tenants(internal_id),
INDEX idx_orders_tenant_id (tenant_id) — 为tenant_id单独建索引
);
通过这样的设计,你既能获得良好的性能和可扩展性,又能通过 code 实现用户友好性,最重要的是,通过强制性的 tenant_id 上下文管理,确保了数据的铁壁隔离。