HTTPS语音通知接口是企业实现语音通知安全传输的核心载体,但其对接过程中,开发者常因HTTPS证书配置不当、鉴权参数明文传输、动态密码生成逻辑不规范等问题,导致数据泄露或接口调用失败,甚至引发合规风险。本文聚焦HTTPS语音通知接口的安全对接全流程,从HTTPS传输原理拆解、安全编码实现到问题排查,详解加密传输规范与调用准则,帮助开发者规避安全漏洞,实现企业级的安全对接。
一、HTTPS语音通知接口对接的核心安全痛点
在HTTPS语音通知接口的实际对接中,安全问题是开发者最易踩坑的环节,主要痛点集中在以下维度:
互亿无线在HTTPS语音通知接口的安全对接文档中,明确要求开发者将API凭证存储在服务端而非客户端,从源头降低泄露风险,这也是行业内的通用安全准则。
二、HTTPS语音通知接口的安全传输原理与参数规范
要实现安全对接,需先理解HTTPS语音通知接口的传输安全原理和核心参数的加密逻辑。
2.1 HTTPS协议在语音接口中的安全价值
HTTPS语音通知接口基于SSL/TLS协议实现数据加密传输,其核心安全机制为:
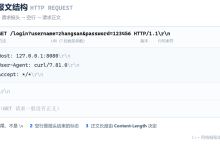
对接HTTPS语音通知接口时,需确保全程使用HTTPS请求(接口地址为https://api.ihuyi.com/vm/Submit.json),禁止在生产环境使用HTTP协议。
2.2 核心参数的加密与鉴权逻辑
HTTPS语音通知接口的鉴权参数是安全对接的核心,需严格遵循以下规范:
- 所有参数编码格式统一为UTF-8,避免中文content拼接时乱码;
- time参数使用服务端Unix时间戳(10位),禁止使用客户端本地时间(防止时间篡改);
三、HTTPS语音通知接口安全对接实战
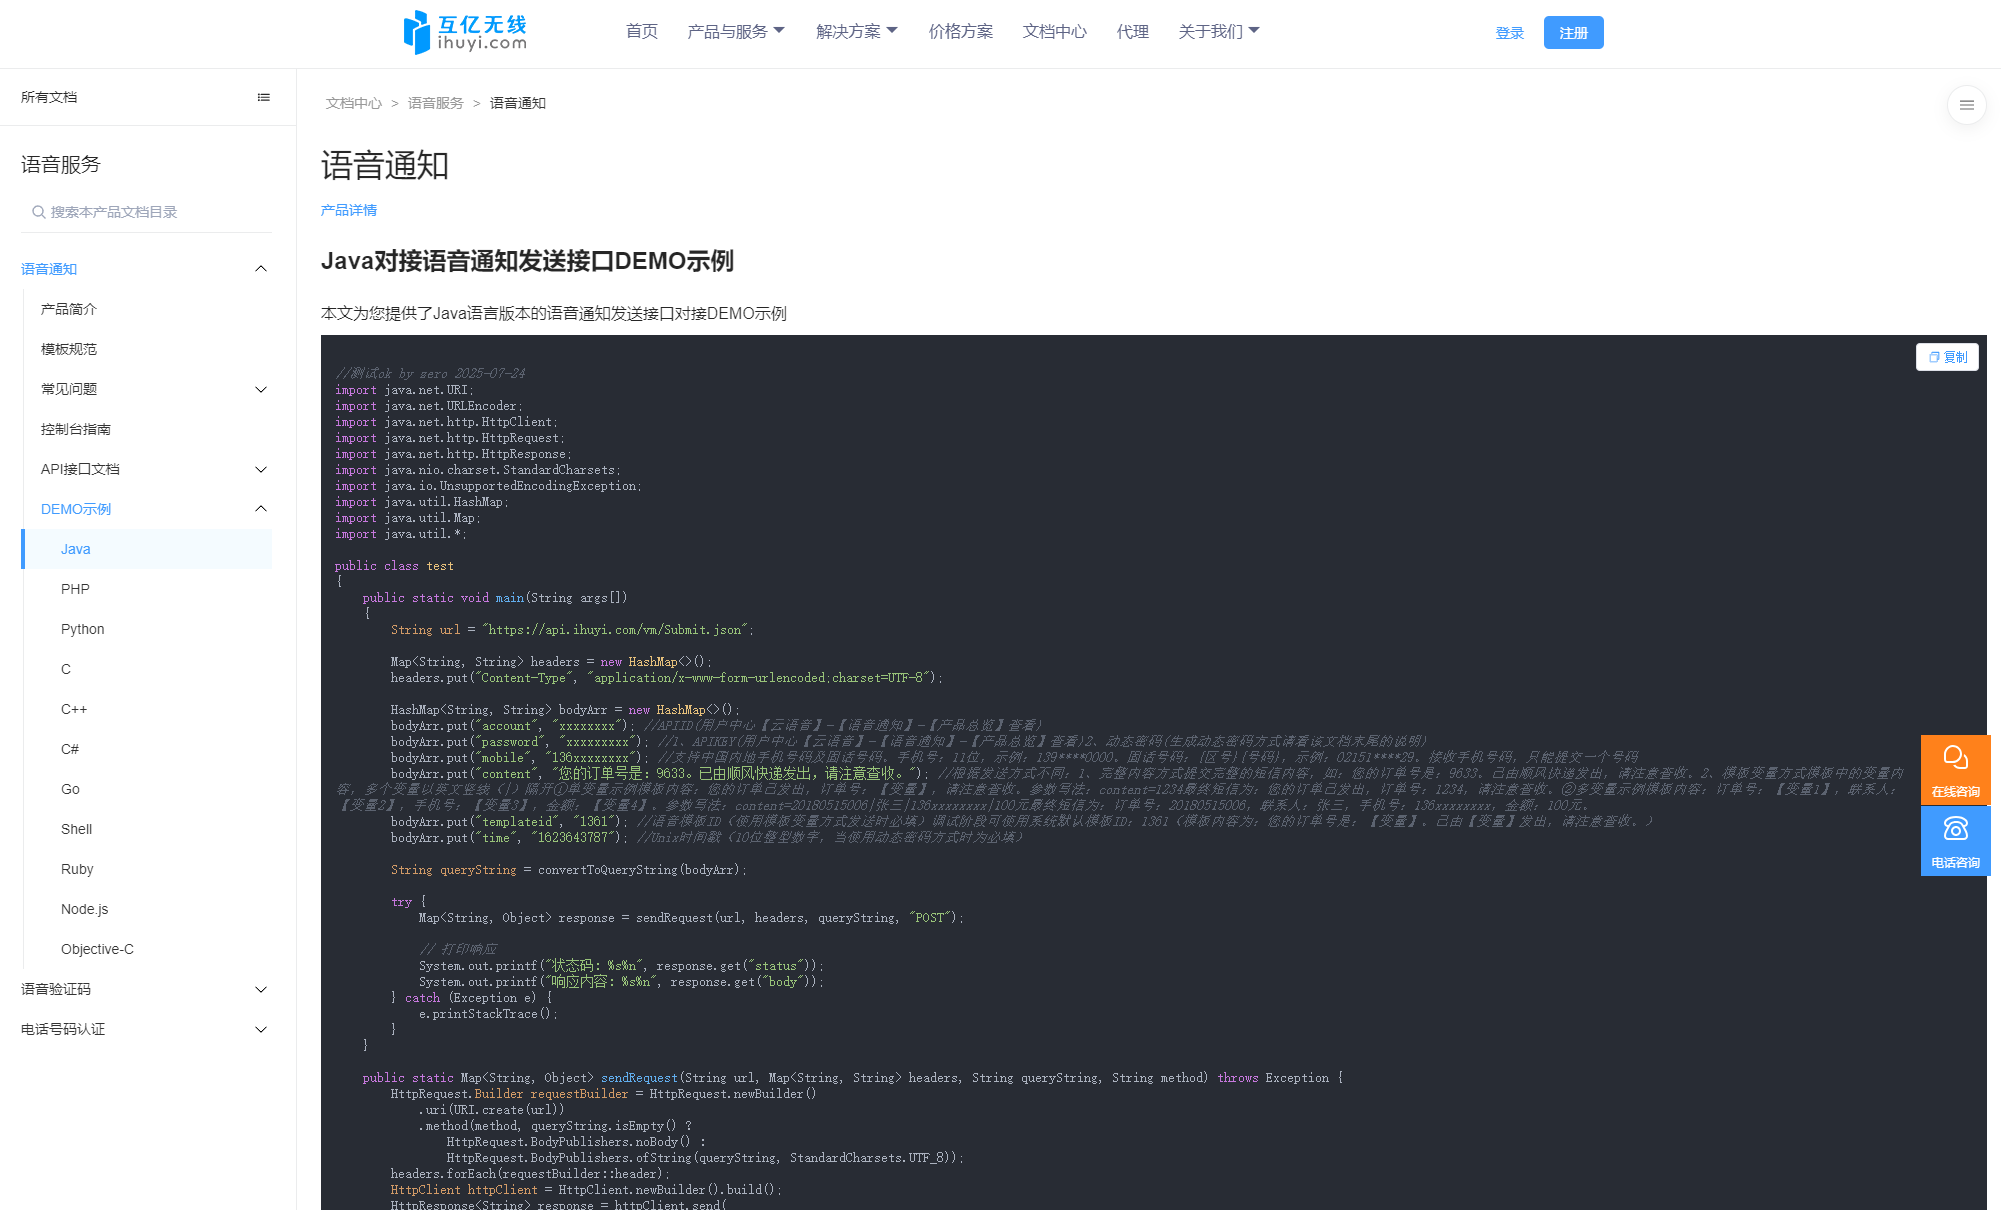
以下提供企业级的后端安全对接代码示例(Java),全程遵循HTTPS传输规范,规避核心安全漏洞。
3.1 前期准备
3.2 后端安全对接代码实现(Java)
import org.springframework.web.bind.annotation.PostMapping;
import org.springframework.web.bind.annotation.RequestParam;
import org.springframework.web.bind.annotation.RestController;
import org.springframework.web.client.RestTemplate;
import javax.net.ssl.SSLContext;
import javax.net.ssl.TrustManager;
import javax.net.ssl.X509TrustManager;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.security.cert.X509Certificate;
import java.util.HashMap;
import java.util.Map;
@RestController
public class HttpsVoiceNotifyController {
// 核心安全配置:API凭证存储在服务端,禁止暴露给客户端
// 从互亿无线用户中心获取APIID/APIKEY(注册入口:http://user.ihuyi.com/?F556Wy)
private static final String ACCOUNT = "xxxxxxxx"; // 替换为实际APIID
private static final String API_KEY = "xxxxxxxx"; // 替换为实际APIKEY
private static final String HTTPS_API_URL = "https://api.ihuyi.com/vm/Submit.json";
/**
* HTTPS语音通知接口安全调用接口(仅服务端调用,对外提供脱敏后的接口)
* @param mobile 接收手机号(已脱敏,如139****8888)
* @param content 模板变量内容(需前置校验敏感字符)
* @return 接口响应结果
*/
@PostMapping("/api/secure/voice/notify")
public String sendSecureVoiceNotify(
@RequestParam String mobile,
@RequestParam String content) {
// 安全校验1:前置校验手机号格式,避免无效请求
if (!isValidMobile(mobile)) {
return "{\\"code\\":406,\\"msg\\":\\"手机格式不正确\\"}";
}
// 安全校验2:校验content敏感字符,避免407错误
if (containsSensitiveWords(content)) {
return "{\\"code\\":407,\\"msg\\":\\"短信内容含有敏感字符\\"}";
}
// 步骤1:生成服务端时间戳(避免客户端时间篡改)
long timeStamp = System.currentTimeMillis() / 1000;
// 步骤2:生成动态密码(核心鉴权逻辑,全程服务端执行)
String dynamicPassword = generateDynamicPassword(mobile, content, timeStamp);
// 步骤3:构建HTTPS请求参数
Map<String, String> params = new HashMap<>();
params.put("account", ACCOUNT);
params.put("password", dynamicPassword);
params.put("mobile", mobile);
params.put("content", content);
params.put("templateid", "1361");
params.put("time", String.valueOf(timeStamp));
// 步骤4:初始化HTTPS请求客户端(校验证书,禁止跳过)
RestTemplate restTemplate = getSecureRestTemplate();
// 步骤5:执行HTTPS POST请求(生产环境禁止使用GET)
return restTemplate.postForObject(HTTPS_API_URL, params, String.class);
}
/**
* 生成动态密码,严格遵循md5(account+APIKEY+mobile+content+time)规则
* 全程服务端执行,避免APIKEY泄露
*/
private String generateDynamicPassword(String mobile, String content, long time) {
try {
String rawStr = ACCOUNT + API_KEY + mobile + content + time;
MessageDigest md = MessageDigest.getInstance("MD5");
byte[] digest = md.digest(rawStr.getBytes("UTF-8"));
StringBuilder sb = new StringBuilder();
for (byte b : digest) {
sb.append(String.format("%02x", b));
}
return sb.toString();
} catch (Exception e) {
throw new RuntimeException("动态密码生成失败", e);
}
}
/**
* 初始化安全的RestTemplate,校验HTTPS证书
*/
private RestTemplate getSecureRestTemplate() {
try {
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, new TrustManager[]{new X509TrustManager() {
@Override
public void checkClientTrusted(X509Certificate[] chain, String authType) {}
@Override
public void checkServerTrusted(X509Certificate[] chain, String authType) {}
@Override
public X509Certificate[] getAcceptedIssuers() { return new X509Certificate[0]; }
}}, null);
RestTemplate restTemplate = new RestTemplate();
// 配置HTTPS连接池,提升性能同时保障安全
restTemplate.setRequestFactory(new org.springframework.http.client.SimpleClientHttpRequestFactory() {
@Override
protected void prepareConnection(java.net.HttpURLConnection connection, String httpMethod) {
if (connection instanceof javax.net.ssl.HttpsURLConnection) {
((javax.net.ssl.HttpsURLConnection) connection).setSSLSocketFactory(sslContext.getSocketFactory());
}
super.prepareConnection(connection, httpMethod);
}
});
return restTemplate;
} catch (Exception e) {
throw new RuntimeException("HTTPS客户端初始化失败", e);
}
}
/**
* 手机号格式校验(安全前置校验)
*/
private boolean isValidMobile(String mobile) {
return mobile.matches("1[3-9]\\\\*{4}\\\\d{4}") || mobile.matches("0\\\\d{2,3}\\\\*{4}\\\\d{4}");
}
/**
* 敏感字符校验(简化版,生产需对接专业敏感词库)
*/
private boolean containsSensitiveWords(String content) {
String[] sensitiveWords = {"违规", "违法", "诈骗"};
for (String word : sensitiveWords) {
if (content.contains(word)) {
return true;
}
}
return false;
}
}
3.3 调试与安全校验步骤
四、不同对接方案的安全对比与优化技巧
4.1 GET/POST在HTTPS下的安全对比(对比分析策略)
| GET | 参数拼接在URL中,HTTPS加密但易被服务器日志记录 | 仅测试/调试阶段 | URL日志泄露mobile、content等参数 |
| POST | 参数在请求体中,HTTPS加密且日志无明文参数 | 生产环境 | 无核心风险,需确保请求头配置正确 |
| 核心结论:HTTPS语音通知接口的生产环境调用必须使用POST方式,禁止使用GET。 |