/* MD / 富文本中的 .toc(含博客园搬家等嵌套结构);.toc-box 在侧栏,不受影响 */
#content_views .toc,
/* 编辑器常在目录前后插入空 p(:empty 仍占 20px),一并去掉避免顶空隙 */
#content_views.markdown_views > p:empty:has(+ .toc),
#content_views.markdown_views > .toc + p:empty,
/* 富文本旧版目录标记 */
#content_views.htmledit_views #main-toc,
#content_views.htmledit_views #hr-toc,
#content_views.htmledit_views p[id*=\”-toc\”] {
display: none !important;
}
/* 目录去掉后,紧跟的首个标题不再多出一块上边距 */
#content_views.markdown_views > .toc + h1,
#content_views.markdown_views > .toc + h2,
#content_views.markdown_views > .toc + h3,
#content_views.markdown_views > .toc + h4,
#content_views.markdown_views > .toc + p:empty + h1,
#content_views.markdown_views > .toc + p:empty + h2,
#content_views.markdown_views > .toc + p:empty + h3,
#content_views.markdown_views > .toc + p:empty + h4 {
margin-top: 0 !important;
}
0x01 工具介绍
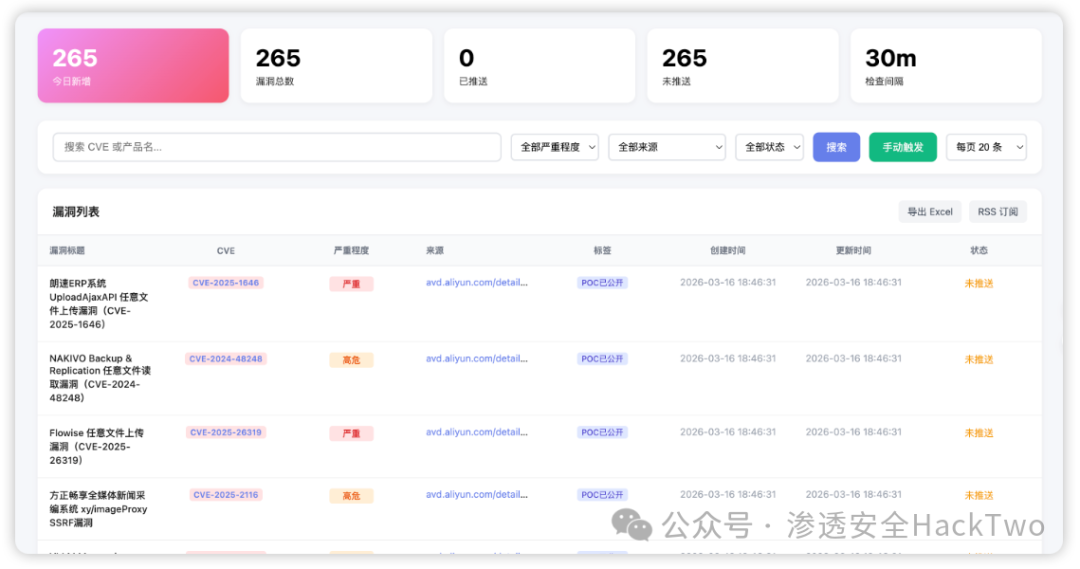
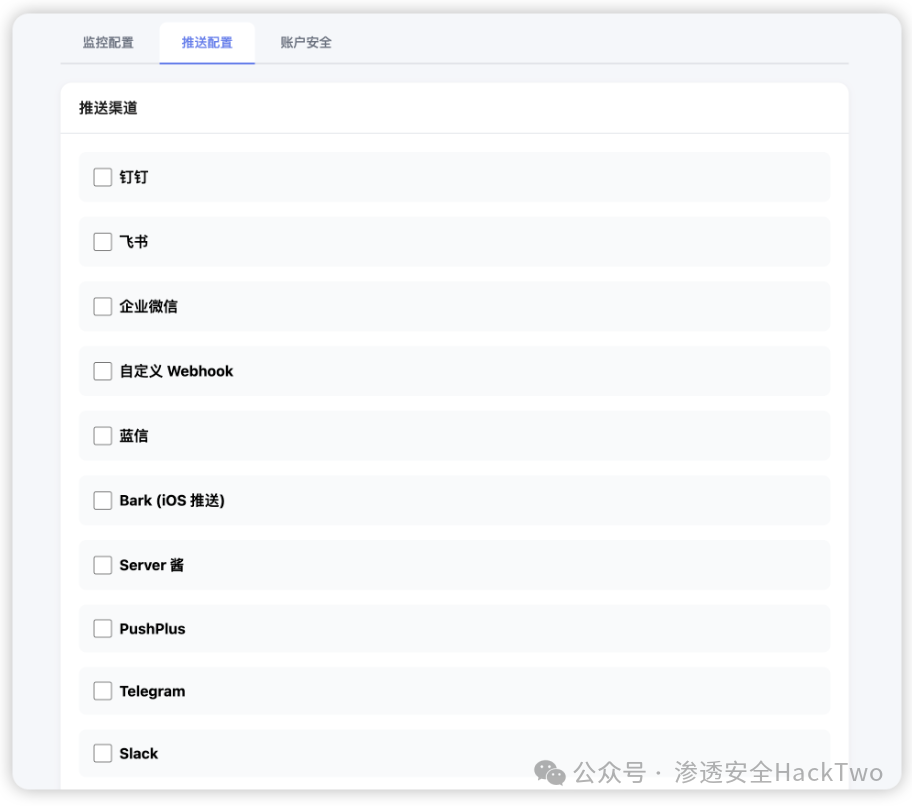
WatchVuln_Web 是一款实用型 Web 漏洞监控工具,基于原版二次开发,提供可视化管理控制台。平台内置多家权威漏洞情报源,支持灵活配置监控周期、关键词过滤与 CVE 去重,可一键对接钉钉、飞书、微信等多渠道推送,实现 7×24 小时不间断高危漏洞预警,简单部署即可高效守护资产安全。
注意:现在只对常读和星标的公众号才展示大图推送,建议大家把渗透安全HackTwo"设为星标⭐️"否则可能就看不到了啦!
下载地址在末尾 #渗透安全HackTwo
0x02 功能介绍
✨主要功能
- 可视化配置界面:通过 Web 页面配置所有功能,无需修改配置文件
- 实时监控状态:查看漏洞库数量、最近更新时间、下次检查时间
- 手动触发检查:一键触发漏洞检查,无需等待定时任务
- 操作日志:记录所有配置变更和推送记录
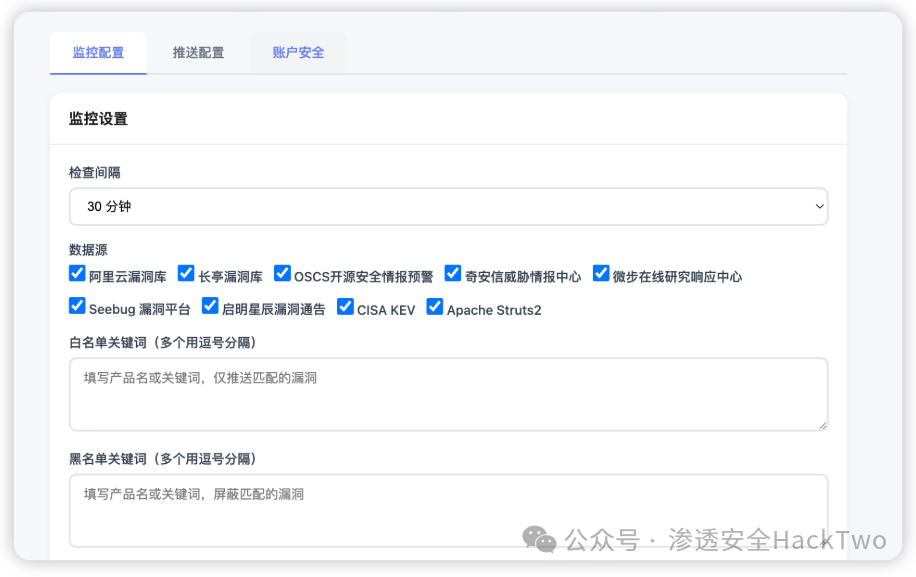
支持以下漏洞信息源:
|
阿里云漏洞库 (AVD) |
高危/严重漏洞 |
|
长亭漏洞库 |
高危/严重漏洞(中文标题) |
|
OSCS 开源安全情报 |
高危/严重漏洞(预警标签) |
|
奇安信威胁情报中心 |
高危漏洞(特定标签) |
|
微步在线 |
高危/严重漏洞 |
|
Seebug 漏洞平台 |
高危/严重漏洞 |
|
启明星辰 |
高危/严重漏洞 |
|
CISA KEV |
全部漏洞 |
|
Apache Struts2 |
高危/严重漏洞 |
支持多种推送方式:
0x03 更新介绍
新增一些其他的Payloader
0x04 使用介绍
📦安装指南
直接运行
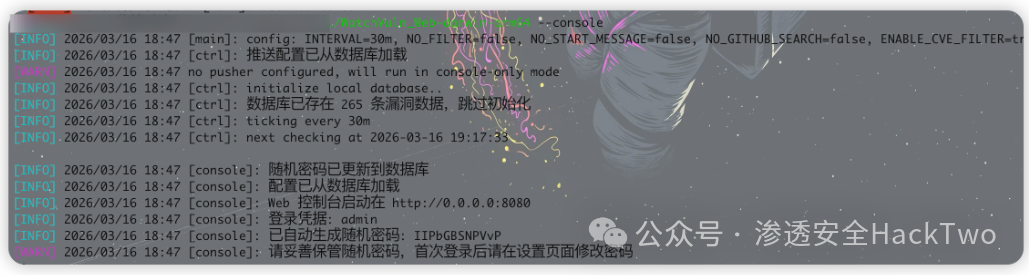
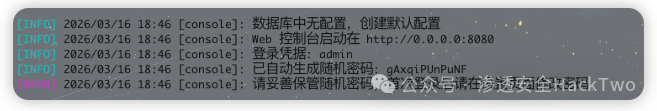
# 运行(默认监听 0.0.0.0:8080)./WatchVuln_Web-windows-amd64.exe –console
首次启动会生成随机登录密码,请注意查看日志。
配置说明
启动后访问 http://localhost:8080,使用 admin 账号登录(每次启动密码会随机生成,见日志)。
监控配置
-
检查间隔:设置漏洞检查周期(15分钟/30分钟/1小时/2小时/6小时)
-
数据源选择:勾选需要监控的漏洞源
-
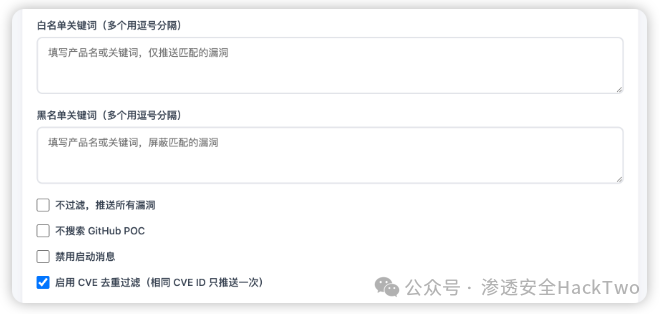
关键词过滤:设置白名单/黑名单关键词过滤
-
CVE 过滤:开启后多个源的同一 CVE 只推送一次
下载
公众号回复20260318获取下载