甲方边界安全:WAF+防火墙 + 抗 DDoS 联合防护落地方案
摘要
本文针对甲方企业边界安全建设中,单防护方案覆盖不全、商业设备成本高、多组件联动复杂的核心痛点,基于开源生态打造了一套低成本、高可用、全链路的联合防护体系。方案以OPNsense 开源防火墙作为网络层边界核心,承载网络层访问控制与原生网络层抗 DDoS 能力;以长亭雷池 WAF 社区版作为 Web 应用层防护核心,承载 OWASP Top10 攻击防护与原生应用层抗 DDoS/CC 攻击能力;通过标准化的架构设计、联动机制与落地配置,实现网络层 – 应用层 – 抗 DDoS 的分层协同防护,同时满足等保 2.0 等合规要求,为甲方企业提供可直接落地、轻量化运维的边界安全解决方案。
一、方案建设背景与核心目标
1.1 甲方边界核心安全威胁与单方案防护痛点
当前甲方企业网络边界面临三层常态化威胁:一是网络层的端口扫描、畸形报文、IP 碎片攻击、SYN/UDP/ICMP Flood 等网络型 DDoS 攻击;二是应用层的 SQL 注入、XSS 跨站脚本、命令执行、文件上传等 OWASP Top10 Web 攻击;三是针对业务接口的 CC 攻击、HTTP Flood 等应用型 DDoS 攻击,直接导致业务卡顿、中断。
传统单方案防护存在无法规避的短板:
- 纯防火墙方案:仅能实现网络层访问控制,无法识别和拦截 Web 应用层攻击,对应用层 CC 攻击几乎无防护能力;
- 纯 WAF 方案:仅能覆盖 Web 应用流量,无法对全端口的网络层攻击、流量型 DDoS 进行清洗,易被网络层攻击直接打穿入口带宽;
- 商业防护方案:授权成本高、配置黑盒化,中小甲方企业预算难以覆盖,且无法根据自身业务灵活定制规则。
1.2 开源联合防护方案的核心目标与适配场景
本方案的核心建设目标:
方案核心适配场景:有 Web 业务对外发布的中小甲方企业、政企分支机构、互联网创业团队,以及有等保合规需求、预算有限的非互联网行业甲方单位。
二、核心组件选型与能力定位
2.1 整体选型逻辑与分层防护架构定位
本方案选型严格遵循三大原则:原生能力匹配、开源社区活跃、运维成本可控,摒弃 “多组件堆砌” 的思路,仅保留两个核心防护组件,通过二者原生能力的互补实现全链路防护,整体架构分为两层:
- 第一层:网络边界入口层,以 OPNsense 防火墙为核心,承担南北向流量的第一道管控,负责网络层攻击过滤、流量型 DDoS 清洗、全端口访问控制;
- 第二层:Web 应用防护层,以雷池 WAF 为核心,承接 OPNsense 转发的 Web 业务流量,负责 Web 攻击拦截、应用型 CC/DDoS 防护,最终将干净流量转发至内网业务服务器。
2.2 核心组件能力与防护边界详解
(1)OPNsense 防火墙:网络层边界防护与原生网络层抗 DDoS 能力
OPNsense 是基于 FreeBSD 开发的开源防火墙 / 路由系统,拥有成熟的网络层管控与原生抗 DDoS 能力,无需额外安装插件即可实现核心防护,其核心能力边界如下:
- 基础网络层防护:支持状态化防火墙、ACL 访问控制、NAT / 端口映射、内网分区隔离,实现 “默认拒绝、最小权限” 的边界管控;
- 原生网络层抗 DDoS 核心能力:基于 FreeBSD 内核的 pf 防火墙、SYN Proxy 代理、Limiters 流量整形、IP 黑名单机制,可实现对 SYN Flood、UDP Flood、ICMP Flood、ACK Flood 等主流流量型 DDoS 攻击的清洗,同时支持端口扫描、畸形报文、IP 碎片攻击的检测与封禁;
- 高可用能力:原生支持 CARP 协议双机热备、链路聚合,可实现主备设备毫秒级切换,避免边界网关单点故障。
(2)雷池 WAF 社区版:Web 应用层防护与原生应用层抗 DDoS 能力
长亭雷池 WAF 是国内主流的开源 Web 应用防火墙,基于智能语义分析引擎实现 Web 攻击防护,社区版完全免费,原生集成了成熟的应用层抗 DDoS/CC 防护能力,其核心能力边界如下:
- Web 应用攻击防护:基于语义分析引擎,精准拦截 SQL 注入、XSS 跨站脚本、命令执行、目录遍历、文件上传漏洞利用等 OWASP Top10 全类型 Web 攻击,误报率远低于传统正则规则 WAF;
- 原生应用层抗 DDoS/CC 核心能力:原生支持基于 IP / 会话 / URL 的多维度频率限制、人机验证挑战、慢连接攻击防护、地域访问控制,可精准识别并拦截 HTTP Flood、接口 CC 攻击、恶意爬虫等应用型 DDoS 攻击,弥补防火墙无法识别应用层恶意请求的短板;
- 灵活部署适配:支持反向代理、透明代理等多种部署模式,可无缝对接 OPNsense 防火墙的流量转发,适配甲方企业各类 Web 业务架构。
2.3 双组件联合防护的能力互补性
本方案的核心优势在于两个组件的能力完全互补,无功能重叠,无防护盲区,形成 “1+1>2” 的防护效果:
三、联合防护整体架构设计
3.1 整体防护拓扑与全链路流量走向
本方案采用 “网关 + 反向代理” 的标准分层拓扑,适配绝大多数甲方企业的网络架构,无侵入式改造,可直接落地,核心拓扑如下:
互联网 → 运营商线路 → OPNsense防火墙(主/备双机)→ 雷池WAF(集群)→ 内网DMZ区 → Web业务服务器/业务系统
全链路标准化流量走向:
3.2 组件防护权责与分工边界
为避免防护重叠、责任不清、配置冲突,本方案明确两个组件的权责分工,严格遵循 “谁擅长、谁负责” 的原则:
| OPNsense 防火墙 | 1. 全端口南北向流量管控与 ACL 访问控制;2. 网络层攻击、流量型 DDoS 攻击清洗;3. NAT / 端口映射、内网路由与分区隔离;4. 网络层恶意 IP 封禁与黑名单管理;5. 边界网关高可用保障 |
| 雷池 WAF | 1. 80/443 端口 Web 流量的深度攻击检测;2. OWASP Top10 Web 攻击拦截与漏洞虚拟补丁;3. 应用层 CC/HTTP Flood 攻击防护;4. Web 业务访问控制与恶意爬虫防护;5. HTTPS 证书管理与业务加密 |
3.3 核心联动防护机制
联合防护的核心在于组件间的协同联动,而非两个设备独立运行,本方案设计四大核心联动机制,实现防护能力的闭环:
3.4 高可用架构设计
为避免防护设备成为业务单点故障点,本方案从两个维度设计高可用架构,保障业务 7×24 小时可用:
四、方案落地部署与核心配置
本章节为方案落地的核心内容,提供可直接复用的标准化部署流程与核心配置步骤,甲方运维人员可按步骤完成全方案落地。
4.1 OPNsense 防火墙部署与核心配置
4.1.1 部署模式与基础网络配置
安装建议参考:https://github.com/CallMeR/opnsense_configuration_notes/blob/main/01.OPNsense%E5%AE%89%E8%A3%85.md
部署模式选型
优先采用路由网关模式,将 OPNsense 作为内网出口唯一网关,全量管控所有南北向流量,无防护绕过风险,是对接雷池 WAF 的最优部署模式,适配 90% 以上甲方企业的现有网络架构。
最低运行环境要求
物理机 / 虚拟机部署通用最低配置:2 核 4G 内存、2 个及以上千兆网口、32G 固态硬盘;生产环境推荐 4 核 8G 配置,预留 3 倍以上性能冗余,适配业务峰值与攻击流量处理需求。
网口与网段标准化规划
绑定 3 个核心逻辑网口,实现安全分区隔离:
- WAN 口:运营商公网接入,承载互联网入站 / 出站流量;
- LAN 口:内网核心区网关,承载内网终端管理流量;
- DMZ 口:专属隔离区,用于部署雷池 WAF 与 Web 业务服务器,彻底隔离公网与内网核心区。
中文系统初始化配置
采用 OPNsense 26.1 LTS 官方稳定中文版,完成基础环境适配:设置时区为亚洲 / 上海、固化中文界面、替换国内官方镜像源、配置阿里云 / 腾讯云公共 DNS,完成公网静态 IP/PPPoE 拨号参数配置,更新系统安全补丁至最新版本。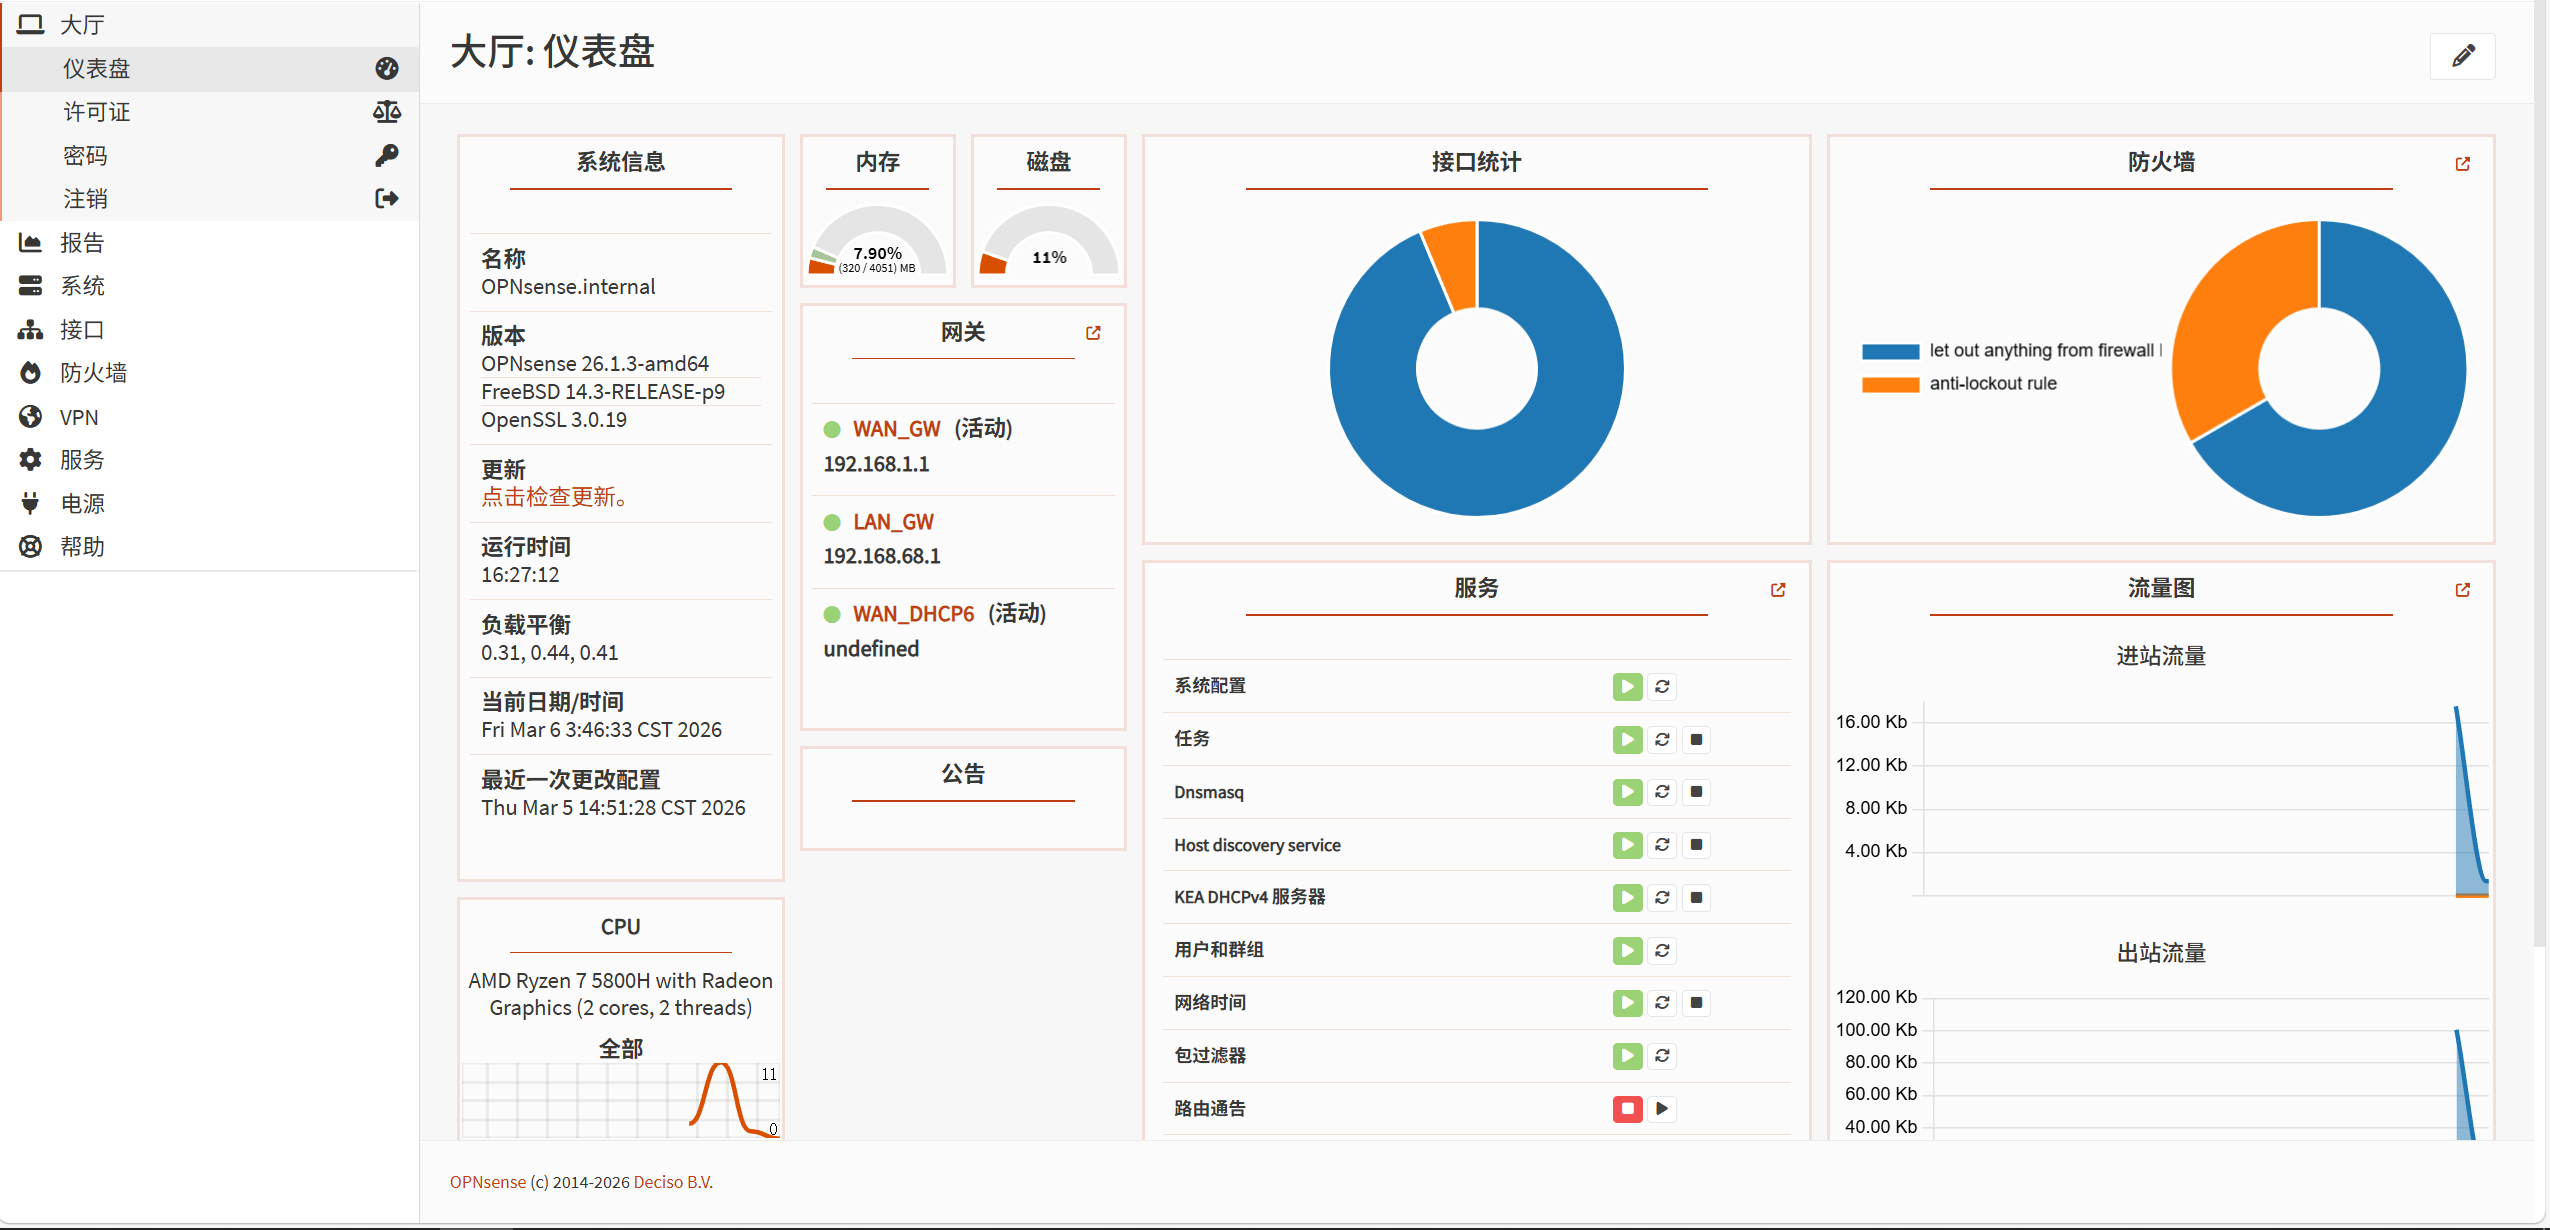
管理面安全加固
关闭 WAN 口 ICMP ping 探测与公网管理权限,仅开放内网指定 IP 段访问管理后台;强制开启 HTTPS 加密管理,配置管理员强密码与双因素认证,最小化权限分配运维账号,彻底收敛管理面攻击面。
4.1.2 网络层访问控制与原生抗 DDoS 配置
访问控制核心配置原则
严格遵循「默认拒绝、最小权限、仅放行必要业务」原则,规则从上到下匹配执行,拒绝规则置顶、通用规则置底,所有规则强制开启日志记录,满足等保 2.0 合规审计要求。
1. WAN 口入站规则核心配置
WAN 口默认拒绝所有入站流量,仅配置 Web 业务必需的放行规则:仅放行 80/443 端口 TCP 流量,目的地址固定为 DMZ 区雷池 WAF 服务器 IP,禁止直接指向内网业务服务器,源地址可根据业务需求限制为国内 IP 段,所有规则开启全量日志审计。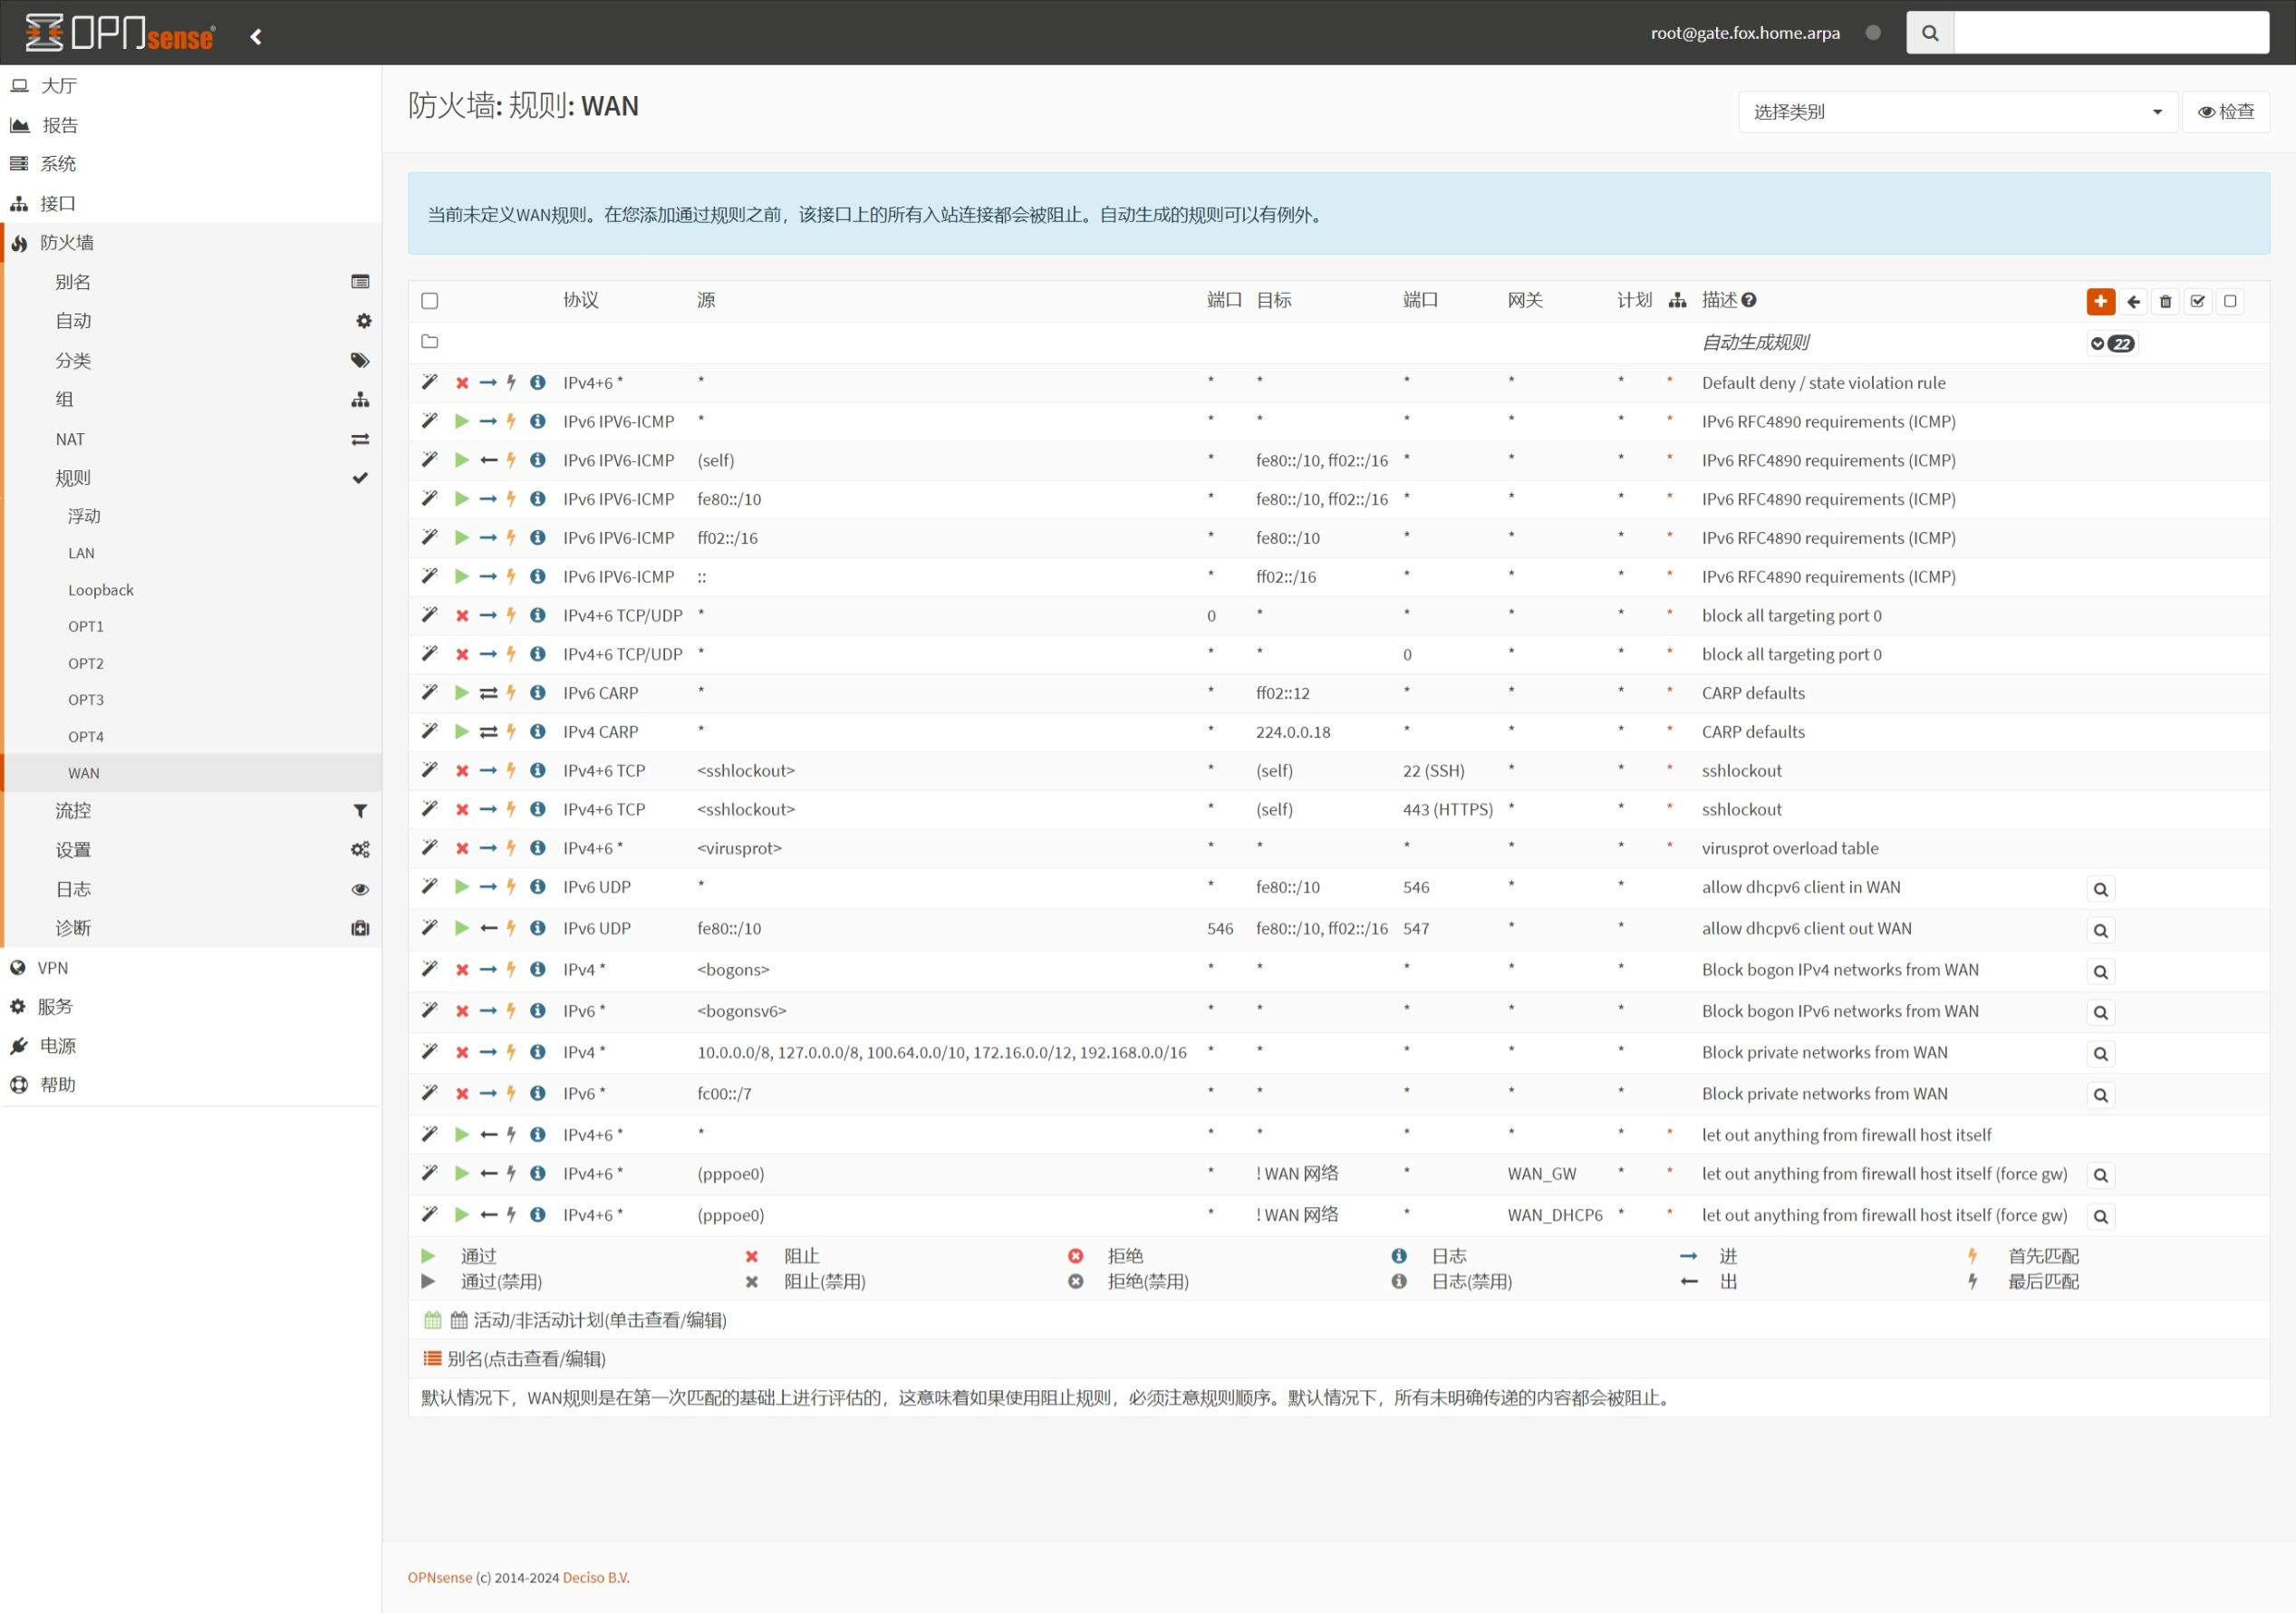
2. 内网分区隔离规则配置
精细化配置 LAN 口与 DMZ 口防火墙规则,实现内网核心区、DMZ 区、公网的三层逻辑隔离;禁止 DMZ 区设备主动向公网发起连接,仅允许业务回包流量,避免设备失陷后成为攻击跳板;限制内网终端对 DMZ 区的非必要访问权限。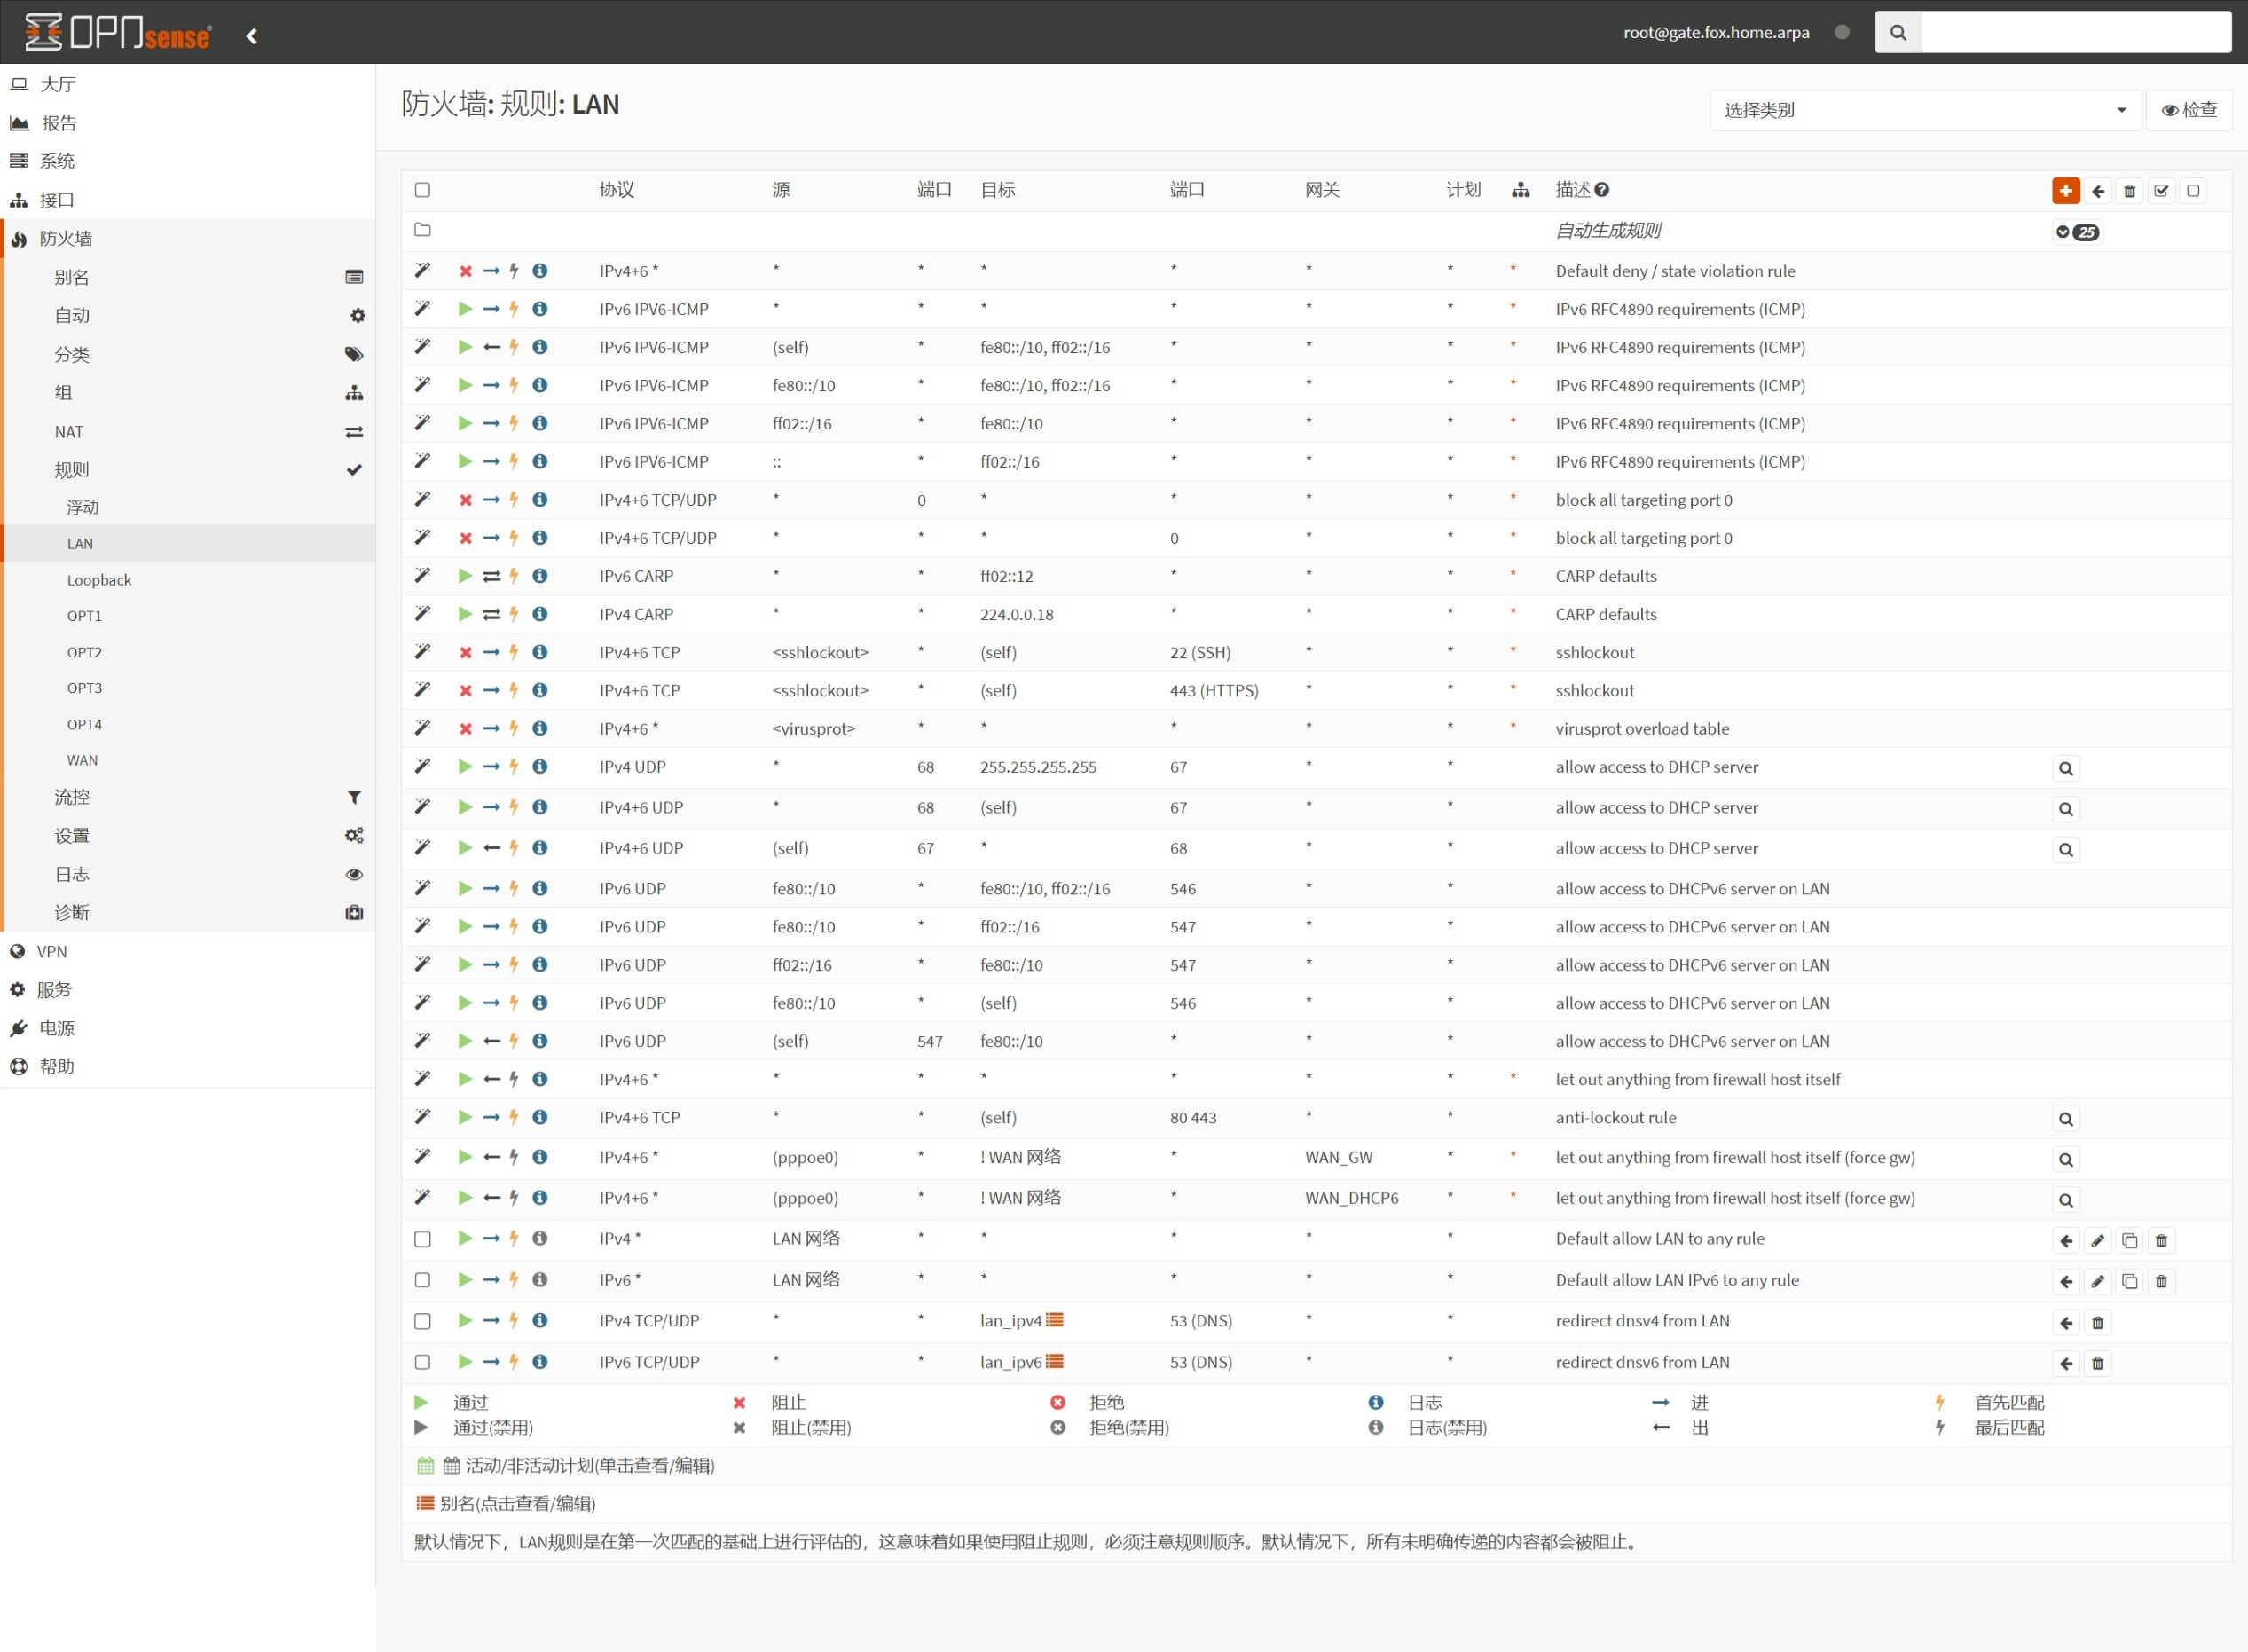
3. 入侵监测防护配置
开启系统入侵检测功能,启用入侵检测,接口选择 WAN,开启IPS 模式,勾选阻止,选择适合的规则集(如 ET 规则),设置自动封禁 IP,触发攻击规则后自动拉黑,实现网络层实时检测与主动拦截,配合防火墙黑名单形成闭环防护。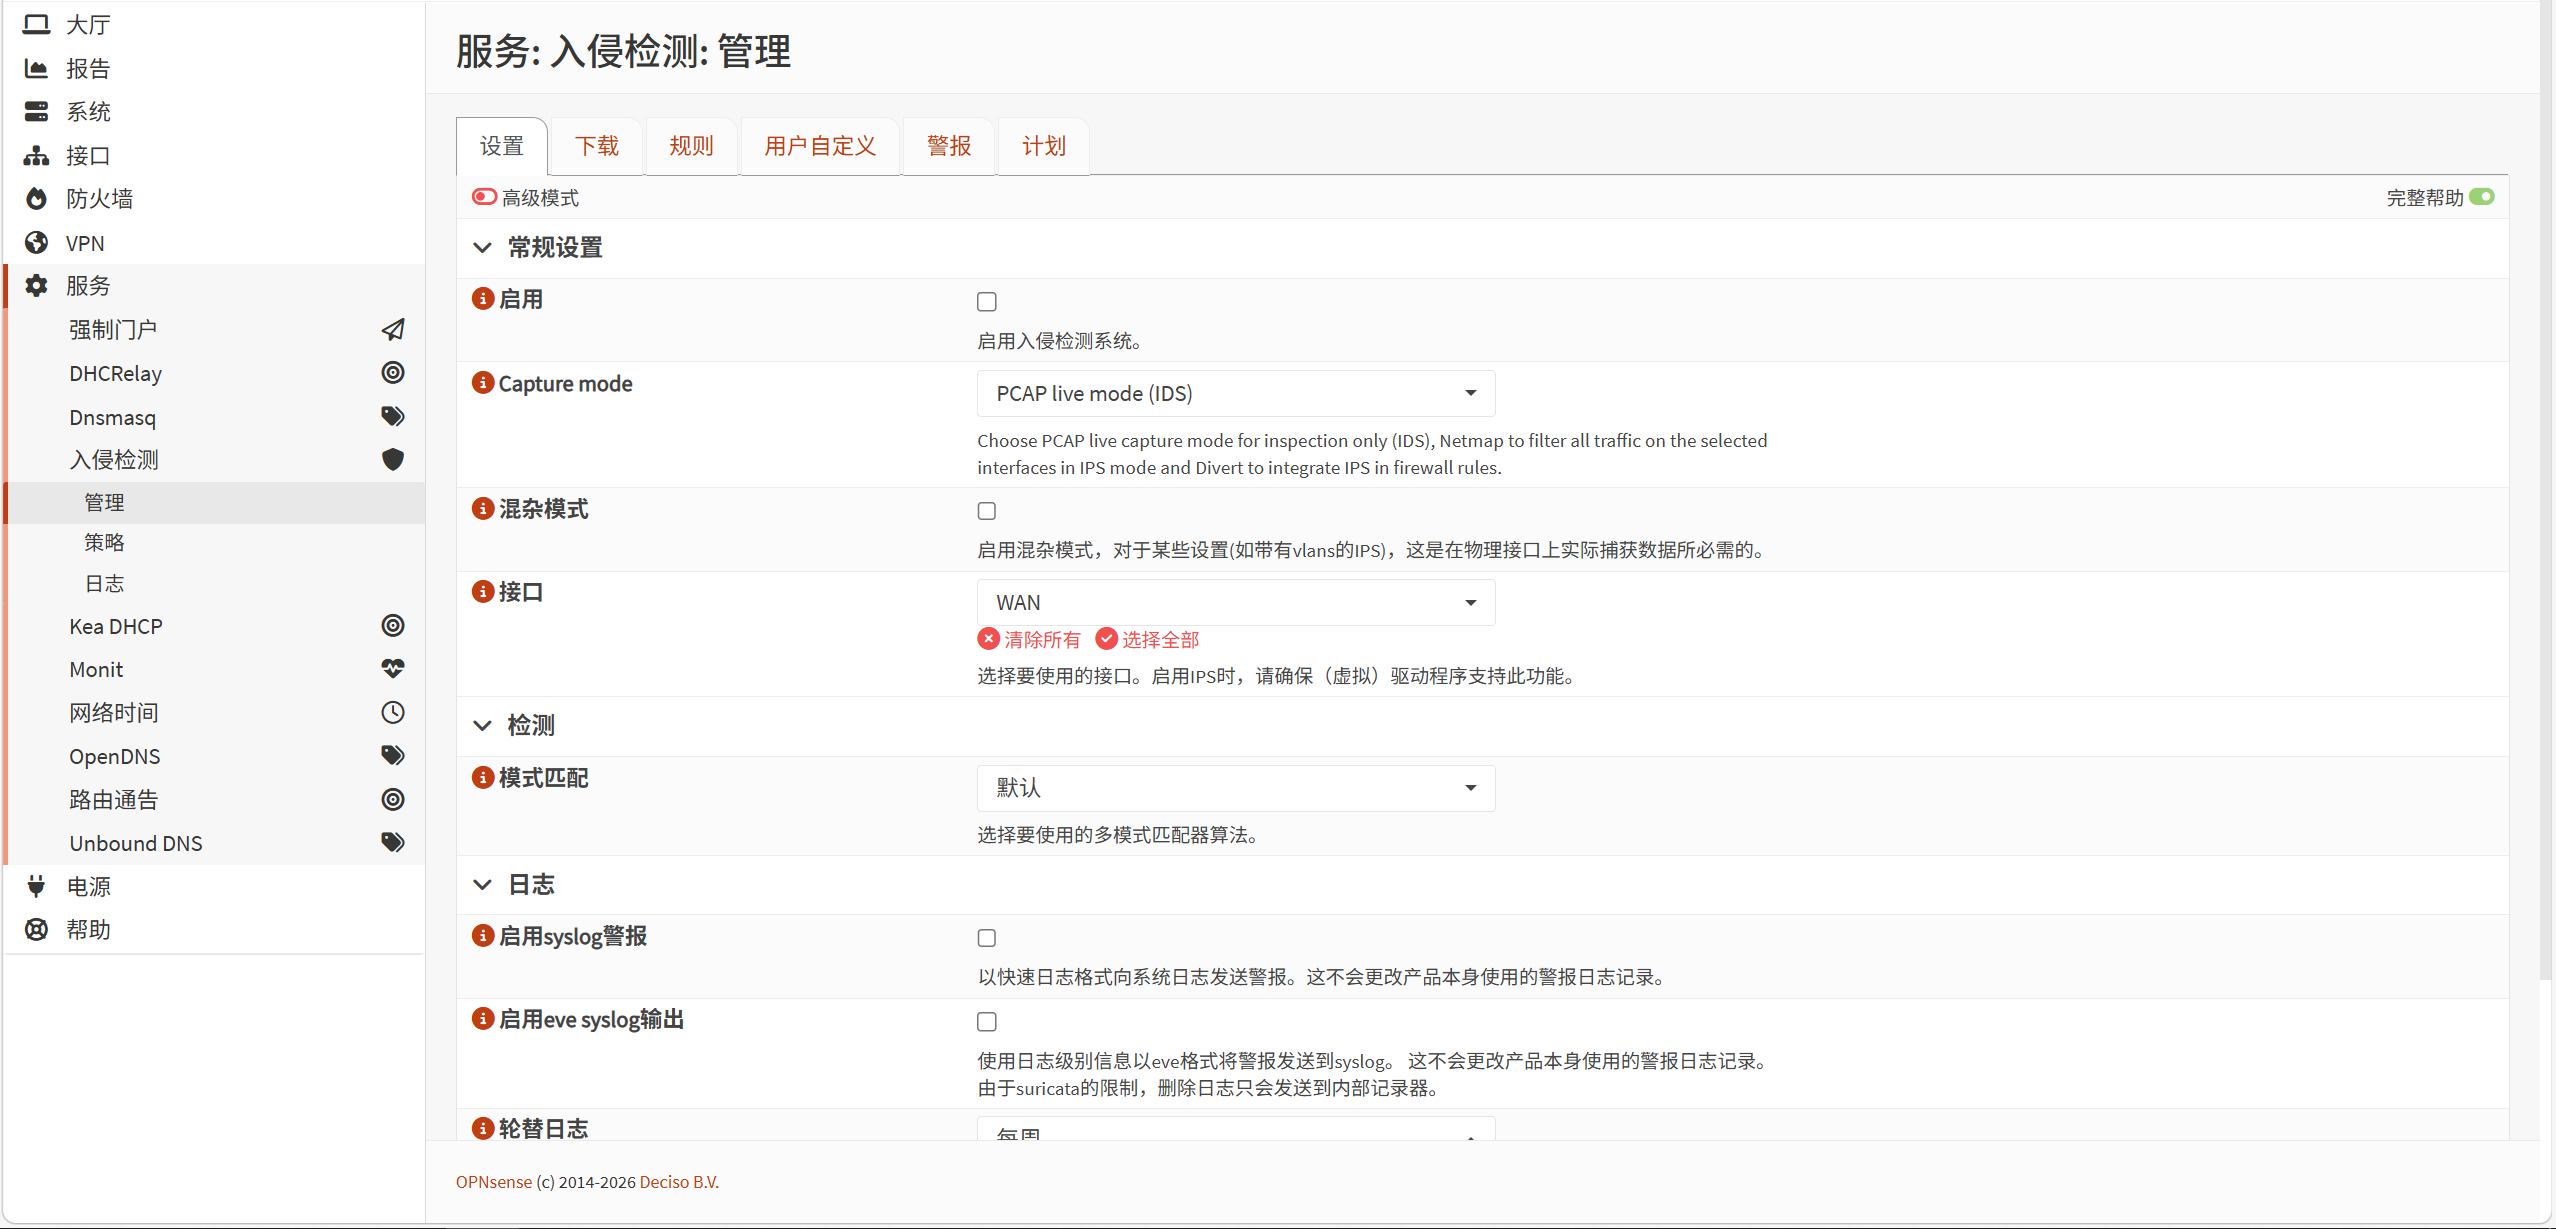
4. SYN Flood 攻击原生防护配置
全局开启 TCP SYN Cookie 功能,设置 SYN 半连接超时时间为 10 秒,缩减内核资源占用;对 80/443 端口转发规则强制开启 SYN 代理模式,由 OPNsense 内核完成 TCP 三次握手合法性验证,仅将完整合法的 TCP 连接转发至后端雷池 WAF,彻底规避半连接资源耗尽攻击。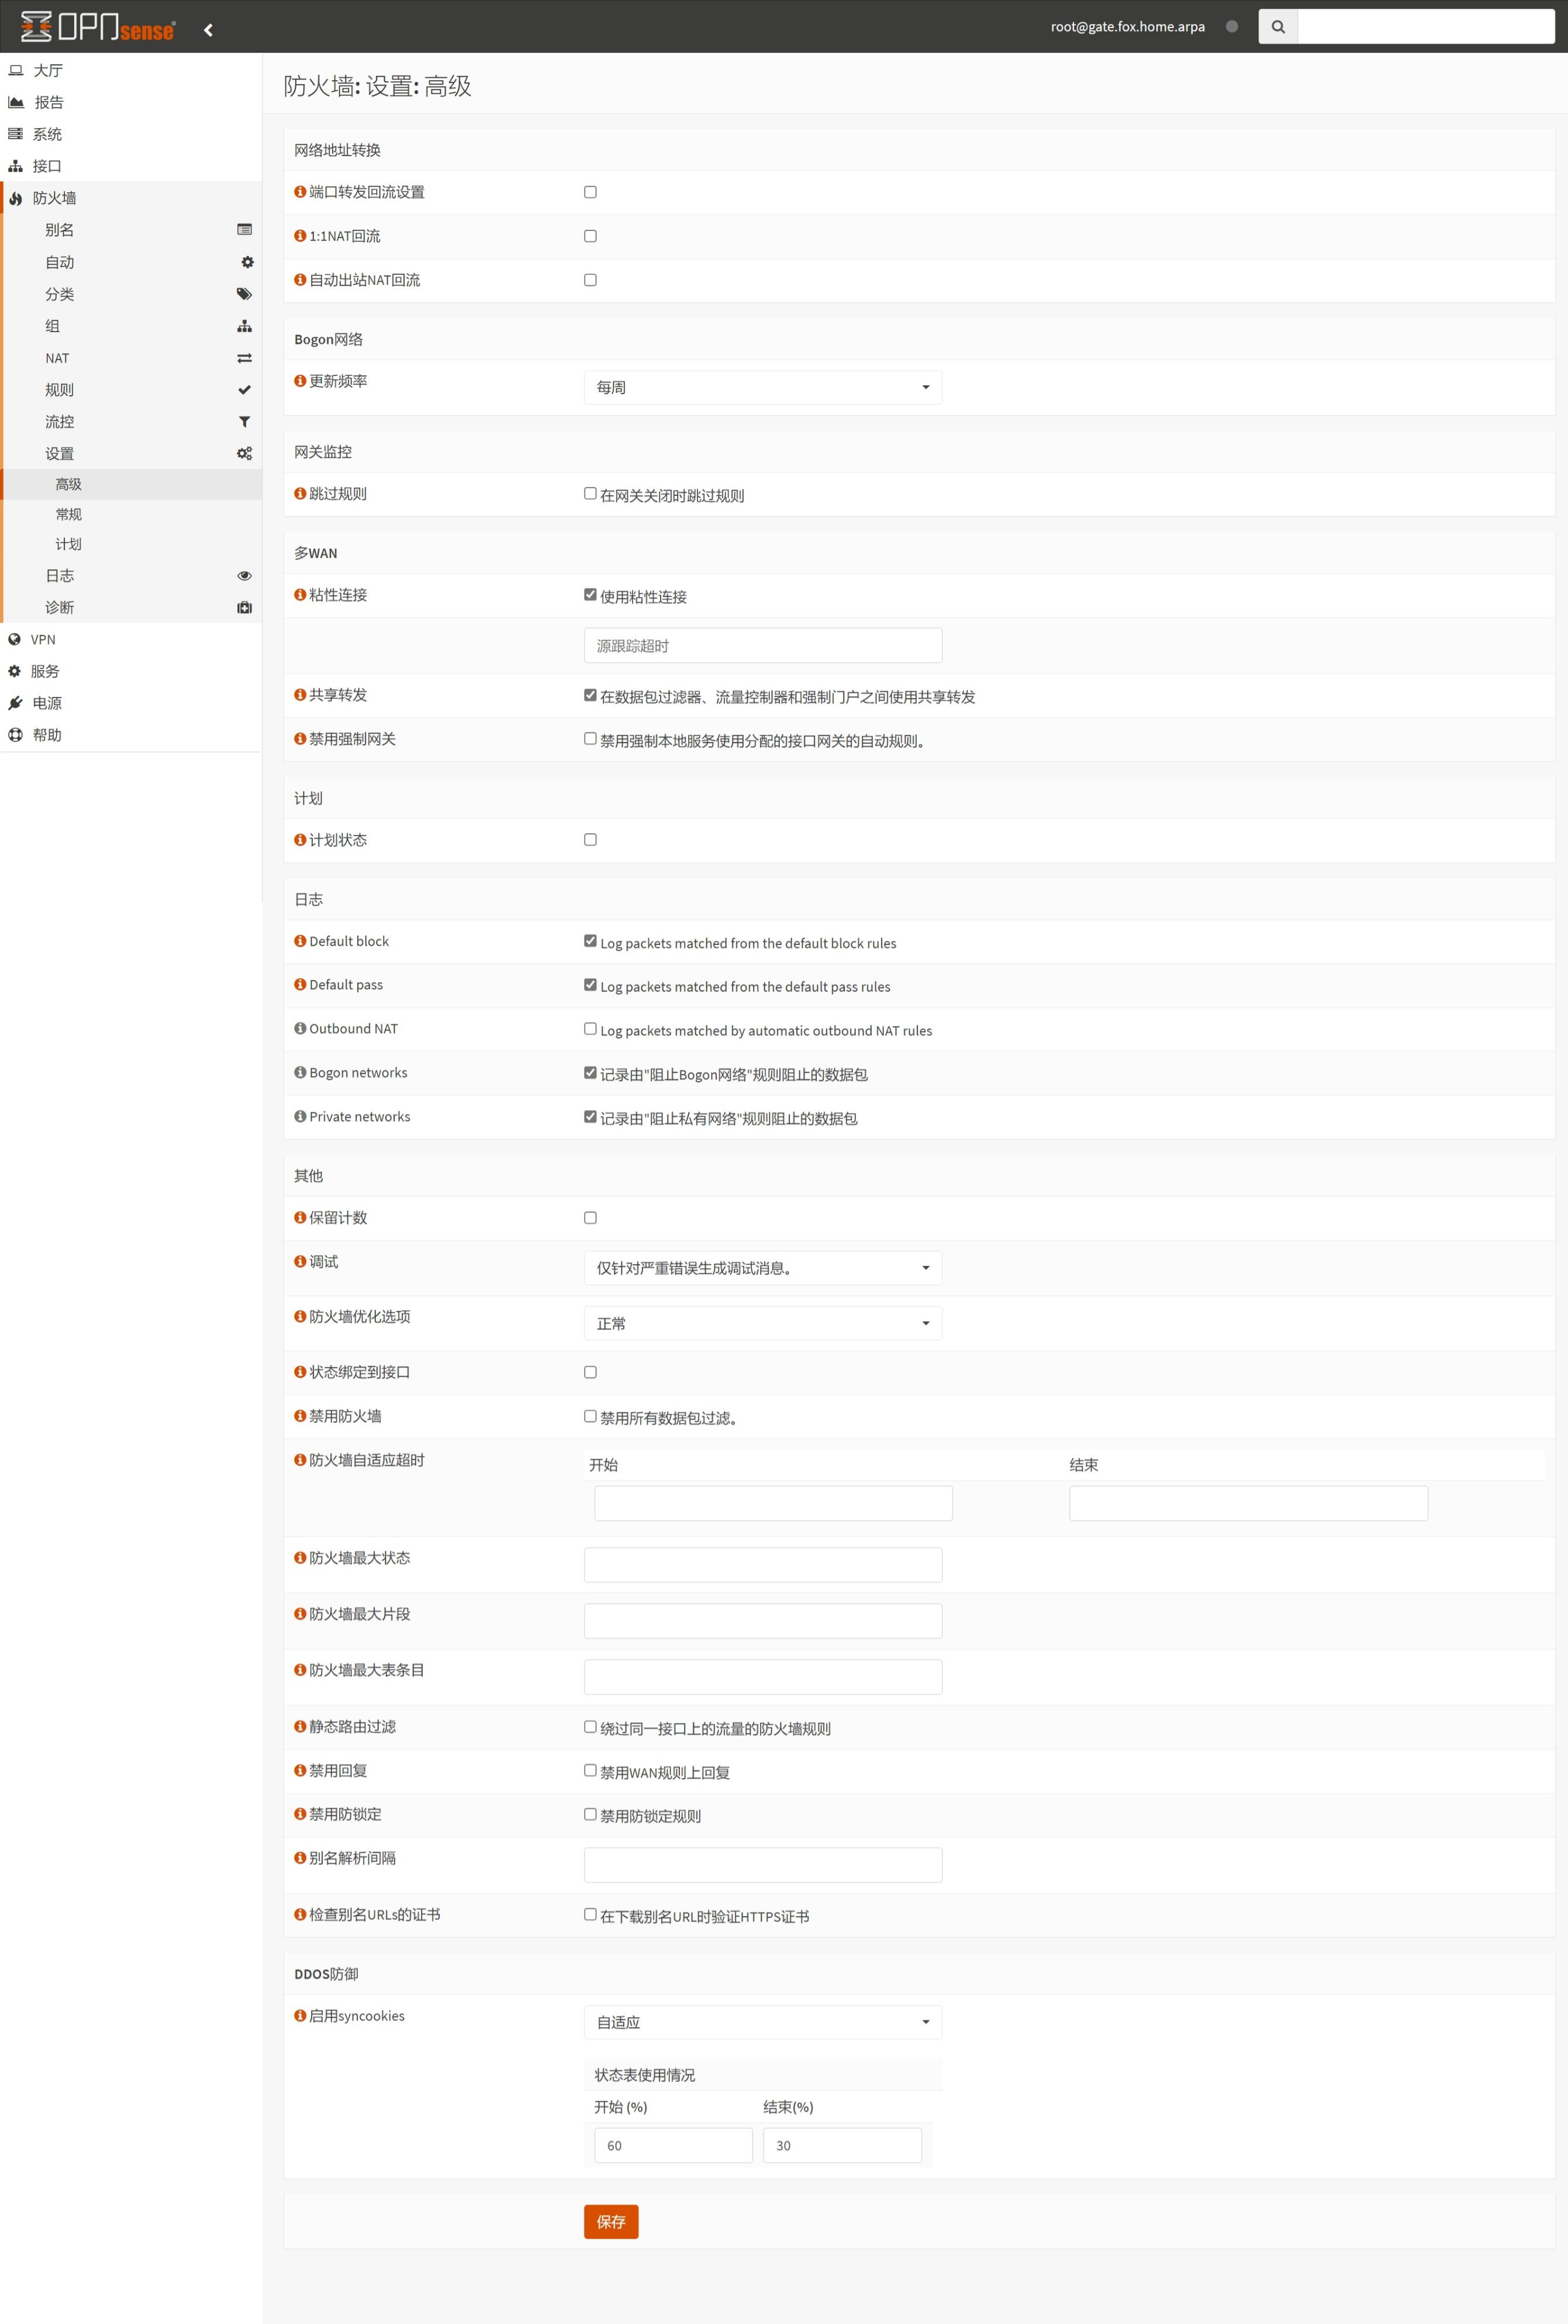
5. 流量型 DDoS 攻击限流配置
基于系统原生限制器功能,配置入站流量精细化管控:单源 IP TCP 流量上限 10Mbps、最大并发连接数 200;单源 IP UDP 流量上限 1Mbps、最大并发连接数 50,从根源上防范 UDP Flood、带宽耗尽型 DDoS 攻击,避免单攻击源占满出口带宽。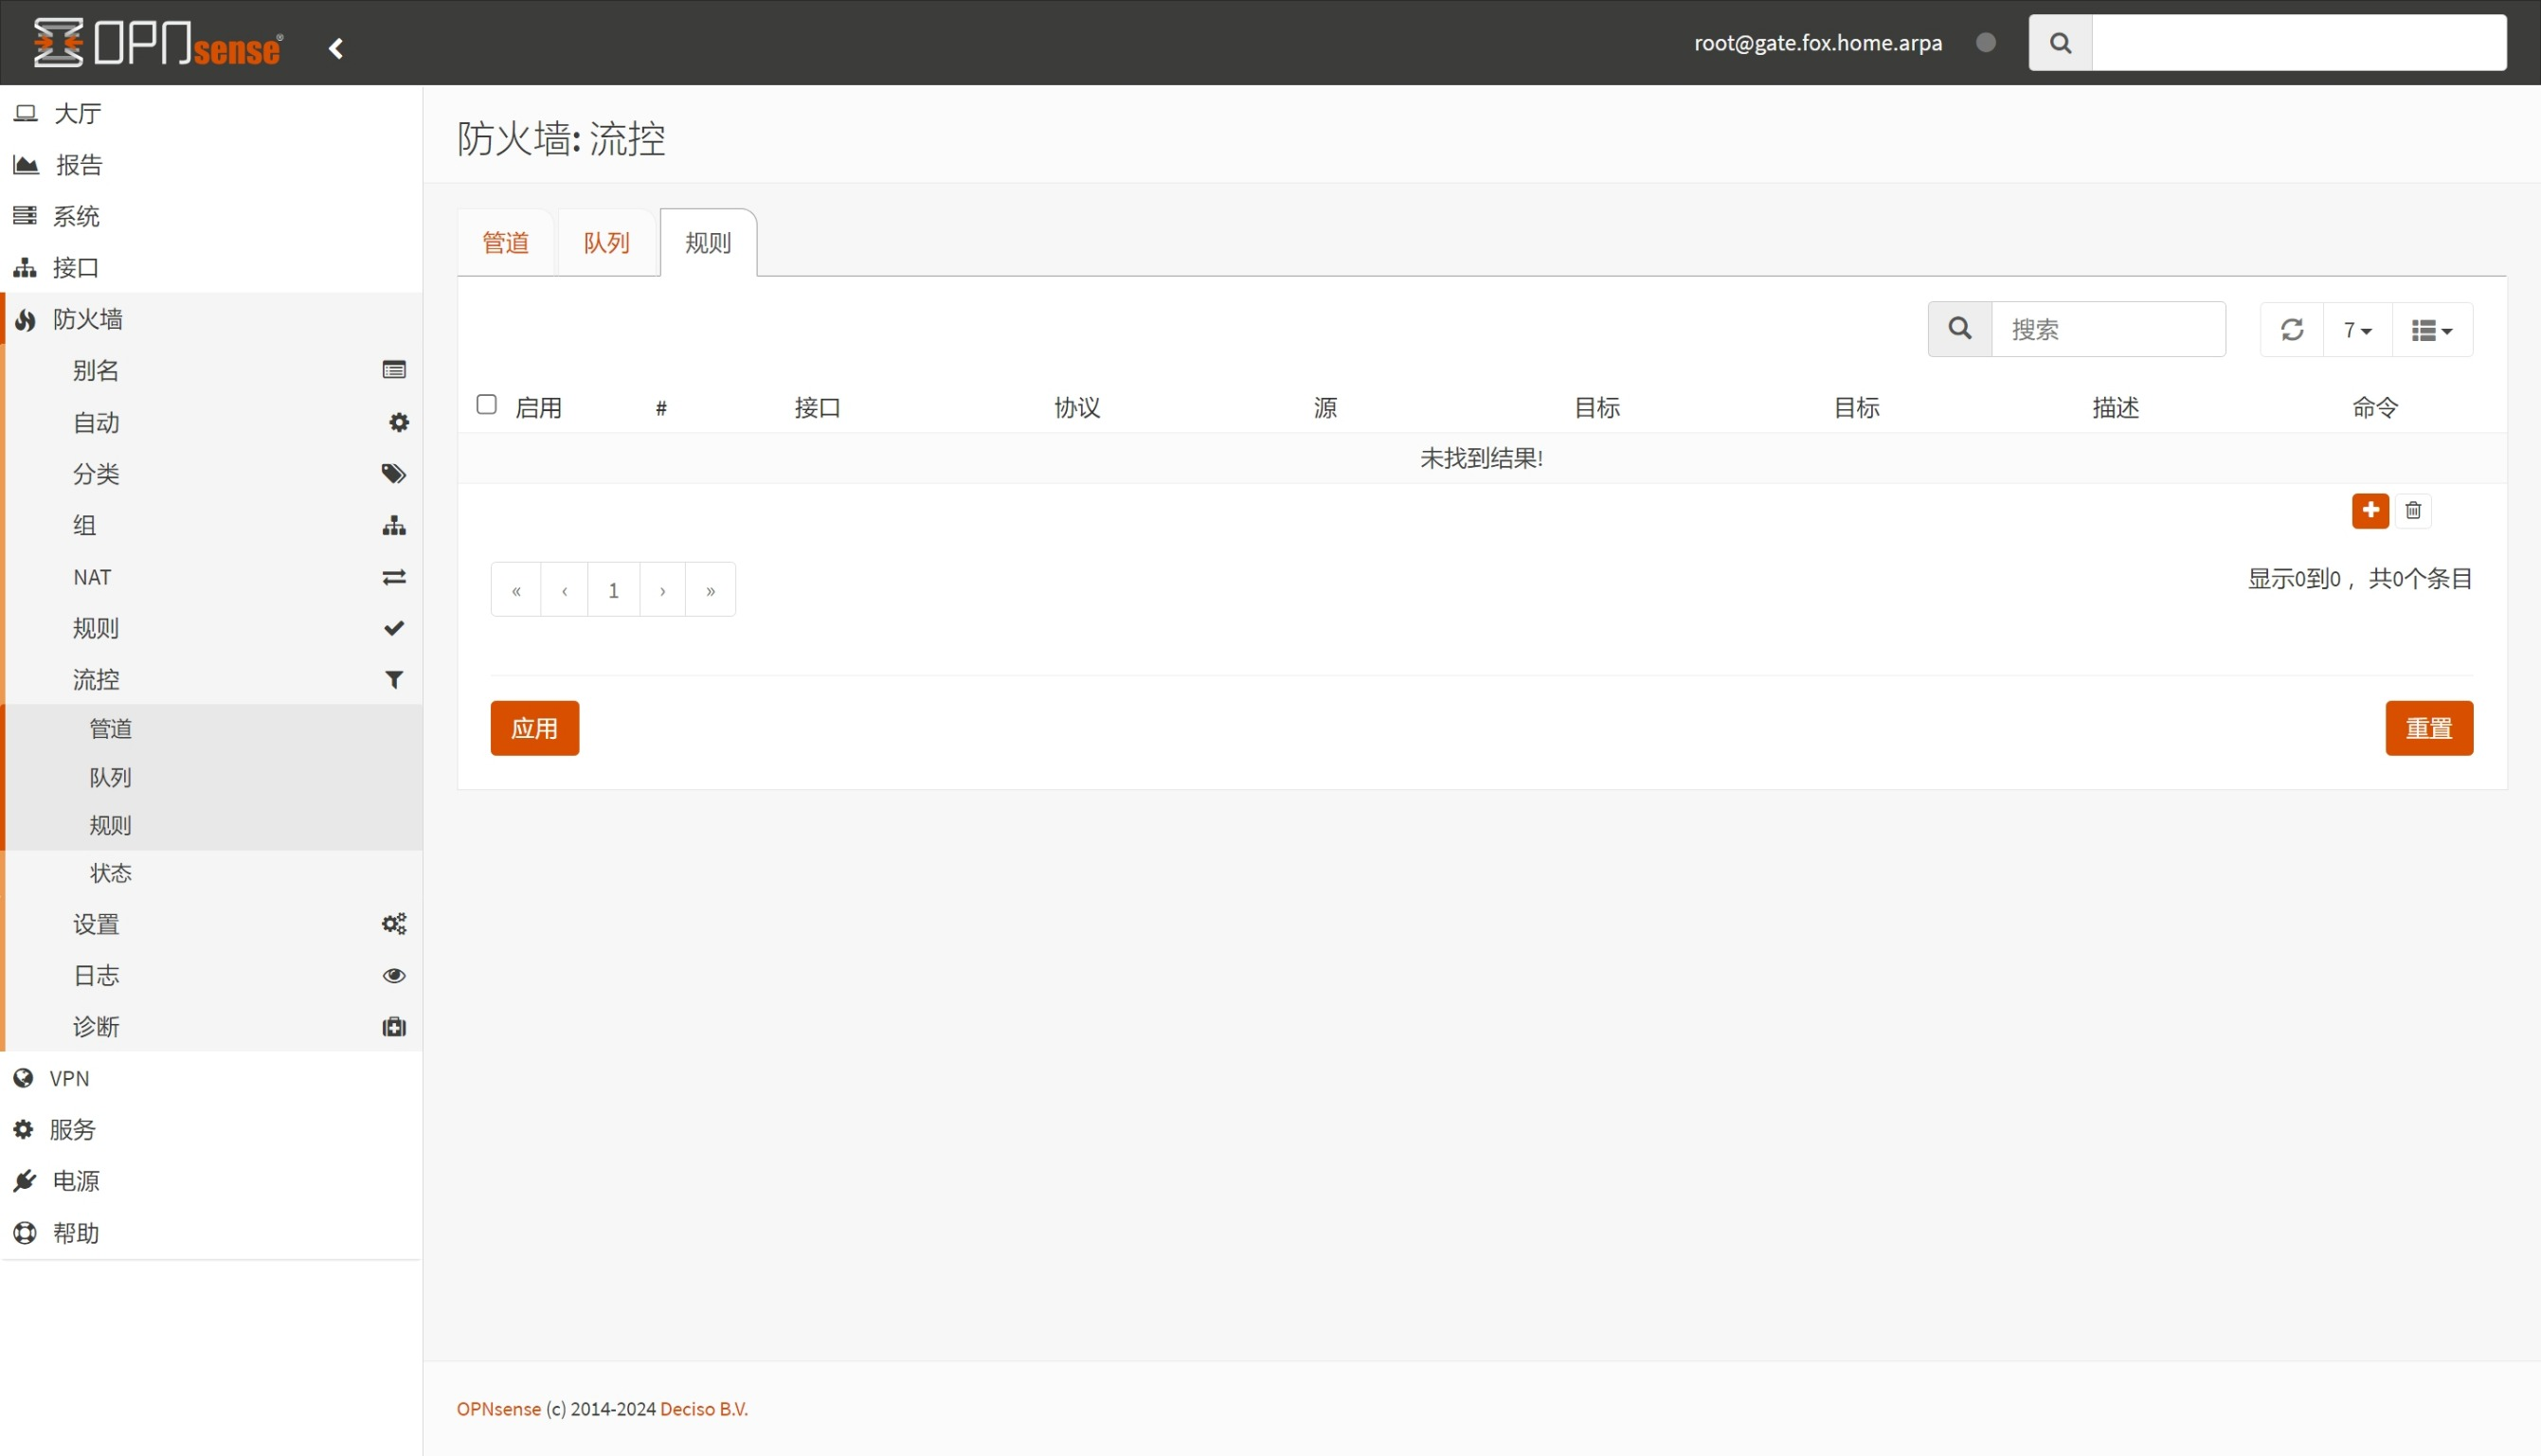
6. 恶意 IP 全局封禁机制
创建全局恶意 IP 黑名单别名,在 WAN 口规则列表顶部配置全量拒绝规则,拦截黑名单内所有 IP 的入站流量;联动系统原生 IPS 入侵检测功能,加载官方攻击规则库,触发攻击规则的 IP 自动封禁 2 小时,实现攻击源的自动闭环处置。
4.1.3 业务转发与映射安全配置
1. 核心端口转发规则配置
创建 Web 业务专属端口转发规则,严格遵循「先清洗、后转发」原则:接口绑定 WAN 口,协议限定为 TCP,目的端口为 80/443,重定向目标 IP 固定为 DMZ 区雷池 WAF 内网 IP,重定向端口与 WAF 监听端口保持一致;开启 NAT 纯反射功能,解决内网用户通过公网域名访问业务的问题;规则关联 SYN 代理与限流策略,确保流量完成前置清洗后再转发至 WAF。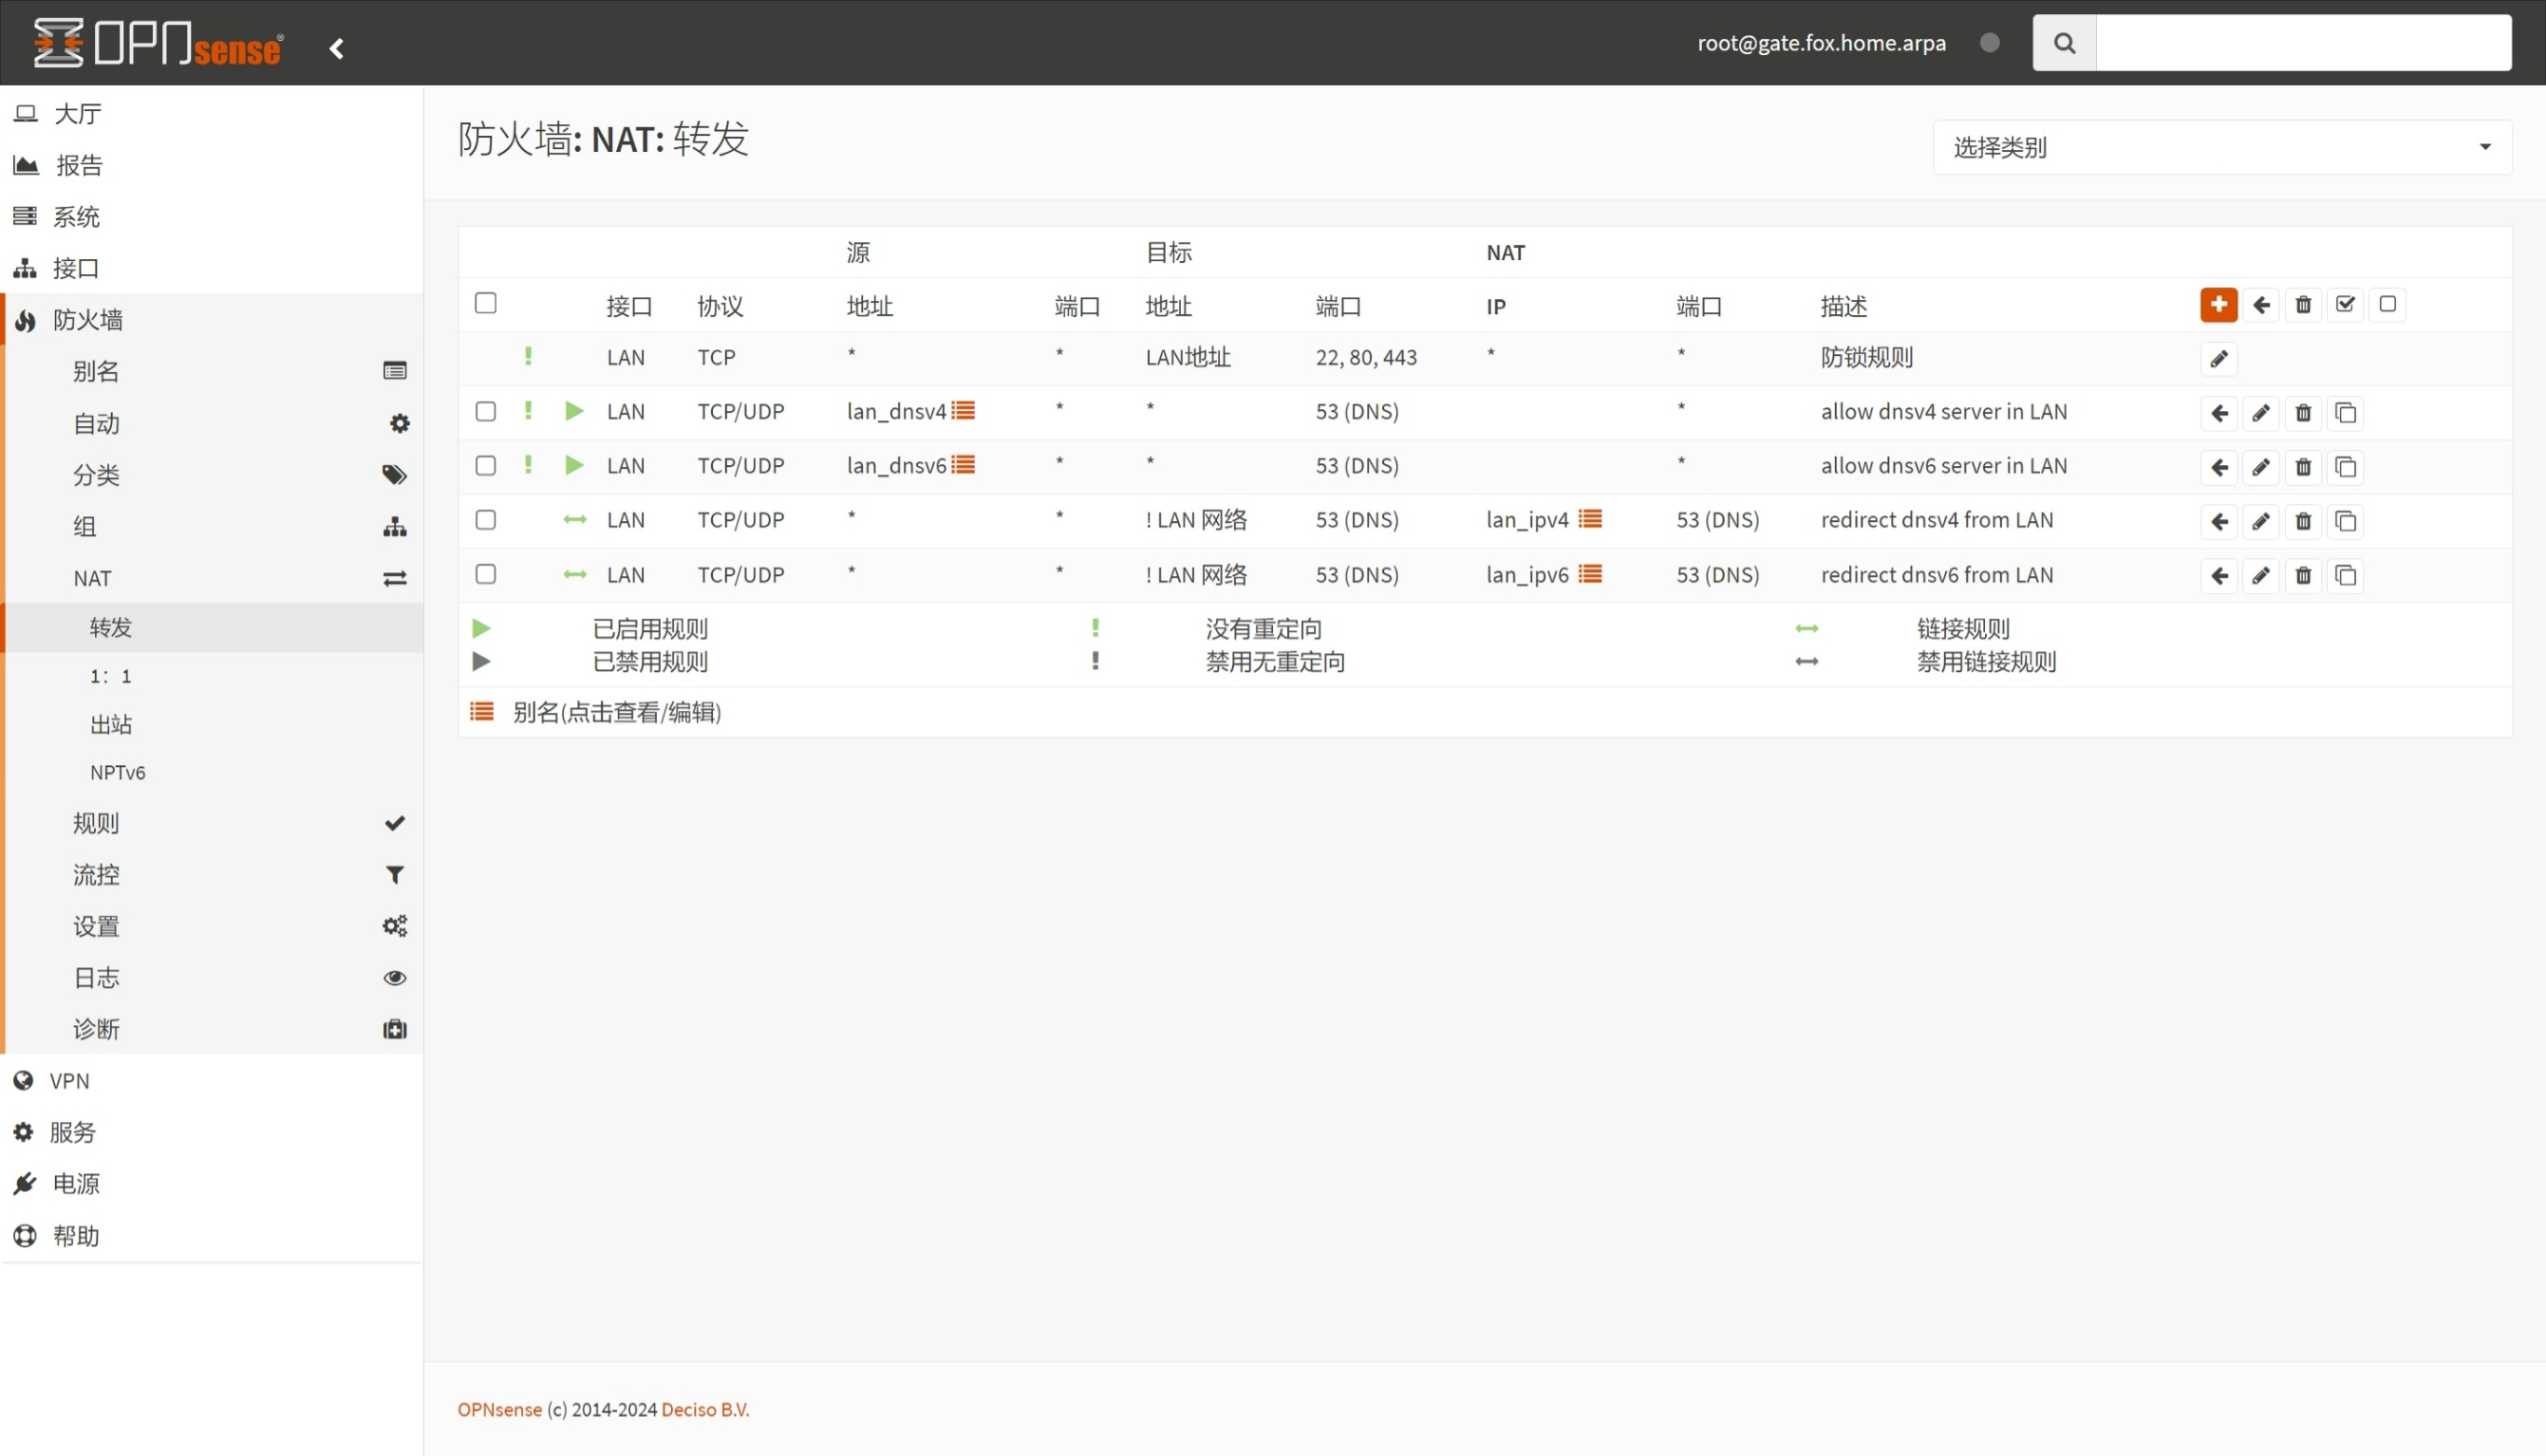
2. WAF 绕过风险封堵配置
执行双重防绕过约束:一是内网 Web 服务器仅开放雷池 WAF 的 IP 地址访问 80/443 业务端口,拒绝其他所有 IP 的直接访问;二是禁止创建任何直接指向内网业务服务器的公网端口转发规则,定期审计端口转发与防火墙规则,清理无效违规配置,彻底消除 WAF 防护绕过风险。
3. 配置备份与变更管控
开启每日自动配置备份功能,加密留存最近 30 天的配置文件,支持备份文件远程同步至内网服务器;建立规则变更双人复核机制,所有核心规则、转发配置的变更必须经过双人校验后生效,避免误配置导致防护失效或业务中断。
4.2 雷池 WAF 部署与核心配置
4.2.1 部署模式与 OPNsense 链路对接
推荐部署模式:反向代理模式,防护能力最全面,可无缝对接 OPNsense 的端口转发,无业务侵入性,是甲方企业首选部署模式。
- 确认雷池 WAF 服务器的内网 IP 与 OPNsense LAN 口 / DMZ 口网络互通,OPNsense 的 80/443 端口转发规则已指向该 IP;
- 确保内网 Web 服务器仅允许雷池 WAF 的 IP 地址访问 80/443 端口,禁止其他 IP 直接访问,彻底消除 WAF 绕过风险。
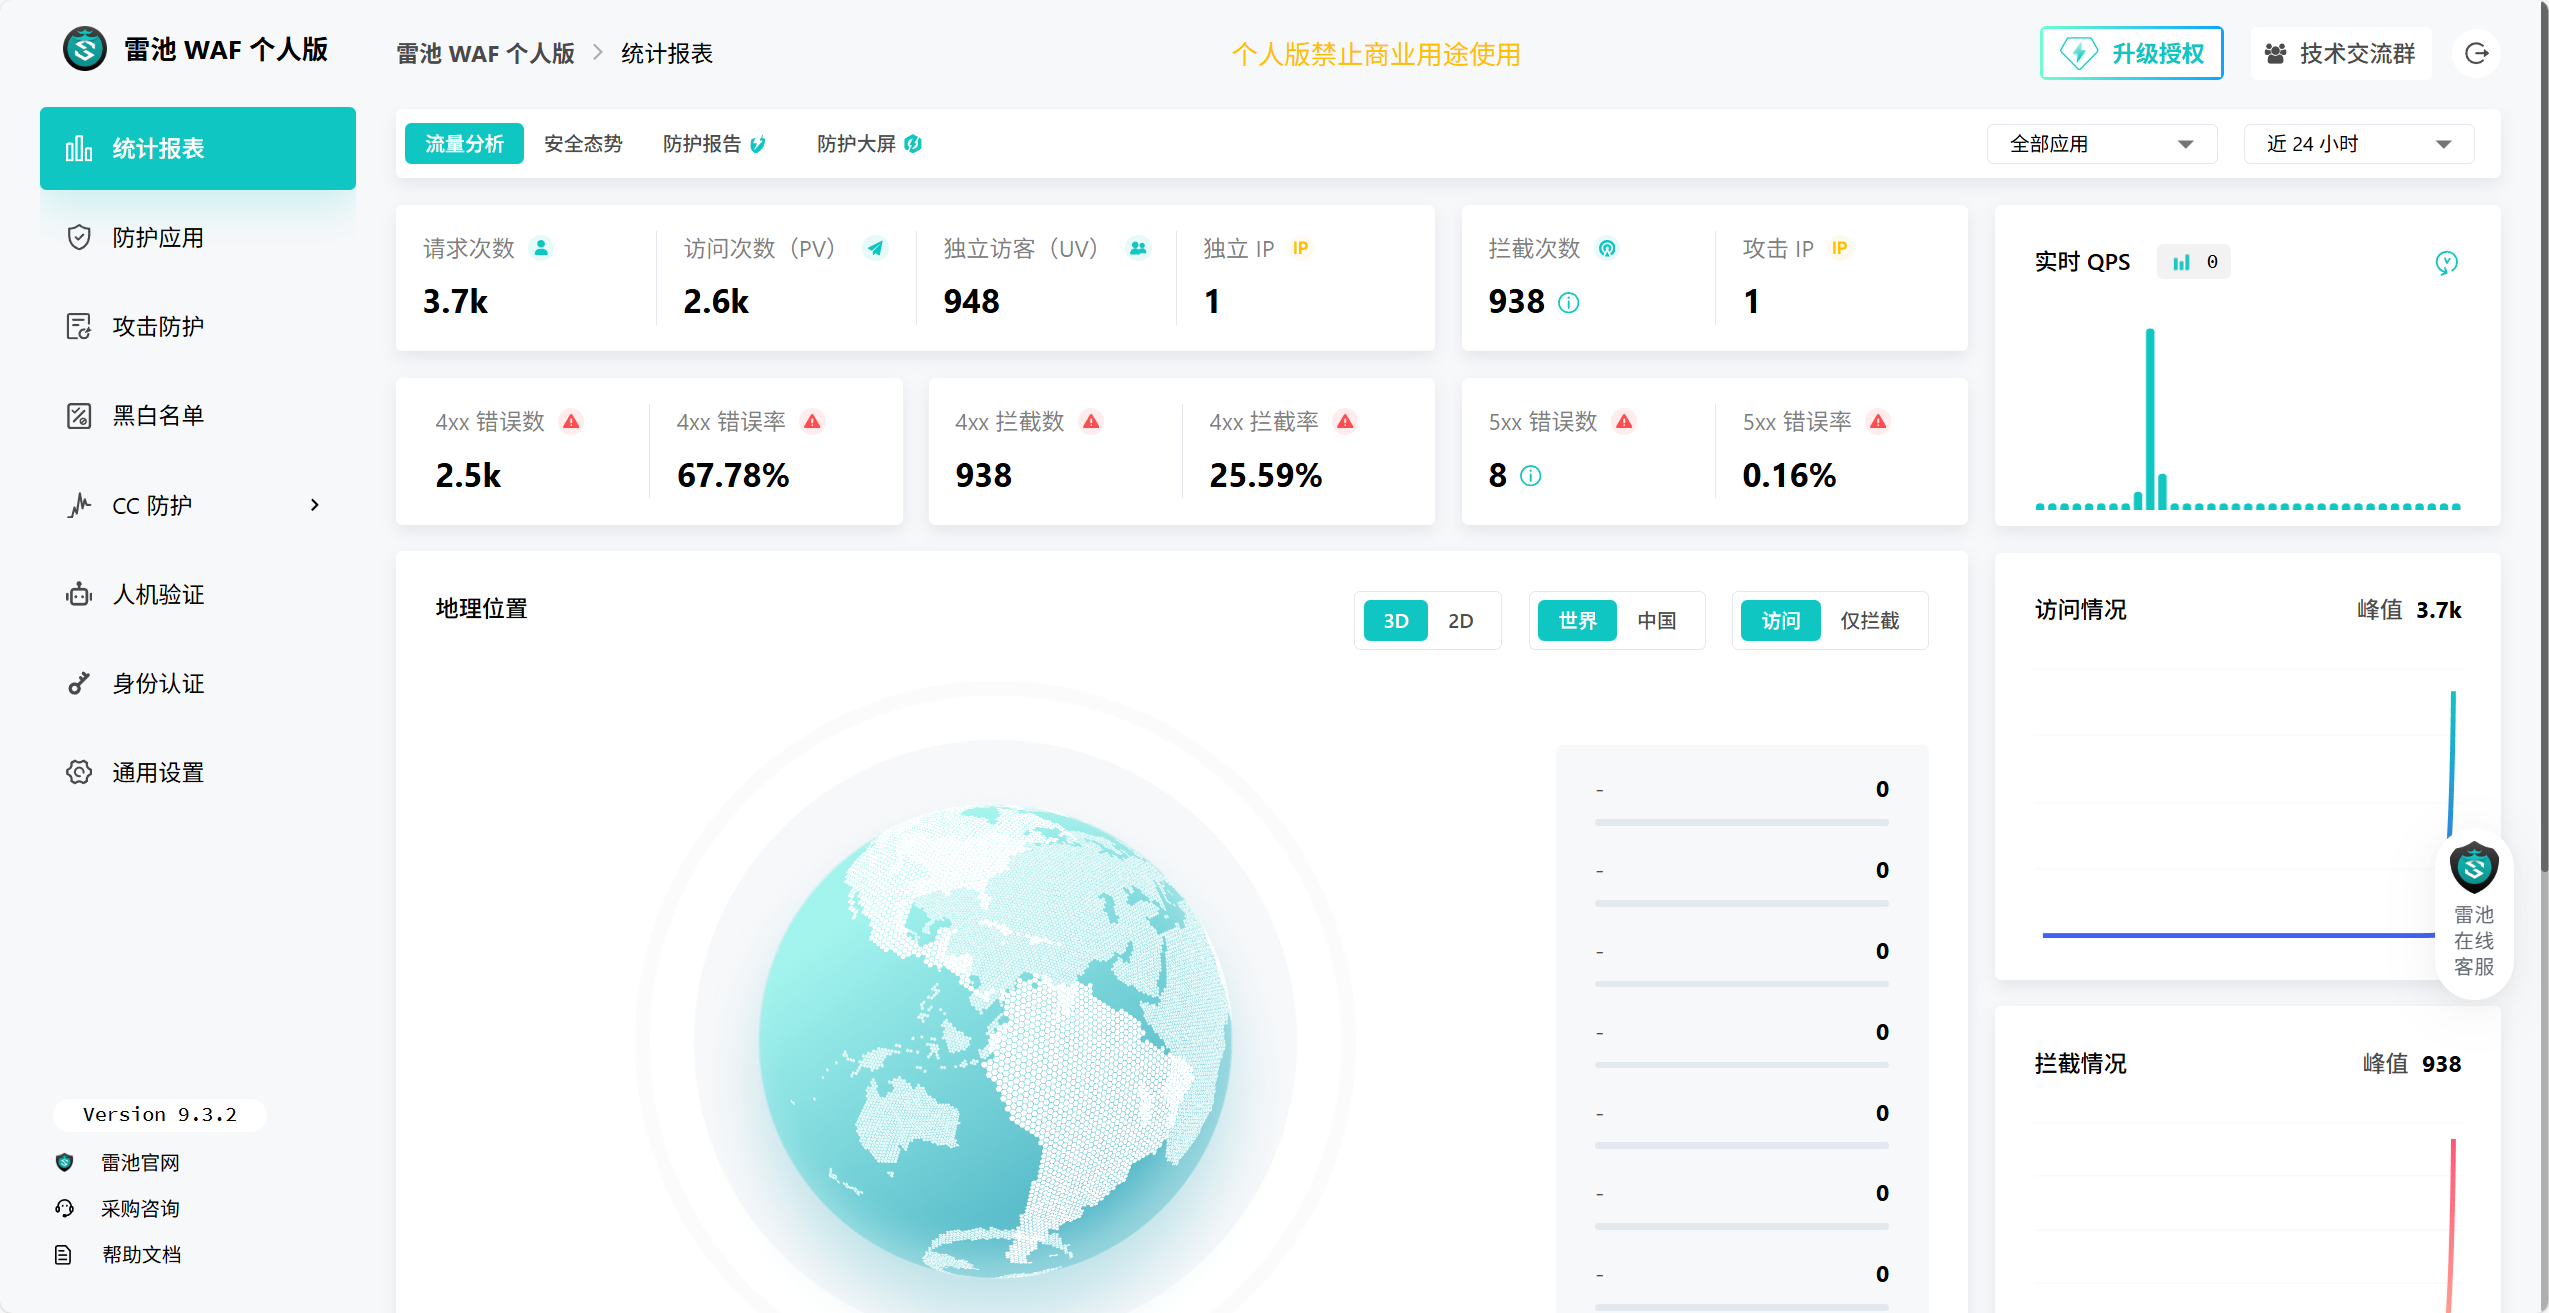
4.2.2 Web 站点接入与基础防护规则配置
Web 站点接入:
- 进入雷池 WAF 管理界面「站点管理」,点击「添加站点」;
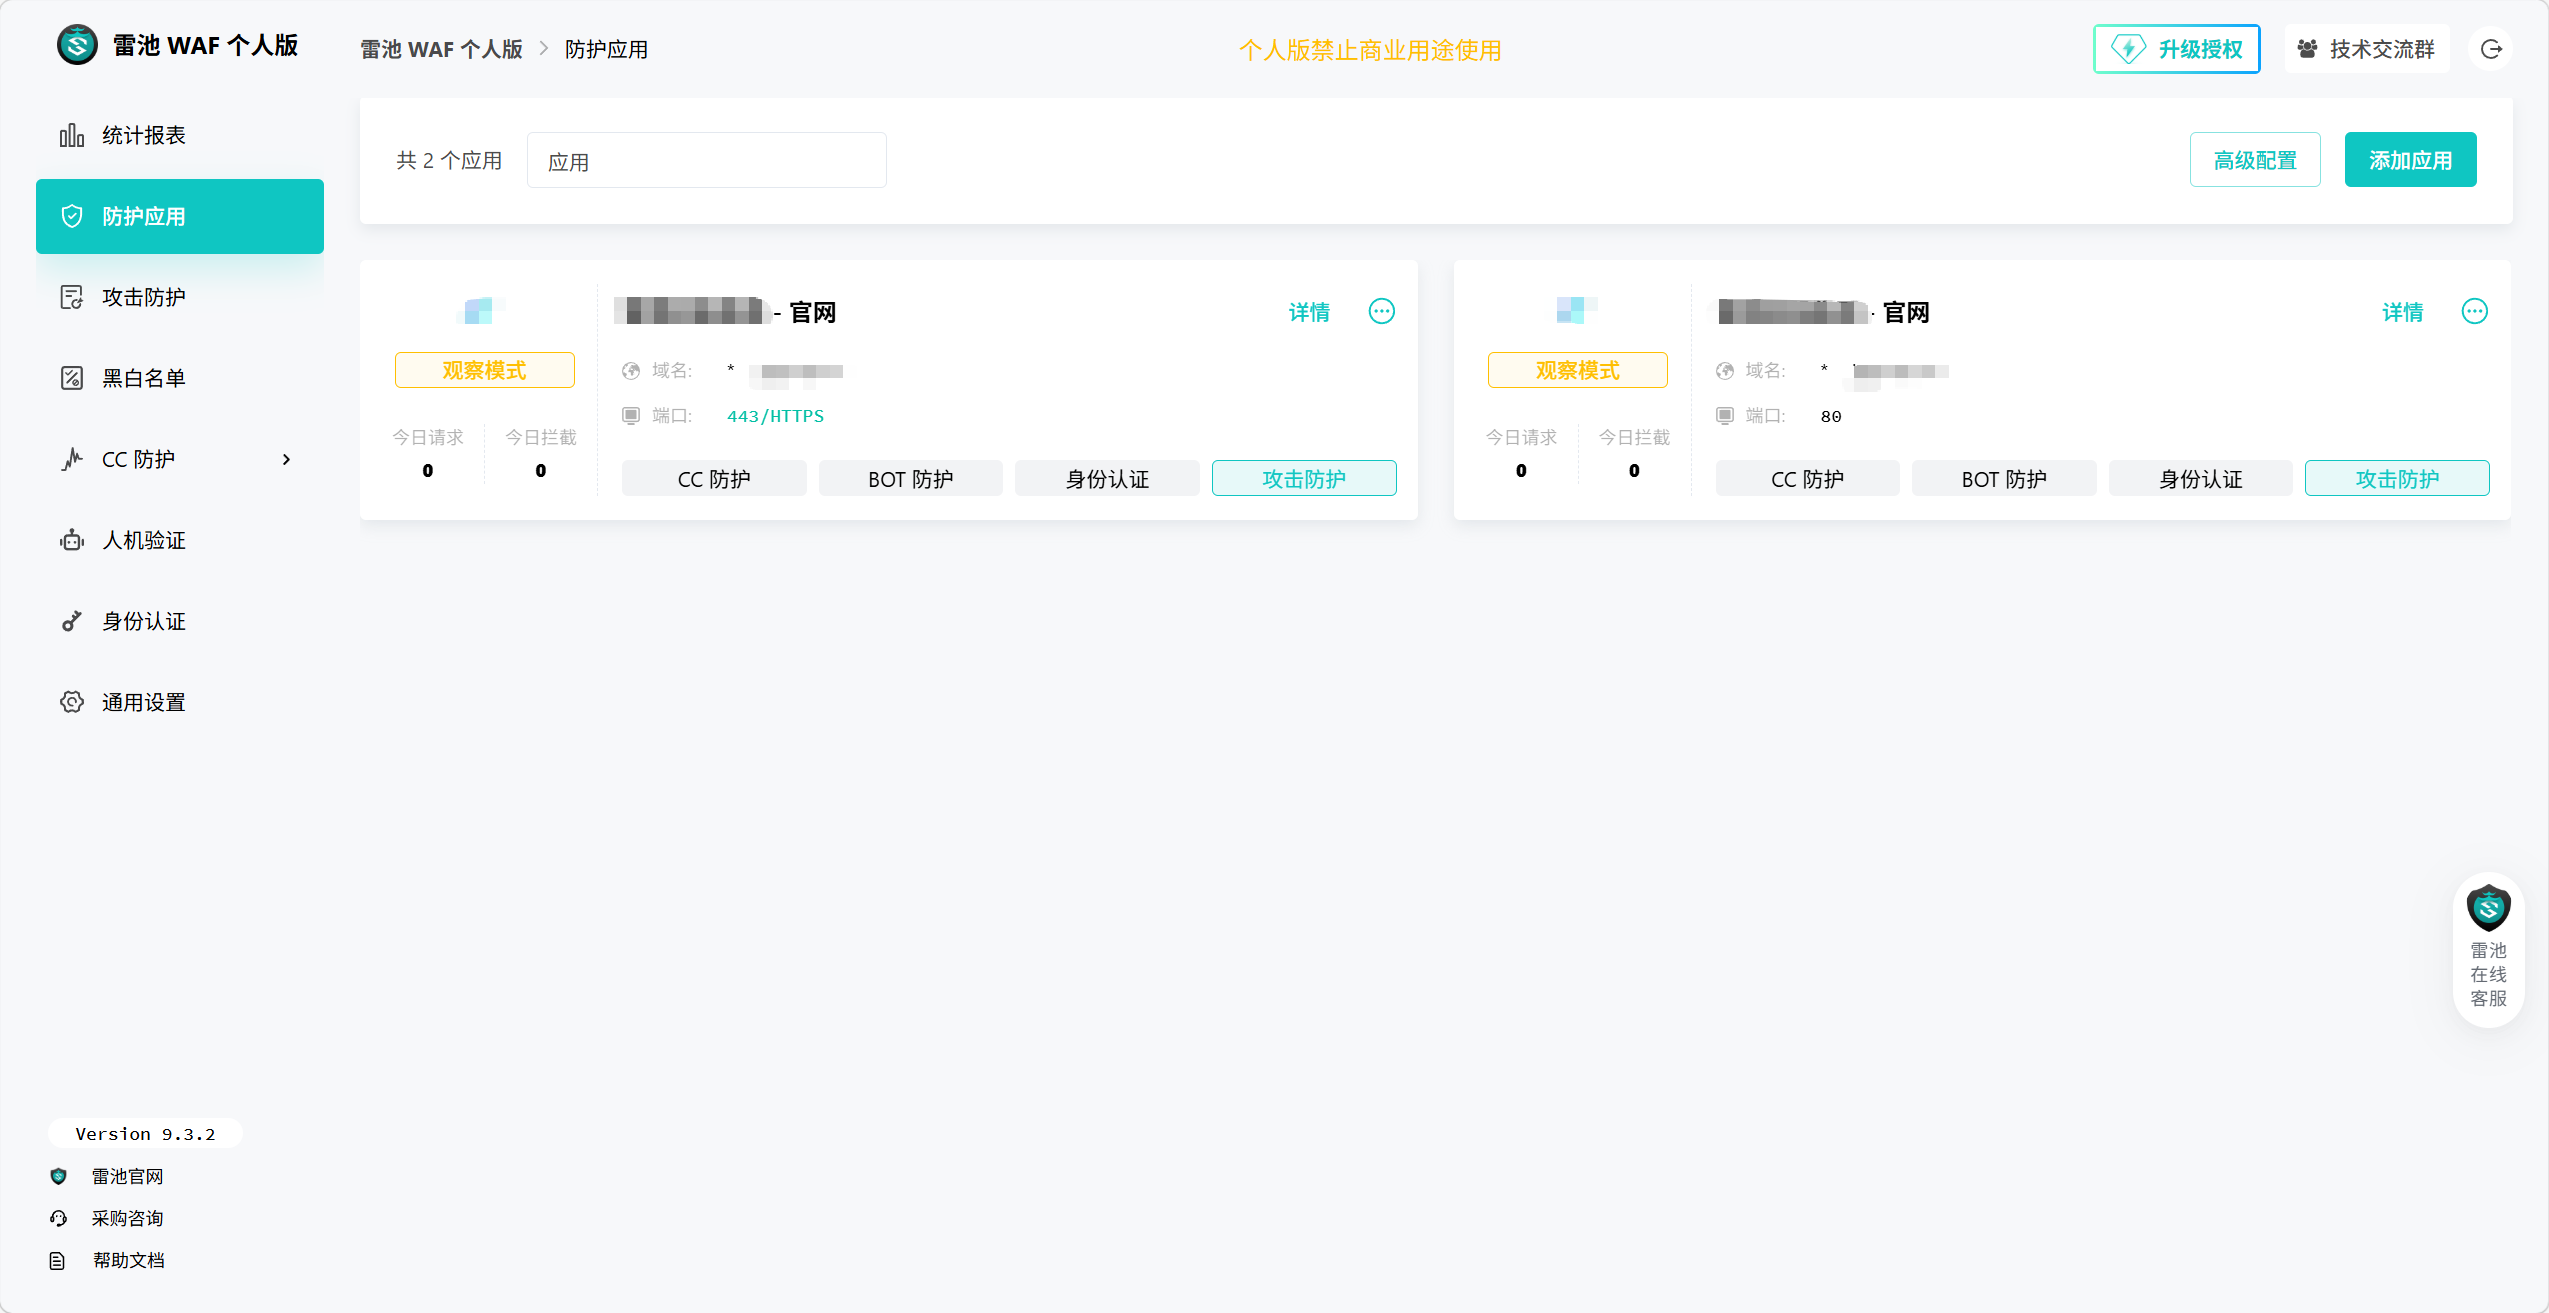
- 配置站点域名、监听端口(80/443),上传 HTTPS 证书(推荐开启强制 HTTPS);
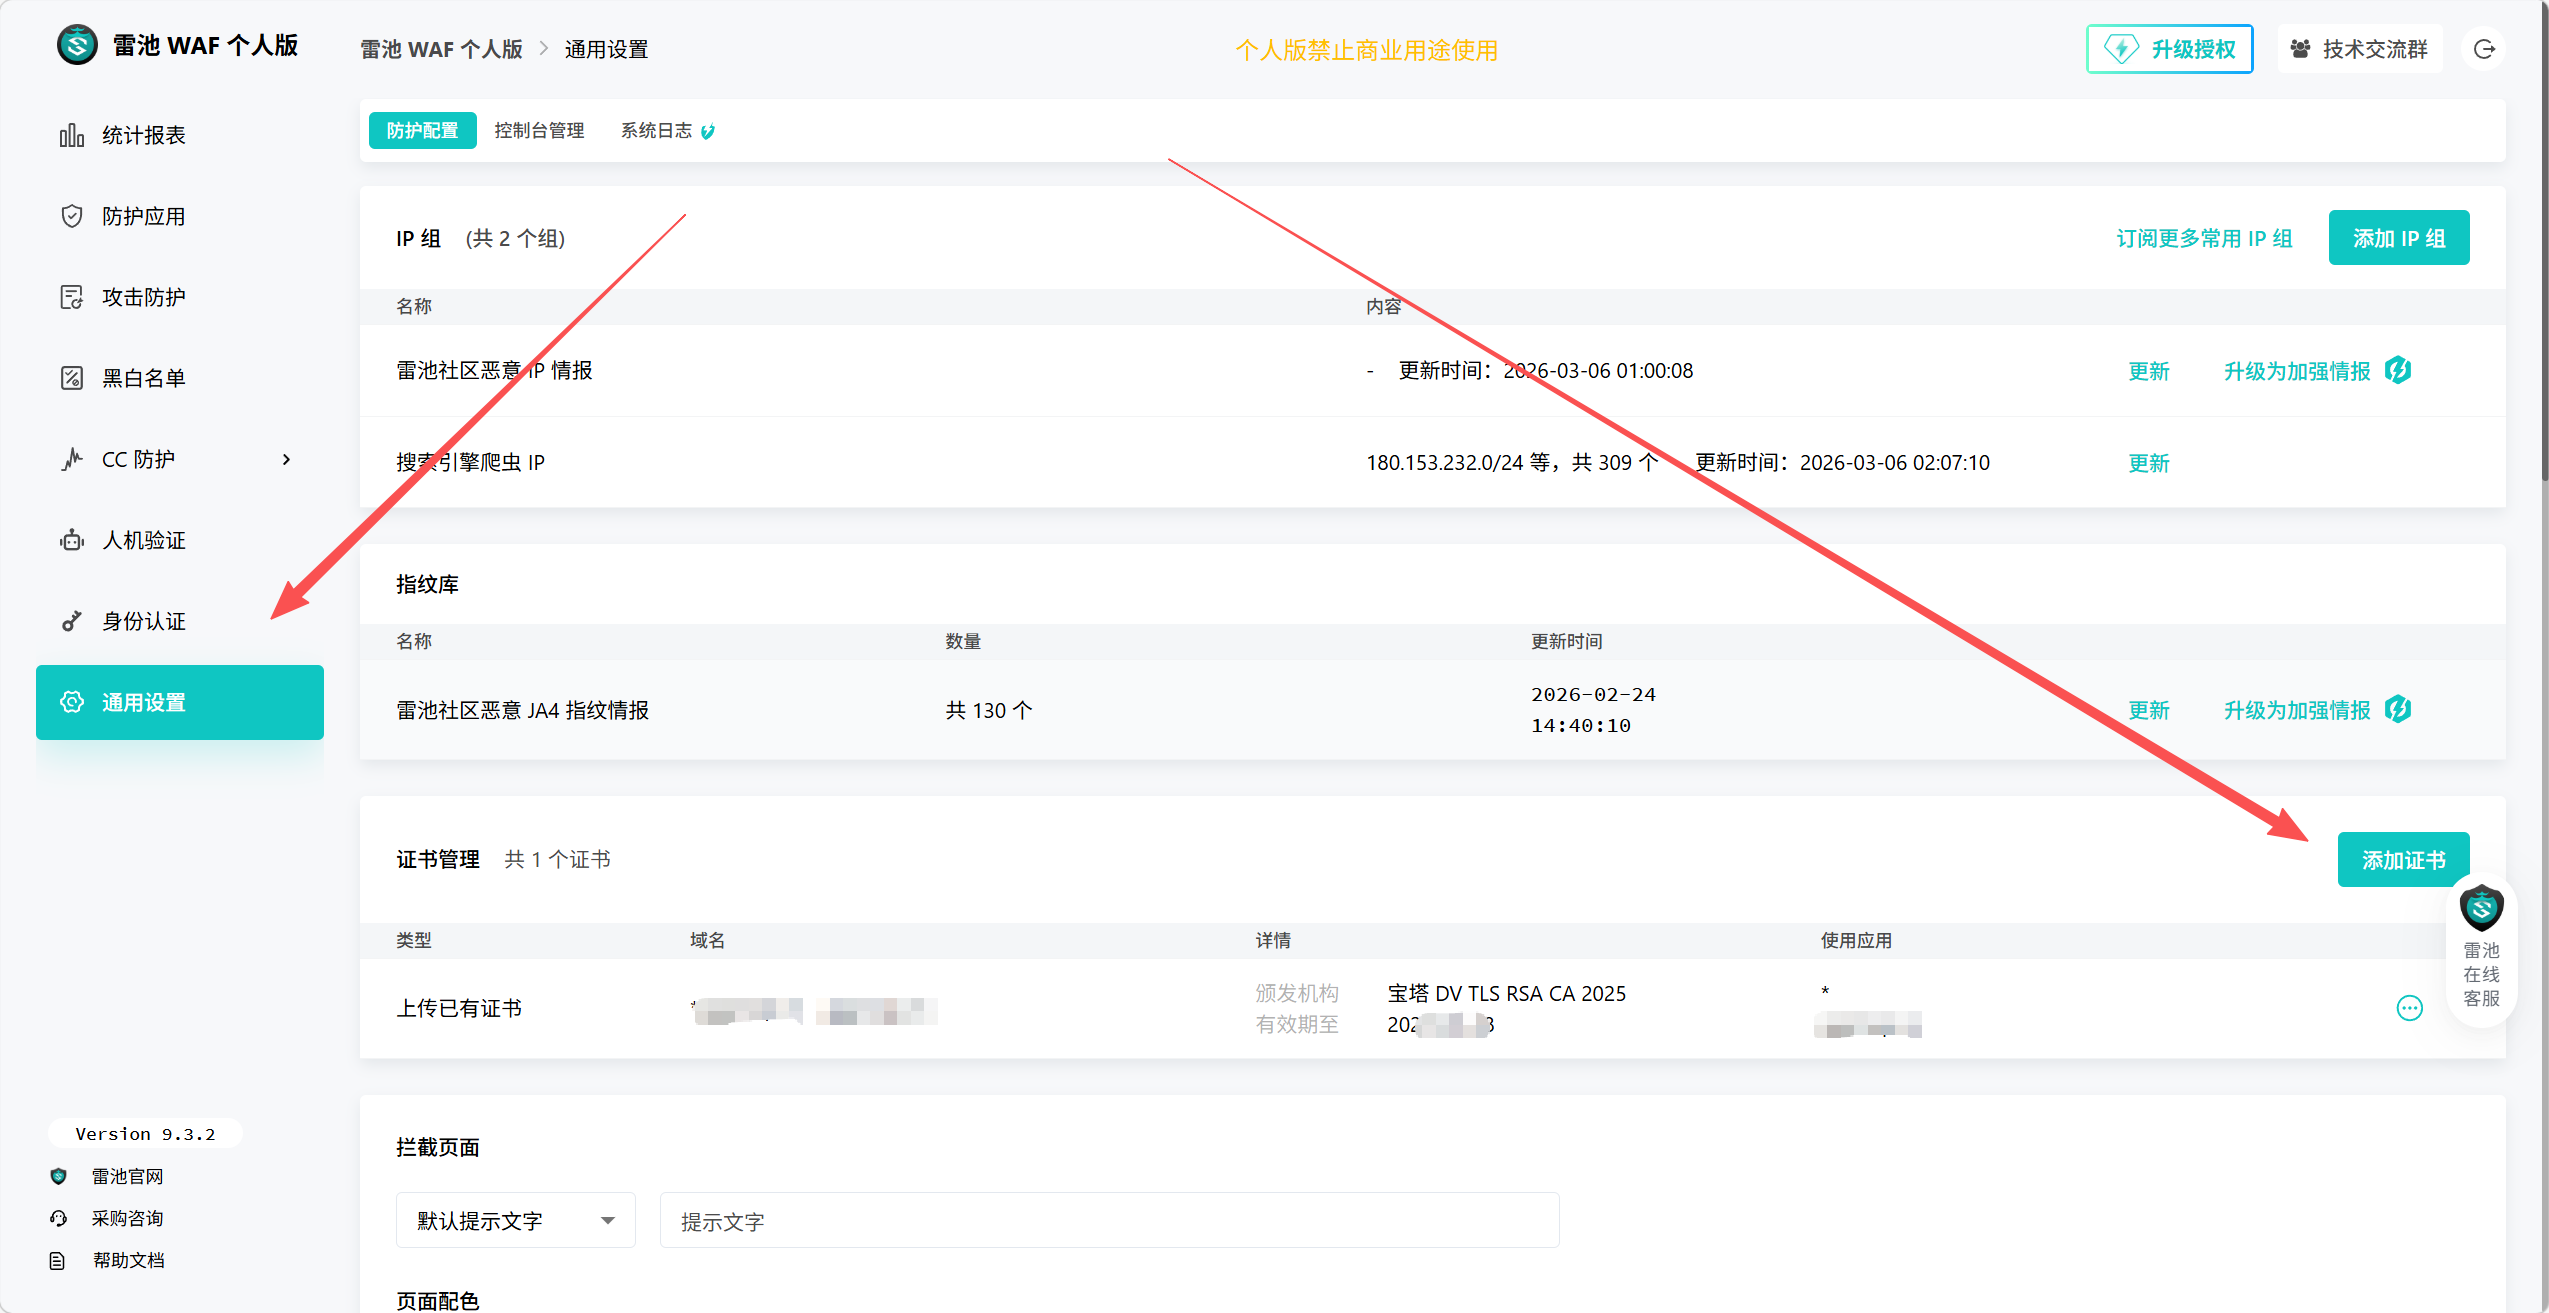
- 配置「上游服务器」为内网 Web 服务器的 IP 与端口,完成站点添加;
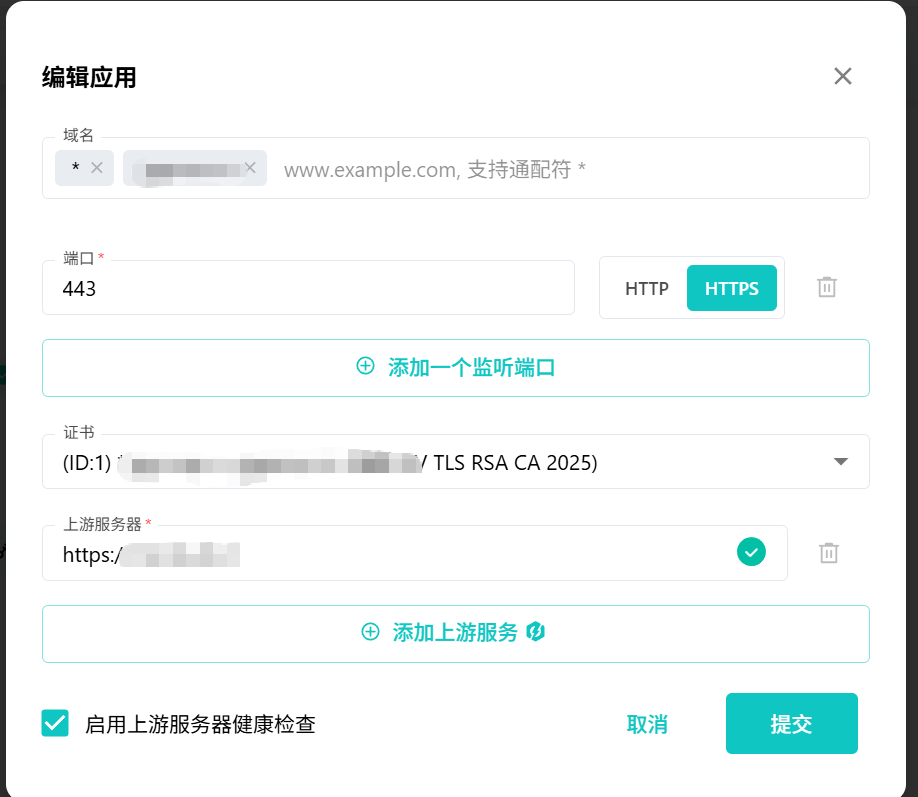
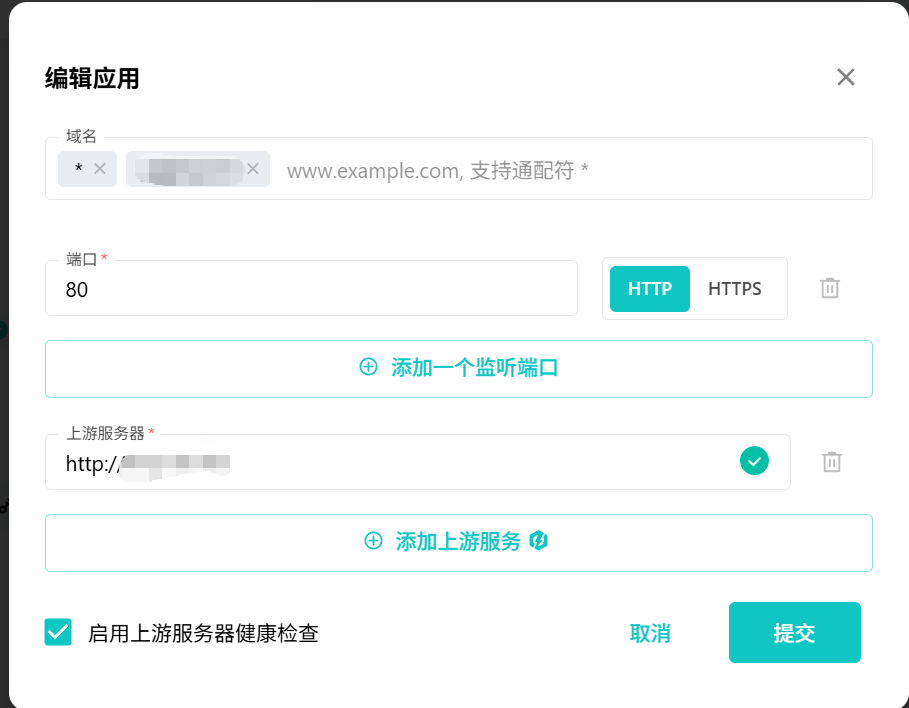
- 配置完成后,通过公网域名访问业务,验证流量转发正常,无访问异常。
OWASP Top10 基础防护规则配置:
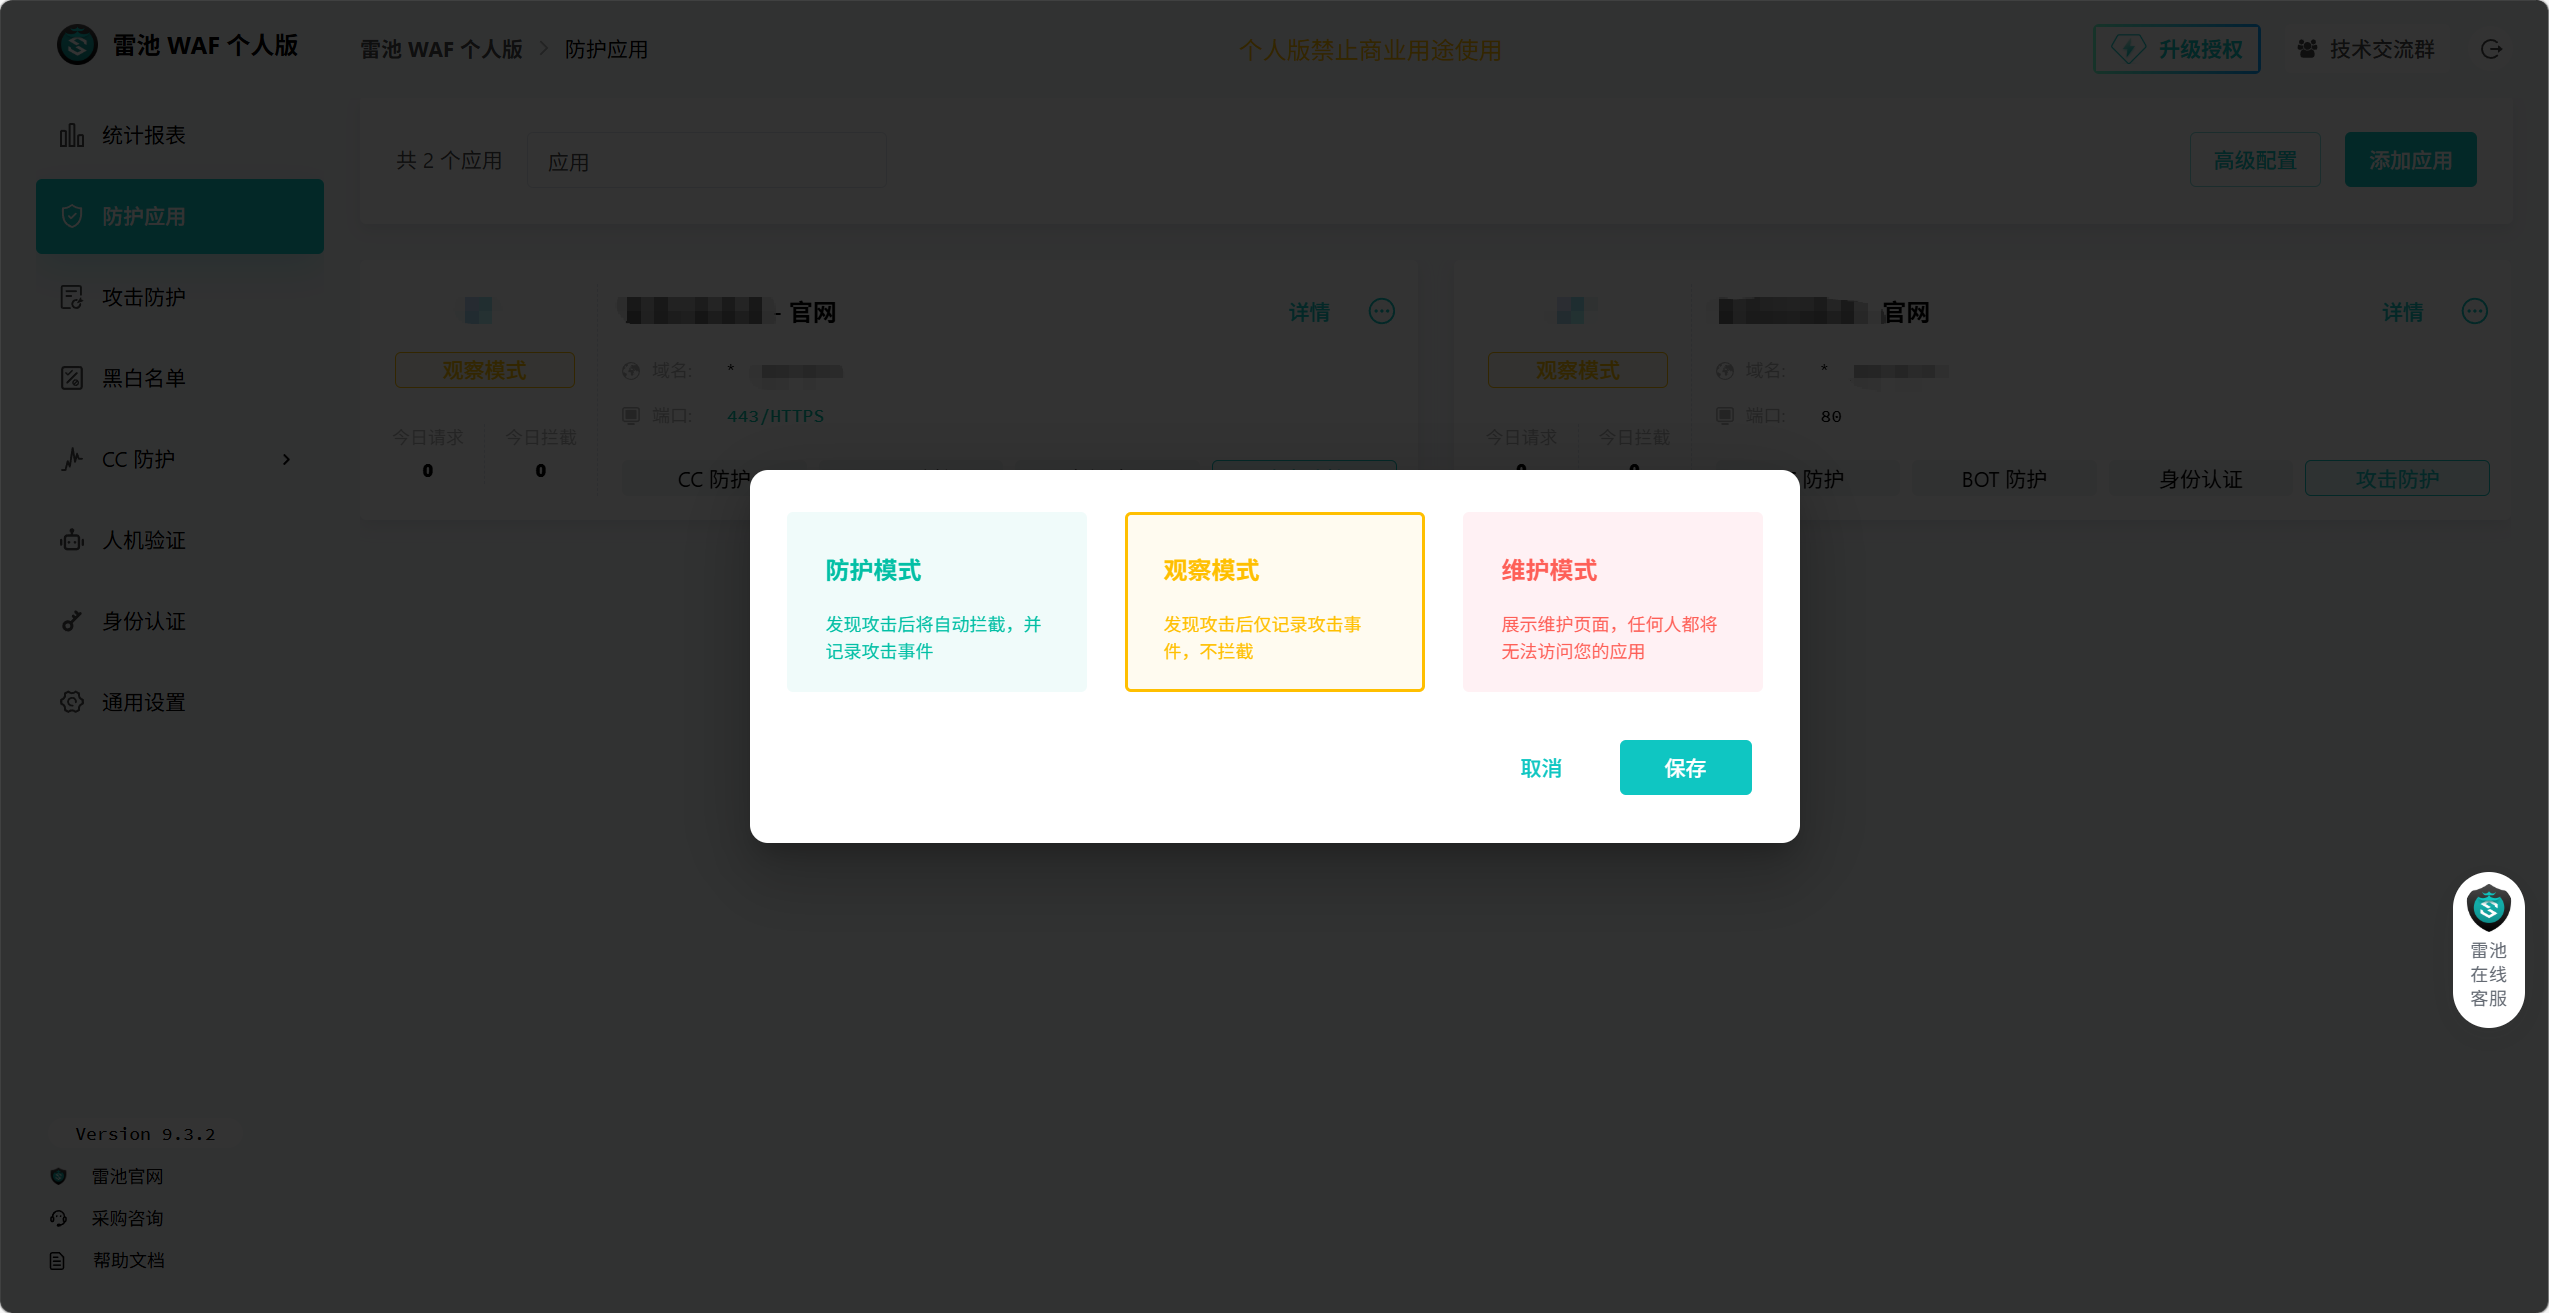
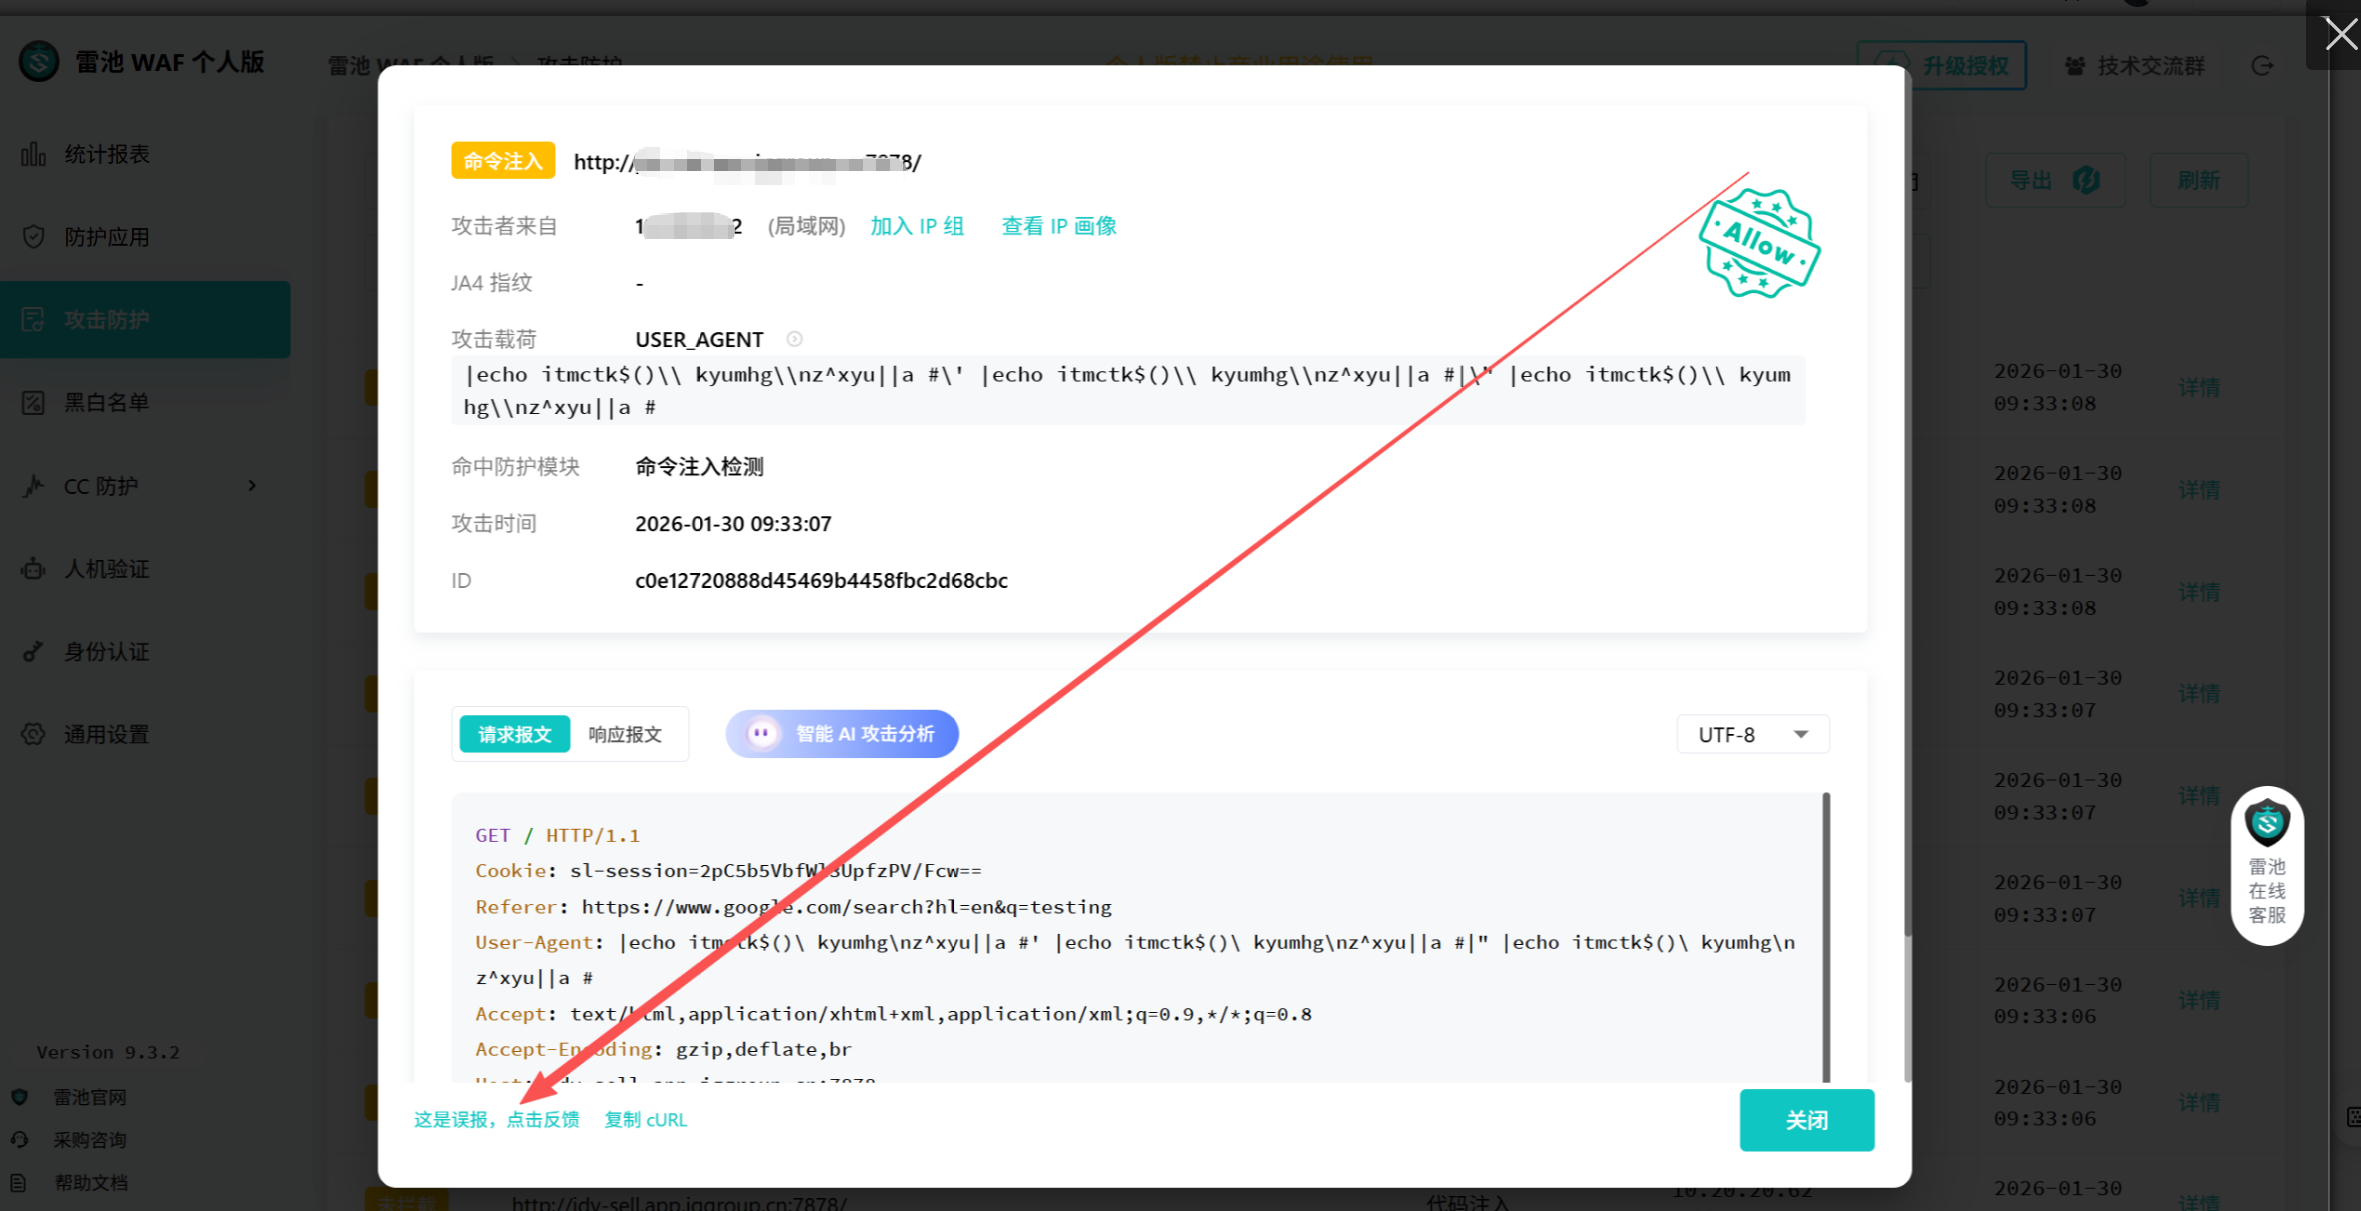
- 进入「防护配置→基础防护」,开启核心防护规则,防护模式设置为「拦截模式」(首次部署可先设置为「观察模式」,运行 1-2 周优化误报后再开启拦截);
- 开启全类型 Web 攻击防护:SQL 注入、XSS 跨站脚本、命令执行、代码注入、目录遍历、文件上传漏洞利用、敏感信息泄露等(默认即可);
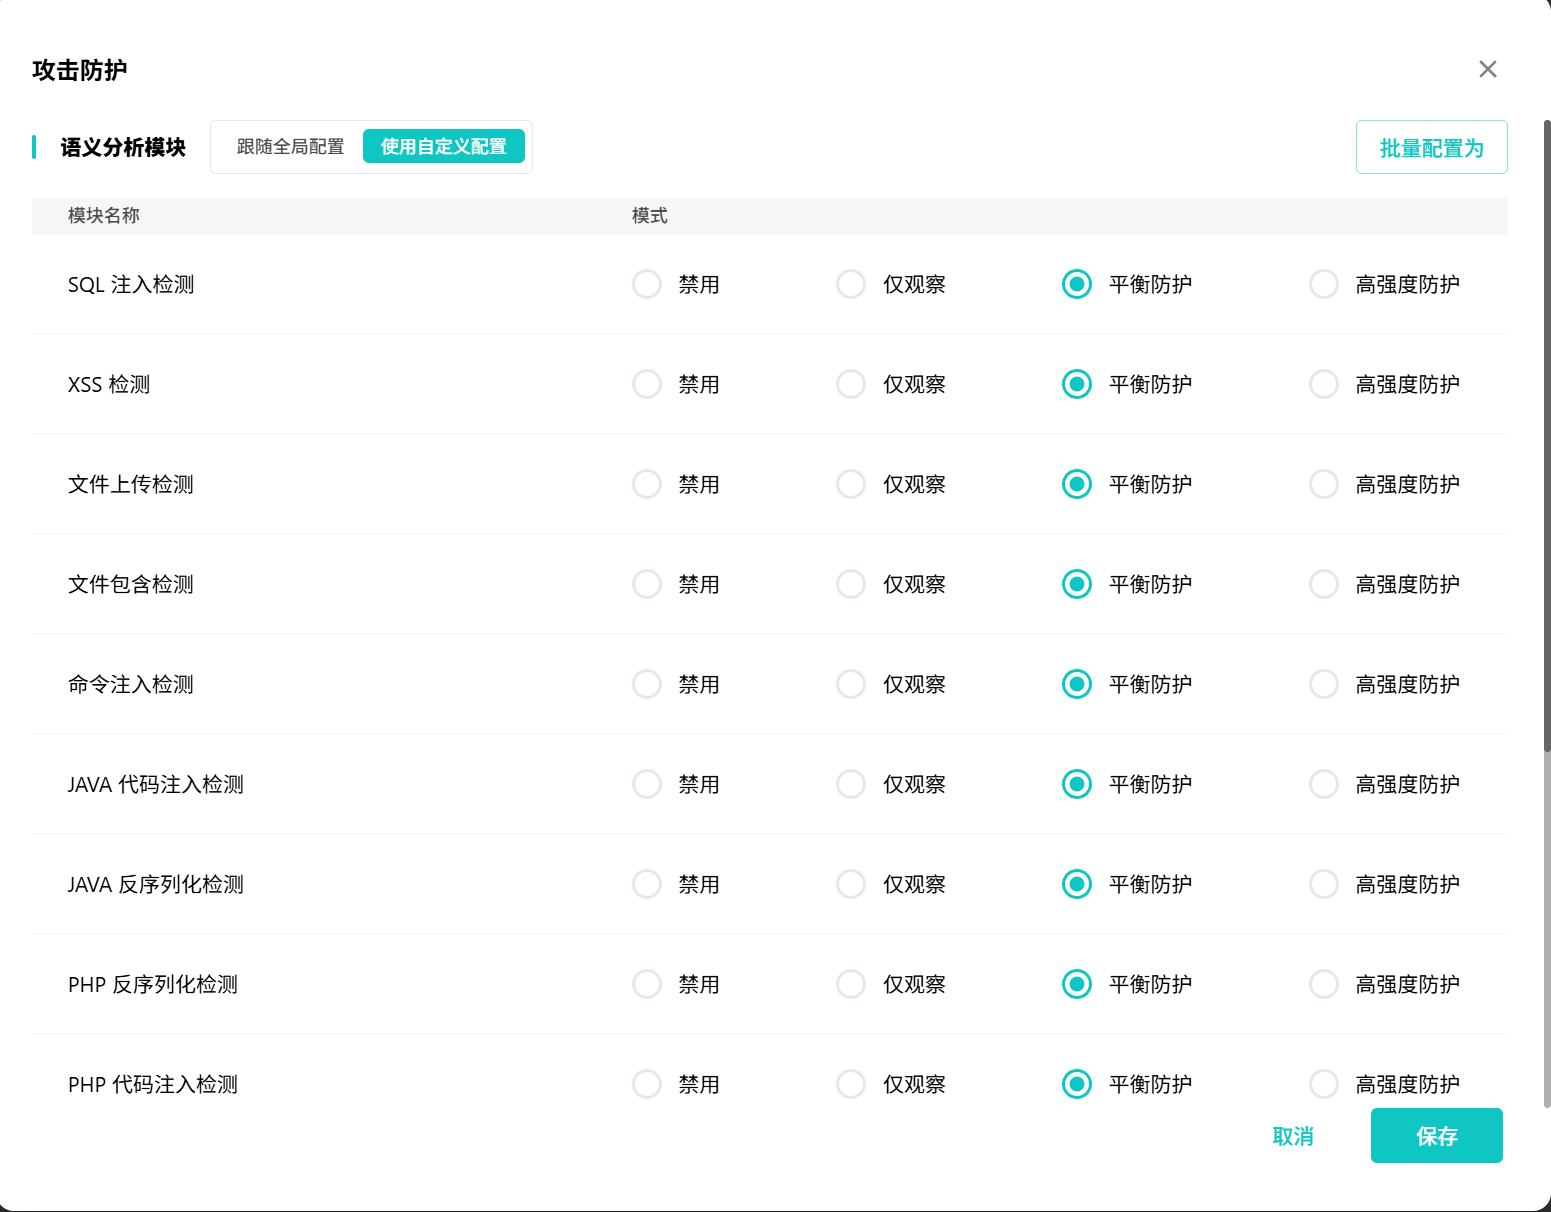
- 开启「智能语义分析」,提升攻击检测准确率,降低误报率;
- 针对业务特殊场景(如文件上传接口、API 接口),可创建自定义防护规则,设置针对性的防护策略,避免误拦截,部分功能需商业版。
4.2.3 原生应用层抗 DDoS/CC 防护配置与优化
本部分为雷池 WAF 核心防护配置,基于原生能力实现应用层 CC/HTTP Flood 攻击的全场景防护,无需额外插件。
全局 CC 防护开启:
- 进入「防护配置→CC 防护」,开启全局 CC 防护功能,防护模式设置为「挑战模式」(针对高频访问 IP,先进行人机验证,验证通过后放行,避免误拦截正常用户);
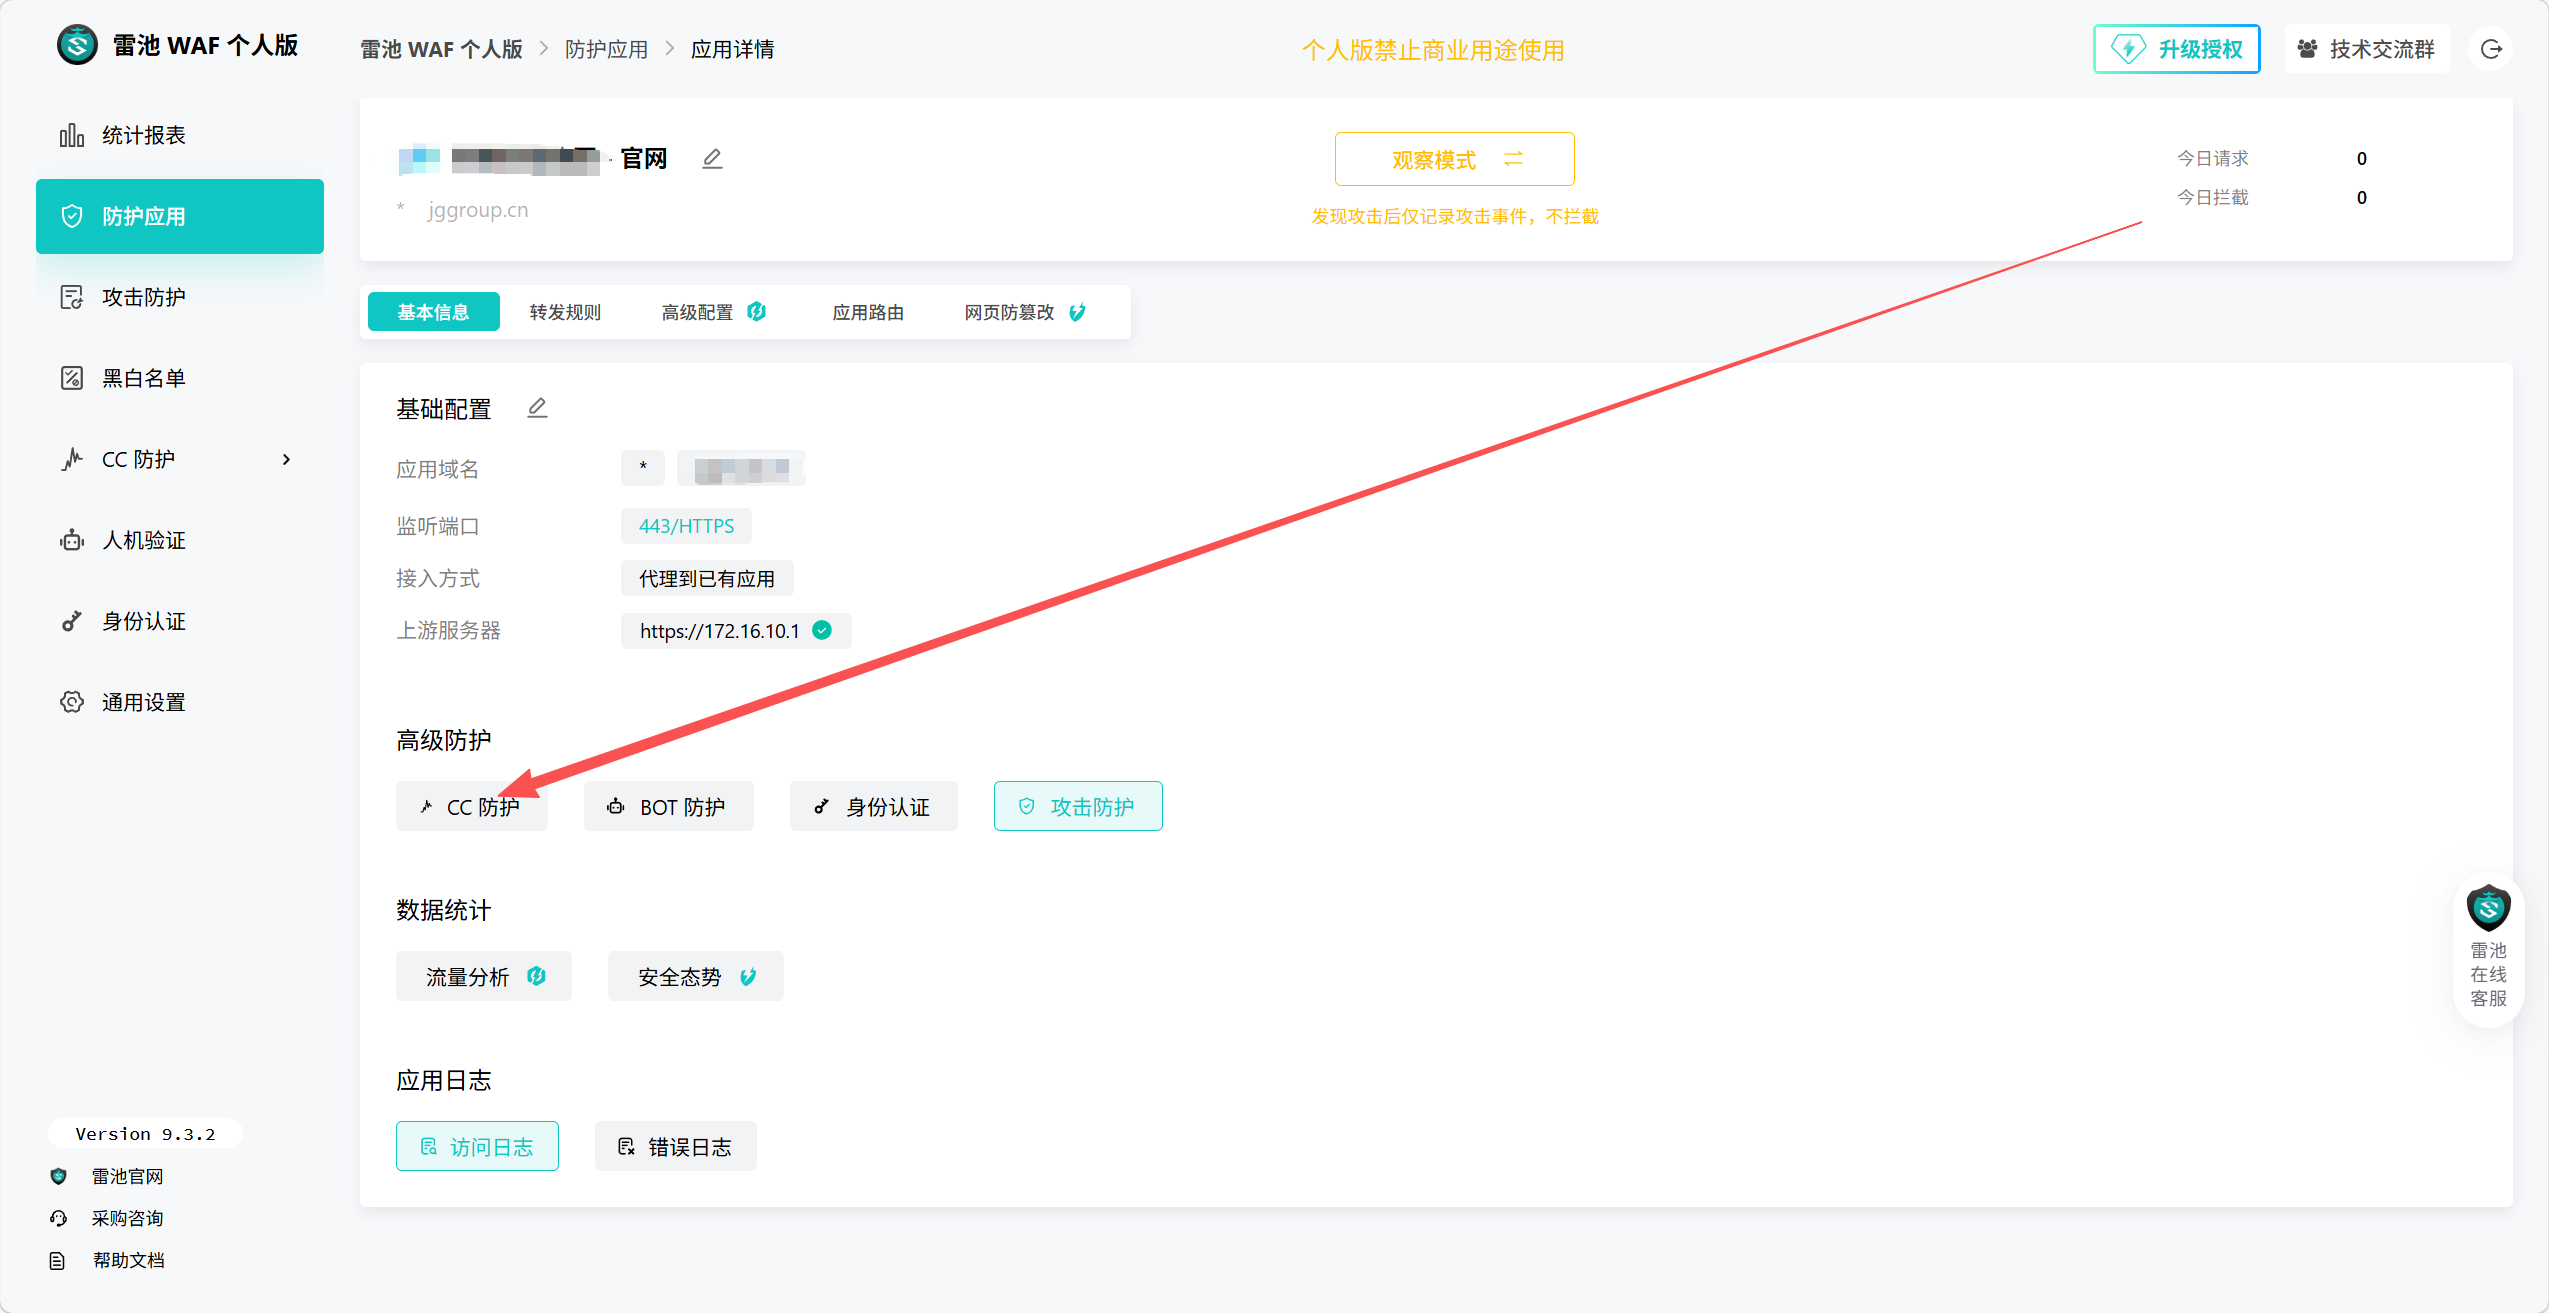
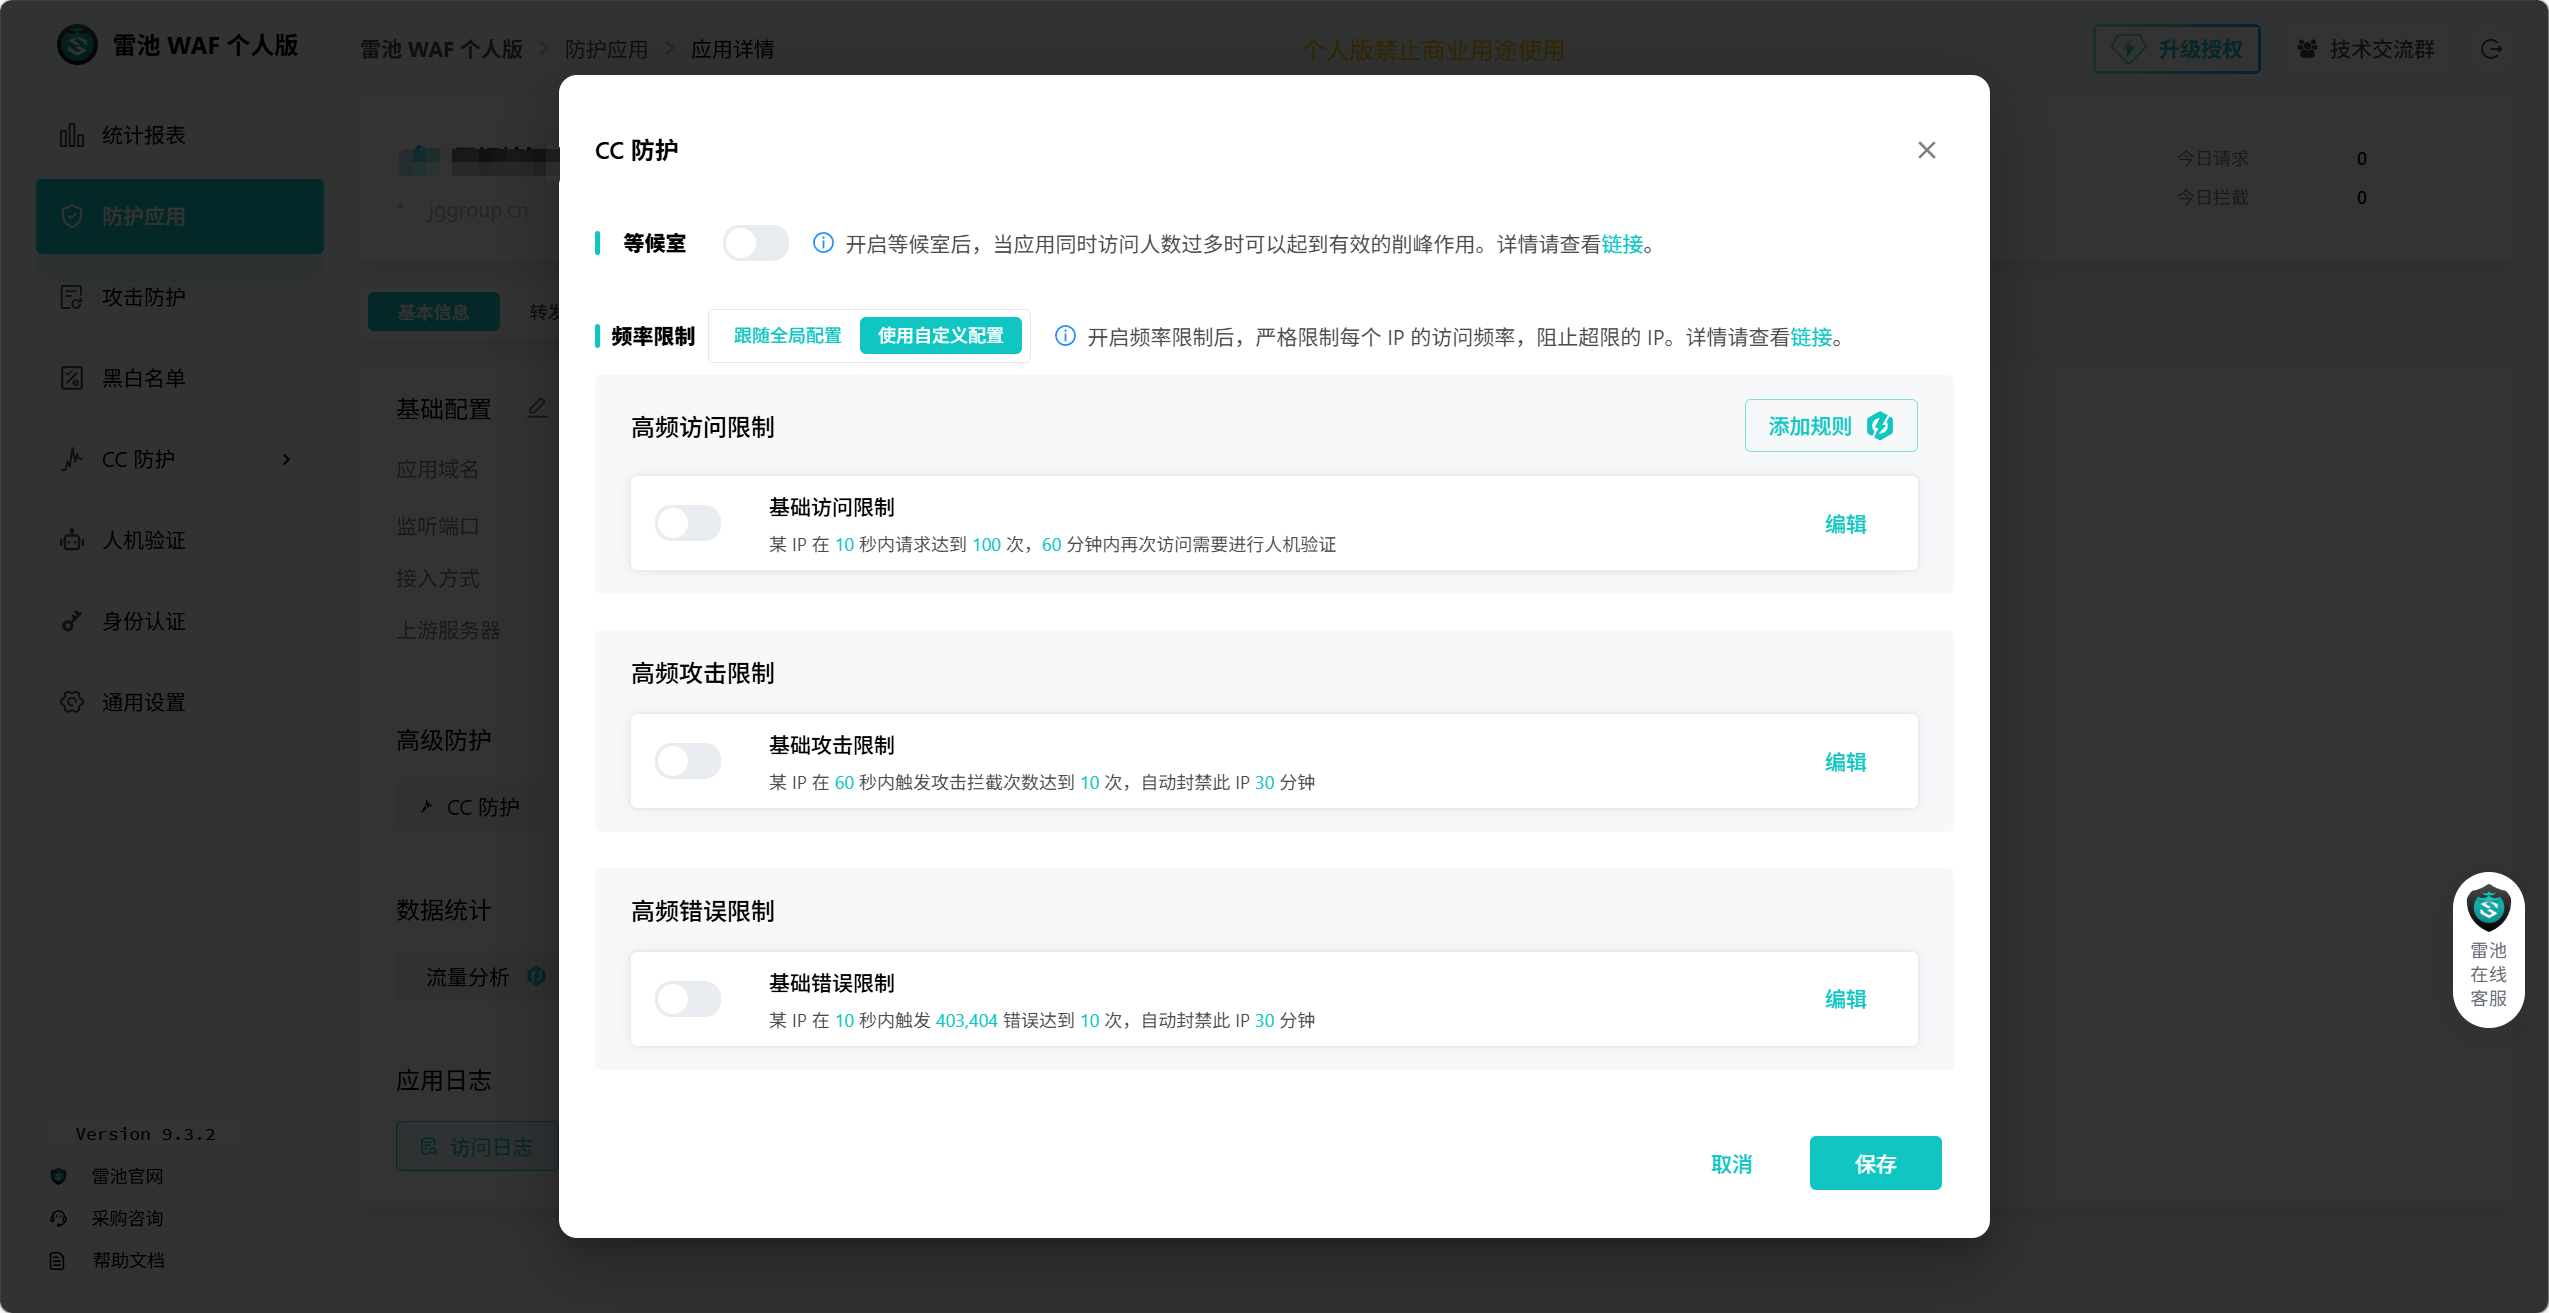
- 开启「全局频率限制」,设置单 IP 单分钟最大请求数,普通企业官网设置为 60-100 次 / 分钟,API 接口可根据业务场景调整至 200-500 次 / 分钟,设置单 IP 最大并发会话数为 30-50,防范慢连接攻击。
精细化接口防护配置:
- 针对登录、注册、短信发送、数据查询等高风险接口,创建自定义 CC 防护规则,设置更严格的频率限制;
- 规则示例:针对/api/login接口,设置单 IP 5 分钟内最多允许 10 次请求,超过阈值直接拦截,防范暴力破解与针对性接口 CC 攻击;
- 针对静态资源(图片、CSS、JS 文件),可设置宽松的频率限制,避免影响页面加载速度。
补充防护配置:
- 开启「地域访问控制」:针对仅面向国内用户的业务,开启境外 IP 封禁,减少 90% 以上的境外攻击源;
- 开启「恶意爬虫防护」:拦截恶意爬虫、扫描器的访问,减少无效流量与攻击探测;
- 配置「IP 白名单 / URL 白名单」:针对企业办公出口 IP、健康检查接口、支付回调接口等,添加白名单,避免正常业务请求被误拦截。
4.2.4 误报优化与规则迭代
五、日常运维与持续优化
5.1 全链路防护监控与告警管理
建立标准化的日常监控体系,核心监控指标分为三类,确保防护体系正常运行:
5.2 日志分析、攻击溯源与事件处置
5.3 防护规则与抗 DDoS 阈值持续优化
5.4 开源组件安全运维与应急预案
- 大流量 DDoS 攻击应急预案:当攻击流量超过本地设备处理能力时,立即联系运营商开启近源清洗,同时调整 OPNsense 限流阈值,优先保障核心业务带宽;
- 业务误拦截应急预案:收到业务误拦截告警后,立即查看攻击日志,添加临时白名单恢复业务,后续再优化防护规则,避免同类误报再次发生;
- 设备故障应急预案:OPNsense 主设备故障时,备设备自动接管;雷池 WAF 集群故障时,一键开启 OPNsense 紧急旁路规则,将流量直接转发至业务服务器,先恢复业务,再处置设备故障;
六、防护效果验证与实战测试
方案部署完成后,必须在测试环境完成全场景防护效果验证,确保防护能力符合预期,不影响业务正常运行,禁止直接在生产环境开启拦截模式。
6.1 测试环境与测试用例设计
6.2 网络层与 Web 应用层攻击防护验证
网络层攻击防护验证:
- 端口扫描测试:使用 nmap 对测试环境公网 IP 进行全端口扫描,预期结果:OPNsense 检测到扫描行为,自动封禁测试源 IP,扫描无法获取开放端口信息;
- 畸形报文 / 碎片攻击测试:使用 hping3 发送畸形 IP 报文、碎片报文,预期结果:OPNsense 直接拦截报文,无法到达后端服务器,设备运行状态正常,无性能异常。
Web 应用层攻击防护验证:
- SQL 注入测试:使用 sqlmap 对测试 Web 站点进行 SQL 注入扫描,预期结果:雷池 WAF 拦截所有注入请求,攻击日志记录完整,后端服务器无注入请求到达;
- XSS 跨站脚本测试:使用 xsser 发送 XSS 攻击载荷,预期结果:雷池 WAF 拦截所有攻击请求,无 XSS 载荷到达后端服务器;
- OWASP Top10 全类型攻击测试:针对命令执行、文件上传、目录遍历等攻击类型,手动发送攻击载荷,预期结果:雷池 WAF 全部精准拦截,无误报、无漏报。
6.3 全层级 DDoS 攻击防护效果验证
网络层 DDoS 攻击防护验证:
- SYN Flood 攻击测试:使用 hping3 向测试公网 IP 发送大量 SYN 报文,模拟 SYN Flood 攻击,预期结果:OPNsense 的 SYN Proxy 正常工作,拦截无效 SYN 报文,后端服务器无半连接堆积,业务可正常访问,设备 CPU 使用率无大幅飙升;
- UDP Flood 攻击测试:使用 hping3 发送大量 UDP 报文,模拟 UDP Flood 攻击,预期结果:OPNsense 的 Limiters 限流功能正常工作,单 IP 流量被限制,出口带宽无占满,业务访问正常。
应用层 CC 攻击防护验证:
- HTTP Flood 攻击测试:使用 hey 工具向测试站点发送大量 HTTP GET 请求,模拟 CC 攻击,预期结果:雷池 WAF 触发 CC 防护规则,对测试源 IP 进行人机验证 / 拦截,后端服务器请求量无大幅上升,CPU 使用率正常,业务可正常访问;
- 接口 CC 攻击测试:针对登录接口发送高频 POST 请求,模拟针对性接口 CC 攻击,预期结果:雷池 WAF 的自定义规则触发,超过阈值的请求被直接拦截,接口无异常负载。
6.4 业务性能与可用性极限测试
七、核心风险点与规避措施
7.1 开源组件自身安全风险规避
风险点:开源组件存在未修复的安全漏洞、管理界面被暴力破解、第三方恶意代码植入等风险,可能导致防护设备失陷,边界防护被绕过。
规避措施:
7.2 防护误报与业务可用性风险应对
风险点:防护规则配置过严、CC 阈值设置不合理,导致正常用户业务请求被误拦截,影响业务正常运行,甚至引发生产事故。
应对措施:
7.3 链路单点故障与性能瓶颈解决方案
风险点:单台防护设备故障,导致整个边界网络中断、Web 业务不可用;业务流量突增或攻击流量较大时,防护设备性能不足,成为业务瓶颈。
解决方案:
7.4 运维能力适配风险与建设建议
风险点:甲方运维人员对开源组件不熟悉,无法完成日常运维、规则优化与应急处置,导致防护体系失效。
建设建议:
八、方案总结与演进方向
8.1 方案核心优势与落地价值总结
本方案基于开源组件打造,为甲方企业提供了一套低成本、全场景、可落地的边界安全解决方案,核心优势与价值如下:
8.2 边界安全体系后续优化演进方向
本方案落地后,可根据甲方企业的业务发展与安全需求,持续优化演进,打造更全面的边界安全体系: