引言:实操前的准备——心态与工具清单
**你是不是也被"Solidity难到飞天"的传说吓过?**真相是,99%被吓到的人压根没试过真的上手写!就像学开车,看起来复杂得要死,坐上驾驶座30分钟就上道。Solidity 也一样——先别纠结底层细节,优先建立体感最关键。
这一篇下半段,我就带你彻底拆解 Solidity,从搭建开发环境、学核心语法、手撸两个入门合约,再到上线部署,全程陪你走一遍。保证 3 天内,你就能看懂市面上 80%的公开合约代码,甚至能改个参数自己试试。
新手实操的铁律只有一条:「先跑通,再优化」。别管什么底层原理、gas 优化、安全审计,这些都是后话。先让代码跑起来,再慢慢打磨。心态摆好,咱们开始。
搞定这几件工具,没啥复杂配置,直接上手:
-
Remix 在线 IDE:无需本地配置,打开网页就写代码,这是新手的天堂
-
测试网络 Sepolia:Goerli 已经过时了,Sepolia 是 2025 年的标配,免费获取测试 ETH,零风险实验
-
MetaMask 钱包:连接测试网,部署合约的必备伙伴
-
Solidity 官方文档 + Etherscan 浏览器:遇到问题查一下,透明地看别人的合约怎么写的
开发环境搭建:3 步上手 Remix IDE(图文逻辑简化版)
用 Remix,5 分钟搭好环境,不用花一整天折腾本地配置。
第一步:打开 Remix,熟悉界面布局
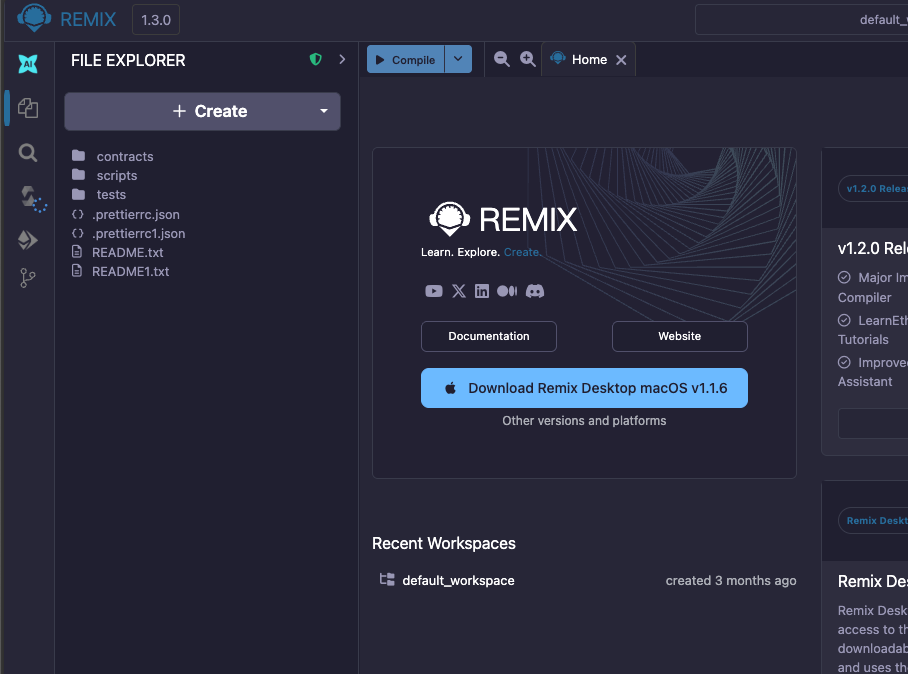
访问 https://remix.ethereum.org/,这就是你的战场。界面一打开看着复杂,但其实就这几个模块:
-
左边文件管理器:新建、删除、管理 .sol 文件的地儿
-
中间编辑器:写代码的地方,就是个高级记事本
-
下面编译器面板:编译你的代码,检查有没有语法错误
-
右边部署面板:部署合约到测试网的核心操作区
-
最下面终端:所有交易记录、错误提示都在这儿
新手第一个操作:左边文件管理器里,点 新建文件 → 起个名字,比如 HelloWeb3.sol → 就能开始写代码了。
第二步:配置编译器版本(这一步超关键)
看右边的编译器面板,顶部有个版本选择。推荐选 0.8.x 的最新稳定版,比如 0.8.26(2025 年最新)。为啥?因为 0.8.0 之后,Solidity 内置了自动溢出检查,你不用手动处理整数溢出问题,一切都更安全了。
别选太旧的版本,0.7.x 及以下的已经被淘汰了,代码写出来一堆坑。
第三步:连接 MetaMask 测试网(这是部署的前置条件)
现在的情况是这样的:Goerli 测试网已经在 2024 年 4 月停止维护了,最新标配是 Sepolia。
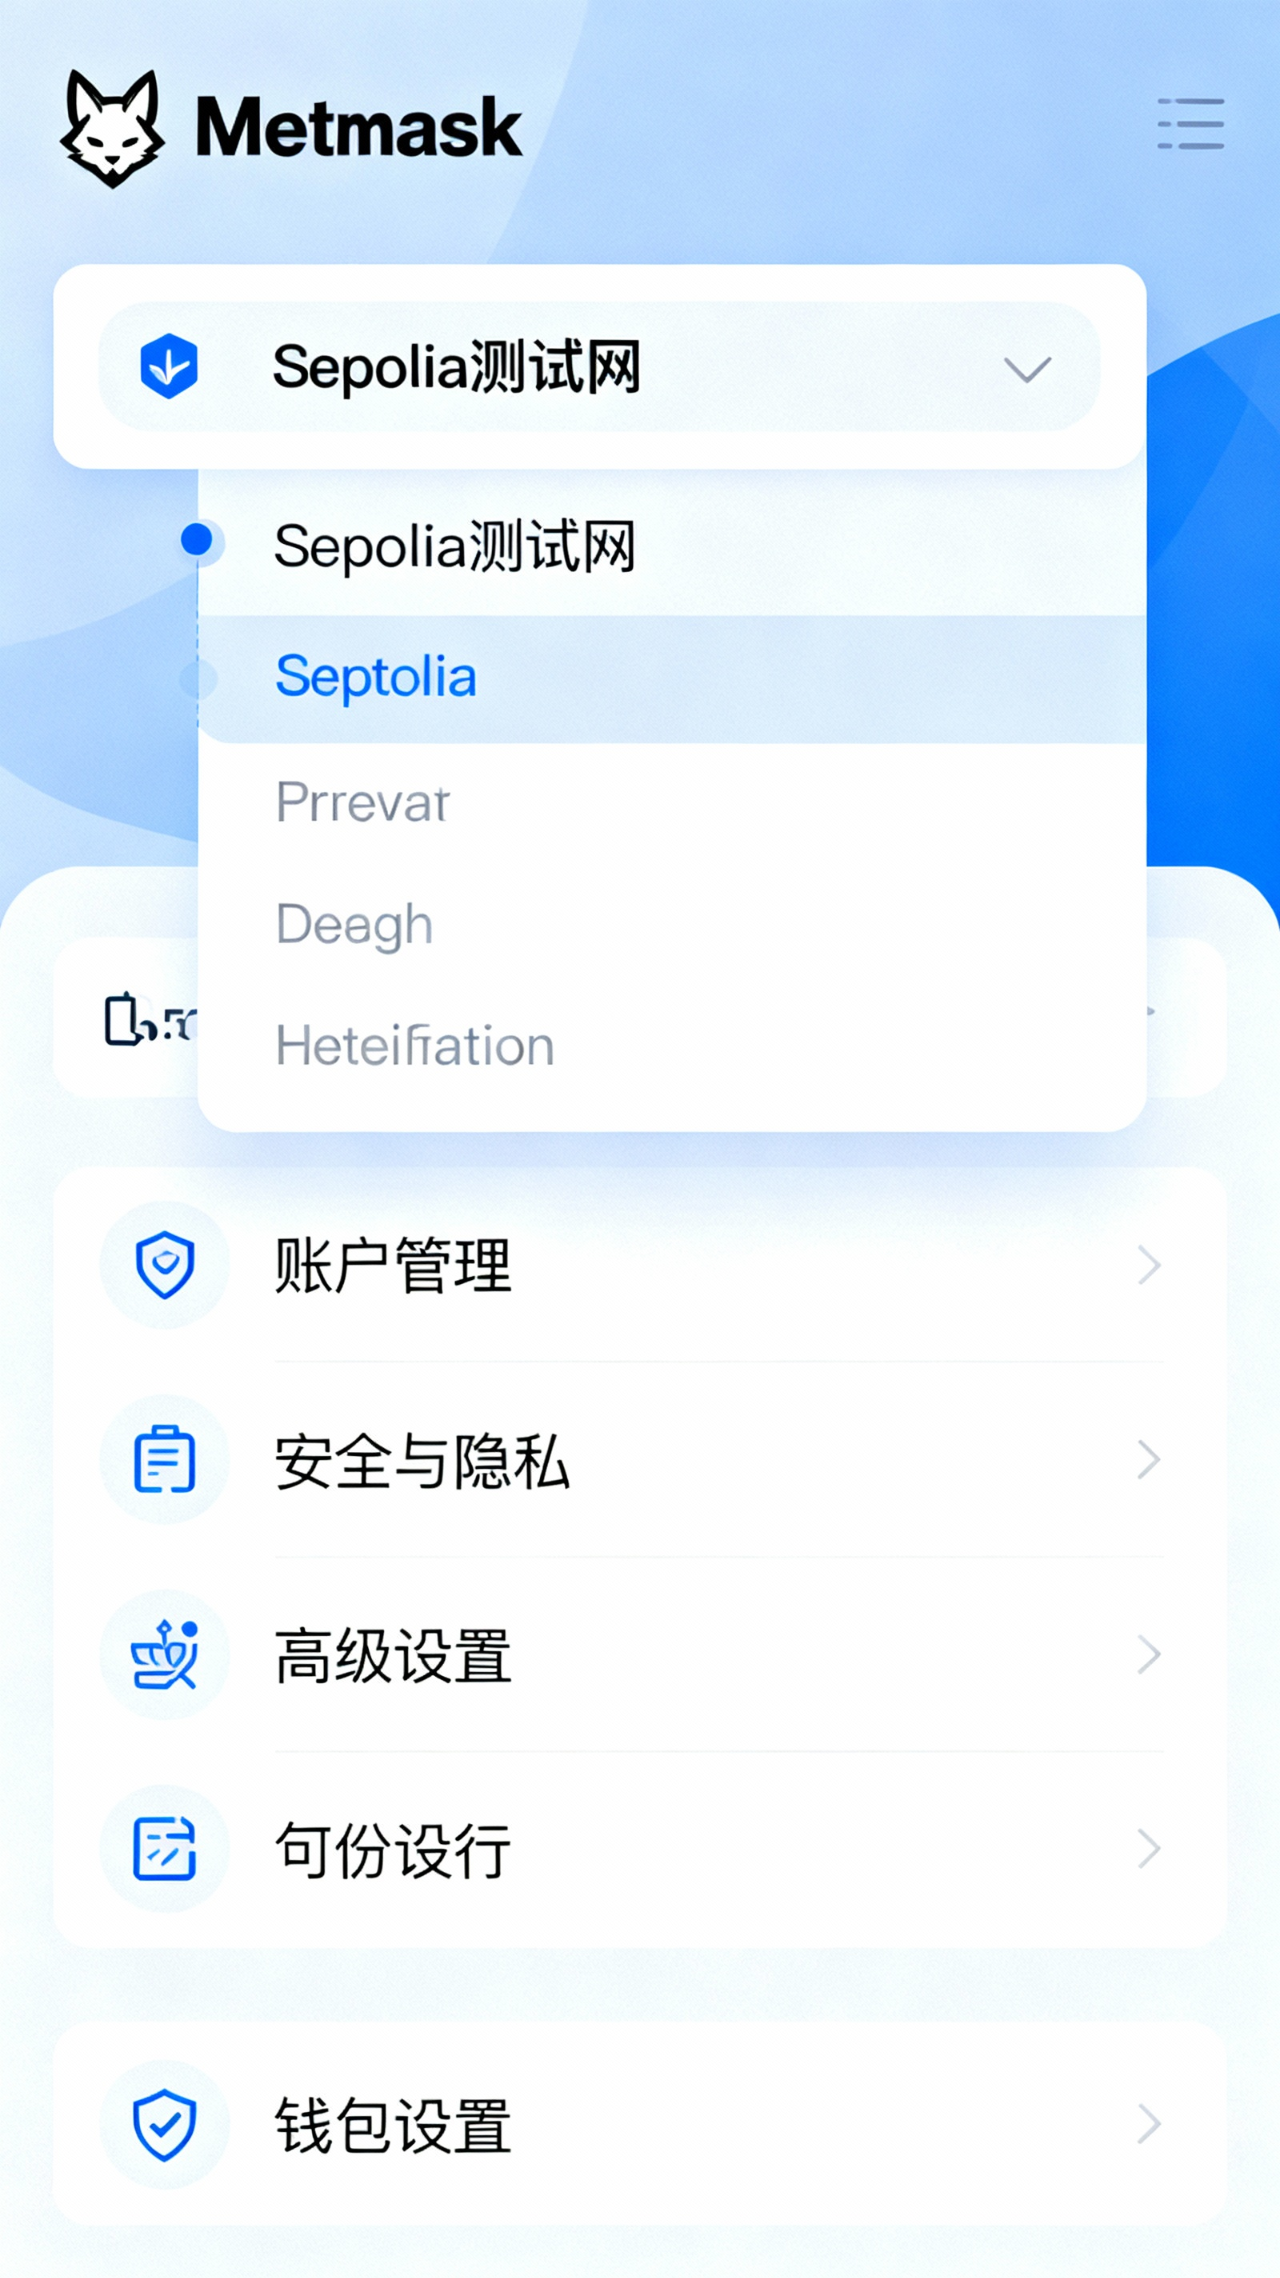
连接步骤超简单:
打开 MetaMask,点右上角的网络选择器
开启 "显示测试网络" 的开关(不开这个,你看不到测试网选项)
选择 "Sepolia" 或点 "添加网络" 手动填入:
-
网络名称:Sepolia Testnet
-
RPC URL:https://eth-sepolia.g.alchemy.com/v2/demo
-
链 ID:11155111
-
区块浏览器:https://sepolia.etherscan.io
获取测试 ETH:访免费水龙头(Faucet),输入你的钱包地址,就能领免费测试币,这玩意儿没有真实价值,随便用
常见报错及解决:
-
"钱包连接失败":检查一下 RPC URL 有没有输错,试试换个 RPC 服务商(Alchemy、GetBlock、Infura 都行)
-
"领取测试 ETH 显示地址已用过":换个钱包地址或隔天再试,水龙头有流量限制
-
"编译器版本不兼容":确保你选的编译器版本不要太古老,最好用 0.8.x
Solidity 语法基础:核心要素快速掌握(新手必学)
合约的基本结构,逐行解析
Solidity 合约的框架看起来是这样滴:
// 第一行:版本声明
pragma solidity ^0.8.26;
// 第二行:合约声明
contract MyContract {
// 合约的代码都在这个大括号里
// 状态变量、函数等等
}
拆解一下:
-
pragma solidity ^0.8.26;:告诉编译器,这份代码是用 Solidity 0.8.26 或更高版本写的(但不超过 0.9.0)。^符号的意思就是"向上兼容"。如果你写 0.8.17,那你得改成 ^0.8.17
-
contract MyContract {}:定义一个合约叫 MyContract。一个 .sol 文件可以有多个合约,但通常一个文件一个主合约
-
注释:// 单行注释 或 /* 多行注释 */,编译时会被完全忽略
核心数据类型,掌握这些就够用
新手必须掌握的类型(别想着一次全记住,边写边记):
值类型(简单数据,比如数字、地址):
-
uint / uint256:无符号整数,就是不能是负数的整数。范围是 0 到 2^256-1,大得吓人。你转账多少 ETH、余额是多少,都用这个
-
address:钱包地址,就是那一长串 0x… 开头的东西。比如 0x742d35Cc6634C0532925a3b844Bc9e7595f42bE。一个 address 占 20 字节
-
bool:只有两个值:true 或 false。判断条件、权限验证经常用
-
string:字符串,比如 "Hello Web3!"。但注意,string 在 Solidity 里处理起来比较贵(消耗更多 gas),所以一般不会大量存储
引用类型(复杂数据,比如集合):
-
数组 array:比如 uint[] memory arr 或 uint[10] storage arr。前者是动态数组(大小不固定),后者是固定大小。可以存多个同类型的数据
-
映射 mapping(重点讲):就像字典或 Map,存键值对。比如 mapping(address => uint256) public balance,意思是每个地址(address)对应一个余额(uint256)。这是 Solidity 里最高效的存储结构,绝对会用到
变量与状态管理
状态变量:写在合约内部、函数外面的变量,永久存储在区块链上。部署完合约就一直在链上,花 gas。比如:
contract Bank {
mapping(address => uint256) public userBalance; // 这就是状态变量,存用户余额
address public owner; // 这也是状态变量,记录合约所有者
}
局部变量:写在函数内部的变量,函数执行完就消失了,不存储在区块链上。比如:
function calculate() public {
uint256 result = 10 + 5; // result 是局部变量,函数一结束就没了
}
可见性修饰符(谁能访问这个变量):
-
public:任何人都能读,合约自动生成 getter 函数让你查询(这会消耗一点 gas)
-
private:只有这个合约内部的函数能读,外面的人和其他合约看不到
-
internal:只有这个合约和继承它的合约能读
-
external:只能从合约外部调用
函数的定义与调用
基本格式:
function 函数名(参数类型 参数名) 可见性 修饰符 returns(返回类型) {
// 函数体
return 返回值;
}
举例:
function transfer(address to, uint256 amount) public payable returns(bool) {
// 函数体
return true;
}
关键修饰符:
-
view:不修改区块链状态,只读数据。调用时不消耗 gas(如果是 external 调用)。比如查询余额
-
pure:既不读也不写状态,就是做数学计算。调用时不消耗 gas
-
payable:这个函数能接收 ETH。不加这个修饰符,函数会拒绝接收 ETH,转账会失败
-
不加修饰符:默认会修改状态,消耗 gas,这是最常见的情况
函数调用的两种方式:
-
内部调用:合约内部的函数调用另一个函数,就像 this.transfer(…),消耗少量 gas
-
外部调用:从链外(比如你的钱包)或其他合约调用这个函数,消耗更多 gas
手把手开发第一个 Solidity 合约:「Hello Web3」+ 简单转账合约
入门案例 1:Hello Web3 合约(熟悉语法)
需求很简单:部署一个合约,调用一个函数就返回"Hello Web3!"。没有状态变化,就是熟悉流程。
完整代码:
逐行解析:
-
// SPDX-License-Identifier: MIT:开源许可证声明,告诉别人这份代码是 MIT 协议
-
pragma solidity ^0.8.26;:编译器版本,0.8.26 或以上
-
contract HelloWeb3 {}:定义合约名字
-
function sayHello()…:定义函数名 sayHello
-
public:任何人都能调用
-
pure:不读不写状态
-
returns(string memory):返回一个字符串
-
return "Hello Web3!";:返回这个字符串
编译 + 部署 + 调用流程:
打开 Remix,新建文件 HelloWeb3.sol,粘贴上面的代码
编译:左边点编译器图标,检查有没有错。成功了会看到绿色对勾
部署:右边部署面板,选好账户和网络(Sepolia),点 Deploy。等 10 秒左右,交易确认
调用:部署成功后,下面会出现合约的函数列表,找到 sayHello,点一下。结果就显示出来了
Etherscan 上验证:部署后,你会看到一个交易哈希,比如 0x12345…。复制这个哈希,去 https://sepolia.etherscan.io 搜一下,就能看到你的合约部署记录、代码、交易详情。这就是区块链的透明性——所有人都能查。
入门案例 2:简单转账合约(有状态,体验价值交互)
需求升级了:用户向合约转账 ETH → 合约记录每个地址的余额 → 用户可以查询 → 所有者可以提取。这是真正的价值交互。
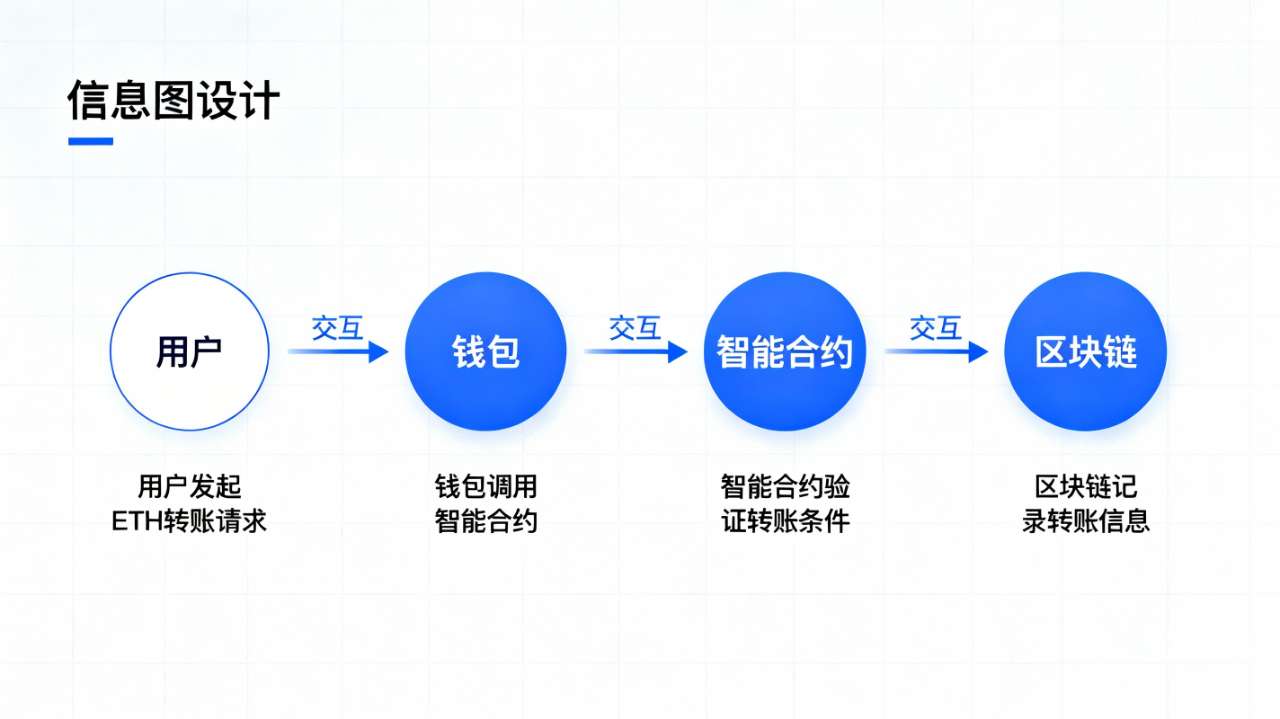
完整代码:
// SPDX-License-Identifier: MIT
pragma solidity ^0.8.26;
contract SimpleBank {
// 状态变量 1:记录每个地址的余额
mapping(address => uint256) public userBalance;
// 状态变量 2:记录合约的所有者
address public owner;
// 构造函数:部署时执行一次
constructor() {
owner = msg.sender; // msg.sender 是部署者的地址
}
// 函数 1:用户向合约转账(接收 ETH)
function deposit() public payable {
require(msg.value > 0, "Must send ETH"); // 检查是否转账了
userBalance[msg.sender] += msg.value; // 记录余额
}
// 函数 2:查询用户余额(只读,不消耗 gas)
function getBalance() public view returns(uint256) {
return userBalance[msg.sender];
}
// 函数 3:提取余额(只有所有者能调用)
function withdraw() public {
require(msg.sender == owner, "Only owner can withdraw"); // 权限检查
require(address(this).balance > 0, "No balance"); // 合约余额检查
// 提取所有余额给所有者
(bool success, ) = owner.call{value: address(this).balance}("");
require(success, "Transfer failed");
}
// 函数 4:查询合约总余额
function getContractBalance() public view returns(uint256) {
return address(this).balance;
}
}
核心知识点讲解:
-
msg.sender:当前调用者的地址。你调用函数,msg.sender 就是你的钱包地址
-
msg.value:转账的 ETH 金额(单位是 wei,1 ETH = 10^18 wei)。只有 payable 函数才能接收
-
mapping:字典结构,mapping(address => uint256) 就是"地址"对应"金额"。比 userBalance[0x123…] = 1000 就是存数据
-
require(条件, 错误信息):检查条件是否满足,不满足就抛出错误并回滚。比如 require(msg.value > 0, "Must send ETH") 就是"转账金额必须大于 0,否则报错"
-
address(this):这个合约自己的地址,用来查询合约本身有多少 ETH
-
address(this).call{value: …}(""):用 call 方法转账给某个地址,安全性比老方法强(老方法容易被重入攻击)
-
constructor():构造函数,合约部署时执行一次,通常用来初始化数据
部署 + 测试流程:
粘贴代码到 Remix,编译、部署到 Sepolia
存钱:找到 deposit 函数,在上面输入框里输入 1 ETH(Remix 会自动转换),点调用
查询余额:调用 getBalance,看看有没有记录到你的地址
查合约总余额:调用 getContractBalance,应该等于你转进去的
提取(只有所有者):调用 withdraw,所有 ETH 回到你的钱包
真实场景演示:假如你存进去 1 ETH,Remix 底下的终端会打印出:
[object Object]
from: 0x123…(你的地址)
to: SimpleBank 合约地址
gas used: 95000
value: 1000000000000000000 wei(就是 1 ETH)
这就证明交易上链了。再去 Etherscan 一搜,就能看到完整的交易详情。太绝了,真的。
合约测试与部署:确保功能正常与安全上线
再小的合约也要测试,一个 bug 在主网上就是真金白银的损失。
本地测试:Remix 内置功能
最简单的测试就是在 Remix 里点来点去:
部署合约到模拟环境(选 "JavaScript VM" 而不是 Sepolia)
调用各个函数,看看状态有没有正确更新
故意输入错误的参数(比如 deposit 时不转 ETH),检查 require 有没有生效
部署到测试网后的验证
获取合约地址:部署成功后,Remix 会显示合约地址,比如 0xAbc…
验证源码(可选但推荐):上 https://sepolia.etherscan.io,搜你的合约地址,点 "Verify" 上传源码。这样别人就能在浏览器上直接看到你的代码了
观察状态:在 Etherscan 上调用各个函数,看交易有没有成功
新手必查的 3 个测试点
-
函数结果是否符合预期:比如存钱后,余额确实增加了吗?查询的金额对不对?
-
Gas 消耗:简单的 deposit 函数通常消耗 50000-80000 gas。如果超 200000,说明代码写得不够高效,需要优化
-
权限控制是否生效:非所有者真的调不了 withdraw 吗?故意用其他钱包试试,应该报错 "Only owner can withdraw"
Solidity 安全基础与进阶学习路径
新手必知的 3 个安全原则
原则 1:整数溢出已经不用担心了
在 Solidity 0.8.0 之前,这是大漏洞。比如一个 uint8 最大是 255,加 1 就变成 0 了。但现在 0.8.x 版本内置了自动检查,溢出时直接报错。所以别用旧版本就行。
原则 2:谨慎使用外部调用,防止重入攻击
这是个经典漏洞。简单说就是:你调用外部合约的函数,那个合约又回过头来调用你的合约。如果代码逻辑写不好,攻击者就能多次提取资金。
防防方法:用锁机制,确保函数执行中间不被打断:
bool internal locked;
modifier noReentrant() {
require(!locked, "No re-entrancy");
locked = true;
_;
locked = false;
}
function withdraw() public noReentrant {
// 代码…
}
原则 3:权限控制要明确
谁能调用什么函数,一定要清楚。用 require 检查调用者身份,用 onlyOwner 这样的修饰符来限制管理员权限。比如提取资金、修改参数,这些关键函数一定要加权限检查。
进阶学习路径(分阶段)
基础阶段(1-2 周):
-
掌握 ERC20 标准(同质化代币标准):学会怎么发行自己的代币
-
掌握 ERC721 标准(NFT 标准):学会怎么发行 NFT
提升阶段(2-4 周):
-
库(Libraries):重用代码,比如 SafeMath、安全转账库
-
接口(Interfaces):定义合约的交互规范,类似 API 文档
-
继承:一个合约继承另一个合约,复用代码和逻辑
实战阶段(1-2 个月):
-
复现简单 DeFi 合约:去中心化交易所、借贷协议的基础版本
-
读开源合约:上 GitHub 或 Etherscan 看大项目的代码,学习最佳实践
安全阶段(3+ 个月):
-
学习合约审计基础:怎样发现漏洞
-
使用工具检测漏洞:Slither 自动扫描代码、Foundry 做高级测试
推荐学习资源(新手友好)
-
官方文档:Solidity 中文文档,最权威最新
-
实战平台:Remix 官方教程、Etherscan 上的公开合约源码(找个简单的,一行行读)
-
社区:GitHub 上的开源合约库(OpenZeppelin 是业界标准)、Discord 技术交流群、Twitter 上的 Solidity 教程账号
下篇小结:从入门到实战的关键一步
核心收获总结一下:你现在已经掌握了 Solidity 的基础语法、理解了智能合约的部署逻辑、亲手写过会接收 ETH 的合约。这不是小事——很多人读了再多文章也没真正动过手,你已经超过他们了。
后续行动建议:
-
先复现网上的开源合约,看看别人怎么写的
-
然后尝试修改一些参数和功能,加深理解
-
最后再自己从零写一个小项目,比如"投票合约"或"简单的 NFT 合约"
记住这一句话:区块链的核心价值就在 Solidity。学会写智能合约,你就掌握了未来金融的钥匙。每一个大的 DeFi 项目、每一条链都需要合约开发者,这是真正有市场的技能。
现在就打开 Remix,趁着热劲儿跑起来吧。下一篇我们讲 ERC20 代币的完整开发流程,到时见!
你的关注和点赞,就是对我最大的鼓励,能否随手点个赞呢?一个赞可能就让咱俩一起进步!
声明:本文内容 90% 为本人原创,少量素材经 AI 辅助生成,且所有内容均经本人严格复核;图片素材均源自真实素材或 AI 原创。文章旨在倡导正能量,无低俗不良引导,敬请读者知悉。