企业上云后,终端分散、远程办公增多,传统线下审批直接失效:员工私自改配置、脱离管控、违规导数据的风险直线上升,等保2.0又要求终端操作具备完整审批与审计追溯能力。本文记录一套终端安全管理系统的标准化配置步骤。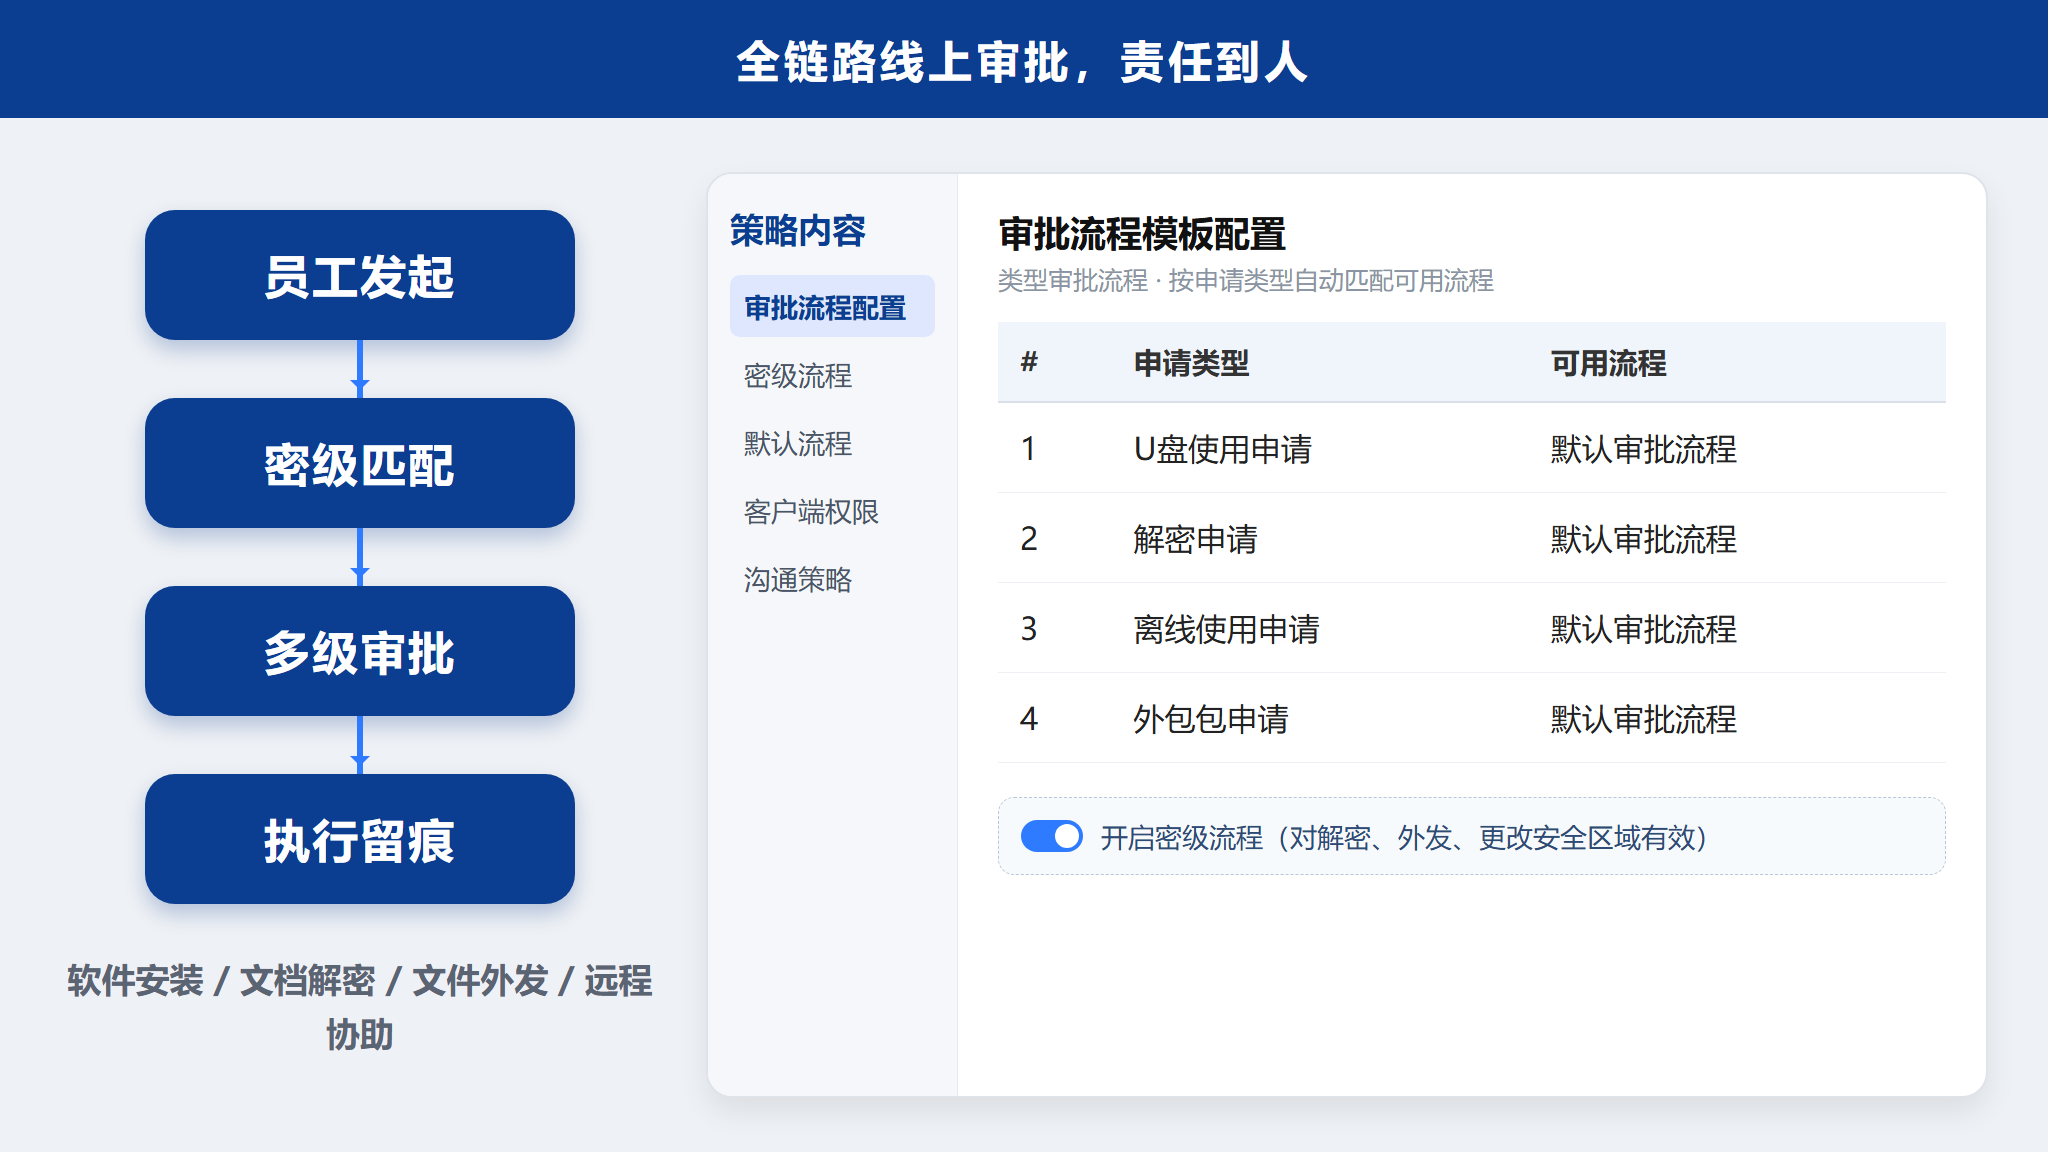
一、审批流程模块配置
流程模板分层创建
-
基础工单模板:软件安装、远程协助等常规申请;
-
密级专属模板:针对高密级图纸、财务报表配置多级审批链路,开启"密级自动匹配"策略,按文档密级自动路由;
-
兜底模板:预留通用流程,避免工单无法发起。
日志联动配置:全量操作日志上报至审计模块,按时间/员工/申请类型多维筛选导出,等保测评直接出报表。
二、客户端附属功能管控配置要点
安全加固(全局策略):禁用修改服务器地址权限;对外包/访客终端隐藏右键安全菜单、托盘图标;统一下发Win11右键界面风格。
权限最小化分配(按角色)
表格
| 普通/外包员工 | 查看策略、提交远程协助申请 | 临时关策略、修改设备数据 |
| 内部正式员工 | 设备信息修改、自助查看规则 | 按需审批后临时放开 |
运维增效工具部署:指定管理员沟通白名单;全局求助快捷键+故障消息模板;批量录入内网系统地址与本地工具路径,全终端同步下发工具箱;Windows登录接管+临时管理密码应急机制。
三、落地收益验证
-
安全侧:敏感操作100%强制审批,篡改管控路径被堵死,日志满足等保要求;
-
运维侧:线下跑现场故障量下降约60%,工具箱统一办公环境;
-
兼容侧:中英双语适配本地与跨境终端,离线终端策略联网后自动同步。
踩坑提醒:先灰度一个部门跑通审批流再全量推广;权限放开务必按角色最小化,别图省事全员开临时关策略权限。