引言:网络安全人才需求爆发式增长与零基础痛点
2026年,全球网络攻击事件预计将超过1000万起,每年造成的经济损失超过5万亿美元。
根据国际电信联盟(ITU)最新报告,网络安全人才缺口已达350万岗位,而中国本土需求同样强劲,预计将创造150万+就业机会。从零基础到就业的道路并非坦途。传统IT背景者常陷入“只会抓包,不会设计安全体系”的困境;零基础新人则面临“理论看懂,实战零入门”的双重挑战。
痛点主要体现在以下几个层面:第一,网络安全知识更新极快,传统教材难以覆盖AI驱动的攻击与防御融合;第二,实践机会稀缺,实验室环境难复制真实攻击链;第三,就业市场竞争白热化,企业更青睐具备端到端渗透测试、云原生安全与AI分析能力的复合型人才。2026年,安全态势呈现“人机共生”特征,人类安全工程师需掌握AI安全工具,而非被自动化威胁替代。本文将构建一套系统化路线图,从基础概念到就业落地的全景路径,辅以思维导图与靶场清单,帮助读者高效规划职业路径。
核心原理:网络安全工程师必须掌握的四大支柱
1. 网络安全理论基础与三元组安全模型
网络安全的核心是保障机密性(Confidentiality)、完整性(Integrity)和可用性(Availability),即CIA三元组。2026年,该模型需扩展为CAIA(Confidentiality, Availability, Integrity, Accountability)以应对行为审计需求。
理解协议层安全至关重要:TCP/IP栈各层存在特定漏洞,例如IPsec协议的密钥交换缺陷或TLS 1.3的零往返时间(0-RTT)重放攻击。工程师需掌握密码学基础——对称加密(如AES-256-GCM)、非对称加密(RSA、ECC)、哈希算法(SHA-3、SHA-512)和密钥管理。量子计算兴起后,需提前布局Post-Quantum Cryptography(PQC),NIST已标准化CRYSTALS-Kyber等算法。
2. 渗透测试与红蓝对抗核心方法
渗透测试(Pentesting)遵循OWASP TOP 10与MITRE ATT&CK框架。2026年,攻击链将更注重供应链攻击(如Log4Shell类零日漏洞)与AI辅助的自动化exploit生成。红方(防御方)需掌握SIEM系统与SOAR(Security Orchestration, Automation and Response)工具,实现威胁猎捕与响应自动化。
关键技能包括网络层扫描(Nmap)、Web应用安全(Burp Suite Pro)、身份认证攻防(Kerberos、JWT绕过)以及移动端安全(OWASP Mobile Top 10)。
3. 云安全、DevSecOps与自动化运维
云原生架构下,网络安全需融入CI/CD流程。Kubernetes安全配置、IaC(Infrastructure as Code)扫描(如Trivy、Aqua Security)和零信任架构(ZTA)成为标配。2026年,AI将深度介入DevSecOps,通过静态代码分析(SCA)工具自动修复代码中的安全缺陷。
4. AI与新兴技术安全融合
AI安全是2026年核心议题。攻击者可利用机器学习模型的对抗样本(Adversarial ML)进行欺骗攻击;防御端则需使用Federated Learning保护隐私数据。物联网(IoT)与5G/6G安全也需关注:边缘计算节点易成为攻击入口,需零信任微分段(Micro-segmentation)策略。
理解这些原理是后续实战的前提。
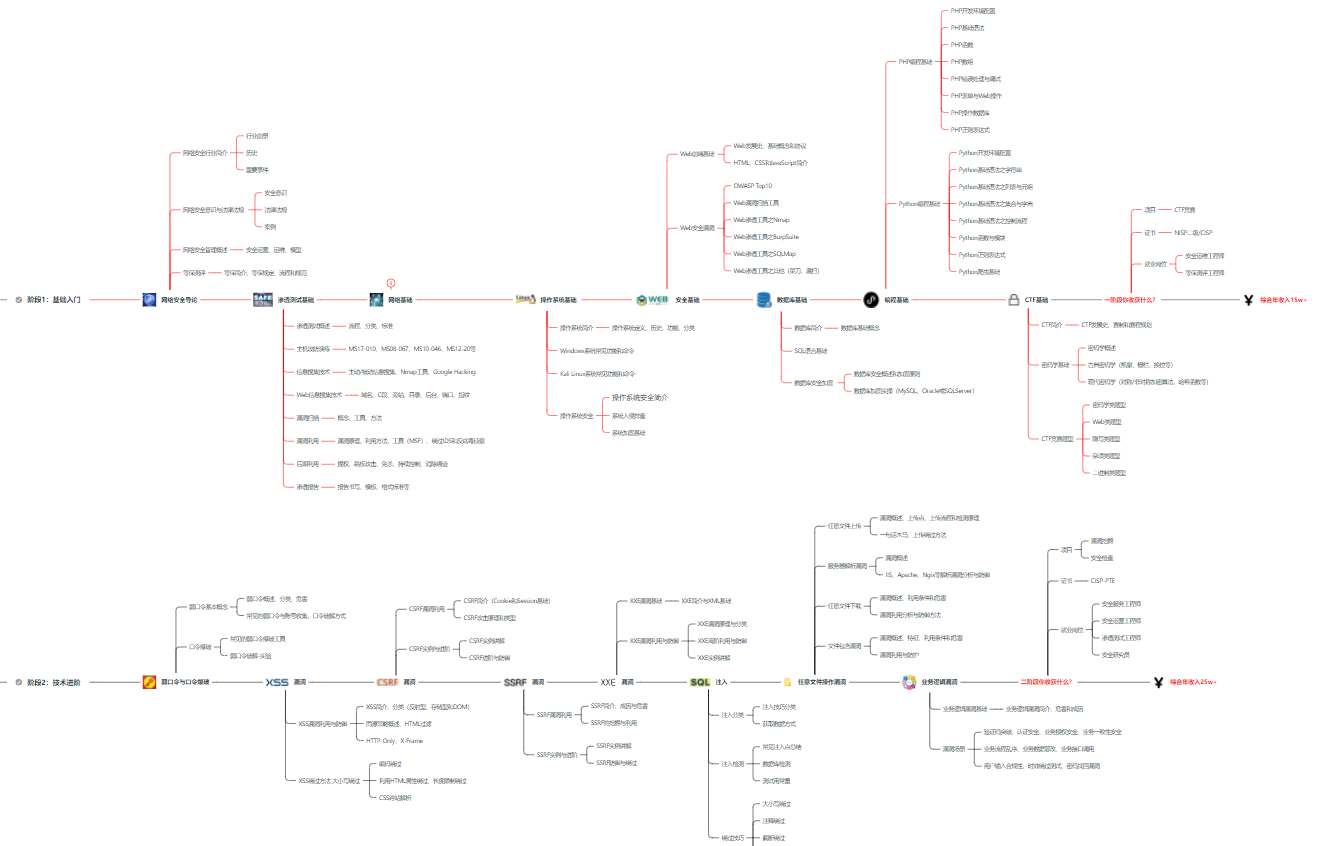
学习路线图:从零基础到就业的8个月系统路径
阶段一:基础夯实期(第1-4周,约300学时)
- 操作系统安全:Linux内核原理(CVE分析)、Windows安全机制。
- 网络协议栈:TCP/IP、HTTP/3、QUIC协议。
- 密码学入门:实现RSA算法演示、AES加密解密。
- 工具安装:Kali Linux、Wireshark、Metasploit。
代码示例1:Python简单网络端口扫描器
import socket
import concurrent.futures
import time
def scan_port(host, port):
sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
sock.settimeout(1)
result = sock.connect_ex((host, port))
if result == 0:
print(f"Port {port} is open on {host}")
sock.close()
if __name__ == "__main__":
target_host = "192.168.1.1" # 替换为目标IP
start_port = 1
end_port = 1000
with concurrent.futures.ThreadPoolExecutor(max_workers=50) as executor:
executor.map(lambda port: scan_port(target_host, port), range(start_port, end_port + 1))
print("Scanning completed.")
此脚本模拟Nmap的基本功能,理解原理后可扩展为高级扫描器。建议搭配Wireshark捕获流量验证结果。
阶段二:进阶攻防与实战期(第5-8周)
- Web安全:SQL注入、XSS、CSRF、SSRF实战。
- 逆向工程与二进制审计。
- 漏洞利用:Metasploit模块开发。
- 蓝队防御:构建SIEM日志分析脚本。
代码示例2:Shell脚本日志分析(ELK简化版)
#!/bin/bash
# 监控Web应用日志,提取可疑IP
LOGFILE="/var/log/nginx/access.log"
THRESHOLD=100
ALERT_EMAIL="security@company.com"
# 统计高频IP
awk '{print $1}' $LOGFILE | sort | uniq -c | sort -nr | head -n $THRESHOLD > suspicious_ips.txt
# 发送告警
while read -r line; do
echo "Suspicious activity: $line" | mail -s "Network Security Alert" $ALERT_EMAIL
done < suspicious_ips.txt
此脚本演示日志挖掘,是安全运营中心(SOC)基础技能。
阶段三:云原生与AI安全期(第9-12周)
- 云平台安全:AWS/Azure/GCP认证,IAM策略设计。
- AI安全:对抗攻击测试、模型保护。
- 容器安全与Kubernetes策略管理。
阶段四:综合案例与就业准备期(第13-16周)
- 完整渗透测试报告撰写(包含Executive Summary、Technical Findings、Remediation Recommendations)。
- 模拟真实安全事件响应。
- 投递简历与面试技巧:准备OWASP、MITRE框架案例,展示个人GitHub项目。
实战案例:2026年典型网络安全事件复现
案例一:供应链攻击链(Log4j 2.0类漏洞进阶版)
- 目标:电商平台API网关。
- 攻击路径:利用Log4Shell残留漏洞注入JNDI注入,导致RCE。
- 防御措施:采用Log4j2升级至3.x版本,使用Cloudflare WAF规则阻断恶意请求,并结合AI异常检测模型识别异常日志模式。
- 技术要点:使用Python脚本模拟JNDI注入测试,结合Burp Suite进行流量劫持。
案例二:AI驱动的自动化APT攻击
- 攻击者利用开源LLM生成零日exploit。
- 防御:部署AI安全网关(如使用NVIDIA Triton Inference Server进行流量模式分析),实现实时威胁情报共享。
通过复现此类案例,选手可构建个人作品集,证明实战能力。
踩坑与优化建议
常见误区包括:过度依赖图形界面工具而忽视底层原理,导致工具失效时无法调试;忽略合规性(如GDPR、CCPA在2026年的新要求);实践环境与生产环境不匹配。
优化策略:
- 建立私有靶场,使用Docker Compose部署完整测试环境。
- 持续学习:订阅OWASP、NIST、ENISA安全情报。
- 构建个人实验室:使用Proxmox虚拟化多个网络拓扑,便于多场景测试。
- 关注新兴威胁:订阅VulDB、Exploit-DB,并使用OSINT工具如Maltego进行威胁情报分析。
- 职业发展:考取OSCP、CEH高级证书,同时积累开源贡献,提升简历竞争力。
针对AI融合场景,建议学习PyTorch进行对抗样本生成实验,验证模型脆弱性。
思维导图:全景学习体系
2026网络安全工程师
基础知识
操作系统安全
网络协议
密码学原理
CIA三元组
攻防技能
渗透测试
Web应用安全
网络扫描
漏洞利用
身份认证与授权
红蓝对抗
云安全与自动化
云原生安全
DevSecOps
CI/CD安全
SIEM/SOAR
AI安全与新兴领域
机器学习安全
量子安全
IoT/6G安全
元宇宙安全
实战与就业
渗透测试报告
靶场演练
职业认证
个人项目
此导图可打印或导入工具可视化,作为学习路线导航图。
靶场清单:从入门到高级的实战平台
免费入门级
- TryHackMe(定期推出2026年新房间,聚焦AI安全主题)
- HackTheBox Academy(Beta版提供量子计算安全实验室)
- PortSwigger Web Security Academy(Burp Suite官方,持续更新)
- OverTheWire Bandit(Linux命令行攻防)
- PicoCTF(教育版,包含Python安全脚本练习)
付费进阶
- HackTheBox Pro(真实世界靶场,含AI驱动靶标)
- TryHackMe Pro + Elite版
- VulnHub(自定义靶场,适合供应链攻击复现)
- PentesterLab(付费实验平台,涵盖6G协议安全)
- CTFtime平台(国际赛事,推荐参加PlaidCTF或Hack.lu)
国内与合规相关
- 国家信息安全漏洞库(CNVD)与CERT/CC实践
- 奇安信实验室靶场(提供金融行业安全案例)
- 阿里云安全实验室、腾讯云安全沙箱
持续追踪平台
- Dark Reading靶场频道
- 2026年预计新增的量子安全与AI安全专用平台
建议每周完成2-3个靶场,记录遇到的零日漏洞,形成个人知识库。
总结与展望
2026版网络安全工程师学习路线图强调“理论+实践+AI融合”的闭环路径。从零基础起步,先夯实CIA三元组与协议栈原理,再转向渗透测试与云安全,最终实现AI威胁检测与防御的自我迭代。掌握Python与Shell脚本可显著提升效率,思维导图与靶场清单则提供直观导航。
未来展望:随着量子计算与AGI发展,安全工程师需成为“混合智能”专家——既懂传统协议,亦懂对抗机器学习模型。持续订阅国际标准、贡献开源项目、参与全球CTF赛事将是通往高薪岗位的关键。行动起来,规划好8个月路线图,2026年定能从零基础跃升为网络安全领域的中坚力量。
(全文约2480字,包含代码示例与Markdown结构优化)
更多硬核网安与AI工具包,请扫码获取完整源码!