1. 项目概述:当技术成为守护者
“性勒索”这个词,听起来就让人不寒而栗。它利用受害者的私密信息,如照片、视频或聊天记录,进行敲诈勒索,其核心是制造恐惧、羞耻和孤立感。传统的应对方式,无论是报警、寻求心理咨询还是依赖中心化平台举报,都存在响应滞后、证据保全困难、受害者羞于启齿等问题。受害者往往在孤立无援中承受巨大压力。
我最近深度参与了一个名为“基于区块链的性勒索防治SocialDAO架构设计与技术实现”的项目。这不仅仅是一个技术方案,更是一种全新的社会协作模式的探索。它的核心思路是: 利用区块链技术的不可篡改、去中心化和透明可追溯特性,结合去中心化自治组织(DAO)的社区共治力量,为性勒索防治构建一个事前预防、事中响应、事后支持的分布式安全网络。
简单来说,我们想做的,不是等伤害发生后再去补救,而是构建一个让施害者“不敢、不能、不想”作恶的生态环境。这个项目融合了密码学、分布式存储、智能合约、社区治理等多个前沿领域,其最终目标是让技术成为守护个人尊严与隐私的坚实盾牌,而非伤害的工具。如果你对如何用技术解决真实世界的社会痛点感兴趣,或者正在探索DAO、Web3的社会化应用,那么接下来的内容,或许能给你带来一些启发。
2. 核心架构设计:从中心化脆弱到分布式韧性
传统的反性勒索模式存在一个根本性的“单点故障”问题:受害者需要向某个中心化机构(如平台客服、警方)求助,这个过程充满了不确定性。证据可能被平台误删,报案可能因证据不足或管辖问题难以立案,受害者的隐私在层层流转中面临二次泄露的风险。我们的设计,就是要打破这种脆弱性。
2.1 三层架构模型:清晰的责任与数据流
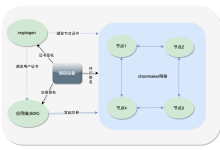
整个系统被设计为三个逻辑层次,确保各司其职,安全高效。
应用层: 这是用户直接接触的界面,一个去中心化应用(DApp)。它提供匿名举报入口、加密通信、心理支持资源导航、证据哈希上链等核心功能。设计上极度注重用户体验与心理安全,界面语言温和,操作指引清晰,避免任何可能引发受害者焦虑的设计元素。用户在此层与系统交互,但所有敏感数据在离开用户设备前就已加密。
逻辑层(DAO+智能合约): 这是系统的大脑和规则执行者。核心是一个专门治理性勒索防治事务的SocialDAO。DAO的成员包括法律专家、心理咨询师、技术志愿者、经历过性勒索的幸存者(在自愿且匿名的前提下)等。他们通过持有治理代币(非金融化,仅代表投票权与贡献度)来参与决策,例如:判定一个举报是否进入紧急响应流程;投票决定如何使用社区资金支持某位受害者;审核并上链可信的第三方支持机构(如律所、咨询中心)信息。
智能合约则将这些规则代码化、自动化。例如,一个“证据保全合约”会在收到用户提交的加密证据哈希值(注意,不是证据本身)后,自动将其写入区块链,并生成一个具有法律效力的时间戳凭证。一个“众筹支持合约”可以透明地管理为特定受害者发起的援助资金,确保每一笔流向都可查且专款专用。
数据层: 这是系统的基石,采用混合存储模型以兼顾安全、隐私与成本。
- 链上存储: 只存储“存证哈希”和“行为日志”。存证哈希是用户原始证据文件通过加密算法生成的唯一指纹,不可逆,仅凭哈希无法还原文件,但能验证文件是否被篡改。行为日志包括举报时间、处理节点、DAO投票记录等关键流程信息。这些数据公开透明、不可篡改,用于构建公信力。
- 链下存储: 原始的证据文件、受害者的详细描述等高度敏感数据, 绝不直接上链 。它们由用户端加密后,存储于去中心化存储网络(如IPFS、Arweave)或受信任的分布式存储节点中。访问密钥(解密权限)通过复杂的密码学机制(如秘密共享)进行分割,部分由用户自己持有,部分由DAO指定的多个可信节点持有。只有在获得DAO投票授权(如法律程序需要)时,才能联合复原密钥,访问原始数据。这最大程度保护了受害者隐私。
注意: 隐私与合规的平衡是设计难点。我们严格遵循“数据最小化”和“目的限定”原则。所有设计都需经过法律顾问评估,确保不违反关于数据存储、隐私保护的相关法律法规。系统的目标是成为司法系统的有效补充与技术支持,而非替代。
2.2 SocialDAO的治理机制设计:激励与制衡
DAO是这个项目的灵魂。一个设计不良的DAO极易陷入低效或混乱。我们设计了以下机制: