🚀 速度的革命:深入解析 HTTP/2.0 的四大核心特性
🤔 为什么 HTTP/1.1 不够用了?
在 HTTP/1.1 时代,为了解决性能问题,开发者们发明了很多“黑科技”:
- 域名分片(Domain Sharding):把图片放在 img1.com, img2.com,因为浏览器对每个域名只能建立 6 个连接。
- 资源合并(Concatenation):把 10 个小 CSS 文件合并成 1 个大文件,减少请求次数。
- 雪碧图(Image Sprites):把很多小图标拼成一张大图。
这些做法虽然有效,但都是 “由于协议缺陷而被迫采用的变通方案”,它们增加了开发的复杂性,且并不完美。
HTTP/2.0 的目标:让开发者回归简单,不再需要这些 Hack,同时获得极致的性能。
🏠 通俗比喻:
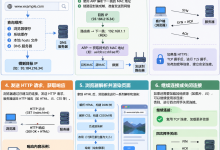
- HTTP/1.1:像是去银行办事,只有一个窗口(TCP连接)。虽然允许你排一次队办多件事(Keep-Alive),但柜员必须按顺序处理。如果前面的人办业务慢,后面的人都得等着(队头阻塞)。为了快,你只能去多家不同的银行分行(域名分片)同时排队。
- HTTP/2.0:像是银行开了一个超级VIP大厅。你只需要取一个号(建立一个TCP连接),然后可以同时在大厅里的多个窗口办理不同业务(多路复用)。即使某个窗口在处理复杂业务,其他窗口的业务也能正常完成,互不干扰。
📂 目录
1. 📦 二进制分帧(Binary Framing)
这是 HTTP/2.0 最底层、最重要的改变。
✅ 从文本到二进制
- HTTP/1.x:基于文本协议。解析时需要逐行读取,识别换行符,容易出错,效率低。
- HTTP/2.0:基于二进制协议。所有数据都被拆分为微小的 帧(Frame)。
💡 核心概念:流(Stream)、消息(Message)、帧(Frame)
Stream 1 (Request A): [Frame 1] [Frame 2] [Frame 3]
Stream 3 (Request B): [Frame 1] [Frame 2]
Stream 5 (Request C): [Frame 1]
意义:二进制解析更高效,且为“多路复用”提供了基础。因为帧可以乱序发送,接收端根据 Stream ID 重新组装即可。
2. 🔄 多路复用(Multiplexing)
这是 HTTP/2.0 解决性能痛点的核心杀手锏。
✅ 什么是多路复用?
在同一个 TCP 连接中,客户端可以同时发送多个请求,服务器也可以同时返回多个响应。
- HTTP/1.1:串行处理。请求 A → 响应 A → 请求 B → 响应 B。(或者管道机制下的伪并行,但依然受队头阻塞限制)
- HTTP/2.0:并行处理。请求 A、B、C 的帧交错发送;响应 A、B、C 的帧也交错返回。浏览器根据 Stream ID 将帧重组为完整的响应。
💡 优势
注意:多路复用解决了应用层的队头阻塞,但由于底层仍使用 TCP,如果发生丢包,TCP 的重传机制会导致整个连接等待,从而产生传输层的队头阻塞(这是 HTTP/3 要解决的问题)。
3. 🗜️ 头部压缩(HPACK)
HTTP 请求的 Header 往往包含大量重复信息(如 Cookie, User-Agent, Accept-Language 等)。在 HTTP/1.1 中,每次请求都要完整发送这些文本,浪费带宽。
✅ HPACK 算法
HTTP/2.0 引入了 HPACK 压缩算法,主要通过两种方式压缩 Header:
💡 效果
- 大幅减少 Header 的大小(通常可减少 80%-90%)。
- 尤其对于移动端弱网环境,节省的每一字节都至关重要。
- 安全性:HPACK 还能防止某些基于 Header 长度的侧信道攻击(如 CRIME 攻击)。
4. 📤 服务器推送(Server Push)
这是一个极具争议但也很有潜力的特性。
✅ 什么是服务器推送?
允许服务器在客户端尚未请求的情况下,主动将资源(如 CSS, JS, 图片)发送给客户端。
场景:
⚠️ 现状与争议
- 优点:减少了往返次数(RTT),理论上能加快首屏加载。
- 缺点:
- 缓存管理困难:如果浏览器已经缓存了资源,服务器却再次推送,会造成带宽浪费。
- 优先级问题:服务器很难准确判断哪些资源是用户最急需的。
- 复杂性:增加了服务器实现的复杂度。
📉 趋势:由于上述缺点,现代浏览器(Chrome, Firefox)和主流框架逐渐弃用或默认禁用 Server Push。目前更推荐的做法是使用 <link rel="preload"> 由客户端控制预加载。
5. ⚔️ HTTP/2.0 vs HTTP/1.1 深度对比
| 数据格式 | 文本(Text) | 二进制(Binary) | 解析更快,更紧凑 |
| 连接方式 | 串行/管道(有阻塞) | 多路复用(无应用层阻塞) | 并发能力极大提升 |
| 头部处理 | 明文,无压缩 | HPACK 压缩 | 节省带宽,降低延迟 |
| TCP 连接 | 每域名 6 个连接 | 每域名 1 个连接 | 减少握手,降低服务器压力 |
| 服务器推送 | 不支持 | 支持 | 减少 RTT(但需谨慎使用) |
| 安全性 | 可选 HTTPS | 事实强制 HTTPS | 更安全(浏览器仅支持 TLS 下的 H2) |
6. 💡 总结与现代启示
📝 核心总结
🚀 博主寄语
- 拥抱 HTTP/2.0:现在几乎所有现代浏览器和服务器(Nginx, Apache, Node.js)都完美支持 HTTP/2.0。配置 HTTPS 并启用 HTTP/2.0 是前端性能优化的“低成本、高回报”手段。
- 放弃旧习惯:
- ❌ 不要再做域名分片。
- ❌ 不要再过度合并小文件(除非为了减少 HTTP 请求数的心理安慰,但在 H2 下收益极低,甚至可能因为大文件阻塞解析而变慢)。
- ✅ 保持资源粒度细化,利用浏览器的并行下载能力。
- 关注 HTTP/3.0:HTTP/2.0 依然受限于 TCP 的队头阻塞。如果你的用户多在移动弱网环境,下一步可以考虑升级到基于 UDP 的 HTTP/3.0。
记住口诀: 二进制分帧打地基,多路复用破阻塞。 头部压缩省带宽,单连并发效率高。 域名分片成历史,资源合并没必要。 推送虽好需谨慎,H2 普及正当时。
希望这篇文档能帮你彻底掌握 HTTP/2.0 的精髓!如果有疑问,欢迎在评论区留言。👇
喜欢这篇文章吗?记得点赞、收藏、转发哦! ❤️