下面是可直接复制到 CSDN 的 Markdown 草稿。文中使用了“【资料1】”这类来源标记;对应的可验证来源我放在草稿后面,避免在正文里塞太多链接影响阅读。
不要只问“哪个大模型最强”:如何搭建你的个人 AI 安全专家团队
摘要
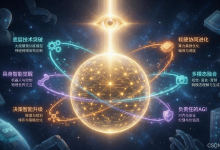
现在的大模型已经不再是“一个聊天机器人解决所有问题”的阶段。OpenAI、Anthropic、Google、DeepSeek、Meta Llama、Qwen、Mistral 等模型家族各有侧重:有的擅长复杂推理,有的擅长长上下文文档分析,有的适合代码审计,有的适合多模态理解,有的适合本地私有化部署,有的适合低成本批处理。
如果你从事网络安全、代码审计、威胁情报、漏洞研判、应急响应、合规治理或安全内容创作,真正高效的做法不是迷信某一个模型,而是把不同模型组织成一个“个人 AI 安全专家团队”:让强推理模型做架构判断,让代码模型做审计和修复,让联网模型做情报校验,让开源模型处理敏感数据,让小模型做批量分类和格式化,让多模型互相质疑,最后由人类安全专家做最终裁决。
这篇文章尝试回答一个实际问题:如何充分利用不同 AI 大模型的优势,协同起来,快速、高效、高质量地搭建自己的个人 AI 安全专家团队。
一、先给结论:个人 AI 安全团队的核心不是“多”,而是“分工 + 校验”
我认为,一个可落地的个人 AI 安全专家团队,至少要包含以下角色: