引言:一个"public"选项引发的116万损失
2017年,深圳一家无人机企业的程序员将公司源码上传至公开代码托管平台,并误设为公开。攻击者通过代码分析获取服务器私钥,进而拖取大量数据。法院认定直接损失116万余元,涉事人员因侵犯商业秘密罪获刑6个月。
这个案例在开发圈流传很广。但真正值得深思的是:从代码公开到数据被拖走之间,有无数次可以拦截的机会——如果代码本身是加密的。
本文以迪康终端安全管理系统(迪康Defender)为例,拆解企业级终端透明加密方案的技术设计思路,供运维与安全同行参考。
一、技术架构:内核级透明加解密
透明加密的核心是驱动层/应用层双通道加密机制:
-
授信进程识别:内置200+主流应用软件加密库,覆盖Office、IDE、设计类、工程制图类软件。仅授信进程触发的读写操作纳入加密管线。
-
透明加解密:授权终端上,文件保存时自动密文化,打开时自动还原明文,全程对用户态应用透明,无额外IO开销感知。
-
脱离环境即密文:文件一旦离开授权终端环境(外网传输、非授信设备打开),无法获得解密上下文,直接呈现密文态,从物理层面阻断泄露。
二、细粒度权限管控矩阵
针对三大主流泄露通道,支持按单程序独立配置策略:
表格
| 剪贴板 | 不加密/加密/智能加密复制 | 支持自定义豁免字符数,平衡可用性 |
| 文件拖拽 | 禁止/允许/智能加密 | 防止通过拖拽绕过审计 |
| 屏幕截屏 | 允许/禁止/智能加密 | 违规截屏可触发窗口黑化、窗口隐藏 |
策略颗粒度达到"一程序一策略",例如可单独对IDE配置剪贴板加密、对Office配置智能模式。
三、加密模式设计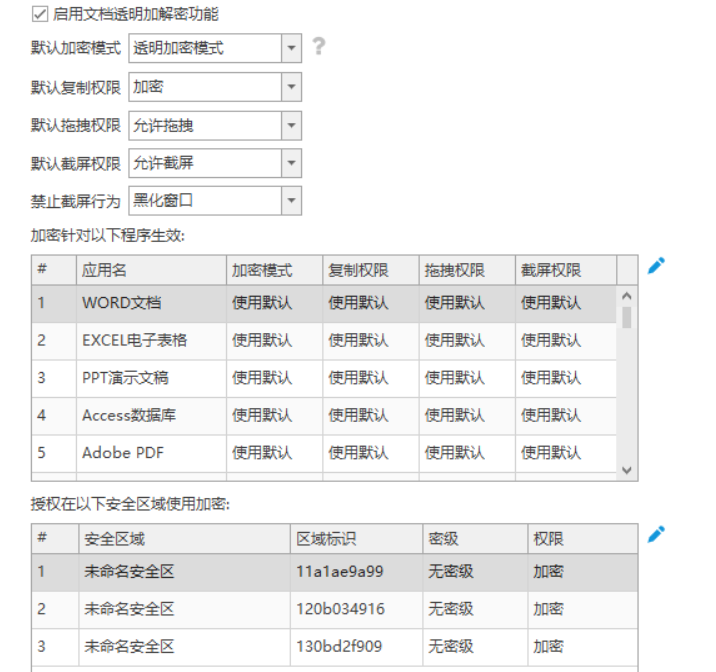
五种模式覆盖差异化业务需求:
透明加密模式:全量自动防护,通用场景默认项
智能加密模式:仅维持已加密文件密态,普通文件不加密(仅支持Office)
只解密不加密:历史密文可读,不产生新密文
只读模式:禁止编辑、修改、导出
不加密模式:非涉密场景豁免
四、企业级管理能力
-
安全区域隔离:自定义终端安全区域,跨区域密文不互通,实现部门/分子公司数据隔离
-
文件密级体系:分级分权,高密级终端可解密低密级文件
-
备选密钥机制:适配解密审批、密钥轮换等运维场景;官方提供多组专属安全标识
-
白名单豁免:支持路径级豁免(如 *\\桌面\\迪康\\*),授信进程访问豁免路径自动解密
-
离线授权:可配置客户端离线使用时长,满足外勤/出差场景
-
自动备份:针对加密程序库主流后缀文件实时备份,终端侧支持查看/还原/删除
-
可视化标识:密文左下角绿色小锁图标,状态可感知
五、适用场景
政企单位、研发型企业、设计行业、制造业、律所财税等核心文档防泄密场景,支持Windows全终端环境。
结语
从防御视角看,透明加密把"数据外泄"从管理问题转化为技术必然——文件可以流出去,但密文流出去没有意义。对研发密集型企业而言,这是性价比最高的数据防线之一。