这个系列聊到这里,等保一机机的九项能力已经分别说过。最后一个问题是:它们怎么串起来。
单独看,每一项能力都有清晰边界:防火墙管边界,审计管记录,分类分级管识别。但真正决定防护效果的,往往不是单项能力有多强,而是这些能力之间有没有形成闭环。
所谓闭环,是指一个环节的产出成为下一个环节的输入,最终结果又能反过来修正最初的判断。用一句话概括:能力是一个个点,闭环才是一条线。
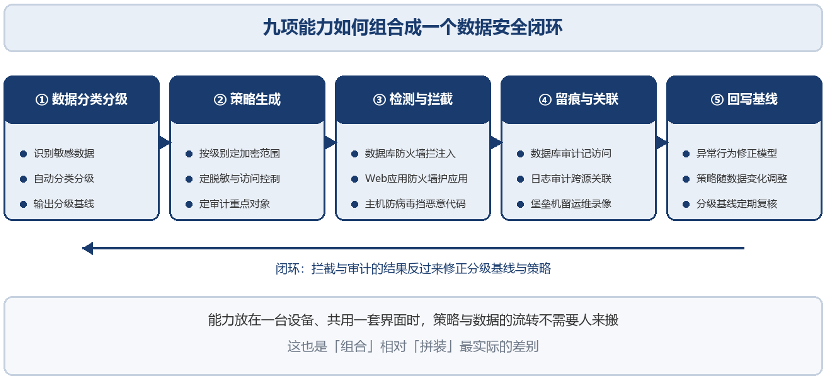
图1 九项能力组成的数据安全闭环:定级 → 策略 → 拦截 → 留痕 → 回写基线
一、闭环的五个环节
第一环是定级。数据分类分级识别出敏感数据、完成自动分类分级,输出分级基线。这一步产出的是判断依据——后面所有策略都建立在它之上。
第二环是策略生成。按级别确定加密范围、脱敏规则、访问控制策略和审计重点对象。分级结果在这里第一次变成可执行的配置。
第三环是检测与拦截。数据库防火墙在访问链路前端拦住注入与违规访问,Web 应用防火墙护住应用层,主机防病毒挡住终端上的恶意代码。这一环的特点是实时——它决定坏事能不能被当场拦住。
第四环是留痕与关联。数据库审计记录每一次数据访问,日志审计把不同来源的事件关联起来,堡垒机留下运维操作的完整录像。这一环的特点是事后可查:发生了什么、谁做的,都要能还原。
第五环是回写基线。异常行为被识别出来后,反过来修正行为模型;数据分布变化后,加密范围与分级基线也要跟着调整。这一环最容易被忽略,但它决定了整套机制能不能持续。
|
环节 |
承担能力 |
输出什么 |
|
定级 |
数据分类分级 |
数据资产清单、字段级级别标记与分级基线 |
|
策略生成 |
数据库加密、数据库防火墙、数据脱敏 |
加密范围、访问控制策略、脱敏规则与审计重点对象 |
|
检测与拦截 |
数据库防火墙、Web应用防火墙、主机防病毒 |
实时阻断记录与告警 |
|
留痕与关联 |
数据库审计、日志审计、运维堡垒机 |
可检索的访问记录、关联分析结果与会话录像 |
|
回写基线 |
行为基线与分级基线复核 |
修正后的模型与策略,回到第一个环节 |
五个环节连起来看,会发现每一环的产出都是下一环的原料。断在任何一环,前面的投入都难以体现价值——分级做得再细,没有策略承接就是一堆标签;拦截做得再准,没有记录支撑也说不清效果。
二、组合的关键是关联分析
五个环节里,最能体现「组合」价值的其实是第四环:把多个数据源放在一起看。
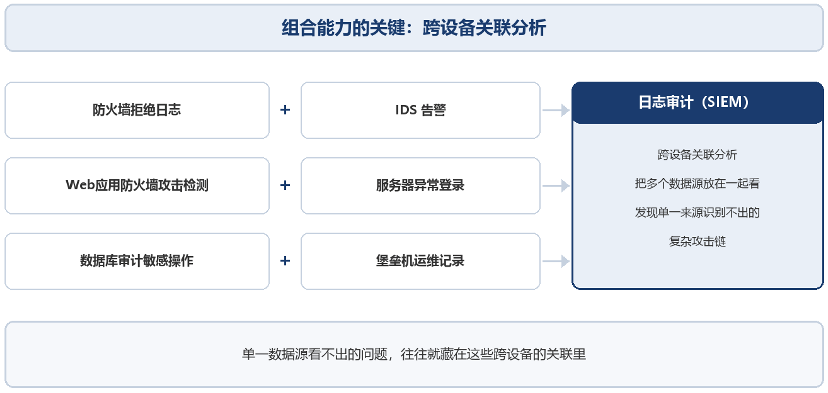
图2 跨设备关联分析:把多个数据源放在一起看
日志审计的关联分析引擎做的事情很具体:把防火墙拒绝日志与 IDS 告警关联,把 Web 应用防火墙的攻击检测与服务器异常登录关联,把数据库审计的敏感操作与堡垒机的运维记录关联。
这些关联的价值在于——单一数据源看不出问题的组合,往往才是真正的攻击链。一次数据库敏感操作,单独看可能只是业务查询;如果同一时间点还有一条异常来源的运维登录,性质就完全不同了。
这些关联之所以能成立,前提是各能力共享同一套日志与资产体系。如果每项能力都是独立设备,关联分析只能停留在各自告警的层面。
三、三个能把闭环用起来的场景
闭环不是概念,它在几个具体场景里能直接体现价值。
一是应急响应。发生数据异常访问时,从数据库审计找到具体操作,再借日志审计回溯同一时间段的其他事件,最后用堡垒机会话录像确认操作人。过去要在三套系统里分别查一遍的事,在一套界面里就能串起来。
二是攻防演练。演练期间最忙的其实是日志侧,攻击链往往跨多个环节,需要把边界、应用、数据库三层的记录放在一起才能看清全貌。此时日志范围是否完整,直接决定复盘质量。
三是合规审计。测评与监管检查要的是证据,而证据来自记录。报表能否按周期自动生成、能否从统一入口导出,直接影响配合检查的工作量。
四、一体化形态在闭环里的作用
从闭环的角度看,一体化形态的价值就比较好理解了。
一是统一入口,一套管理界面完成所有配置与监控,策略变更不需要跨系统操作。二是策略联动,防火墙与 Web 应用防火墙的策略可以互相引用,分级结果可以直接驱动加密与审计配置。三是数据共享,日志、资产与事件在同一体系内流转,关联分析才有原料。
同时也要客观说明边界。整机故障域相对集中,硬件故障时多个能力会同时受影响,需通过双机热备覆盖;超大规模出口、已建成安全中台、云原生深度使用等场景,独立产品组合或云原生方案可能更合适。这些判断标准在本系列前面讲一体机模式的那一篇里已经展开过。
五、落到实现层
以数达安全的数安版等保一体机(DS-CMP)为例,九项能力内置在同一台设备、共用一套管理界面,数据分类分级的结果可以直接驱动数据库加密与数据库审计的策略,数据库审计与日志审计的事件可以相互印证,运维操作由堡垒机统一收口。从闭环的角度说,省掉的正是环节之间的衔接成本。
六、几个常见疑问
关于这套组合关系,最后回应几个常被问到的问题。
九项能力必须全部启用吗?不必。闭环成立的前提是环节齐全,而不是模块满配。数据量小、敏感性低的系统,按定级选对应档位即可;真正需要配齐的,是处理重要数据与核心数据的场景。
闭环跑起来需要多久?建议分两个阶段看。能力上线是第一阶段,策略配置与基线训练是第二阶段,后者通常需要一段持续运行时间。急着要效果,往往只能得到一堆默认规则。
如果已经有部分独立设备,要不要全部替换?不必。比较务实的做法是先按缺口补齐,保留仍在服务期内且有实际价值的设备,避免为了形式上的统一而提前报废还在服役的资产。
闭环最容易被卡在哪一环?多数情况卡在第五环——回写基线。前四环都有明确的建设内容,采购与部署就能推动;而基线复核是持续性的运营动作,如果没有指定责任人、没有固定节奏,就容易停在验收那一天。
这件事有没有更省力的做法?有两条思路。一是把复核与既有流程绑定,例如纳入年度测评准备、配合数据安全评估一并开展;二是把能自动的部分交给系统,例如用异常检测结果提示基线偏差,人只负责确认。
回到最实际的问题:这套组合能带来什么可衡量的变化?短期看是配合检查的工作量下降——证据从一套界面导出,不必再逐个系统收集;长期看是响应速度的提升——从发现异常到定位到人和具体操作,路径明显变短。
如果要给这套闭环排一个推进优先级,可以参考这个顺序:先做数据分类分级,把家底和级别定下来;再上数据库审计,把「发生了什么」变成可查;随后补上数据库防火墙与数据库加密;最后把日志关联与基线复核纳入日常运营。
这样排的理由是:分级是输入,审计是底座,拦截与加密是加固,关联与复盘是持续改进。顺序颠倒,每一步都会缺少必要的依托。
需要说明的是,这套思路并不绑定某一种产品形态。独立部署的多套设备同样可以形成闭环,前提是把日志汇聚、资产台账与策略引用关系打通。一体机的意义在于降低打通这些关系的工程成本,而不是闭环成立的前提。
最后提醒一句:闭环的价值体现在时间维度上。刚上线的系统看不出多少差别,真正拉开距离的是半年、一年之后——当你能随口回答出「把上个月这张表的访问记录调出来看看」时,这套机制才算真正长在了业务里。
七、小结
把等保一体机的九项能力放在一起看,会发现它们各自解决的都是一个具体问题,合起来才回答那个更大的问题:数据在哪里、谁在用、用得对不对、出了事能不能说清。
本篇是本系列的收尾。如果要从这套思路里挑一条最先落地的建议,我建议是数据分类分级——它是整条链路的起点,也是后续所有策略的依据。把起点做扎实,后面的工作会顺很多。
这一系列下来,从标准要求到能力细节再到组合闭环,聊的都是同一件事:数据安全不是设备的堆叠,而是一条能被串起来的链路。