Linux 内核中的零拷贝 Sendfile:从进程状态排查到数据传输优化
Linux 内核中的零拷贝:从 Sendfile 到进程状态排查
作为一名深耕操作系统和嵌入式开发的工程师,我深知高效数据 IO 的重要性。在系统开发中,良好的零拷贝机制可以提高系统的吞吐量,减少 CPU 占用。在 Linux 内核中,sendfile 是一个核心系统调用,它实现了内核空间的数据传输。今天,我们就来深入探讨 sendfile,从技术原理到实战应用,特别是它如何关联到进程 D 态与 Z 态的排查,以及数据网络传输中的物理路径优化。
技术原理:Sendfile 与进程状态机制
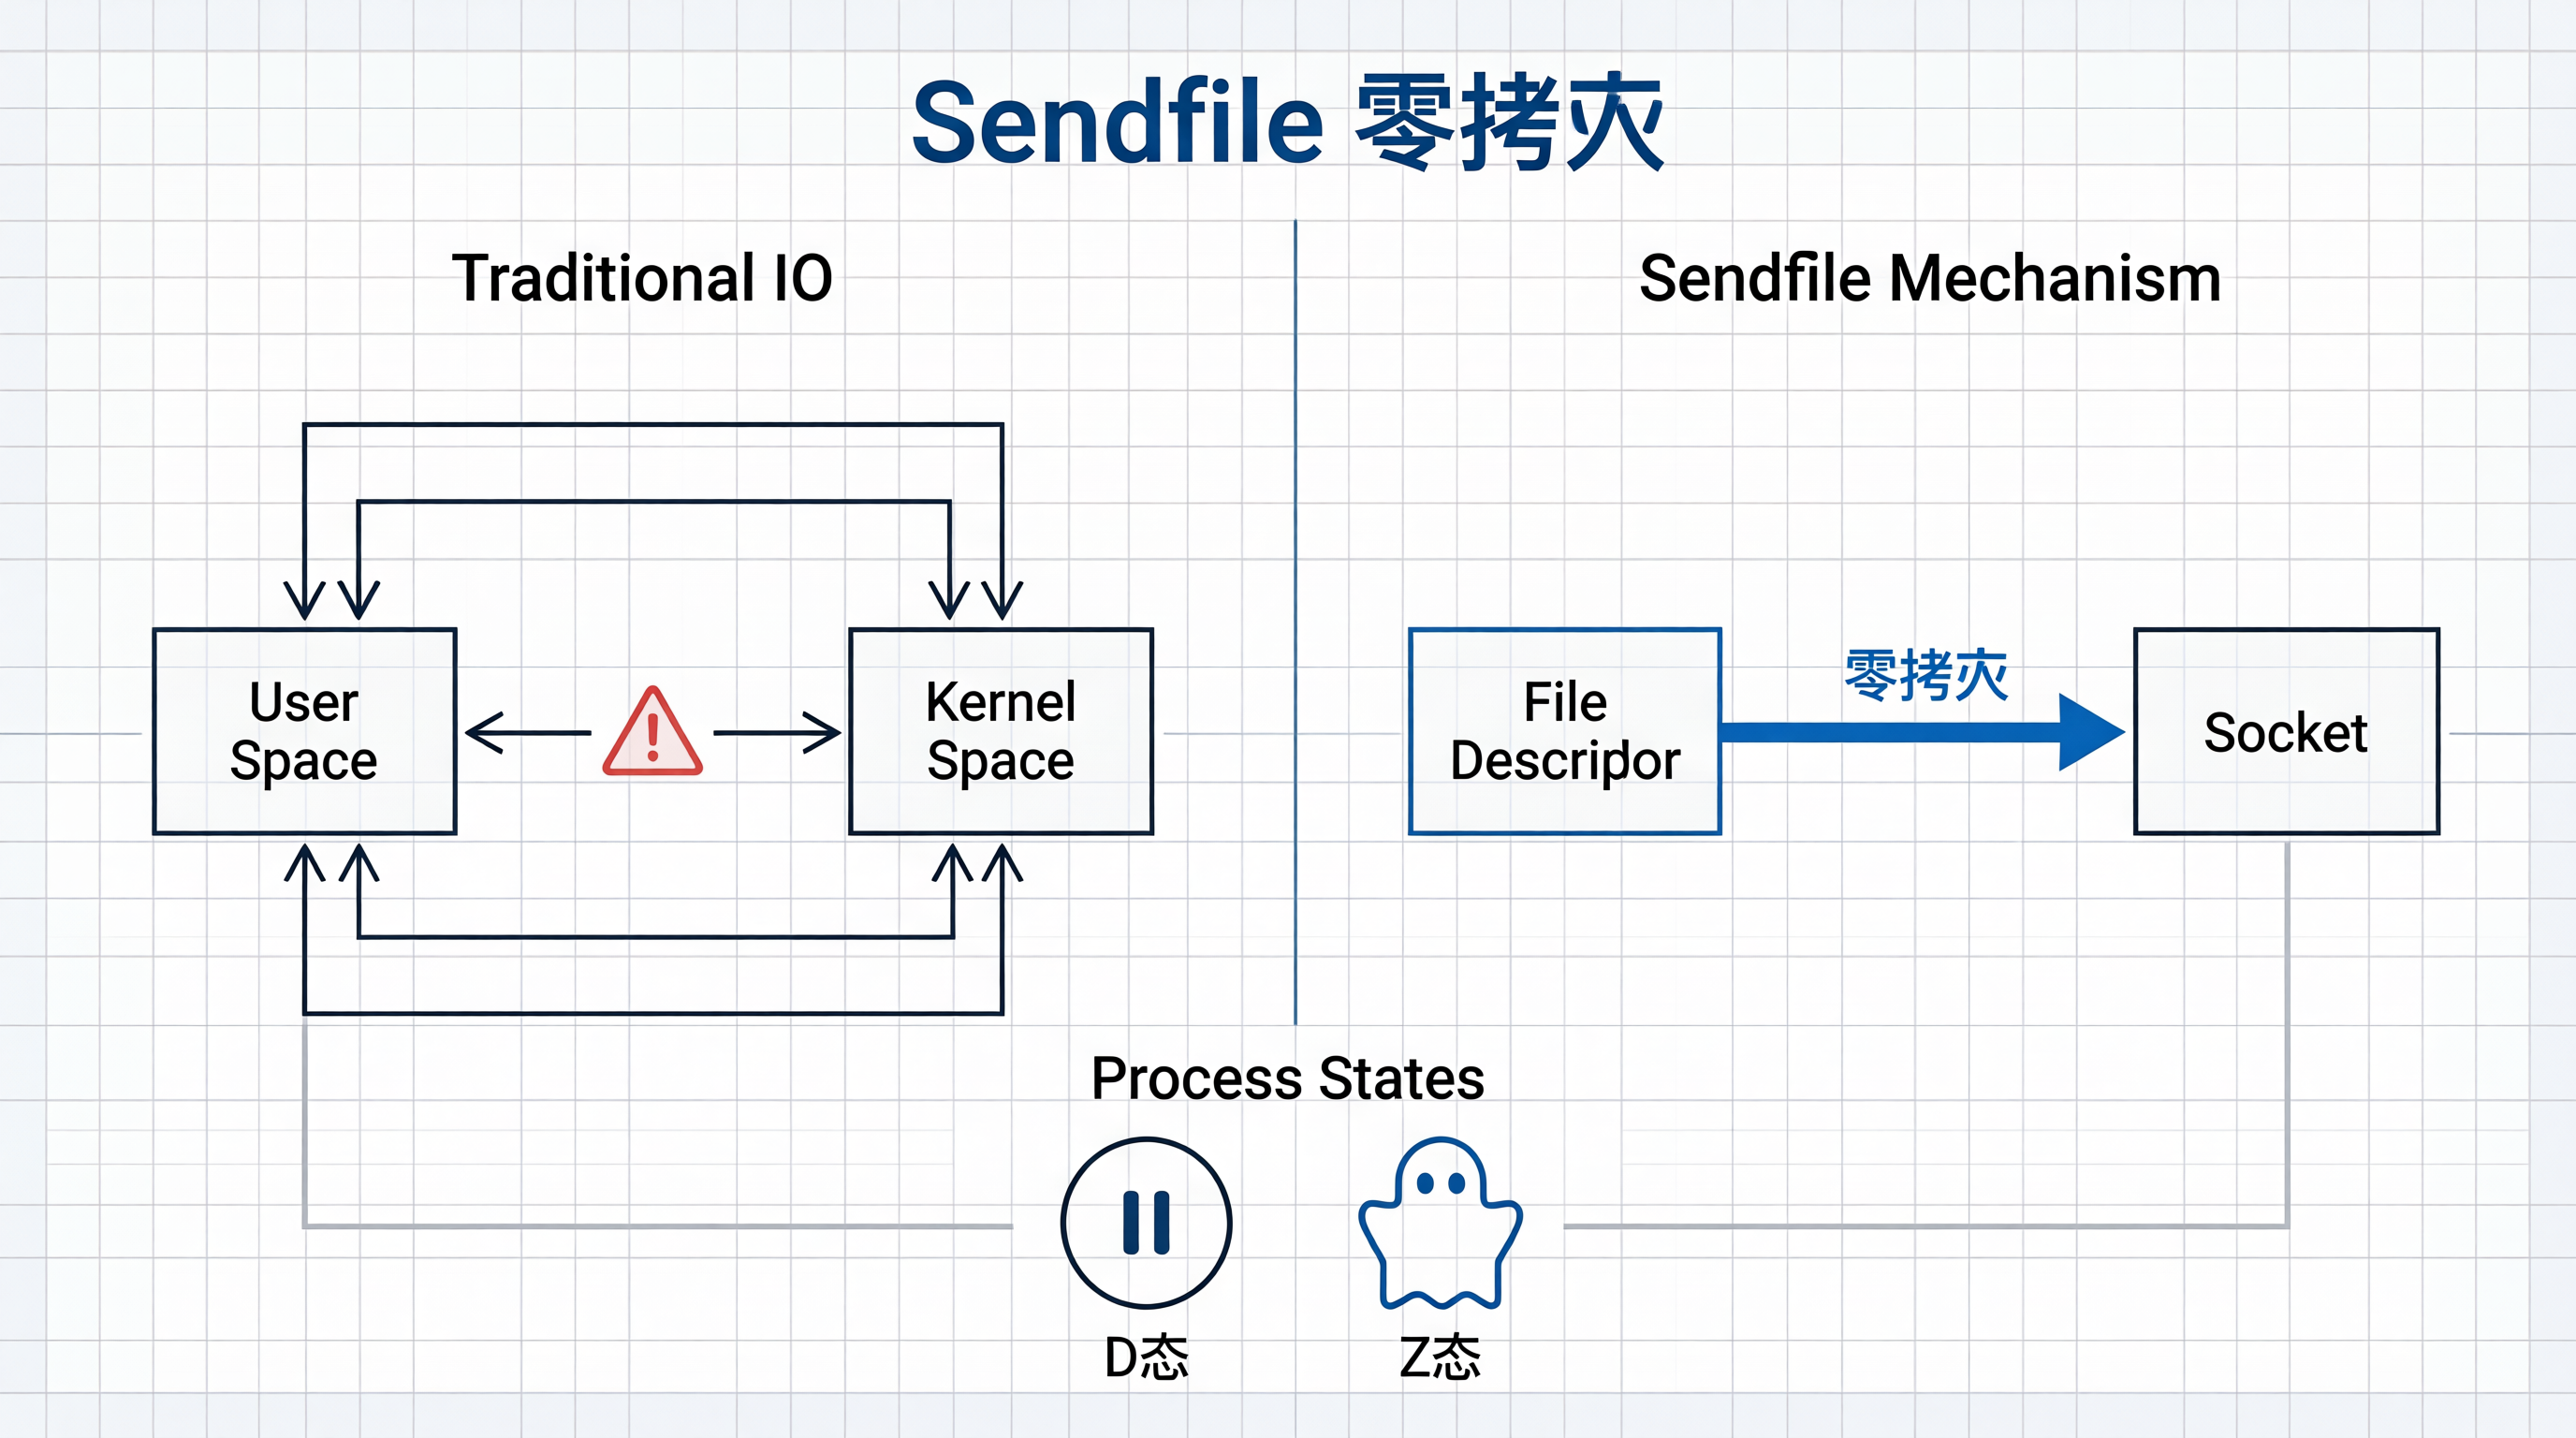
Sendfile 系统调用的核心在于避免了数据在用户态和内核态之间的多次拷贝。传统的 IO 路径涉及四次拷贝和四次上下文切换,而 sendfile 将数据直接从文件描述符传输到网络套接字描述符,减少了两次拷贝。
在内核源码中,sendfile 的核心逻辑涉及 do_sendfile 函数,其关键数据结构如下所示:
/* 模拟内核中 sendfile 相关的参数结构 */
struct sendfile_args {
int out_fd; /* 输出文件描述符,通常为 socket */
int in_fd; /* 输入文件描述符,通常为 file */
off_t *offset; /* 文件偏移量指针 */
size_t count; /* 传输字节数 */
};
/* 内核中处理 sendfile 的核心函数原型 */
static long do_sendfile(int out_fd, int in_fd, loff_t *ppos,
size_t count, loff_t max)
{
struct fd f_in, f_out;
struct file *file;
loff_t pos, out_pos;
ssize_t out;
/* 获取文件描述符,若 fd 无效可能引发 EBADF */
f_in = fdget(in_fd);
f_out = fdget(out_fd);
if (!f_in.file || !f_out.file)
return -EBADF;
/* 检查文件权限与类型 */
if (!(f_in.file->f_mode & FMODE_READ) ||
!(f_out.file->f_mode & FMODE_WRITE))
return -EINVAL;
/* 核心传输逻辑,此处可能阻塞进入 D 态 */
pos = *ppos;
out = do_splice_direct(f_in.file, &pos, f_out.file, &out_pos,
count, SPLICE_F_MOVE);
if (out > 0)
*ppos = pos;
fdput(f_in);
fdput(f_out);
return out;
}
创业视角分析
从创业者的角度来看,Sendfile 的设计思路与企业管理中的资源调度有着密切的联系。内核的优化逻辑往往映射着团队管理的效率法则。
实用技巧:场景与最佳实践
在高性能网络服务开发中,Sendfile 是必备技能,但需警惕其带来的状态异常。
使用场景
最佳实践
代码示例:内核模块与排查命令
为了深入理解,我们编写一个简单的内核模块,模拟文件操作并展示如何排查相关状态。
1. Linux 内核模块代码 (sendfile_debug.c)
#include <linux/module.h>
#include <linux/kernel.h>
#include <linux/fs.h>
#include <linux/uaccess.h>
#include <linux/sched.h>
MODULE_LICENSE("GPL");
MODULE_AUTHOR("Tech Professional");
MODULE_DESCRIPTION("A module to debug sendfile related process states");
static int __init sendfile_debug_init(void)
{
printk(KERN_INFO "Sendfile Debug Module Loaded\\n");
printk(KERN_INFO "Current Process State: %c\\n", task_state(current));
/* 模拟一个可能进入 D 态的操作逻辑 */
if (current->state == TASK_RUNNING) {
printk(KERN_INFO "Process is running, safe to proceed IO.\\n");
} else {
printk(KERN_WARNING "Process is in non-running state!\\n");
}
return 0;
}
static void __exit sendfile_debug_exit(void)
{
printk(KERN_INFO "Sendfile Debug Module Removed\\n");
/* 模拟资源清理,防止产生 Z 态 */
printk(KERN_INFO "Cleaning up file descriptors…\\n");
}
module_init(sendfile_debug_init);
module_exit(sendfile_debug_exit);
2. 编译与加载指令
# 创建 Makefile
cat > Makefile << EOF
obj-m += sendfile_debug.o
all:
make -C /lib/modules/\\$(shell uname -r)/build M=\\$(PWD) modules
clean:
make -C /lib/modules/\\$(shell uname -r)/build M=\\$(PWD) clean
EOF
# 编译模块
make
# 加载模块
sudo insmod sendfile_debug.ko
# 查看内核日志
sudo dmesg | tail -n 5
3. 进程状态排查 Bash 脚本
#!/bin/bash
# check_process_states.sh
echo "=== Checking for D-state processes (Uninterruptible Sleep) ==="
# 查找处于 D 态的进程,通常与 IO 阻塞有关
ps -eo stat,pid,ppid,cmd | grep "^D"
echo ""
echo "=== Checking for Z-state processes (Zombie) ==="
# 查找僵尸进程,通常与资源未回收有关
ps -eo stat,pid,ppid,cmd | grep "^Z"
echo ""
echo "=== Checking Open File Descriptors for PID 1 (init/systemd) ==="
# 检查 init 进程持有的 fd,防止泄露导致系统级 Z 态
if [ -d /proc/1/fd ]; then
ls -l /proc/1/fd | wc -l
echo "Total FDs held by init process."
else
echo "Permission denied or path not found."
fi
echo ""
echo "=== Network Connection Status ==="
# 查看处于 ESTABLISHED 状态的连接,辅助判断 sendfile 网络路径
ss -tn state established | wc -l
工作也要流程化,进程状态管理就像是系统中的资源回收机制,它确保了系统的稳定性。在实际应用中,我们需要深入内核态与用户态的边界,以实现系统的最佳性能和可靠性。这就是生机所在,通过深入理解和应用 Sendfile 技术,我们不仅可以构建更高效、更可靠的系统,也可以从中汲取企业管理的智慧,为创业之路增添一份技术的力量。
graph LR
A[磁盘] –>|DMA| B[内核缓冲区]
B –>|sendfile| C[网卡缓冲区]
C –>|DMA| D[网络]
subgraph 传统方式
E[磁盘] –>|DMA| F[内核缓冲区]
F –>|CPU拷贝| G[用户缓冲区]
G –>|CPU拷贝| H[Socket缓冲区]
H –>|DMA| I[网卡]
end