基于 ArgoCD ApplicationSet 的大促多集群金丝雀发布门禁设计
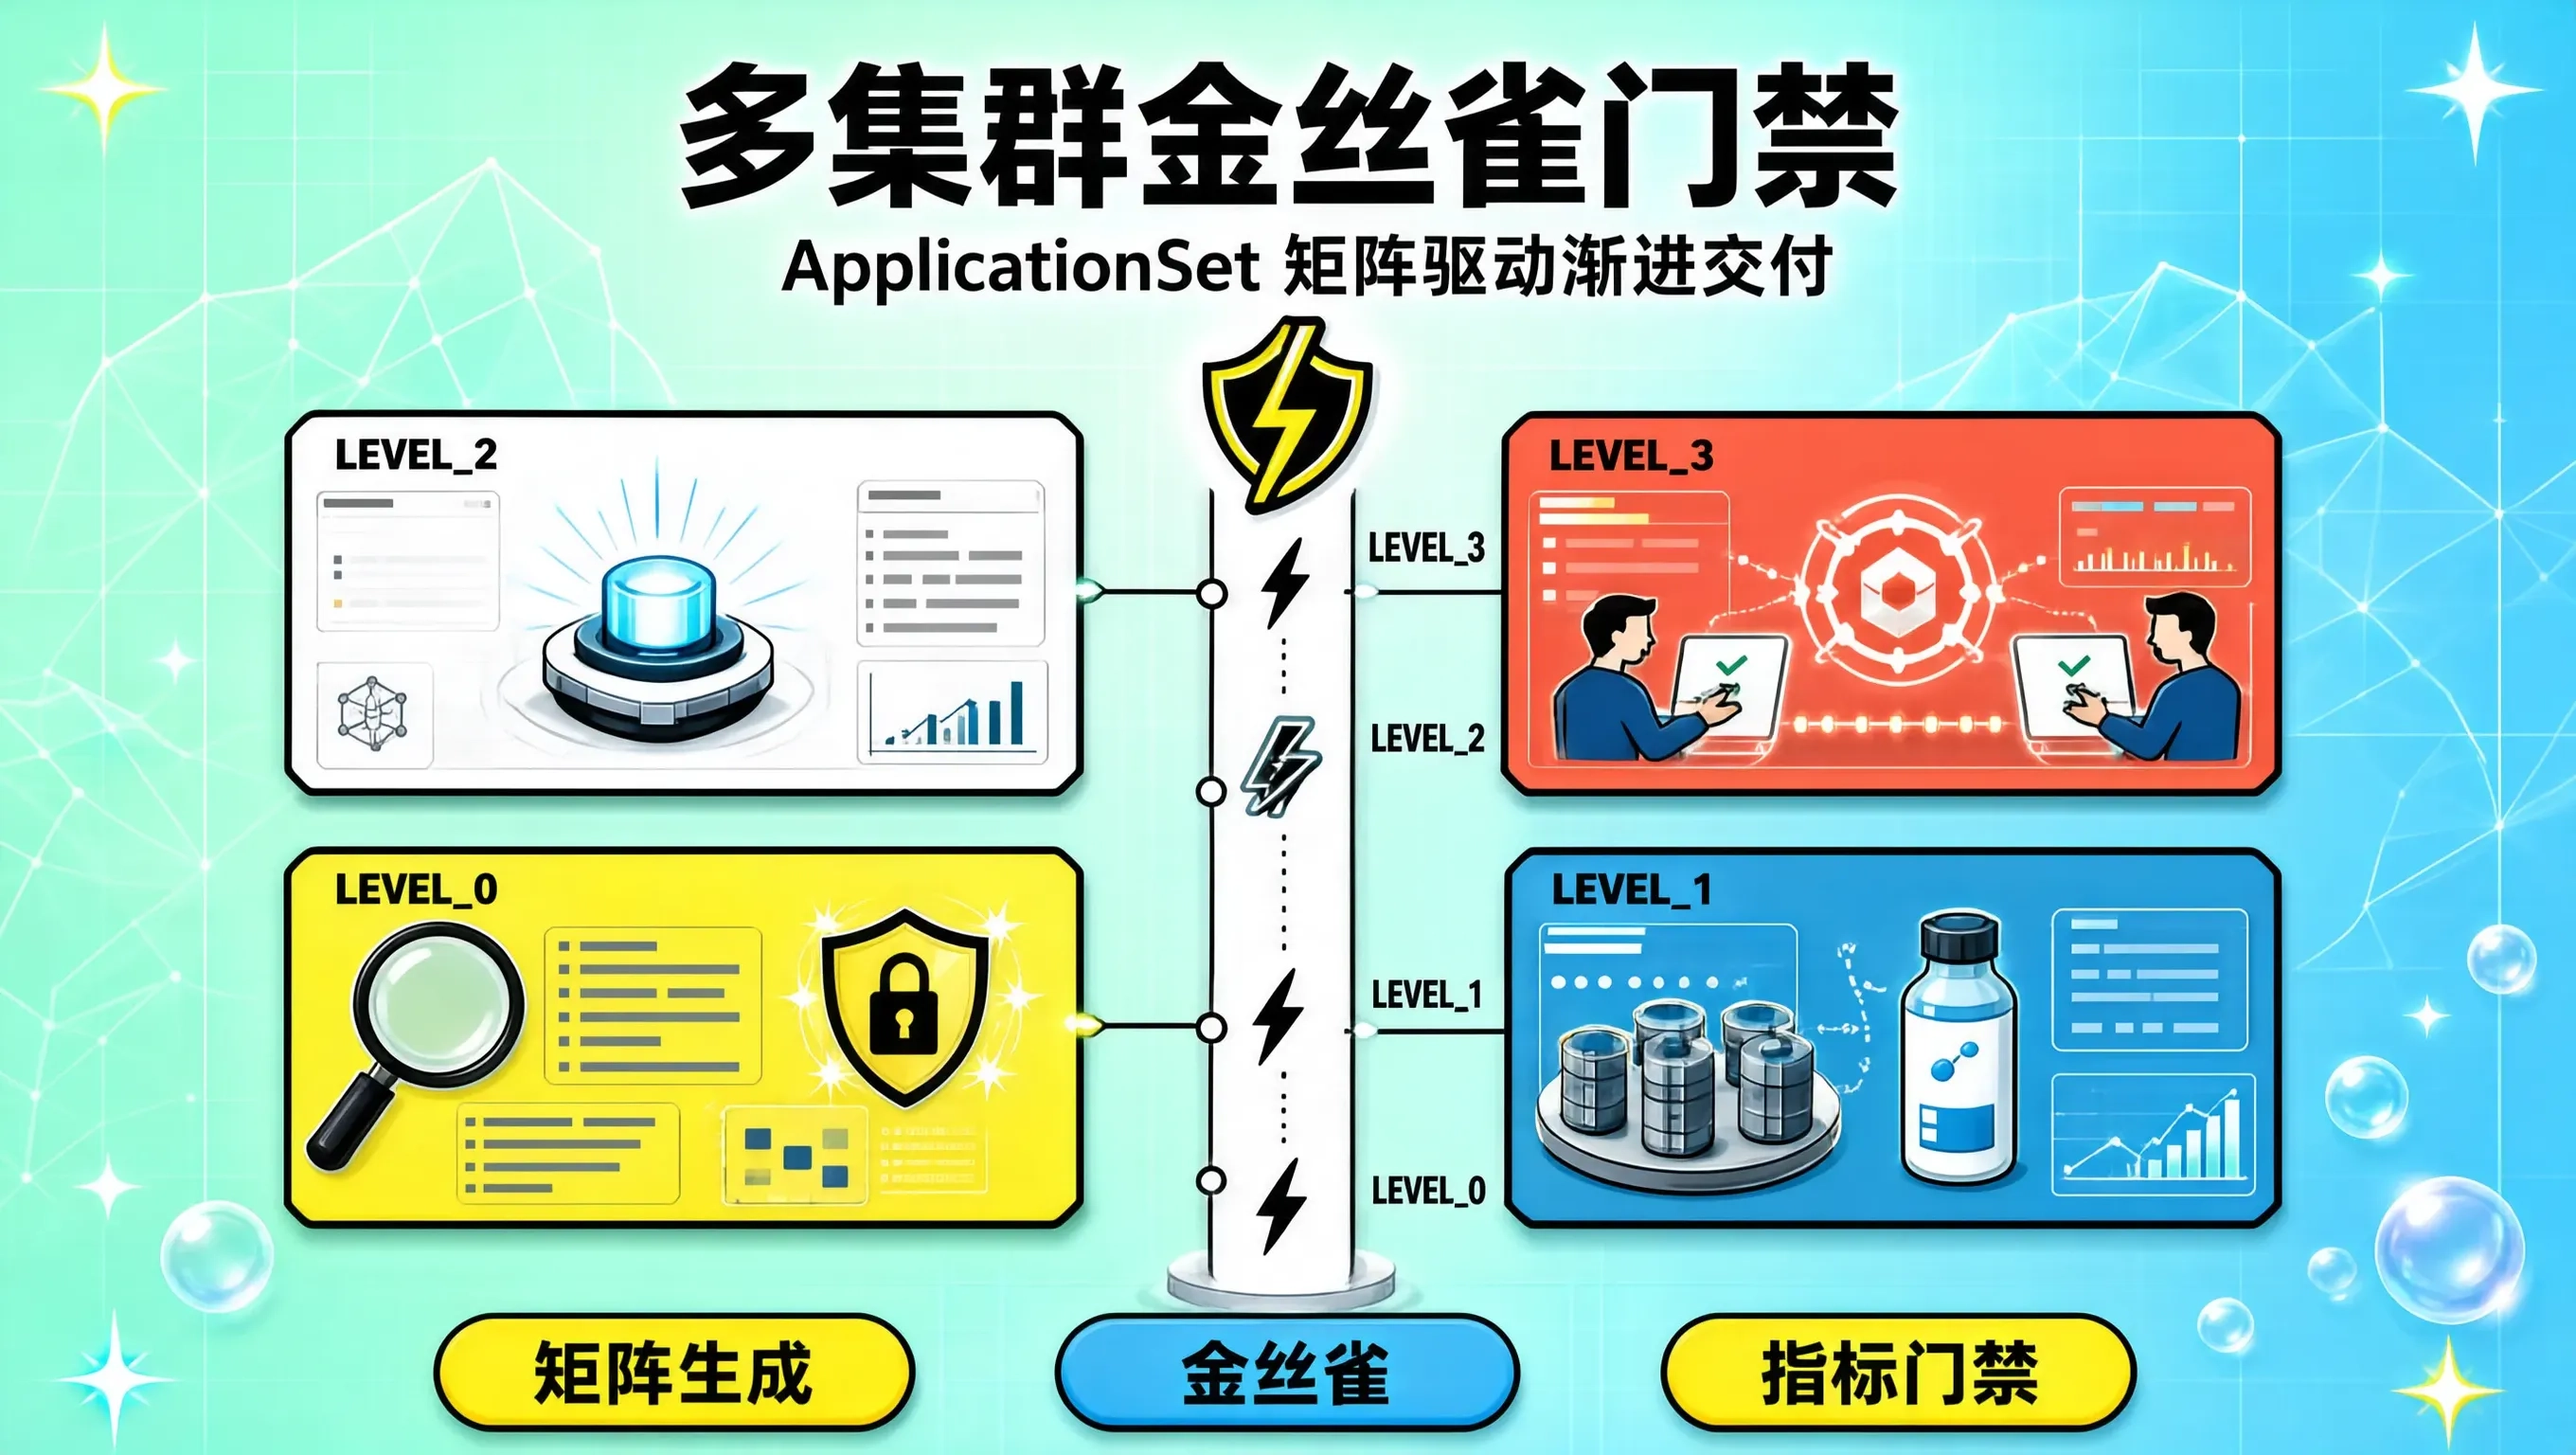
在支撑多可用区(Multi-AZ)与多区域(Multi-Region)部署的大规模生产环境中,大促前的代码变更与配置交付是引发重大事故的高危操作。很多团队虽然落地了 GitOps 与 ArgoCD,但早期大多采用手工定义单个 Application 资源的方式。当集群数量扩展到十几个、应用服务达到数百个时,手工维护 Application 极易产生配置漂移;更致命的是,一旦某位工程师向 Git 仓库合入了错误的配置,ArgoCD 默认的自动化同步(Auto-Sync)机制会在数秒内将错误配置并发推送至所有生产集群,瞬间引发全站瘫痪。
为了在大促备战期间实现多集群配置的声明式统一管理,并构建坚不可摧的多集群金丝雀分批发布与自动化指标门禁(Canary Promotion Gate),必须利用 ArgoCD ApplicationSet 的生成器(Generators)机制,配合 Argo Rollouts 与 Prometheus 监控指标卡点,打造渐进式交付流水线。
[GitOps 仓库变更提交 (Git Commit / PR)]
│
▼
[ArgoCD ApplicationSet 控制器 (矩阵生成器解析)]
│
┌────────────────────────┼────────────────────────┐
▼ ▼ ▼
[Stage 1: 金丝雀集群] [Stage 2: 次核心集群] [Stage 3: 全量生产集群]
– 仅同步 1 个边缘集群 – 金丝雀运行 30 分钟无告警 – 双人复核批准 (Manual Gate)
– 启动 Argo Rollouts – 错误率 < 0.01% 自动晋级 – 分批全量同步 (Wave Sync)
│ │ │
▼ ▼ ▼
[AnalysisRun 指标卡点] [AnalysisRun 指标卡点] [集群配置最终一致性达成]
ApplicationSet 矩阵生成器与集群分级定义
通过 ApplicationSet 的 matrix 生成器,我们可以将业务应用清单与集群拓扑(按大促保障等级划分为 Canary、Non-Critical、Critical)进行正交组合,并为不同阶段设置同步策略(SyncPolicy):
apiVersion: argoproj.io/v1alpha1
kind: ApplicationSet
metadata:
name: promo-multi-cluster-workloads
namespace: argocd
spec:
generators:
– matrix:
generators:
# 维度 1: 扫描 Git 仓库中的微服务目录
– git:
repoURL: https://github.internal/infra/promo-gitops-manifests.git
revision: main
directories:
– path: apps/*
# 维度 2: 根据 Cluster Secret 标签筛选多环境集群
– clusters:
selector:
matchLabels:
environment: production
tier: promo-ready
template:
metadata:
name: "{{path.basename}}-{{name}}"
spec:
project: default
source:
repoURL: https://github.internal/infra/promo-gitops-manifests.git
targetRevision: main
path: "{{path}}"
helm:
valueFiles:
– "values.yaml"
– "values-{{name}}.yaml"
destination:
server: "{{server}}"
namespace: "{{path.basename}}"
syncPolicy:
automated:
prune: true
selfHeal: true
syncOptions:
– CreateNamespace=true
– ApplyOutOfSyncOnly=true
结合 Argo Rollouts 的金丝雀分析门禁(AnalysisTemplate)
为了防止有缺陷的代码在金丝雀集群中引发下游依赖故障,我们在 Helm 模板中集成 Argo Rollouts 与 Prometheus 指标卡点。只有当金丝雀 Pod 的 HTTP 5xx 错误率低于 0.05% 且 P99 延迟达标时,才允许逐步切流:
apiVersion: argoproj.io/v1alpha1
kind: AnalysisTemplate
metadata:
name: promo-canary-error-rate-gate
namespace: promo-serving
spec:
metrics:
– name: success-rate
interval: 1m
successCondition: result[0] >= 0.9995 # 成功率必须大于 99.95%
failureLimit: 3
provider:
prometheus:
address: http://prometheus-k8s.monitoring.svc:9090
query: |
sum(rate(http_requests_total{status!~"5.*",app="qwen-gateway"}[2m]))
/
sum(rate(http_requests_total{app="qwen-gateway"}[2m]))
– name: latency-p99
interval: 1m
successCondition: result[0] <= 0.800 # P99 延迟必须低于 800ms
failureLimit: 2
provider:
prometheus:
address: http://prometheus-k8s.monitoring.svc:9090
query: |
histogram_quantile(0.99, sum(rate(http_request_duration_seconds_bucket{app="qwen-gateway"}[2m])) by (le))
在 Rollout 资源中引用该门禁模板,定义阶梯式权重推进:
apiVersion: argoproj.io/v1alpha1
kind: Rollout
metadata:
name: qwen-gateway-rollout
namespace: promo-serving
spec:
replicas: 20
strategy:
canary:
analysis:
templates:
– templateName: promo-canary-error-rate-gate
steps:
– setWeight: 5
– pause: { duration: 10m } # 5% 流量观察 10 分钟
– setWeight: 20
– pause: { duration: 15m } # 20% 流量观察 15 分钟
– setWeight: 50
– pause: { duration: 15m }
多集群分批发布的防护经验
在大促多集群 GitOps 落地中,必须落实以下关键实践: