🏆 本文收录于 《滚雪球学 Ubuntu》 专栏。 本专栏面向有一定计算机基础,但尚未系统学习 Linux / Ubuntu 的读者,采用“滚雪球式学习法”:先装好、再会用、再理解、再优化、再实战,带你从第一次进入 Ubuntu 桌面 / 终端开始,逐步掌握 Ubuntu 的日常使用、命令操作、软件安装、系统配置、开发环境搭建与服务器部署能力。 🎯 适合人群: Linux 初学者、Ubuntu 新手、计算机专业学生、后端 / 运维 / 测试入门同学、想搭建 Linux 开发环境的开发者、准备学习服务器部署的同学,以及想从 Windows 过渡到 Ubuntu 工作流的用户。
从“会打开终端”到“能管理系统”,从“复制命令”到“理解 Linux 思维”,这一次,我们不零散学,而是一路滚雪球! 🎉 限时福利:当前专栏活动中,一次订阅,终身阅读,后续更新章节全部免费解锁 👉 立即查看 👈️
演示环境说明:
- 开发工具:Visual Studio Code / JetBrains 系列 IDE / Vim / Nano
- Ubuntu版本:Ubuntu 22.04 LTS / Ubuntu 24.04 LTS,推荐 Ubuntu 24.04 LTS
- Linux内核版本:Linux Kernel 6.x 或更高
- 终端环境:Bash / Zsh
- 包管理工具:APT / Snap / Flatpak
- 远程连接工具:OpenSSH / Windows Terminal / MobaXterm / Termius
- 虚拟化环境:VMware Workstation / VirtualBox / WSL2 / 云服务器
- 容器环境:Docker / Docker Compose
- 操作系统:Ubuntu Desktop / Ubuntu Server
全文目录:
-
- 一、前言:终端是把双刃剑
- 二、本文要解决什么问题
- 三、Ubuntu 命令行的危险性从哪里来
-
- 3.1 Linux 不进回收站
- 3.2 sudo 是一把放大镜
- 3.3 Shell 通配符的扩展威力
- 3.4 命令管道的链式危险
- 3.5 从网上复制命令的隐患
- 四、核心知识点:误操作的分类与根因
-
- 4.1 删除类误操作
- 4.2 覆盖类误操作
- 4.3 权限类误操作
- 4.4 配置类误操作
- 4.5 脚本类误操作
- 4.6 网络与服务类误操作
- 五、实验环境准备
- 六、案例一:最常见的误操作场景与复现
-
- 6.1 误操作一:rm -rf 的威力
- 6.2 误操作二:重定向覆盖文件
- 6.3 误操作三:通配符覆盖范围超出预期
- 6.4 案例一命令解析
- 七、案例二:面向真实使用场景的防范改造
-
- 7.1 使用 alias 为危险命令加保护
- 7.2 用 trash-cli 替代 rm
- 7.3 配置文件修改前必须备份
- 7.4 开启 Shell 的 noclobber 选项
- 7.5 案例二命令解析
- 八、案例三:工程化防误操作体系搭建
-
- 8.1 安全流程图
- 8.2 创建专用部署用户
- 8.3 配置 SSH 密钥登录,禁用密码认证
- 8.4 UFW 防火墙的安全配置与误操作防范
- 8.5 systemd 服务操作的安全原则
- 8.6 编写可靠的部署脚本
- 8.7 用 journalctl 进行故障排查
- 8.8 案例三命令解析
- 九、核心命令与配置解析
-
- 9.1 rm 命令参数详解
- 9.2 重定向操作符
- 9.3 set 命令安全选项
- 9.4 alias 命令
- 9.5 sudo 安全使用
- 9.6 systemctl 服务管理命令
- 十、常见问题与踩坑总结
-
- Q1:rm 删除的文件还能恢复吗?
- Q2:为什么 alias rm=\’rm -i\’ 对脚本无效?
- Q3:sudo 密码输入错了几次被锁定怎么办?
- Q4:怎么知道一个命令对系统有没有副作用?
- Q5:chmod 777 到底有多危险?
- Q6:为什么有时候 source 了 .bashrc 但别名还是不生效?
- Q7:`curl | bash` 为什么危险?
- Q8:修改 /etc/fstab 写错了导致系统无法启动,怎么处理?
- Q9:为什么不建议在 .bashrc 里直接 export PATH 而不加条件判断?
- Q10:删除了一个正在运行的程序的可执行文件,程序还能运行吗?
- Q11:为什么有些命令在脚本里执行和在终端里执行结果不一样?
- Q12:什么是\”脑裂\”(split-brain)操作,为什么在集群环境下误操作更危险?
- 十一、最佳实践建议
-
- 11.1 命令行安全使用规范
- 11.2 服务器操作规范
- 11.3 误操作后的止损流程
- 11.4 建立操作日志习惯
- 十二、扩展知识点
-
- 12.1 Linux 文件权限模型
- 12.2 Linux inode 与文件系统基础
- 12.3 Bash 的 History 安全机制
- 12.4 使用 screen 或 tmux 防止 SSH 断连导致操作中断
- 十三、完整操作流程回顾
-
- 13.1 个人开发环境配置清单
- 13.2 服务器操作前的安全检查单
- 13.3 核心防范手段一览
- 十四、总结
- 🧧 学习福利 · 限时开放 🧧
- 🫵 Who am I?
一、前言:终端是把双刃剑
我第一次在 Ubuntu 终端里打出 rm -rf 的时候,手抖了一下。
不是因为我知道它很危险,而是因为我完全不知道它有多危险。那时候我刚从 Windows 转到 Linux,习惯性地觉得删除文件无非是把东西扔进回收站,不喜欢就还原。结果那次操作执行完,一个做了一周的项目目录就彻底消失了,没有任何提示,没有任何确认,没有回收站,什么都没有。
那个瞬间给我留下了深刻印象,也让我意识到:Linux 的终端是真正尊重你的,它认为你知道自己在做什么,所以它不会拦着你。而初学者最大的问题,就是\”自以为知道\”,实际上并不知道。
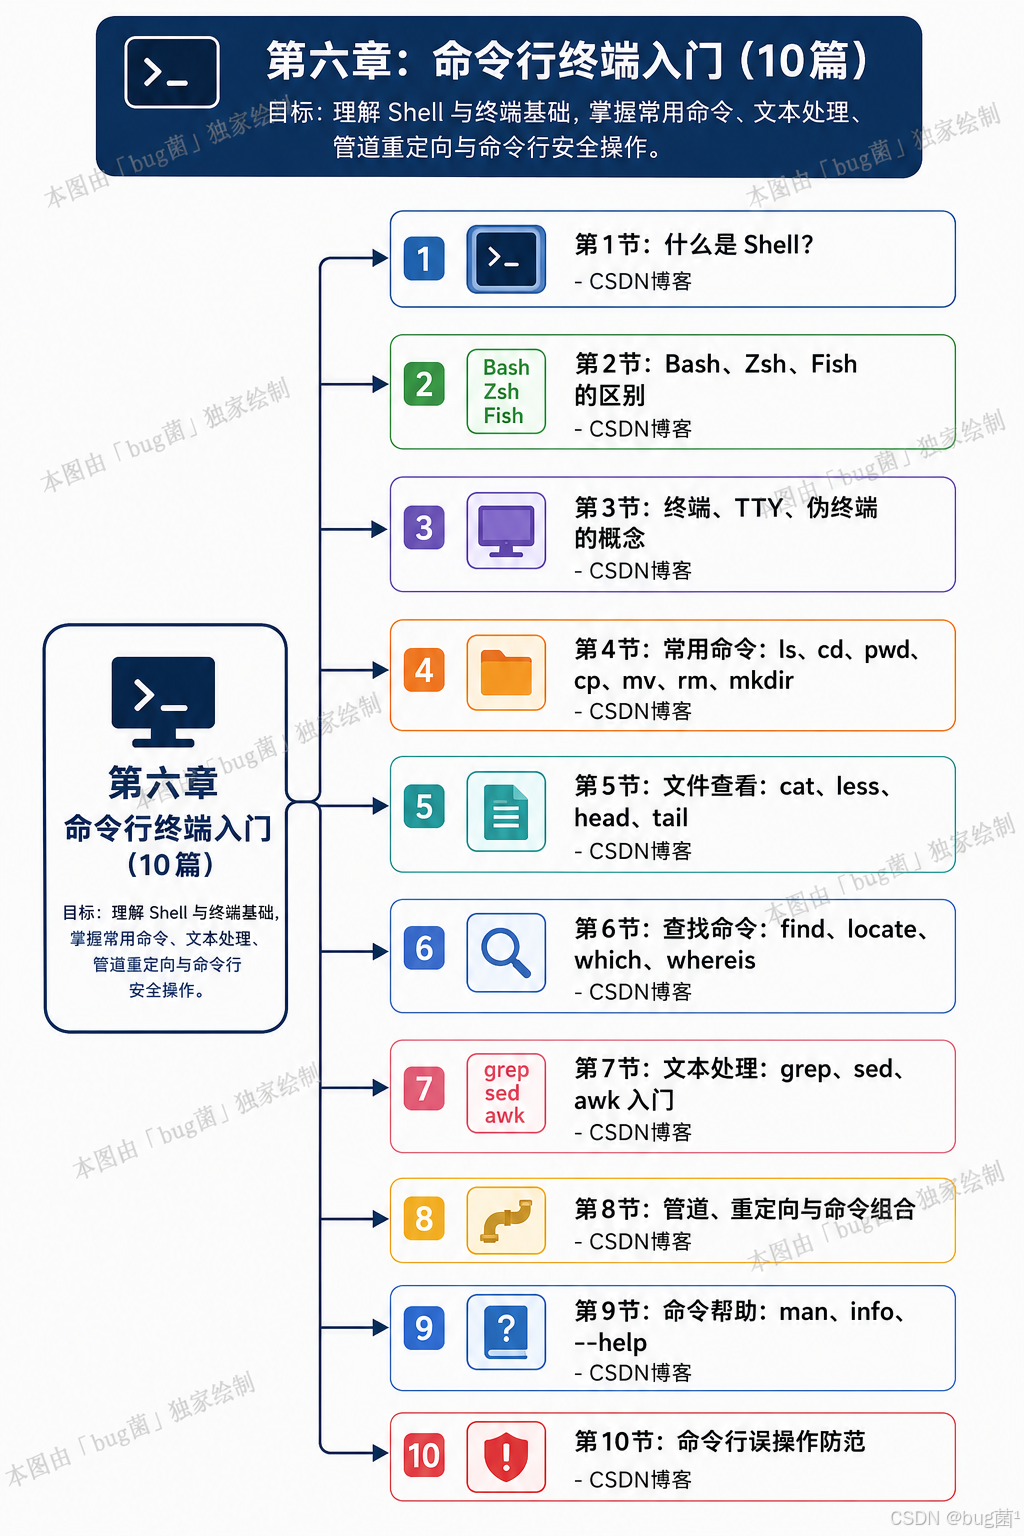
这也是整个第六章最后一节要讲的主题:命令行误操作防范。
讲清楚这个话题,不仅仅是告诉你\”不要乱跑 rm -rf\”,更重要的是帮你建立起一套完整的命令行安全使用意识。包括:为什么误操作在 Linux 里比在 Windows 危险得多、误操作的高发场景有哪些、如何用工具和习惯来保护自己、出了问题应该如何止损,以及在真实服务器上工作时需要具备什么样的谨慎态度。
如果你是一个 Ubuntu 新手,建议把这篇文章认认真真读完。它可能不会让你的技术能力飞速提升,但它可以帮你少交很多\”学费\”。
二、本文要解决什么问题
这篇文章聚焦的核心问题只有一个:怎么在命令行里保护自己不犯不可挽回的错误?
但这一个问题实际上包含了很多层:
第一层是认知问题:你需要知道哪些操作是高风